
FileInsight-plugins: صندوق أدوات فك التشفير لمحرر السداسي العشري FileInsight من McAfee لتحليل البرمجيات الخبيثة

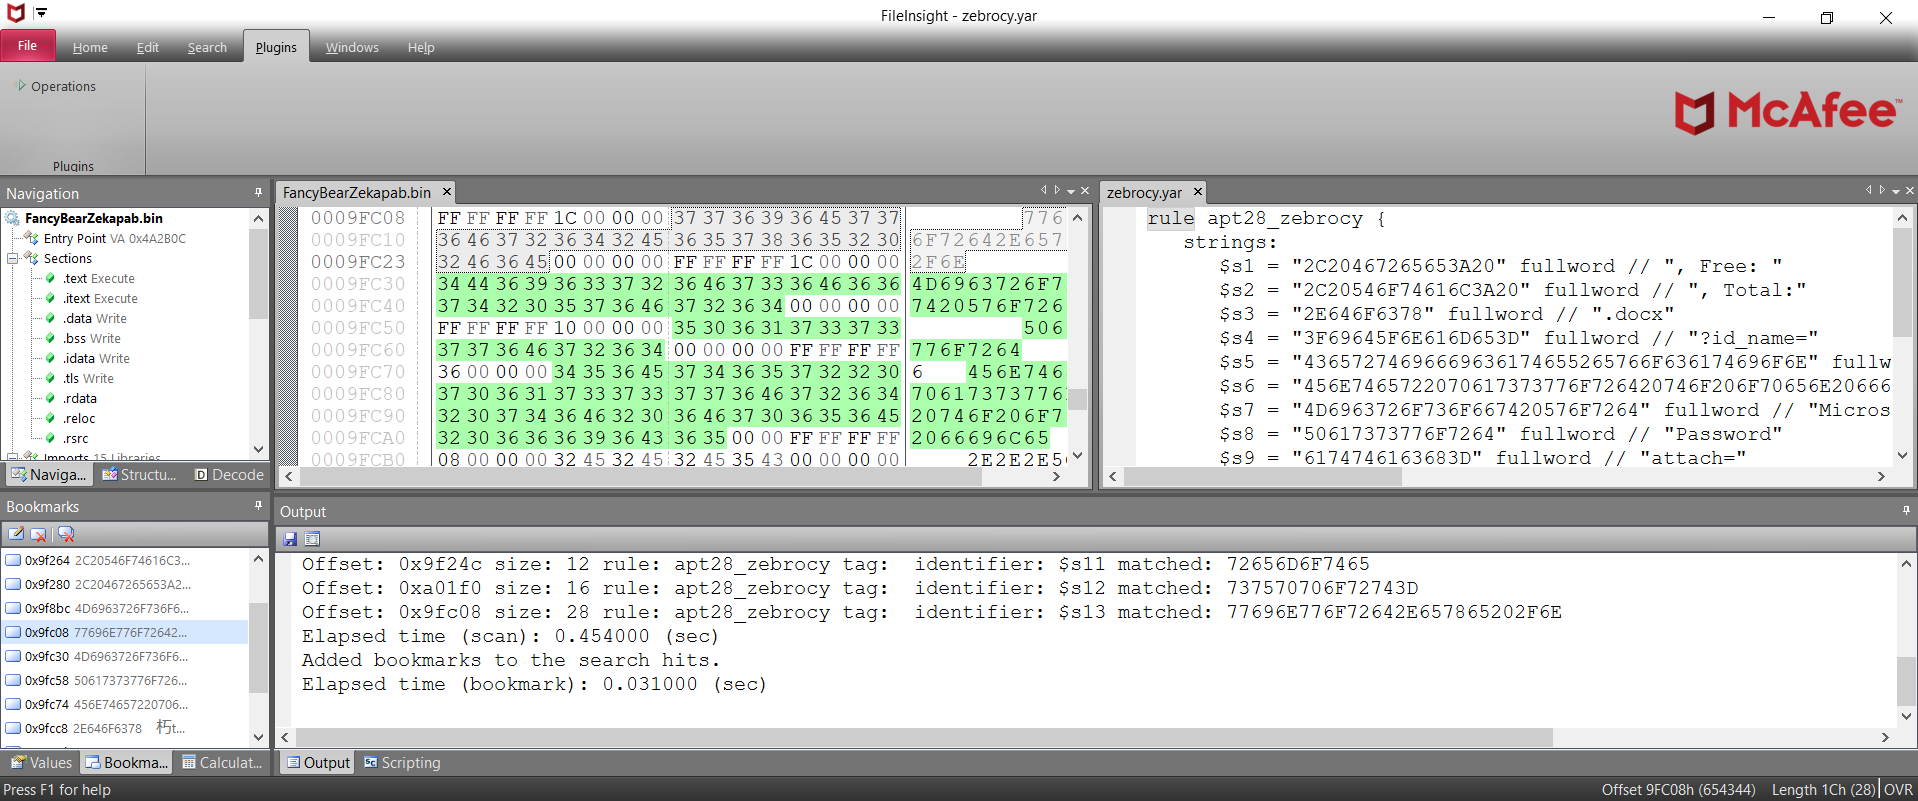
FileInsight-plugins هي مجموعة كبيرة من الإضافات لمحرر McAfee FileInsight السداسي. تضيف العديد من الإمكانيات مثل فك التشفير، وفك الضغط، والبحث عن سلاسل نصية XORed، والمسح بقاعدة YARA، ومحاكاة الكود، وفك التجميع، والمزيد! إنها مفيدة لأنواع مختلفة من مهام فك التشفير في تحليل البرامج الضارة (على سبيل المثال، استخراج ملفات البرامج الضارة القابلة للتنفيذ ووثائق الخداع من ملفات المستندات الضارة).
لمن يبحث عن مثبت FileInishgt، فهو متوفر على https://downloadcenter.trellix.com/products/mcafee-avert/fileinsight.msi.
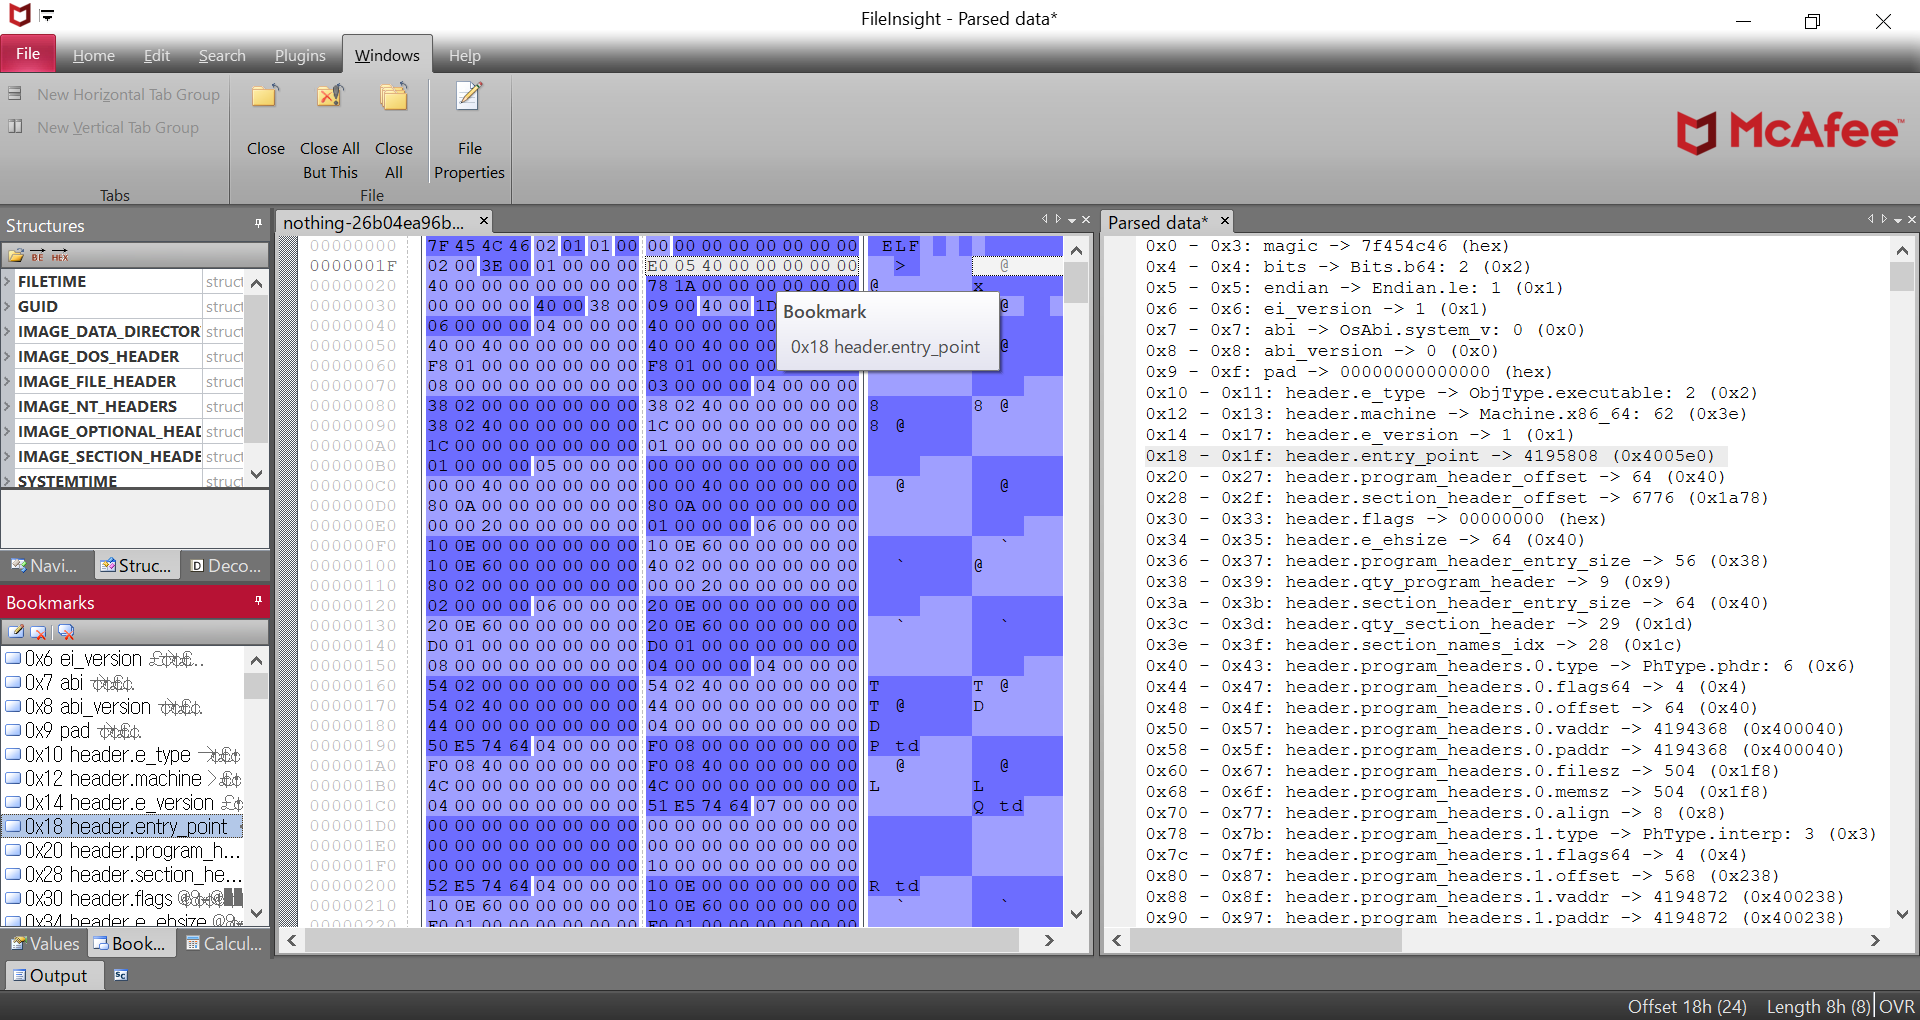
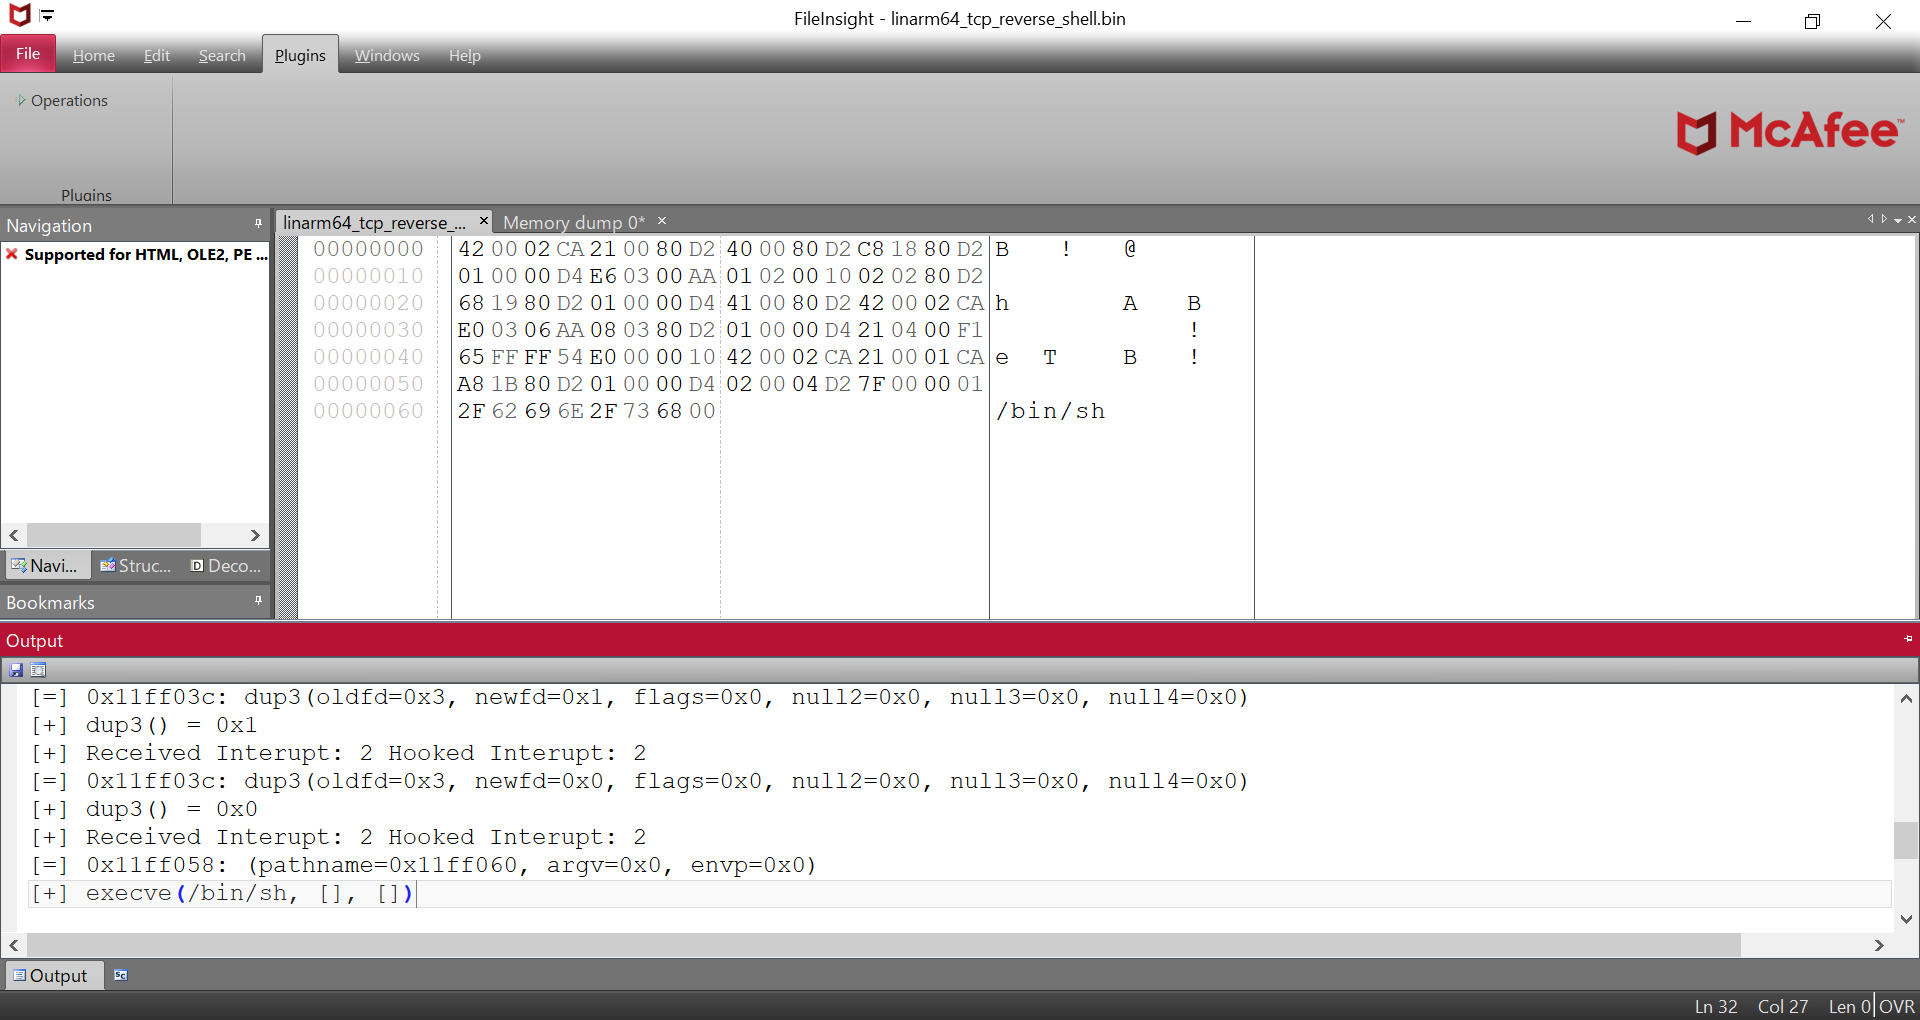
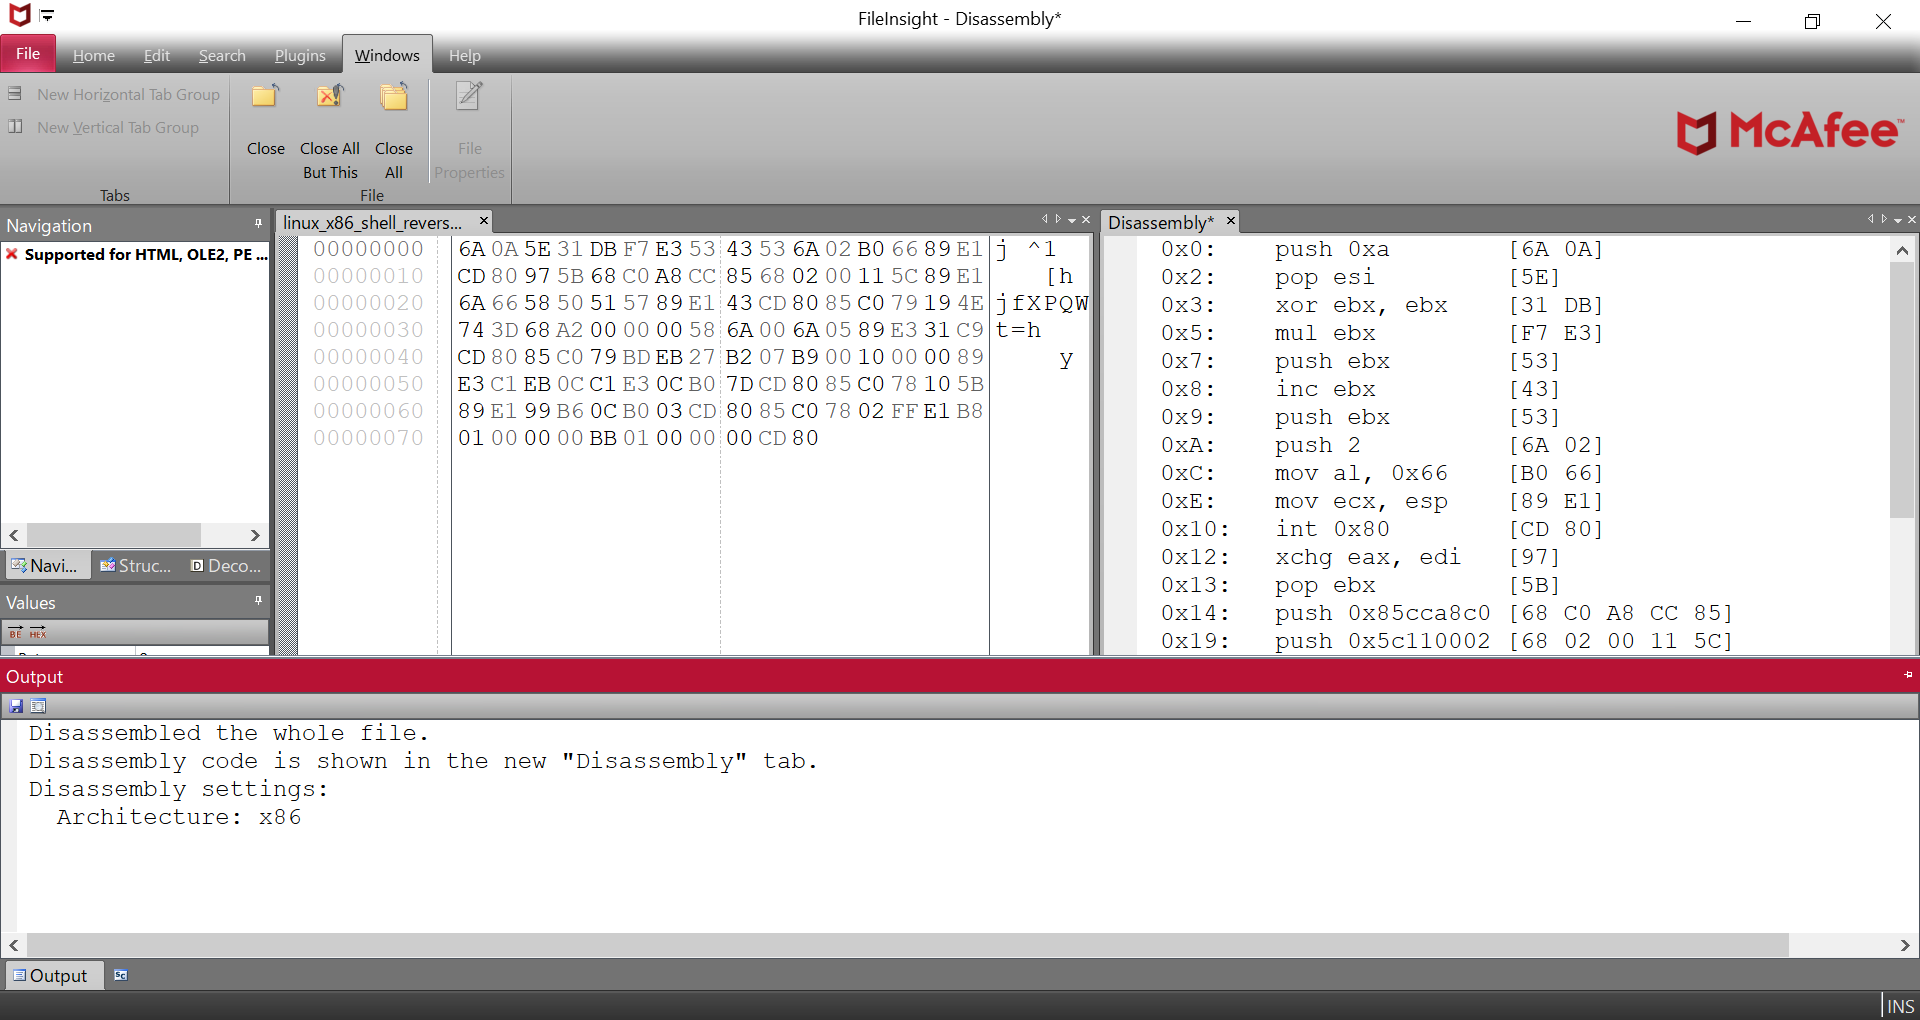
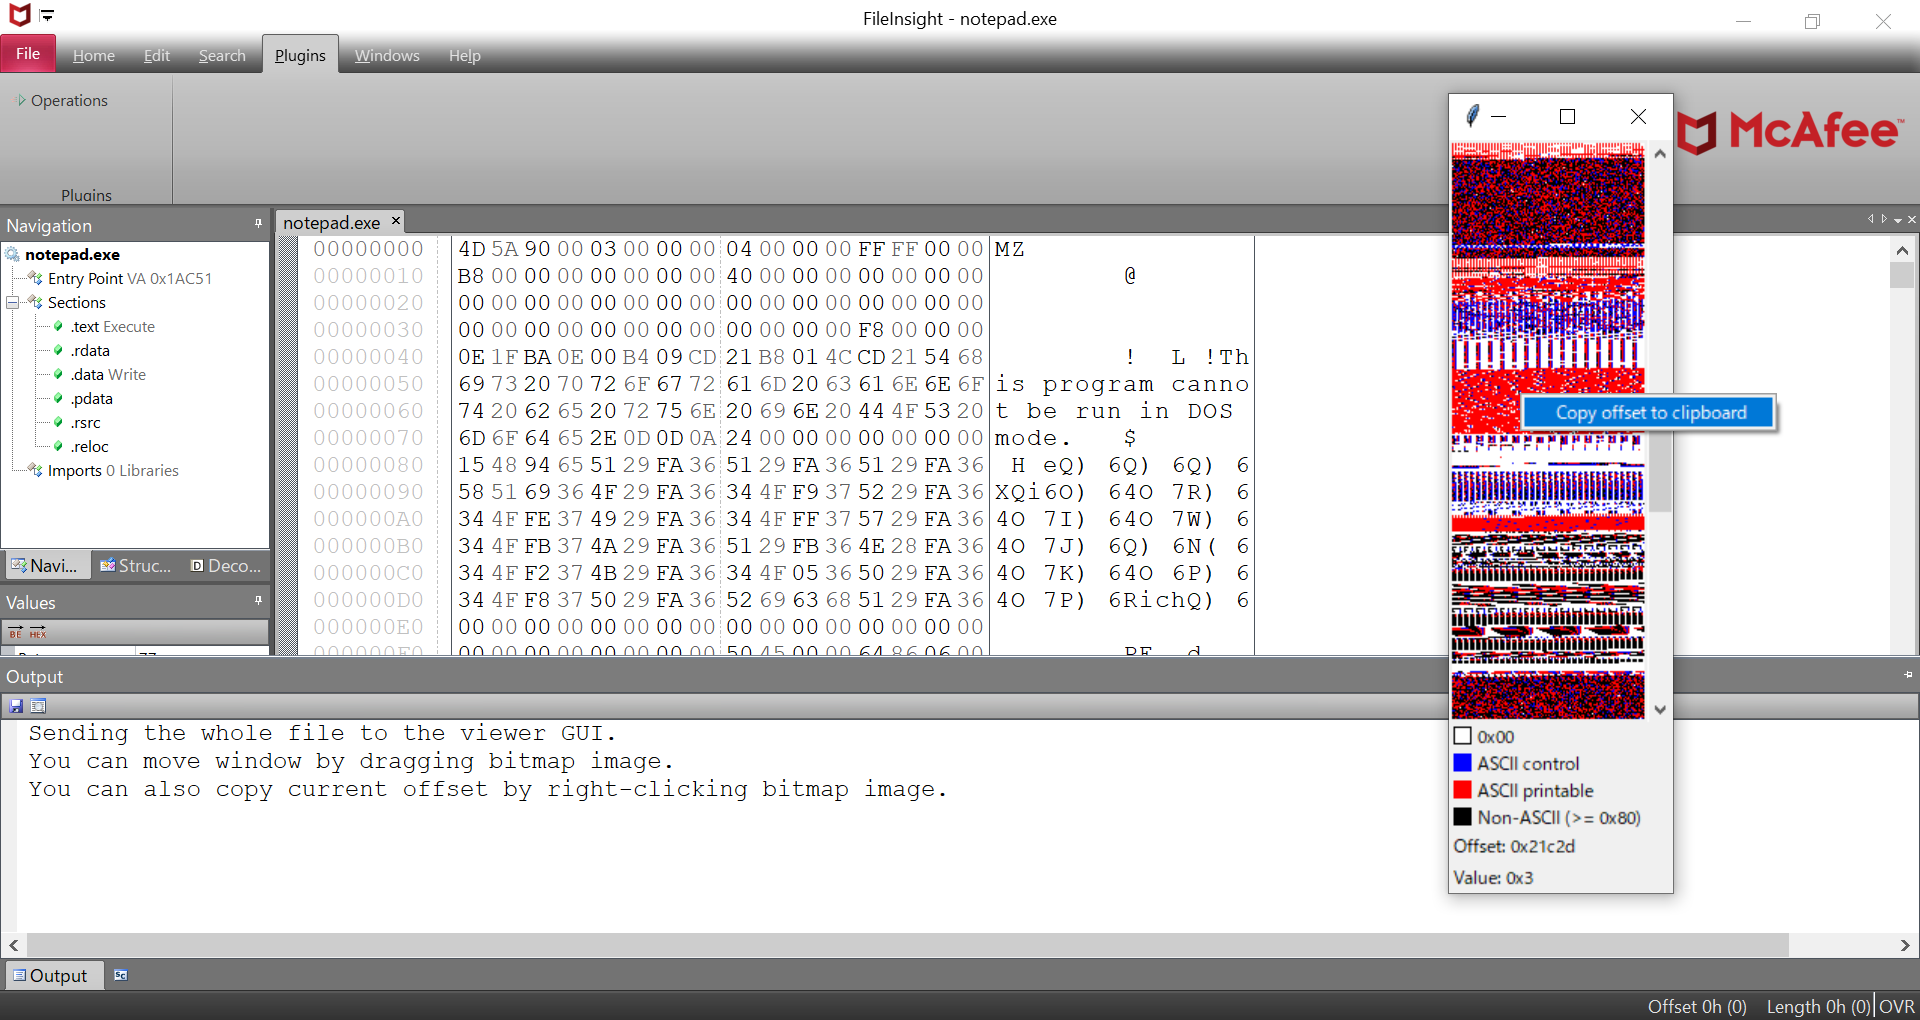
يرجى تنفيذ الأمر التالي. سيتم تثبيت أحدث إصدار من FileInsight-plugins والمتطلبات الأساسية بما في ذلك FileInsight و Python 3.12.x (x64).
powershell -exec bypass -command "IEX((New-Object Net.WebClient).DownloadString('https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1'))"
إذا كنت تستخدم خادم وكيل (مثلًا، عنوان IP: 10.0.0.1، المنفذ: 8080)، يرجى تنفيذ الأوامر التالية.
curl -x http://10.0.0.1:8080 -Lo install.ps1 https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1
powershell -exec bypass .\install.ps1
هناك عدد قليل من وحدات Python التي تتطلب تثبيتًا يدويًا. يرجى اتباع تعليمات التثبيت التي تعرضها الإضافات.
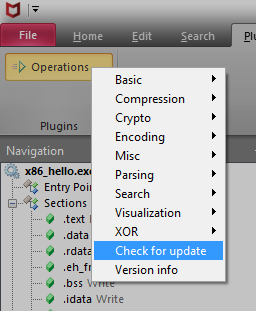
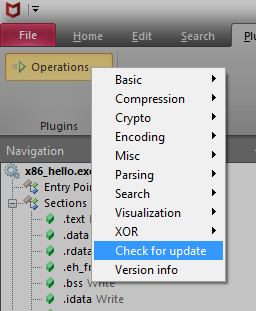
يرجى النقر على "Operations" في علامة التبويب "Plugins" ثم اختيار إضافة.
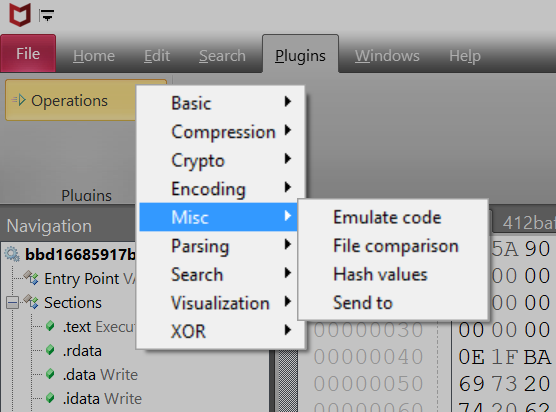
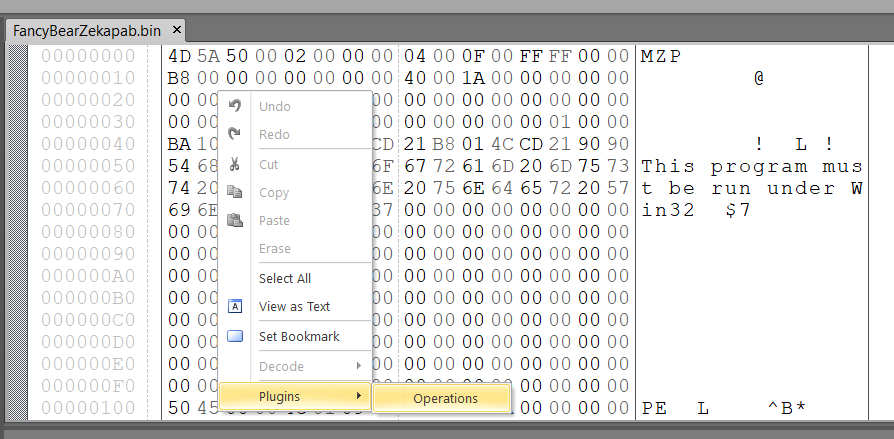
يمكنك أيضًا استخدام الإضافات من قائمة النقر بزر الماوس الأيمن.
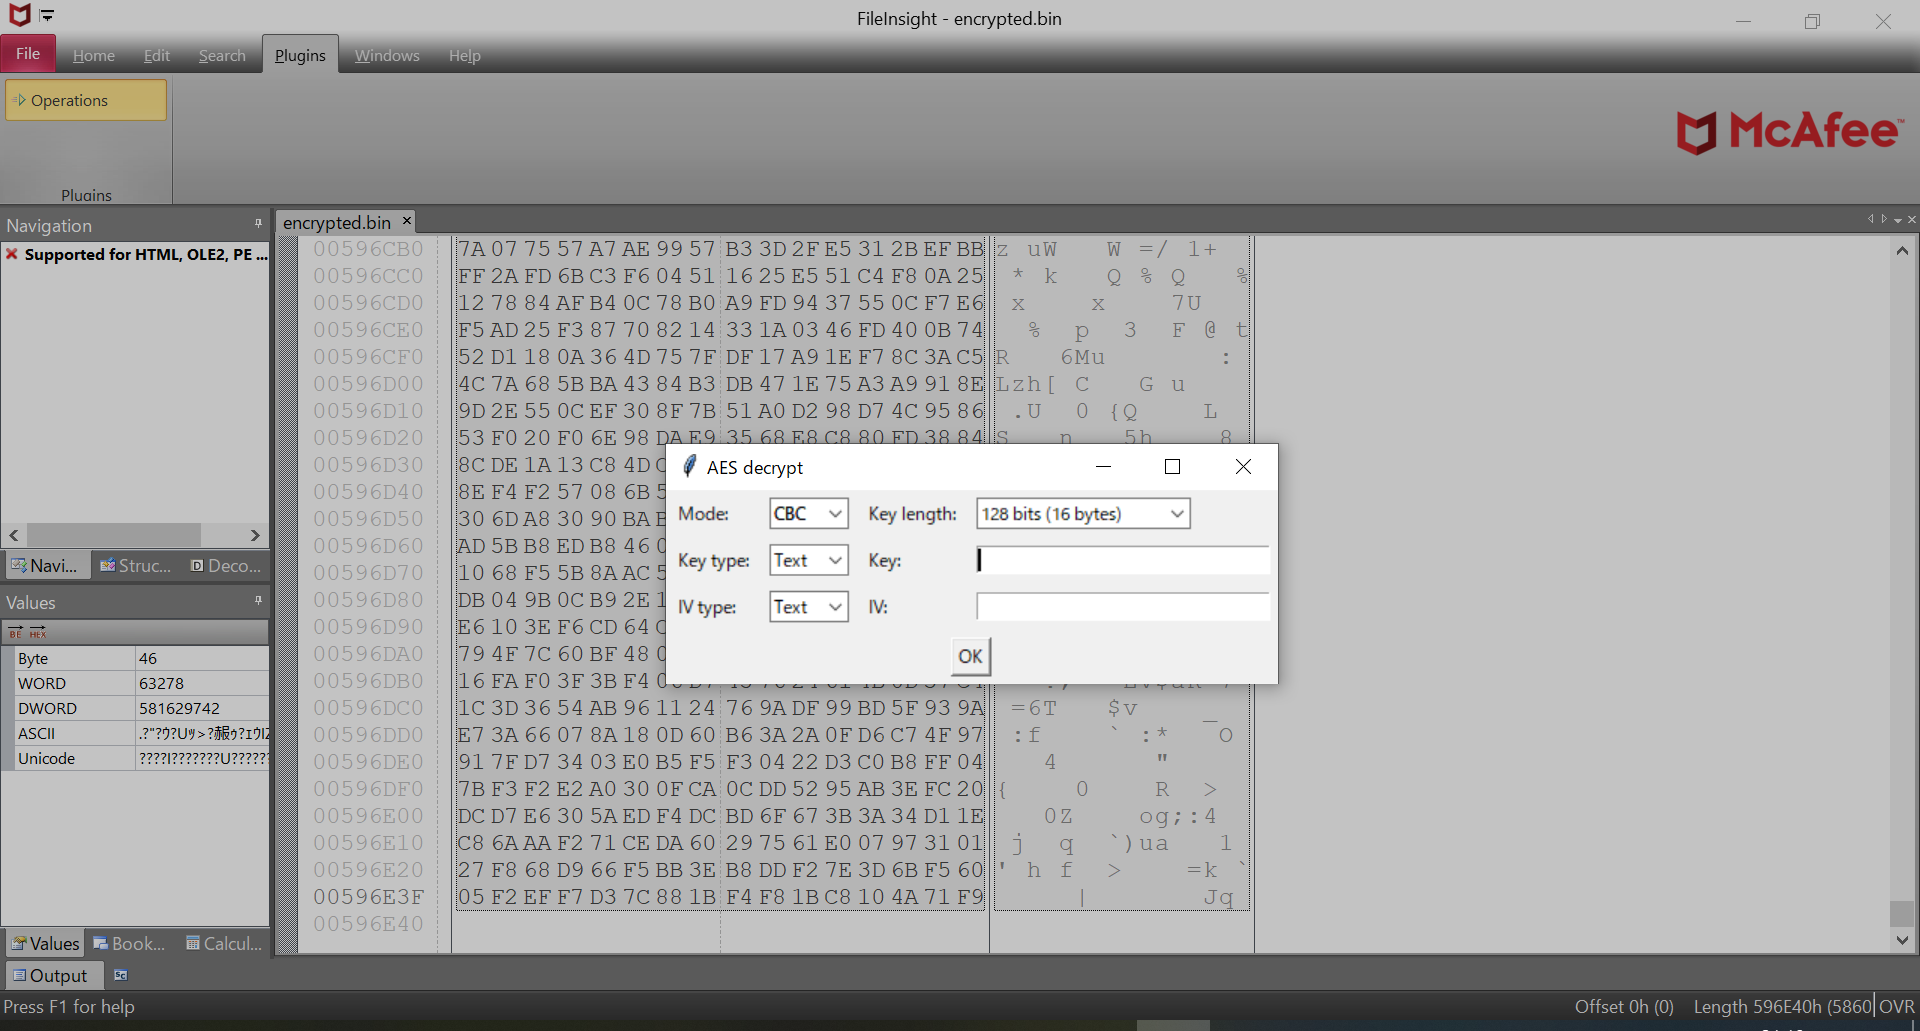
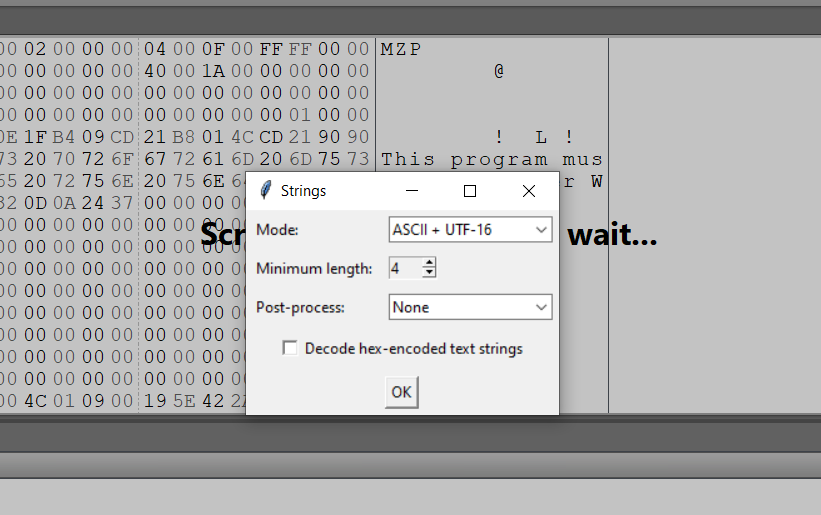
بعض الإضافات تعرض حوارًا إضافيًا لإعدادات الإضافة عند الاستخدام.
إذا كنت ترغب في تحديث FileInsight-plugins إلى أحدث إصدار، يرجى النقر على "Check for update" من قائمة الإضافات. سيتم تنفيذ سكريبت التثبيت PowerShell (https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1) إذا كان الإصدار الجديد متاحًا. سيتم استبدال الملفات الموجودة.
يمكنك أيضًا التحديث باستخدام الأمر التالي ("Check for update" ينفذ هذا الأمر).
powershell -exec bypass -command "& ([scriptblock]::Create((New-Object Net.WebClient).DownloadString('https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1'))) -update"
إذا كنت تستخدم خادم وكيل (مثلًا، عنوان IP: 10.0.0.1، المنفذ: 8080)، يرجى تنفيذ الأوامر التالية.
curl -x http://10.0.0.1:8080 -Lo install.ps1 https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1
powershell -exec bypass .\install.ps1 -update
إذا كنت ترغب في تحديث FileInsight-plugins إلى أحدث snapshot، يرجى إضافة الخيار "-snapshot".
powershell -exec bypass -command "& ([scriptblock]::Create((New-Object Net.WebClient).DownloadString('https://raw.githubusercontent.com/nmantani/FileInsight-plugins/master/install.ps1'))) -update -snapshot"
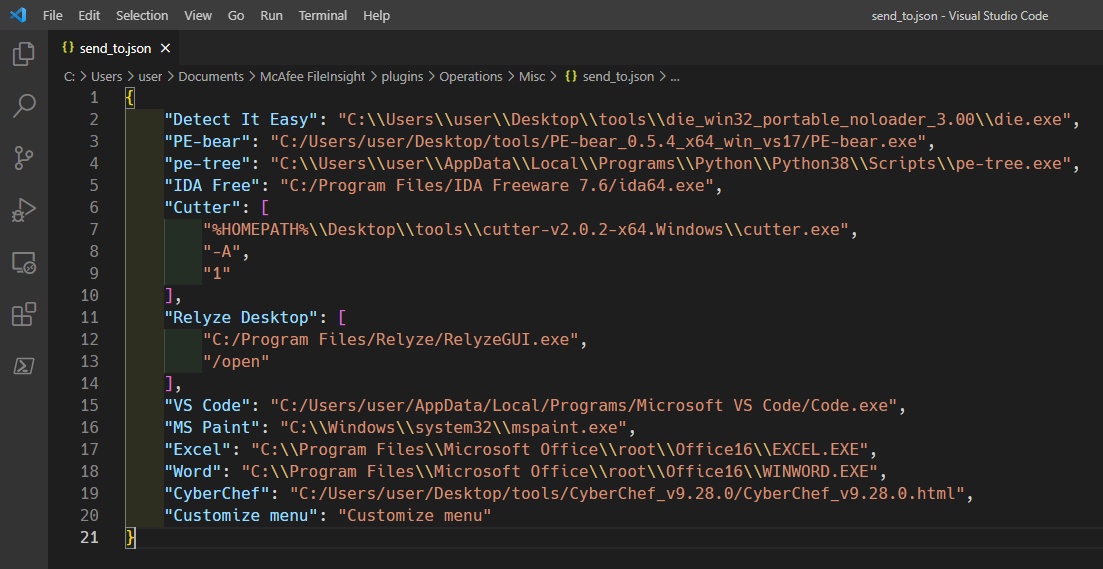
بالنسبة لإضافتي "Send to (CLI)" و "Send to (GUI)"، يمكنك فتح الملفات باستخدام برامجك المفضلة. يرجى النقر على "Customize menu" من قائمة الإضافات.
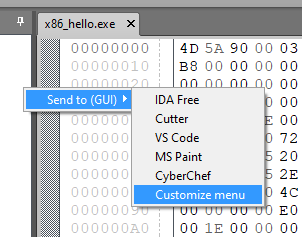
سيتم فتح الملف "plugins\Operations\Misc\send_to_cli.json" (لإضافة "Send to (CLI)") أو "plugins\Operations\Misc\send_to.json" (لإضافة "Send to (GUI)") باستخدام محرر النصوص الافتراضي لديك. يرجى تحريره وحفظه.