 netspi/powerhuntshares
يدقق في مشاركات SMB في Active Directory لجرد وتحليل والإبلاغ عن الصلاحيات المفرطة. يكتشف الأنظمة القابلة للوصول، ويُعدّ قوائم ACL للمشاركات، ويحدد التكوينات عالية المخاطر، وينشئ تقارير HTML/CSV لتحديد أولويات الإصلاح.

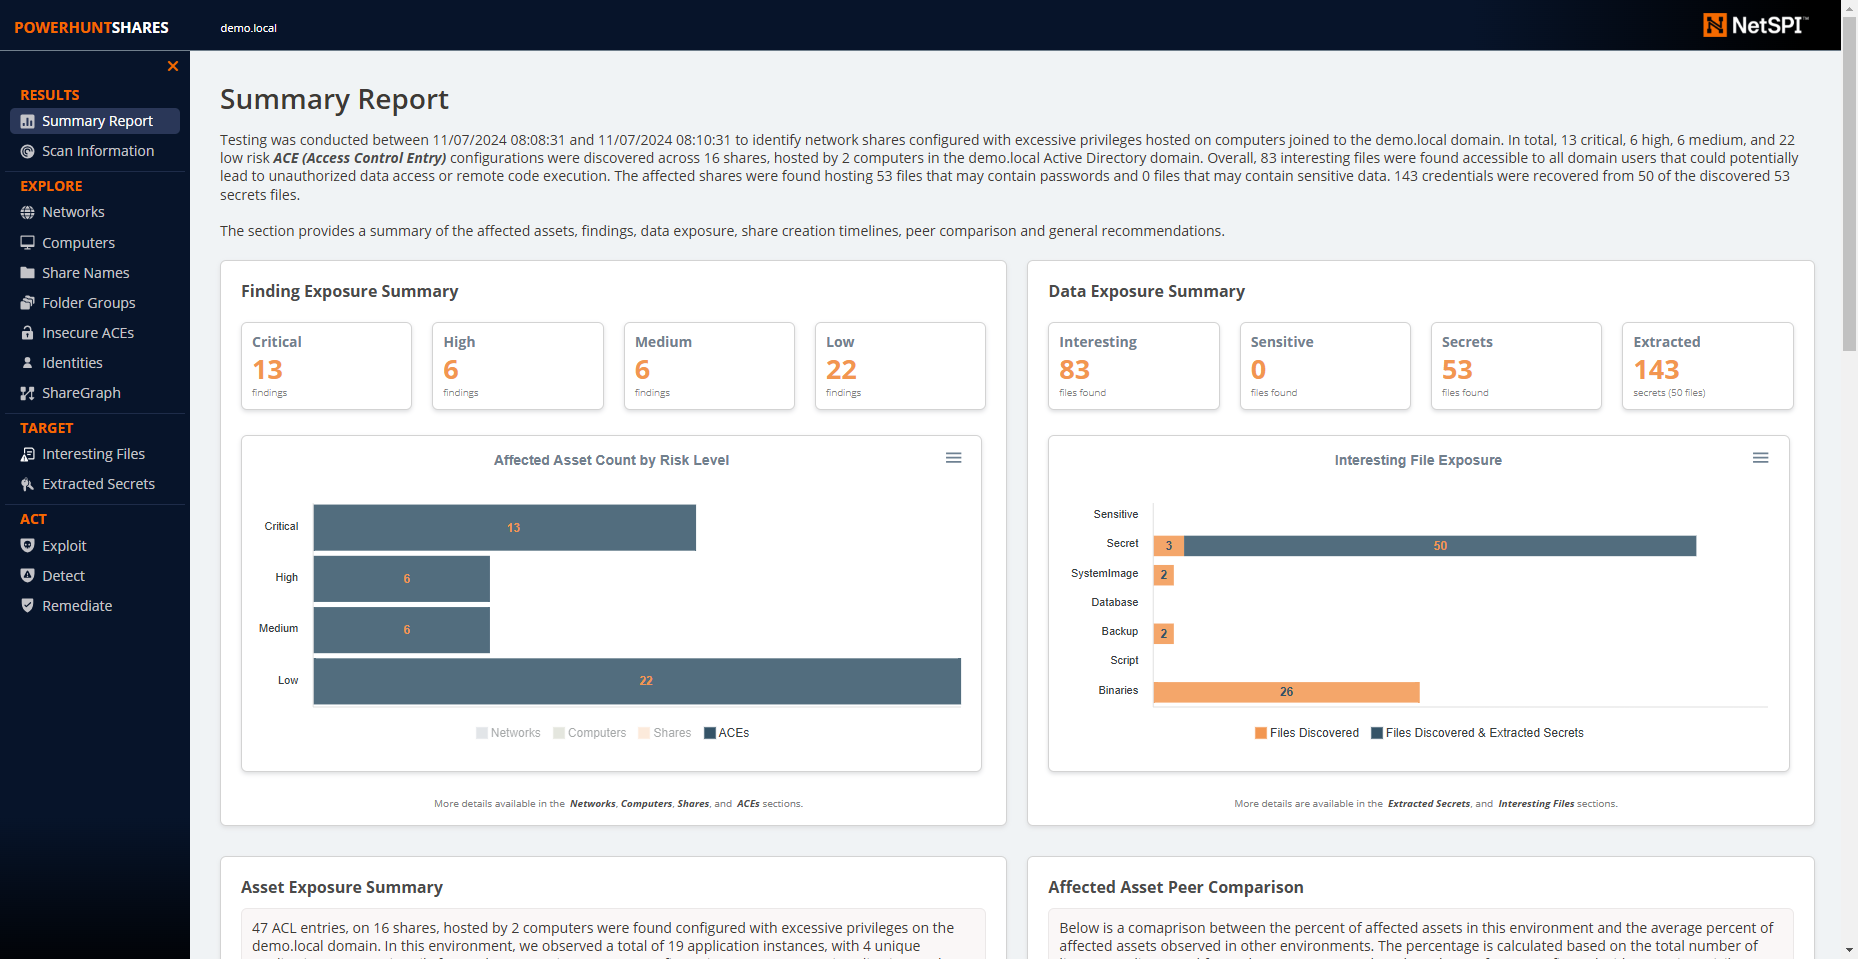
باور هنت شيرز هي أداة PowerShell مصممة لمساعدة فرق الأمن السيبراني ومختبرّي الاختراق في تحديد وفهم ومهاجمة ومعالجة مشاركات SMB في بيئات Active Directory التي يحمونها. لكل هاكر قصة عن إساءة استخدام مشاركات SMB، لكنها لا تزال سطح هجوم يصعب على فرق الأمن السيبراني الدفاع عنه. يهدف هذا المشروع إلى توفير أداة مفتوحة المصدر لإثبات المفهوم لإنشاء جرد شامل للمشاركات، والاستفادة من الإحصائيات والرسوم البيانية والمخططات ونماذج اللغة لوضع المشاركات في سياقها، وتلخيص العلاقات، وتقييم المخاطر، وتحديد أولويات المعالجة.
وهو يدعم الوظائف التالية:
ميزات إضافية:
موارد باور هنت شيرز v2:
موارد باور هنت شيرز v1:
سيقوم باور هنت شيرز بجرد ACLs لمشاركات SMB التي تم تكوينها بصلاحيات "مفرطة" وسيبرز ACLs "عالية المخاطر". فيما يلي تعريف هذه المصطلحات في هذا السياق.
الصلاحيات المفرطة
تم تعريف صلاحيات القراءة والكتابة المفرطة للمشاركات على أنها أي ACL لمشاركة شبكة تحتوي على ACE (إدخال تحكم في الوصول) صريح لمجموعات "Everyone" أو "Authenticated Users" أو "BUILTIN\Users" أو "Domain Users" أو "Domain Computers". جميعها توفر لمستخدمي المجال إمكانية الوصول إلى المشاركات المتأثرة بسبب مشاكل وراثة الصلاحية. يرجى ملاحظة وجود معامل يسمح للمشغلين بإضافة مجموعات مستهدفة خاصة بهم.
فيما يلي بعض المعلومات الإضافية:
يرجى ملاحظة: يمكن أن تتجاوز صلاحيات المشاركة صلاحيات NTFS. كما يجب الانتباه إلى أن الاختبار استبعد أسماء المشاركات التي تحتوي على الكلمات الرئيسية التالية:
print$, prnproc$, printer, netlogon, and sysvol
المشاركات عالية المخاطر
في سياق هذا التقرير، تم تعريف المشاركات عالية المخاطر على أنها مشاركات توفر وصولاً عن بُعد غير مصرح به إلى نظام أو تطبيق.
بشكل افتراضي، يتضمن ذلك المشاركات
wwwroot, inetpub, c$, and admin$ومع ذلك، قد توجد تعرضات إضافية لم يتم الإشارة إليها بعد ذلك.
فيما يلي قائمة بالأوامر التي يمكن استخدامها لتحميل باور هنت شيرز في جلسة PowerShell الحالية. يرجى ملاحظة أنه يجب تشغيل أحد هذه الأوامر في كل مرة يتم فيها تشغيل PowerShell. إنها ليست دائمة.
# Bypass execution policy restrictions
Set-ExecutionPolicy -Scope Process Bypass

# Import module that exists in the current directory
Import-Module .\PowerHuntShares.psm1

or

# Reduce SSL operating level to support connection to github
[System.Net.ServicePointManager]::ServerCertificateValidationCallback = {$true}
[Net.ServicePointManager]::SecurityProtocol =[Net.SecurityProtocolType]::Tls12

# Download and load PowerHuntShares.psm1 into memory
IEX(New-Object System.Net.WebClient).DownloadString("https://raw.githubusercontent.com/NetSPI/PowerHuntShares/main/PowerHuntShares.psm1")
ملاحظة مهمة: يجب تشغيل جميع الأوامر كمستخدم مجال غير مميز.
.EXAMPLE 1: Run from a domain computer. Performs Active Directory computer discovery by default.
PS C:\temp\test> Invoke-HuntSMBShares -Threads 100 -OutputDirectory c:\temp\test

.EXAMPLE 2: Run from a domain computer with alternative domain credentials. Performs Active Directory computer discovery by default.
PS C:\temp\test> Invoke-HuntSMBShares -Threads 100 -OutputDirectory c:\temp\test -Credential domain\user

.EXAMPLE 3: Run from a domain computer as current user. Target hosts in a file. One per line.
PS C:\temp\test> Invoke-HuntSMBShares -Threads 100 -OutputDirectory c:\temp\test  -HostFile c:\temp\hosts.txt

.EXAMPLE 4: Run from a non-domain computer with credential. Performs Active Directory computer discovery by default.
C:\temp\test> runas /netonly /user:domain\user PowerShell.exe
PS C:\temp\test> Import-Module PowerHuntShares.psm1
PS C:\temp\test> Invoke-HuntSMBShares -Threads 100 -RunSpaceTimeout 10 -OutputDirectory c:\folder\ -DomainController 10.1.1.1 -Credential domain\user
===============================================================
PowerHuntShares
===============================================================
 This function automates the following tasks:

 o Determine current computer's domain
 o Enumerate domain computers
 o Filter for computers that respond to ping reqeusts
 o Filter for computers that have TCP 445 open and accessible
 o Enumerate SMB shares
 o Enumerate SMB share permissions
 o Identify shares with potentially excessive privielges
 o Identify shares that provide reads & write access
 o Identify shares thare are high risk
 o Identify common share owners, names, & directory listings
 o Generate creation, last written, & last accessed timelines
 o Generate html summary report and detailed csv files
