Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Digital-Signature-Hijack — ملفات ثنائية، برامج PowerShell النصية ومعلومات حول اختطاف التوقيع الرقمي. | Kitploit
أدوات/GitHubGitHub/netbiosx/digital-signature-hijack
أدوات دفاعيةالفريق الأحمر
GitHubnetbiosx/digital-signature-hijack

Digital-Signature-Hijack

ملفات ثنائية، برامج PowerShell النصية ومعلومات حول اختطاف التوقيع الرقمي.

عرض المستودع
مشاركة
2257265منذ 9 سنواتتمت المراجعة من قبل Kitploit

اختطاف التوقيع الرقمي

اختطاف التوقيعات الرقمية المشروعة هو تقنية يمكن استخدامها أثناء تقييمات الفريق الأحمر لتوقيع كود PowerShell والملفات الثنائية. يمكن أن يساعد ذلك في تجاوز قيود Device Guard والحفاظ على التخفي أثناء المهمة. DigitalSignatureHijack هو سكربت PowerShell مبني على بحث Matt Graeber يمكنه تنفيذ العمليات التالية:

  • توقيع جميع الملفات القابلة للتنفيذ المحمولة على المضيف بصفتها Microsoft
  • توقيع جميع سكربتات PowerShell على المضيف بصفتها Microsoft
  • التحقق من صحة التوقيع الرقمي لجميع الملفات القابلة للتنفيذ المحمولة
  • التحقق من صحة التوقيع الرقمي لجميع سكربتات PowerShell

يتم تحقيق ذلك عن طريق اختطاف السجل (Registry) وإضافة القيم الضرورية واستخدام ملف SIP المخصص (DLL) الذي طوره Matt Graeber. يحتاج المستخدمون إلى تعديل مسار MySIP.dll إلى مسارهم المحلي.

  • MySIP.dll - https://github.com/mattifestation/PoCSubjectInterfacePackage

عرض توضيحي

توقيع الملفات القابلة للتنفيذ المحمولة

SignExe

التحقق من صحة التوقيع

ValidateSignaturePE

توقيع سكربتات PowerShell

SignPS
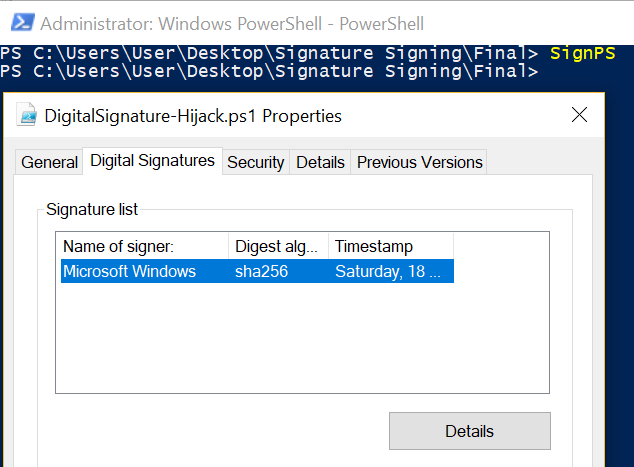
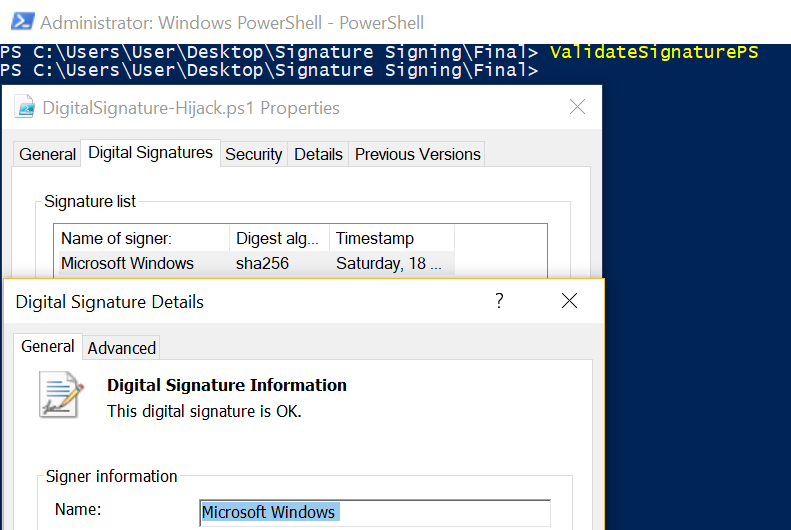
التحقق من صحة التوقيع

ValidateSignaturePS
الموارد

  • اختطاف التوقيعات الرقمية
  • تطبيق توقيعات Authenticode
  • تقويض الثقة في Windows
  • تقويض واستعادة الثقة في Windows
  • استعارة شهادات توقيع الكود من Microsoft

إخلاء مسؤولية

  • الغرض من هذا المستودع هو تخزين ملفات DLL المترجمة والملفات الثنائية والسكربتات ومركزة المعلومات الموجودة حول اختطاف التوقيع الرقمي. جميع الفضول تعود للمؤلفين الأصليين لهذه الأدوات.
  • الملفات الثنائية وملفات DLL المخزنة في هذا المستودع لم يتم تعديلها من حالتها الأصلية وهي آمنة تمامًا. ومع ذلك، إذا كنت لا تثق في هذا المستودع لأي سبب، يتم توفير المستودعات الأصلية التي تحتوي على الكود المصدري لهذه الأدوات لتتمكن من تجميعها بنفسك.

الاعتمادات

  • Matt Graeber
  • Chris Ross
  • netbiosX
  • Josh Pitts
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








