
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
FuzzingTool — برنامج للتفحيم (fuzzing)، يُستخدم في اختبارات اختراق تطبيقات الويب. | Kitploit

أدوات/GitHubGitHub/nescau-ufla/fuzzingtool
ماسحات الثغرات الأمنيةأمن الويبالاختبار العشوائياختبار الاختراق
GitHubnescau-ufla/fuzzingtool

FuzzingTool

برنامج للتفحيم (fuzzing)، يُستخدم في اختبارات اختراق تطبيقات الويب.

عرض المستودع
1783341منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة


FuzzingTool هي أداة لاختبار اختراق الويب، تتعامل مع الفازينغ. بعد اكتمال الاختبار، يتم حفظ جميع الإدخالات المعرضة للخطر الممكنة (وبيانات الاستجابة) في ملف تقرير.

إخلاء مسؤولية

نحن لسنا مسؤولين عن إساءة استخدام هذه الأداة. تم إنشاء هذا المشروع لأغراض تعليمية ولا ينبغي استخدامه في بيئات بدون إذن قانوني.

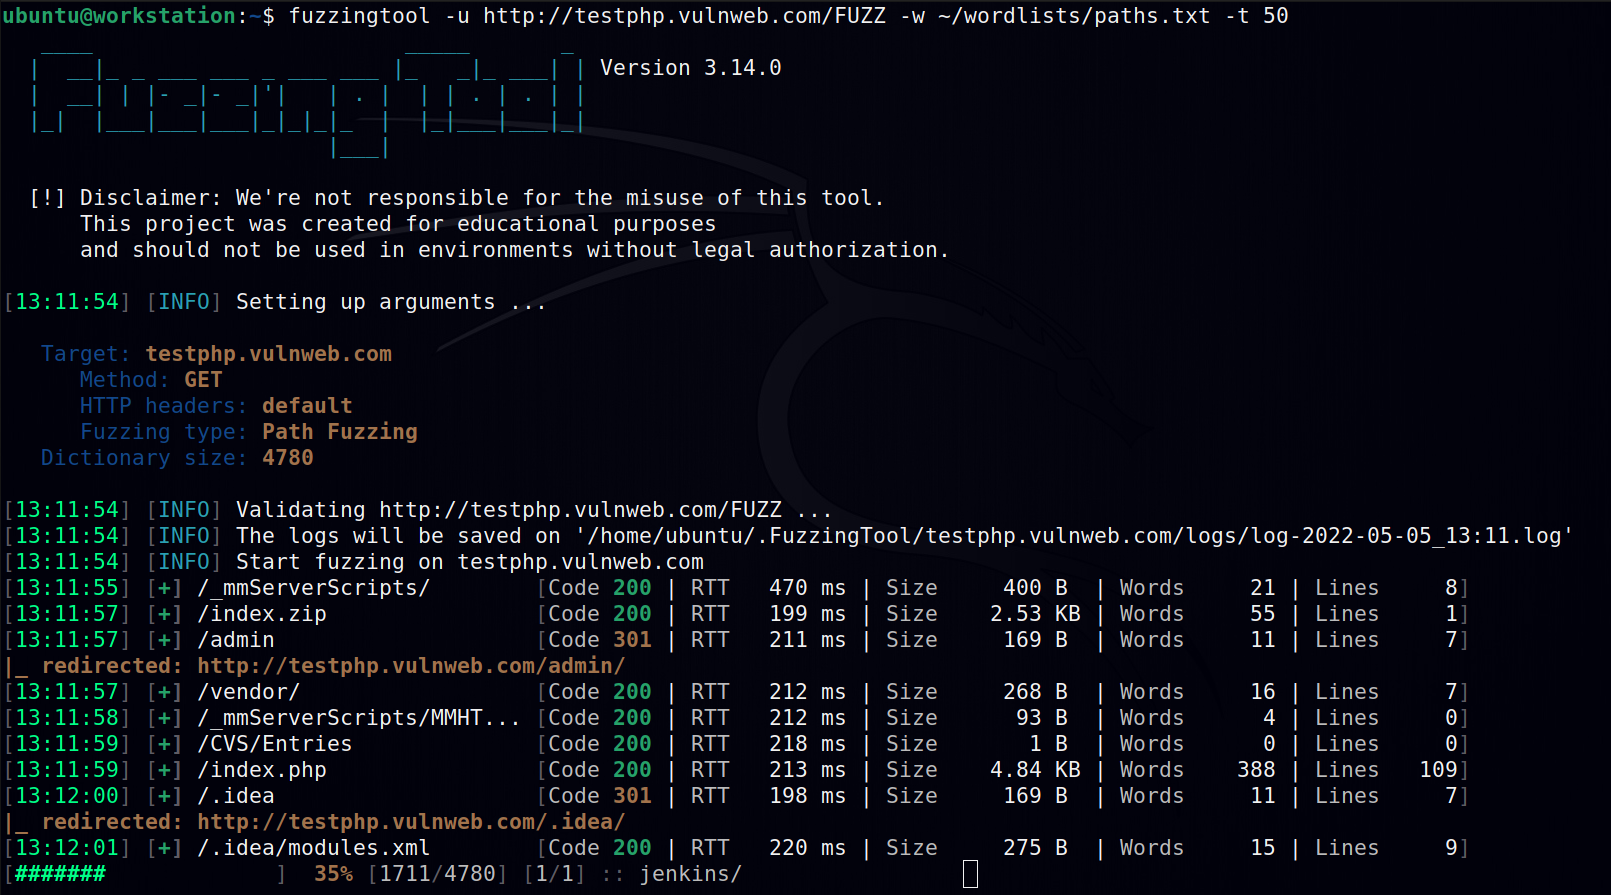
لقطة شاشة

لقطة شاشة

بدء الاستخدام

قبل أن نبدأ اختبارات الاختراق، ألق نظرة على التثبيت والمتطلبات الأساسية.

التثبيت من Pypi

FuzzingTool متاح الآن على Pypi! يمكنك التثبيت باستخدام:

$ pip install FuzzingTool

التثبيت من المصدر

إذا كنت ترغب في تثبيته يدويًا، قم بتنزيل الإصدار الأخير أو استنساخ هذا المستودع، واتبع أيضًا المتطلبات الأساسية التالية.

المتطلبات الأساسية

  • انتقل إلى مجلد المصدر الخاص بالمشروع، وقم بتشغيل:
$ pip install -r requirements.txt

دليل المستخدم

اطلع على دليل المستخدم (قائمة الأوامر وأمثلة الاستخدام) على صفحة wiki.

التحكم في الإصدارات

نستخدم SemVer للتحكم في الإصدارات. للإصدارات المتاحة، انظر العلامات في هذا المستودع.

المؤلفون

  • Vitor Oriel
    • GitHub
    • Linkedin
    • البريد الإلكتروني: [email protected]

المساهمة

إذا كنت ترغب في المساهمة في مشروع FuzzingTool، يرجى قراءة CONTRIBUTING.md.

الترخيص

هذا المشروع مرخص بموجب ترخيص MIT - راجع LICENSE للحصول على التفاصيل.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





