
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
React2Shell — إضافة لمتصفح فايرفوكس لكشف ثغرات React2Shell (CVE-2025-55182 & CVE-2025-66478) في تطبيقات الويب. | Kitploit
أدوات/GitHubGitHub/muhammaduwais/react2shell
ماسحات الثغرات الأمنيةجمع المعلوماتأمن الويباختبار الاختراقالتعلم والتعليم
GitHubmuhammaduwais/react2shell

React2Shell

إضافة لمتصفح فايرفوكس لكشف ثغرات React2Shell (CVE-2025-55182 & CVE-2025-66478) في تطبيقات الويب.

عرض المستودع
235منذ 9 أشهرلم تتم المراجعة بعد
مشاركة

RSC Sentinel

إضافة لمتصفح Firefox لكشف ثغرات React2Shell (CVE-2025-55182 وCVE-2025-66478) في تطبيقات الويب.

👁️ نظرة عامة

RSC Sentinel هي إضافة لمتصفح Firefox موجّهة لباحثي الأمن والمعلّمين الذين يرغبون في مراقبة مؤشرات React Server Components (RSC) وNext.js App Router أثناء التصفح. تعتمد على الكشف السلبي افتراضيًا، مع إبراز الإشارات المحتملة دون تغيير سلوك الموقع. وبالنسبة للاختبارات المصرّح بها، تقدّم أيضًا أدوات يدوية اختيارية للاستكشاف النشط وتنفيذ أوامر مُتحكَّم فيه يبدأها المستخدم.

🧩 الميزات

  • الكشف السلبي: يراقب تلقائيًا مؤشرات RSC وApp Router عالية المستوى أثناء التصفح العادي.
  • الاستكشاف النشط: يتيح إرسال طلب بصمة يبدأه المستخدم لجمع إشارات إضافية بطريقة مُتحكَّم فيها.
  • تنفيذ الأوامر اليدوي: يوفّر سير عمل تنفيذ يدوي يحرّكه المستخدم، مخصّص حصريًا للاختبار المصرّح به.

🧠 كيف يعمل الكشف (نظرة عامة)

يقوم RSC Sentinel بتقييم مجموعة من مؤشرات وقت التشغيل وترويسات استجابة HTTP وأنماط محتوى الاستجابة المرتبطة عادةً بسلوك RSC وApp Router. تُعرض النتائج كإشارات، وينبغي تفسيرها كمؤشرات وليس كإثبات قاطع على وجود ثغرة.

🦊 التثبيت (Firefox)

ثبّت الإضافة من المصدر باستخدام سير عمل الإضافات المؤقتة في Firefox:

  1. افتح Firefox وانتقل إلى about:debugging.
  2. حدد هذا Firefox في الشريط الجانبي الأيسر.
  3. انقر فوق تحميل إضافة مؤقتة.
  4. اختر ملف manifest.json من مجلد المشروع.

سيتم تحميل الإضافة فورًا لجلسة المتصفح الحالية.
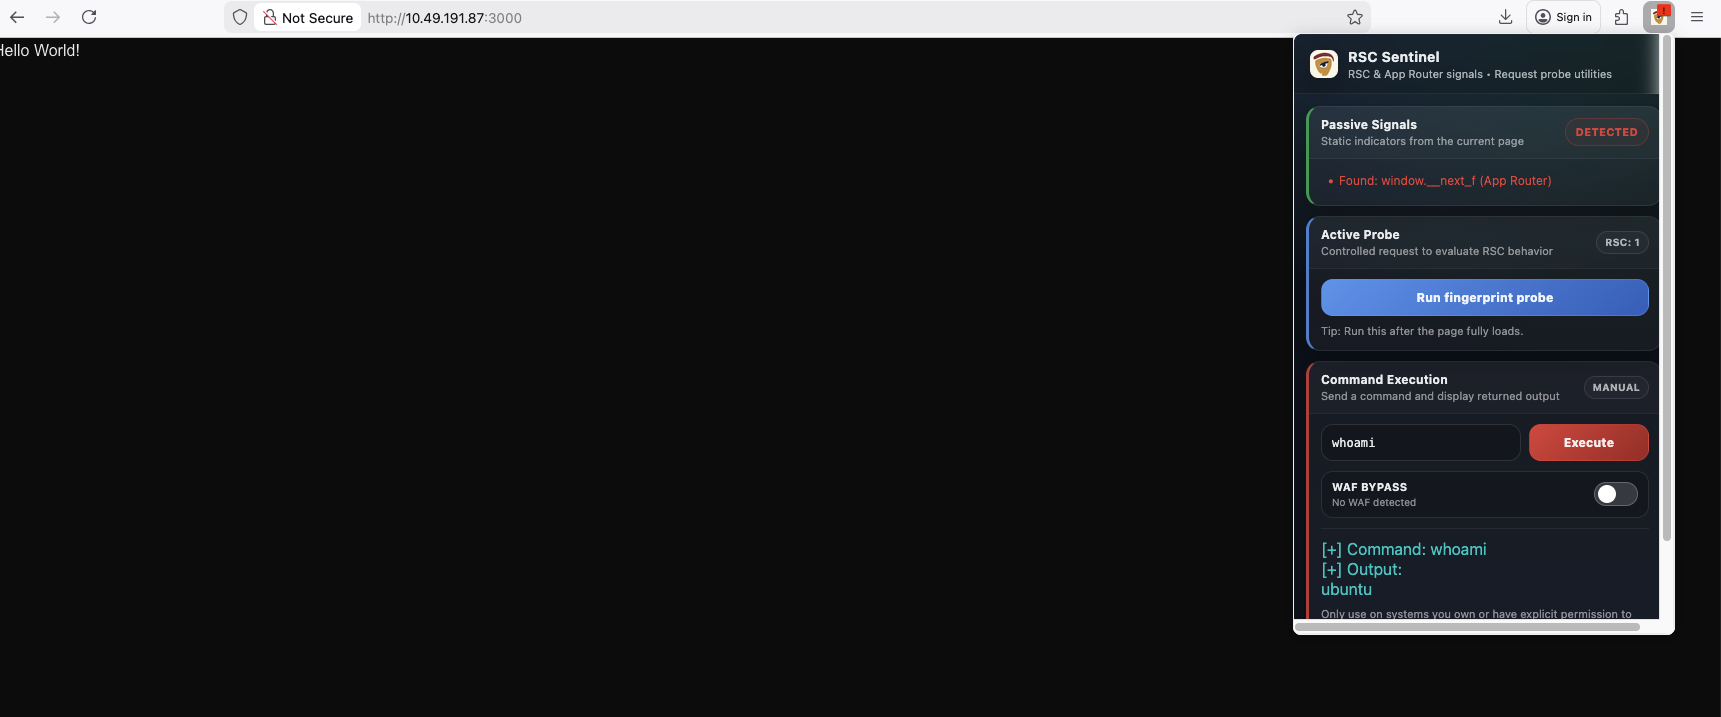
▶️ الاستخدام

  • تصفح بشكل عادي؛ تنفّذ الإضافة الكشف السلبي في الخلفية.
  • افتح النافذة المنبثقة للإضافة من شريط أدوات Firefox لعرض الإشارات المكتشفة.
  • استخدم Run fingerprint probe لبدء فحص يدوي عند التصريح بذلك.
  • راجع النتائج في واجهة النافذة المنبثقة، حيث تُعرض الإشارات السلبية والنشطة بوضوح.

الإضافة أثناء العمل

🗂️ هيكل المشروع

مثال على تخطيط ملفات مصدر الإضافة:

.
├── manifest.json
├── background.js
├── content.js
├── popup.html
├── popup.js
├── images/
│   └── img2.png
│   └── img1.png
└── rules.json

⚠️ الاستخدام المسؤول / تحذير

يجب استخدام هذه الإضافة فقط على الأنظمة التي تملكها أو التي لديك إذن صريح لاختبارها. قد يكون سوء استخدام الأدوات الأمنية غير قانوني أو غير أخلاقي. استخدم RSC Sentinel بمسؤولية ووفقًا لجميع القوانين والسياسات المعمول بها.

📜 الترخيص وإخلاء المسؤولية

هذا المشروع مفتوح المصدر ومقدَّم للأغراض التعليمية ولأبحاث الأمن المصرّح بها. المؤلف غير مسؤول عن سوء الاستخدام. قم دائمًا بإجراء الاختبارات بشكل قانوني وأخلاقي وبتصريح صريح.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




