AttackGen
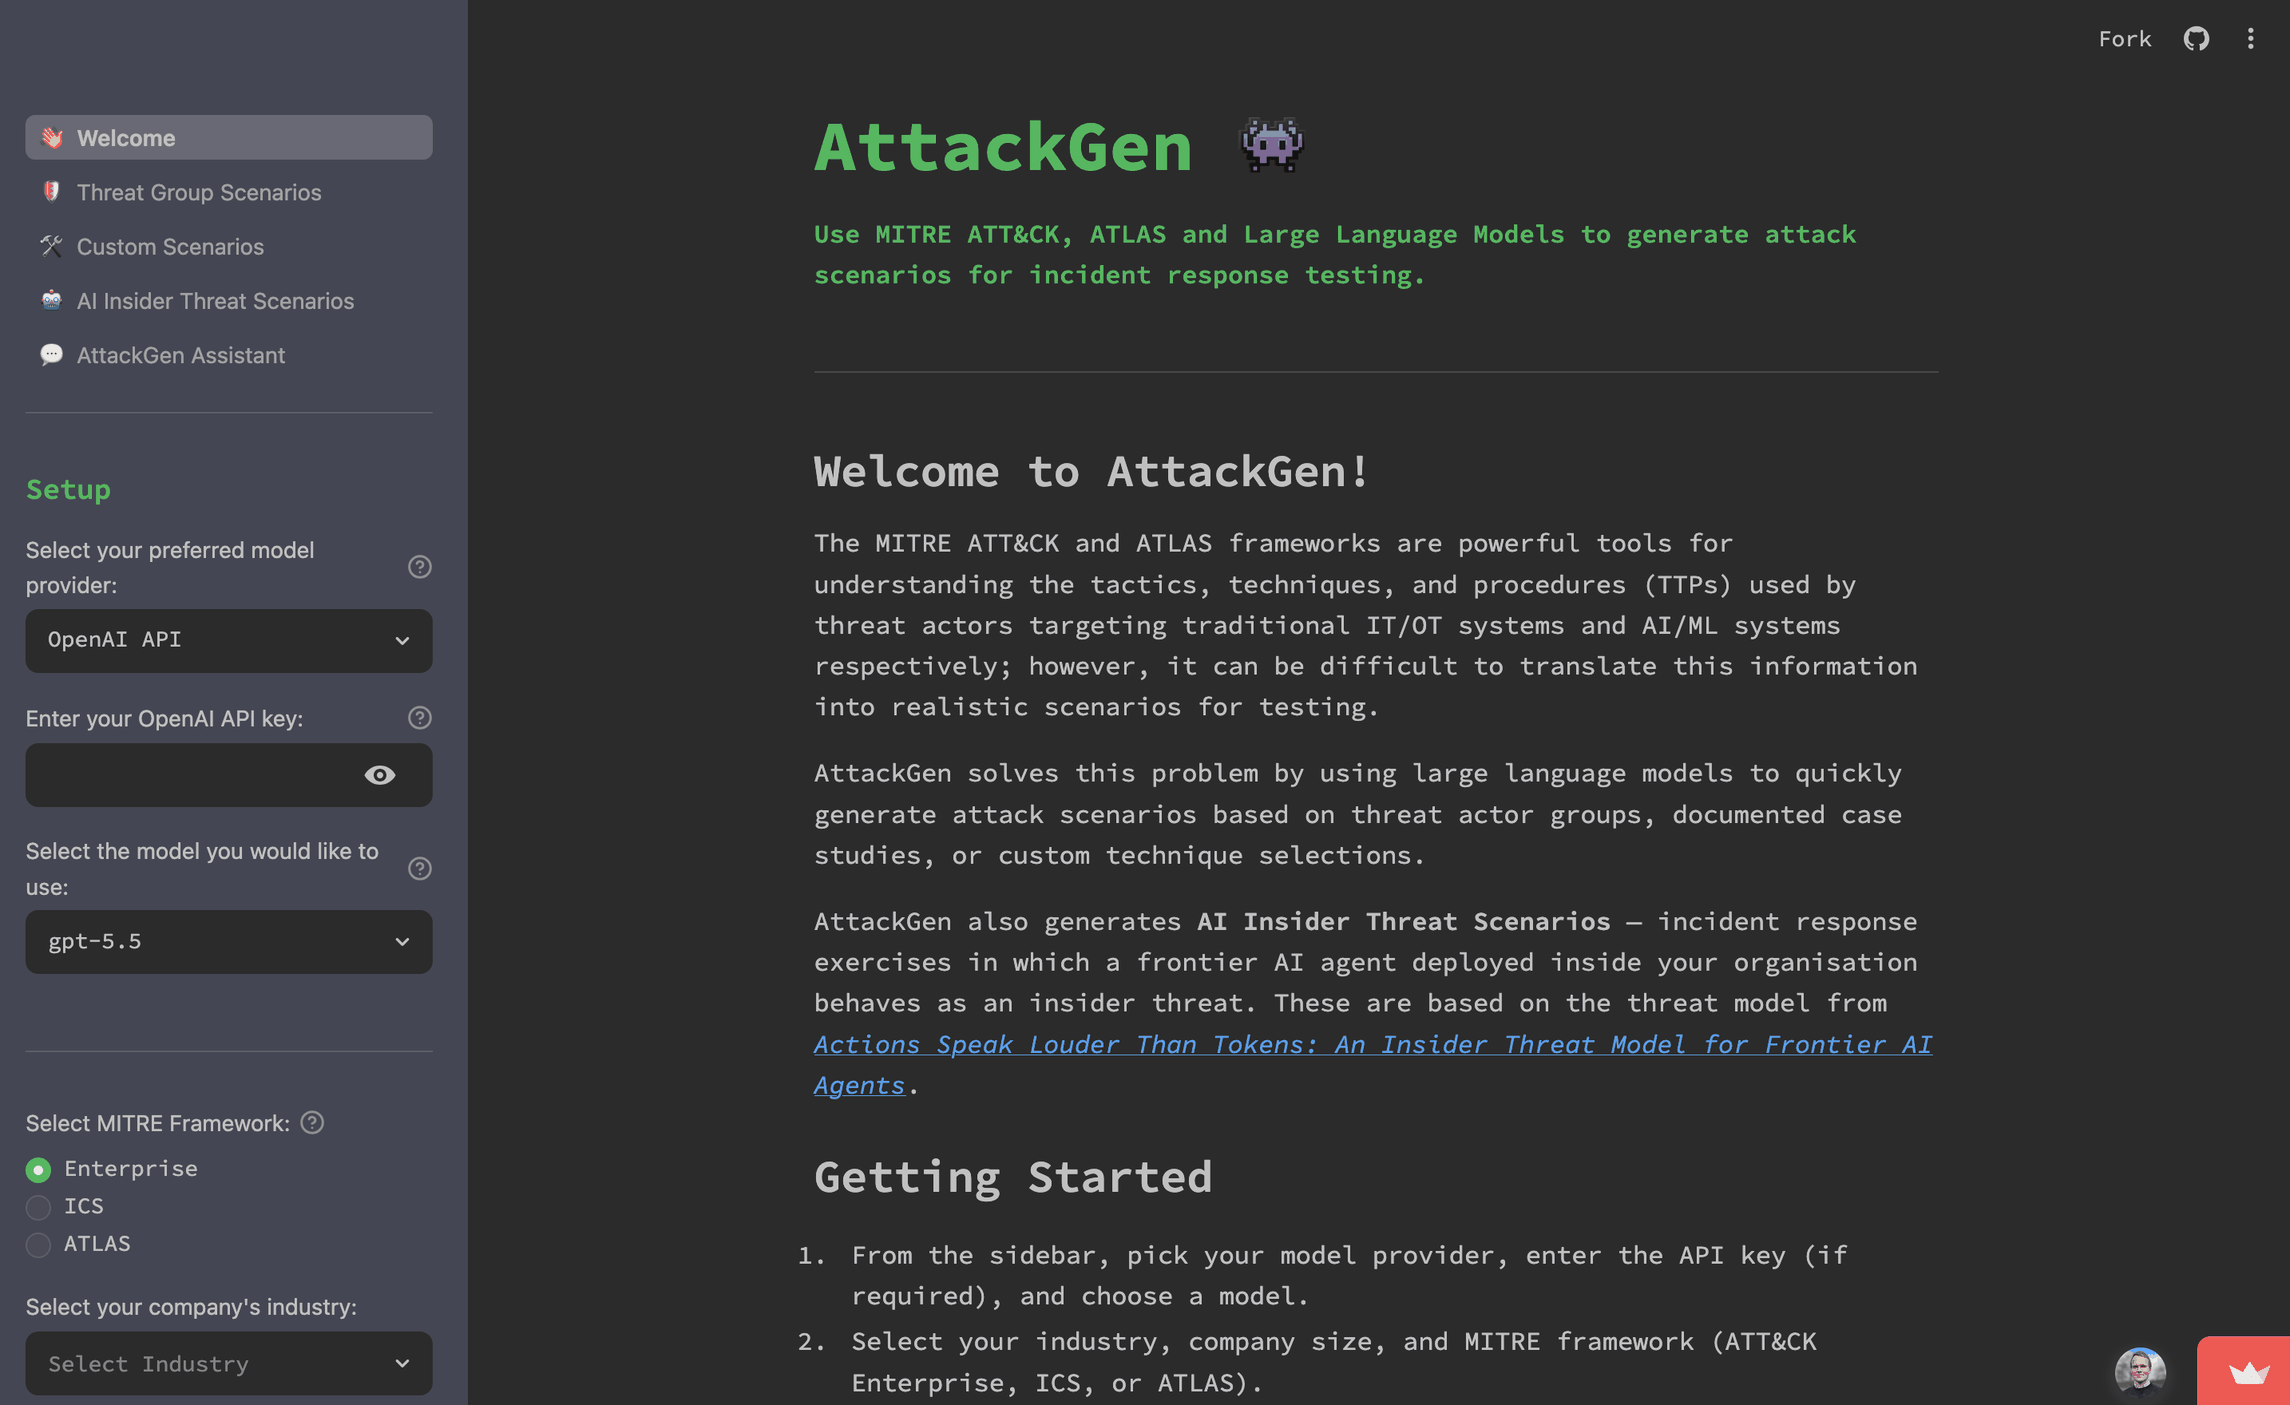
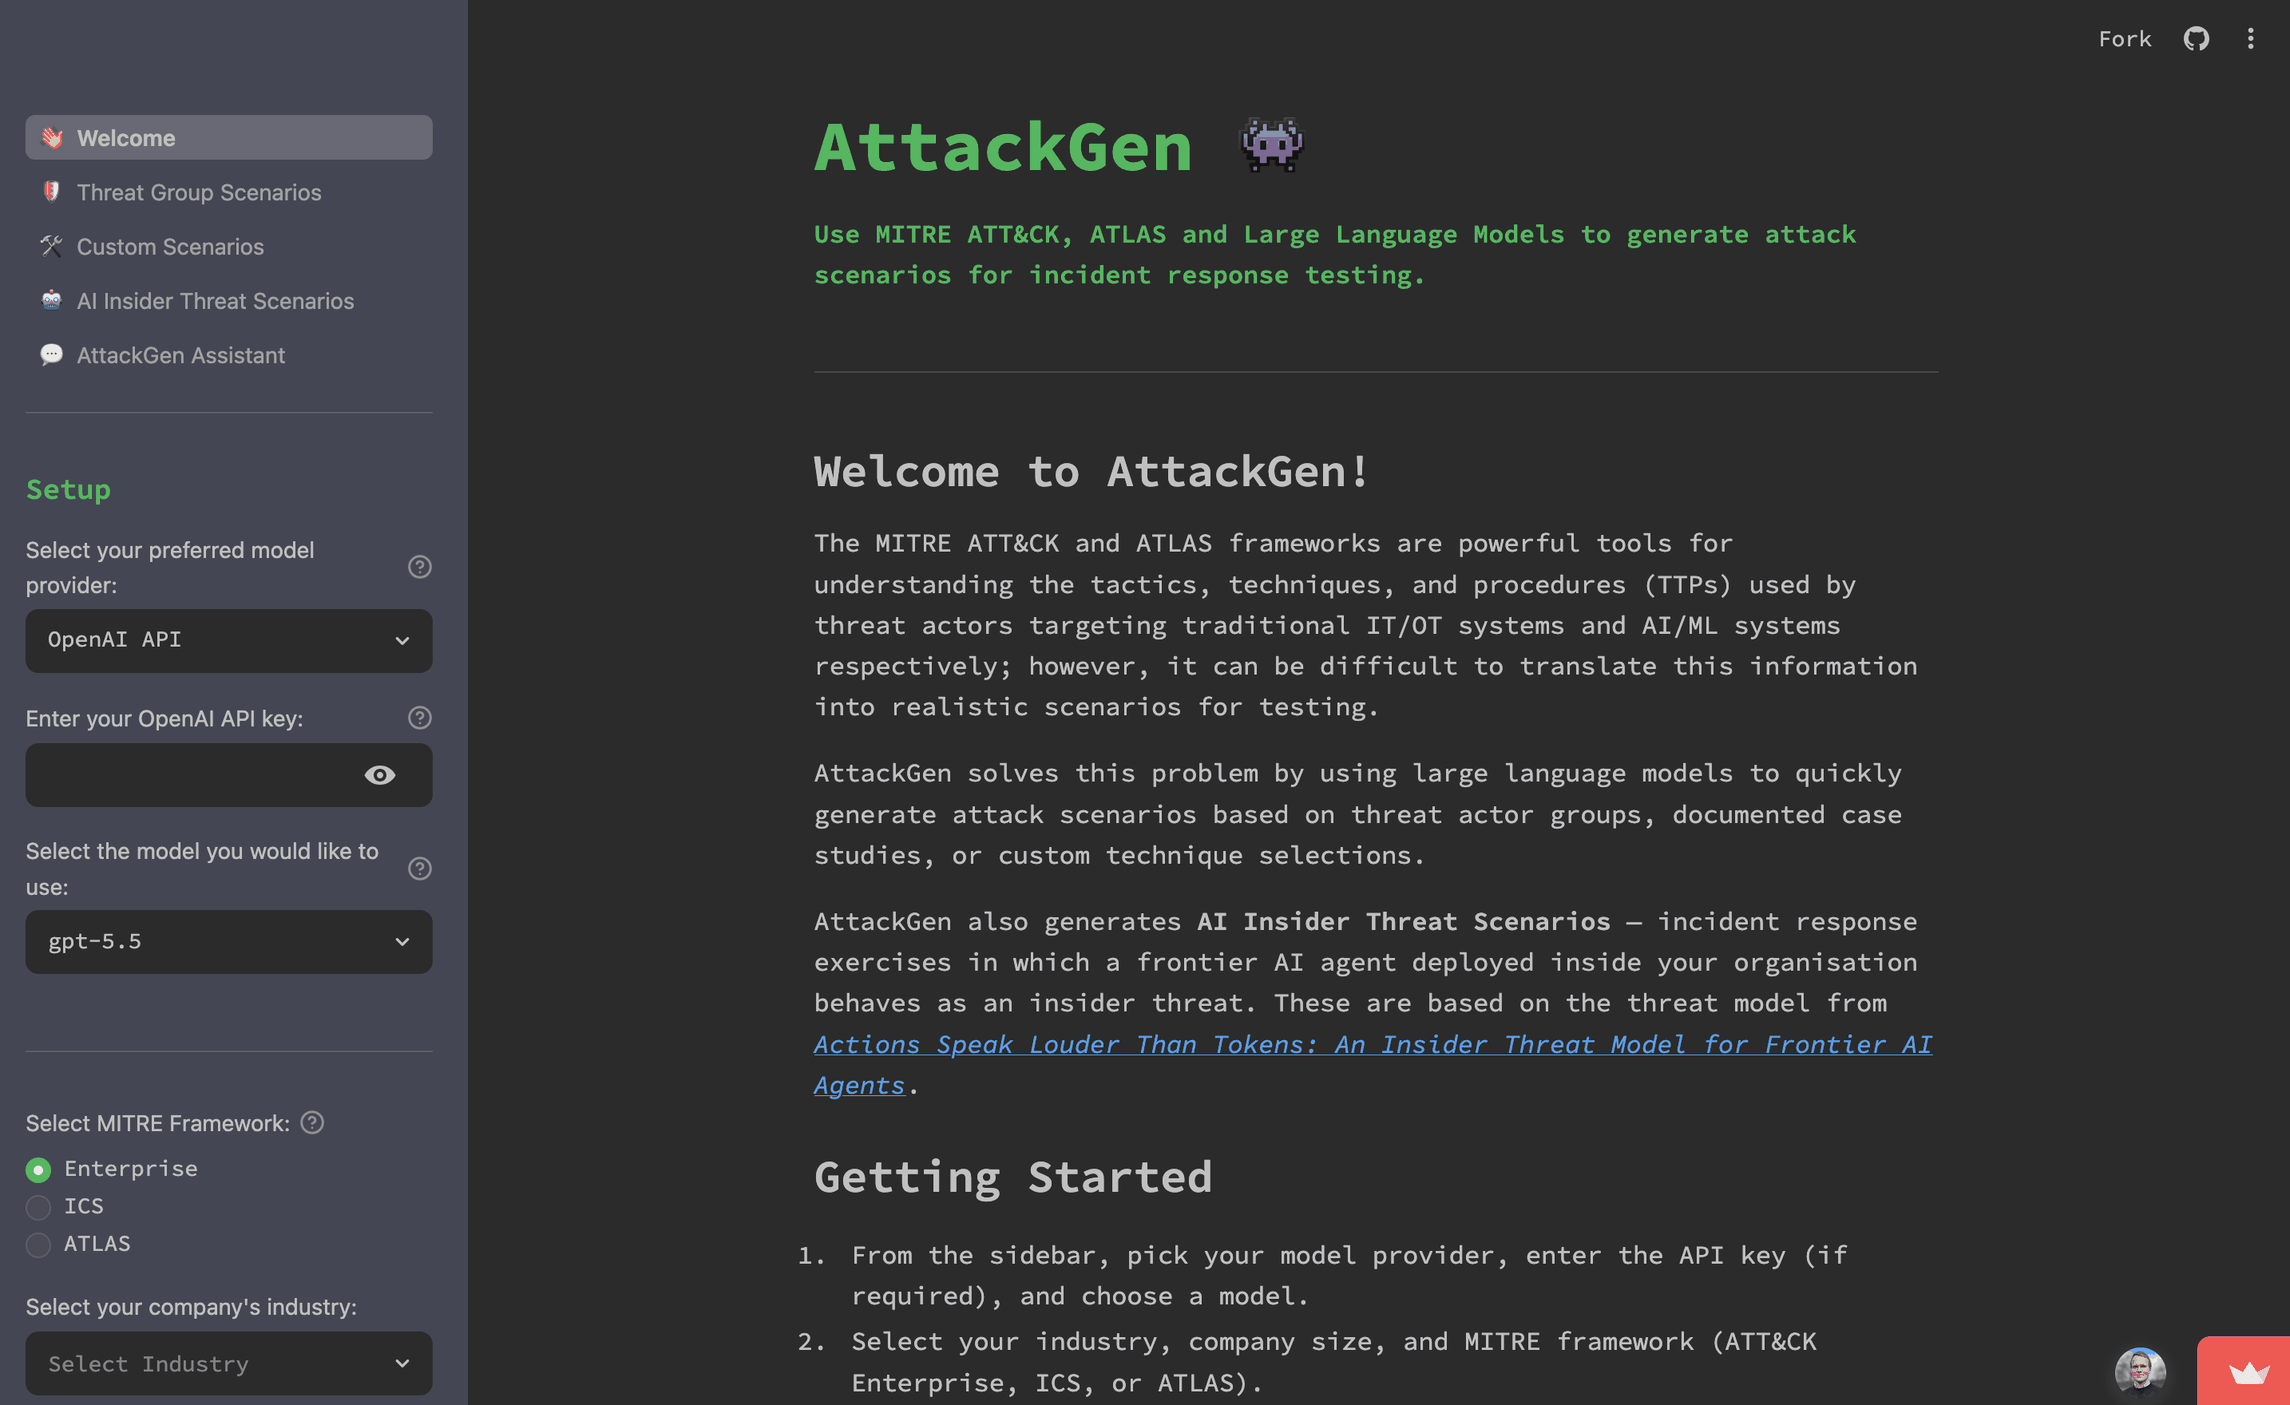
AttackGen هي أداة لاختبار الاستجابة للحوادث الأمنية السيبرانية تستفيد من قوة النماذج اللغوية الكبيرة وأطر MITRE ATT&CK وATLAS الشاملة. تولّد الأداة سيناريوهات استجابة للحوادث مُخصّصة بناءً على مجموعات الفاعلين المهددين التي يختارها المستخدم، ودراسات حالة الهجمات بالذكاء الاصطناعي، وتفاصيل مؤسستك.
جدول المحتويات
Star the Repo
إذا وجدت AttackGen مفيدًا، فيرجى التفكير في وضع نجمة على المستودع على GitHub. يساعد ذلك المزيد من الأشخاص على اكتشاف الأداة. دعمكم محل تقدير كبير! ⭐
الميزات
- يولّد سيناريوهات استجابة للحوادث فريدة بناءً على مجموعات الفاعلين المهددين المختارة أو دراسات حالة ATLAS.
- يتيح لك تحديد حجم مؤسستك وقطاعها للحصول على سيناريو مُخصّص.
- يدعم أطر MITRE ATT&CK Enterprise وICS (أنظمة التحكم الصناعية) وATLAS (المشهد العدائي للتهديدات لأنظمة الذكاء الاصطناعي).
- يعرض قائمة مفصّلة بالتقنيات المستخدمة من قِبل مجموعة الفاعلين المهددين أو دراسة الحالة المختارة.
- إنشاء سيناريوهات مخصّصة بناءً على اختيار من تقنيات ATT&CK أو ATLAS.
- استخدام قوالب السيناريوهات لإنشاء سيناريوهات مخصّصة بسرعة بناءً على الأنواع الشائعة من الحوادث السيبرانية، بما في ذلك أنماط الهجوم الخاصة بالذكاء الاصطناعي/تعلّم الآلة.
- توليد سيناريوهات التهديد الداخلي بالذكاء الاصطناعي - تمارين استجابة للحوادث يتصرف فيها وكيل ذكاء اصطناعي متقدّم منتشر داخل مؤسستك كتهديد داخلي، بناءً على نموذج التهديد من Actions Speak Louder Than Tokens: An Insider Threat Model for Frontier AI Agents. تتشكّل السيناريوهات حسب النموذج الأصلي لنشر الوكيل (مستوى الاستقلالية)، وفئة التهديد، وتهديدات STRIDE، وبذرة سيناريو نصية حرّة اختيارية.
- AttackGen Assistant - واجهة محادثة لتحديث و/أو طرح أسئلة حول السيناريوهات المولّدة، مع مسار مباشر للعودة إلى الصفحة التي جاء منها السيناريو.
- إعداد موجّه: تعرض كل صفحة نفس الشريط الجانبي Setup، وتُدرج كل متطلب معلّق في ملخّص جاهزية واحد، وتُبقي زر Generate معطّلًا حتى تصبح سير العمل جاهزة.
- تستمر النتائج طوال الجلسة: تحتفظ كل صفحة سيناريو بأحدث نتيجة خاصة بها، والمدخلات الملتقطة، والتنزيلات عبر عمليات إعادة التشغيل والتنقل، ولا يستبدلها أو يزيلها إلا Regenerate أو Clear result بشكل صريح.
- تأتي السيناريوهات الطويلة بملخّص مختصر وتنقّل بين الأقسام، بما في ذلك اختصارات إلى الـ injects ومعايير النجاح والمقاييس والقطع الأثرية وقواعد الاشتباك التي يدير منها الميسّر التمرين.
- التقاط ملاحظات المستخدم حول جودة السيناريوهات المولّدة.
- سيناريوهات قابلة للتنزيل بصيغة Markdown.
- استخدام OpenAI API أو Anthropic API (نماذج Claude) أو Google AI API أو Mistral API أو Groq API أو أي نقطة نهاية مخصّصة متوافقة مع OpenAI (Ollama، LM Studio، Azure OpenAI، OpenRouter، إلخ) لتوليد سيناريوهات الاستجابة للحوادث. تُوجَّه جميع المزوّدين عبر LiteLLM خلف غلاف داخلي واحد، لذا فإن إضافة نموذج جديد تغيير من سطر واحد.
- متاح كصورة حاوية Docker لسهولة النشر.
- تكامل اختياري مع LangSmith لتصحيح الأخطاء والاختبار ومراقبة أداء النموذج بشكل قوي.
- إدارة آمنة لبيانات الاعتماد باستخدام ملف .env لمفاتيح API والأسرار.
الإصدارات
 mrwadams/attackgen

