
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-55182-Terminal — هذا دليل إثبات (POC) لاختبار مشاريعك المعرّضة لثغرة CVE-2025-55182 مع طرفية (terminal) وإمكانية فحص قائمة. | Kitploit
أدوات/GitHubGitHub/mrsol0/cve-2025-55182-terminal
ماسحات الثغرات الأمنيةتوليد الحمولةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHubmrsol0/cve-2025-55182-terminal

CVE-2025-55182-Terminal

هذا دليل إثبات (POC) لاختبار مشاريعك المعرّضة لثغرة CVE-2025-55182 مع طرفية (terminal) وإمكانية فحص قائمة.

عرض المستودع
34منذ 11 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

ماسح ثغرات Next.js RSC (CVE-2025-66478 / CVE-2025-55182)

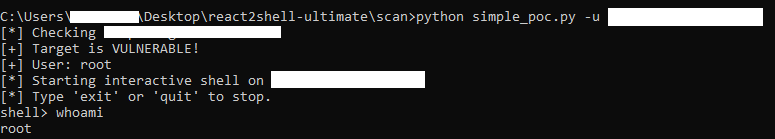
Terminal Preview

أداة خفيفة ومتعددة الخيوط (PoC) مصممة لاكتشاف وإظهار ثغرة تنفيذ التعليمات البرمجية عن بُعد في Next.js React Server Components (RSC) (React2Shell). تتيح هذه الأداة التحقق من هدف واحد بالإضافة إلى إجراء فحص جماعي عالي التزامن.

الميزات

  • اكتشاف دقيق: يحدد الحالات الضعيفة عن طريق التحقق الصارم من وصول التنفيذ على مستوى الجذر.
  • فحص جماعي: محرك متعدد الخيوط قادر على فحص قوائم كبيرة من الأهداف بكفاءة.
  • لوحة معلومات مباشرة: عرض حالة في الوقت الفعلي يتتبع التقدم، والأهداف الضعيفة، والأهداف غير المتصلة، والحالات الآمنة.
  • إمكانية الاستئناف: القدرة على استئناف عمليات الفحص المتقطعة من فهرس محدد.
  • قشرة تفاعلية: قشرة شبه تفاعلية مدمجة لتنفيذ تعليمات برمجية عشوائية على الأهداف الضعيفة (للاستخدام المصرح به فقط).
  • تصفية النتائج الإيجابية الخاطئة: تمييز بين ثغرات سياق الجذر الحرجة وغيرها من المشكلات المحتملة ("مشتبه بها")، وتصفية الضوضاء من مخرجات الوحدة الطرفية.

التثبيت

  1. استنسخ هذا المستودع أو حمّل الكود المصدري.
  2. ثبّت التبعيات المطلوبة:
pip install -r requirements.txt

الاستخدام

يدعم السكريبت simple_poc.py وضعين رئيسيين: وضع رابط واحد ووضع القائمة.

وضع الهدف الواحد

افحص رابطًا واحدًا. إذا كان الهدف ضعيفًا، ستنتقل الأداة إلى قشرة تفاعلية.

python simple_poc.py -u <url>

وضع الفحص الجماعي

افحص قائمة روابط من ملف. يستخدم هذا الوضع خيوط المعالجة لتحسين الأداء ويعرض لوحة حالة.

python simple_poc.py -i <targets.txt> [-t THREADS] [--start INDEX]

الوسائط

  • -u, --url: حدد رابط هدف واحد (مثل: http://example.com).
  • -i, --input: حدد ملفًا نصيًا يحتوي على قائمة روابط للفحص (رابط واحد في كل سطر).
  • -t, --threads: عيّن عدد الخيوط المتزامنة للفحص الجماعي (الافتراضي: 20).
  • --start: استئناف الفحص من رقم سطر محدد (فهرس يبدأ من 0) في ملف الإدخال.

أمثلة

فحص موقع واحد:

python simple_poc.py -u https://vulnerable-site.com

فحص قائمة باستخدام 50 خيطًا:

python simple_poc.py -i targets.txt -t 50

استئناف الفحص من السطر 1000:

python simple_poc.py -i targets.txt -t 50 --start 1000

إخلاء مسؤولية

هذا البرنامج مُقدَّم لأغراض تعليمية واختبار أمني مصرح به فقط. لا يتحمل المؤلف أي مسؤولية عن أي إساءة استخدام لهذا البرنامج أو عن أي ضرر ناتج عن استخدامه. تأكد من حصولك على إذن ضمني قبل فحص أي أهداف.


تنزيل الأداة




