
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/mrh0wl/cloudmare
الاستطلاعجمع المعلوماتأمن الويباختبار الاختراقالفريق الأحمرتحليل DNSArchived
GitHubmrh0wl/cloudmare

Cloudmare

متتبع عنوان IP الحقيقي لـ Cloudflare وSucuri وIncapsula.

عرض المستودع
1.8k23749منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Cloudmare

Cloudmare هي أداة بسيطة للعثور على الخوادم الأصلية لمواقع الويب المحمية بواسطة Cloudflare أو Sucuri أو Incapsula مع DNS غير صحيح التكوين.

لمزيد من التفاصيل حول هذا التكوين الخاطئ الشائع وكيفية عمل Cloudmare، أرسل لي رسالة خاصة.

إليك ما يبدو عليه Cloudmare أثناء العمل.
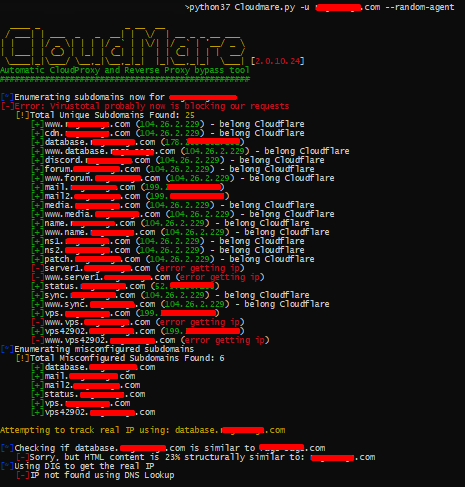
مثال على الاستخدام

(تم إخفاء مواقع الويب وعناوين IP في هذا المثال)

الإعداد

  1. استنساخ المستودع
git clone https://github.com/MrH0wl/Cloudmare.git
  1. الانتقال إلى المجلد
cd Cloudmare
python Cloudmare.py -h or python Cloudmare.py -hh
  1. تشغيل Cloudmare (انظر الاستخدام أدناه لمزيد من التفاصيل)
python Cloudmare.py -u target.site --bruter -sC -sSh -sSt --host verified.site

(تذكر عرض -hh لمزيد من المعلومات حول الوسائط)

مستخدمو Termux

  1. pkg upgrade && pkg update
  2. pkg install git python libxml2 libxslt dnsutils
  3. git clone https://github.com/MrH0wl/Cloudmare.git
  4. cd Cloudmare
  5. python Cloudmare.py -h or python Cloudmare.py -hh
ملاحظة: كن صبورًا إذا تطلب البرنامج النصي تثبيت الوحدات.
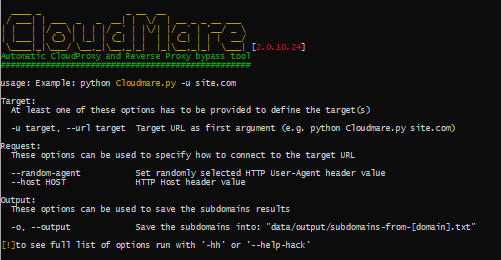
الاستخدام

خيارات المساعدة

التوافق

تم الاختبار على Python>=3.7 (لا تستخدم Python 2 بعد الآن)، يعمل على Linux و Windows. لا تتردد في [فتح مشكلة] إذا كان لديك تقارير عن الأخطاء أو أسئلة. إذا كنت ترغب في المساهمة، فأنت مرحب بك.

التبرع

إذا كنت ترغب في تحديث Cloudmare بشكل متكرر مع المزيد من الميزات، يمكنك التبرع للمساعدة في تحقيق ذلك.
تبرع عبر PayPal اشتر لي قهوة

معلومات الاتصال

✉️البريد الإلكتروني: [email protected]
🐦تويتر: @mrh0wl
📷إنستغرام: @mrh0wl

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





