
CHOMTE.SH هي أداة سكريبت شل قوية مصممة لأتمتة مهام الاستطلاع أثناء اختبار الاختراق. تستخدم أدوات متنوعة مبنية على Go لجمع المعلومات وتحديد سطح الهجوم، مما يجعلها أصلًا قيمًا لصائدي الثغرات ومختبرِي الاختراق.


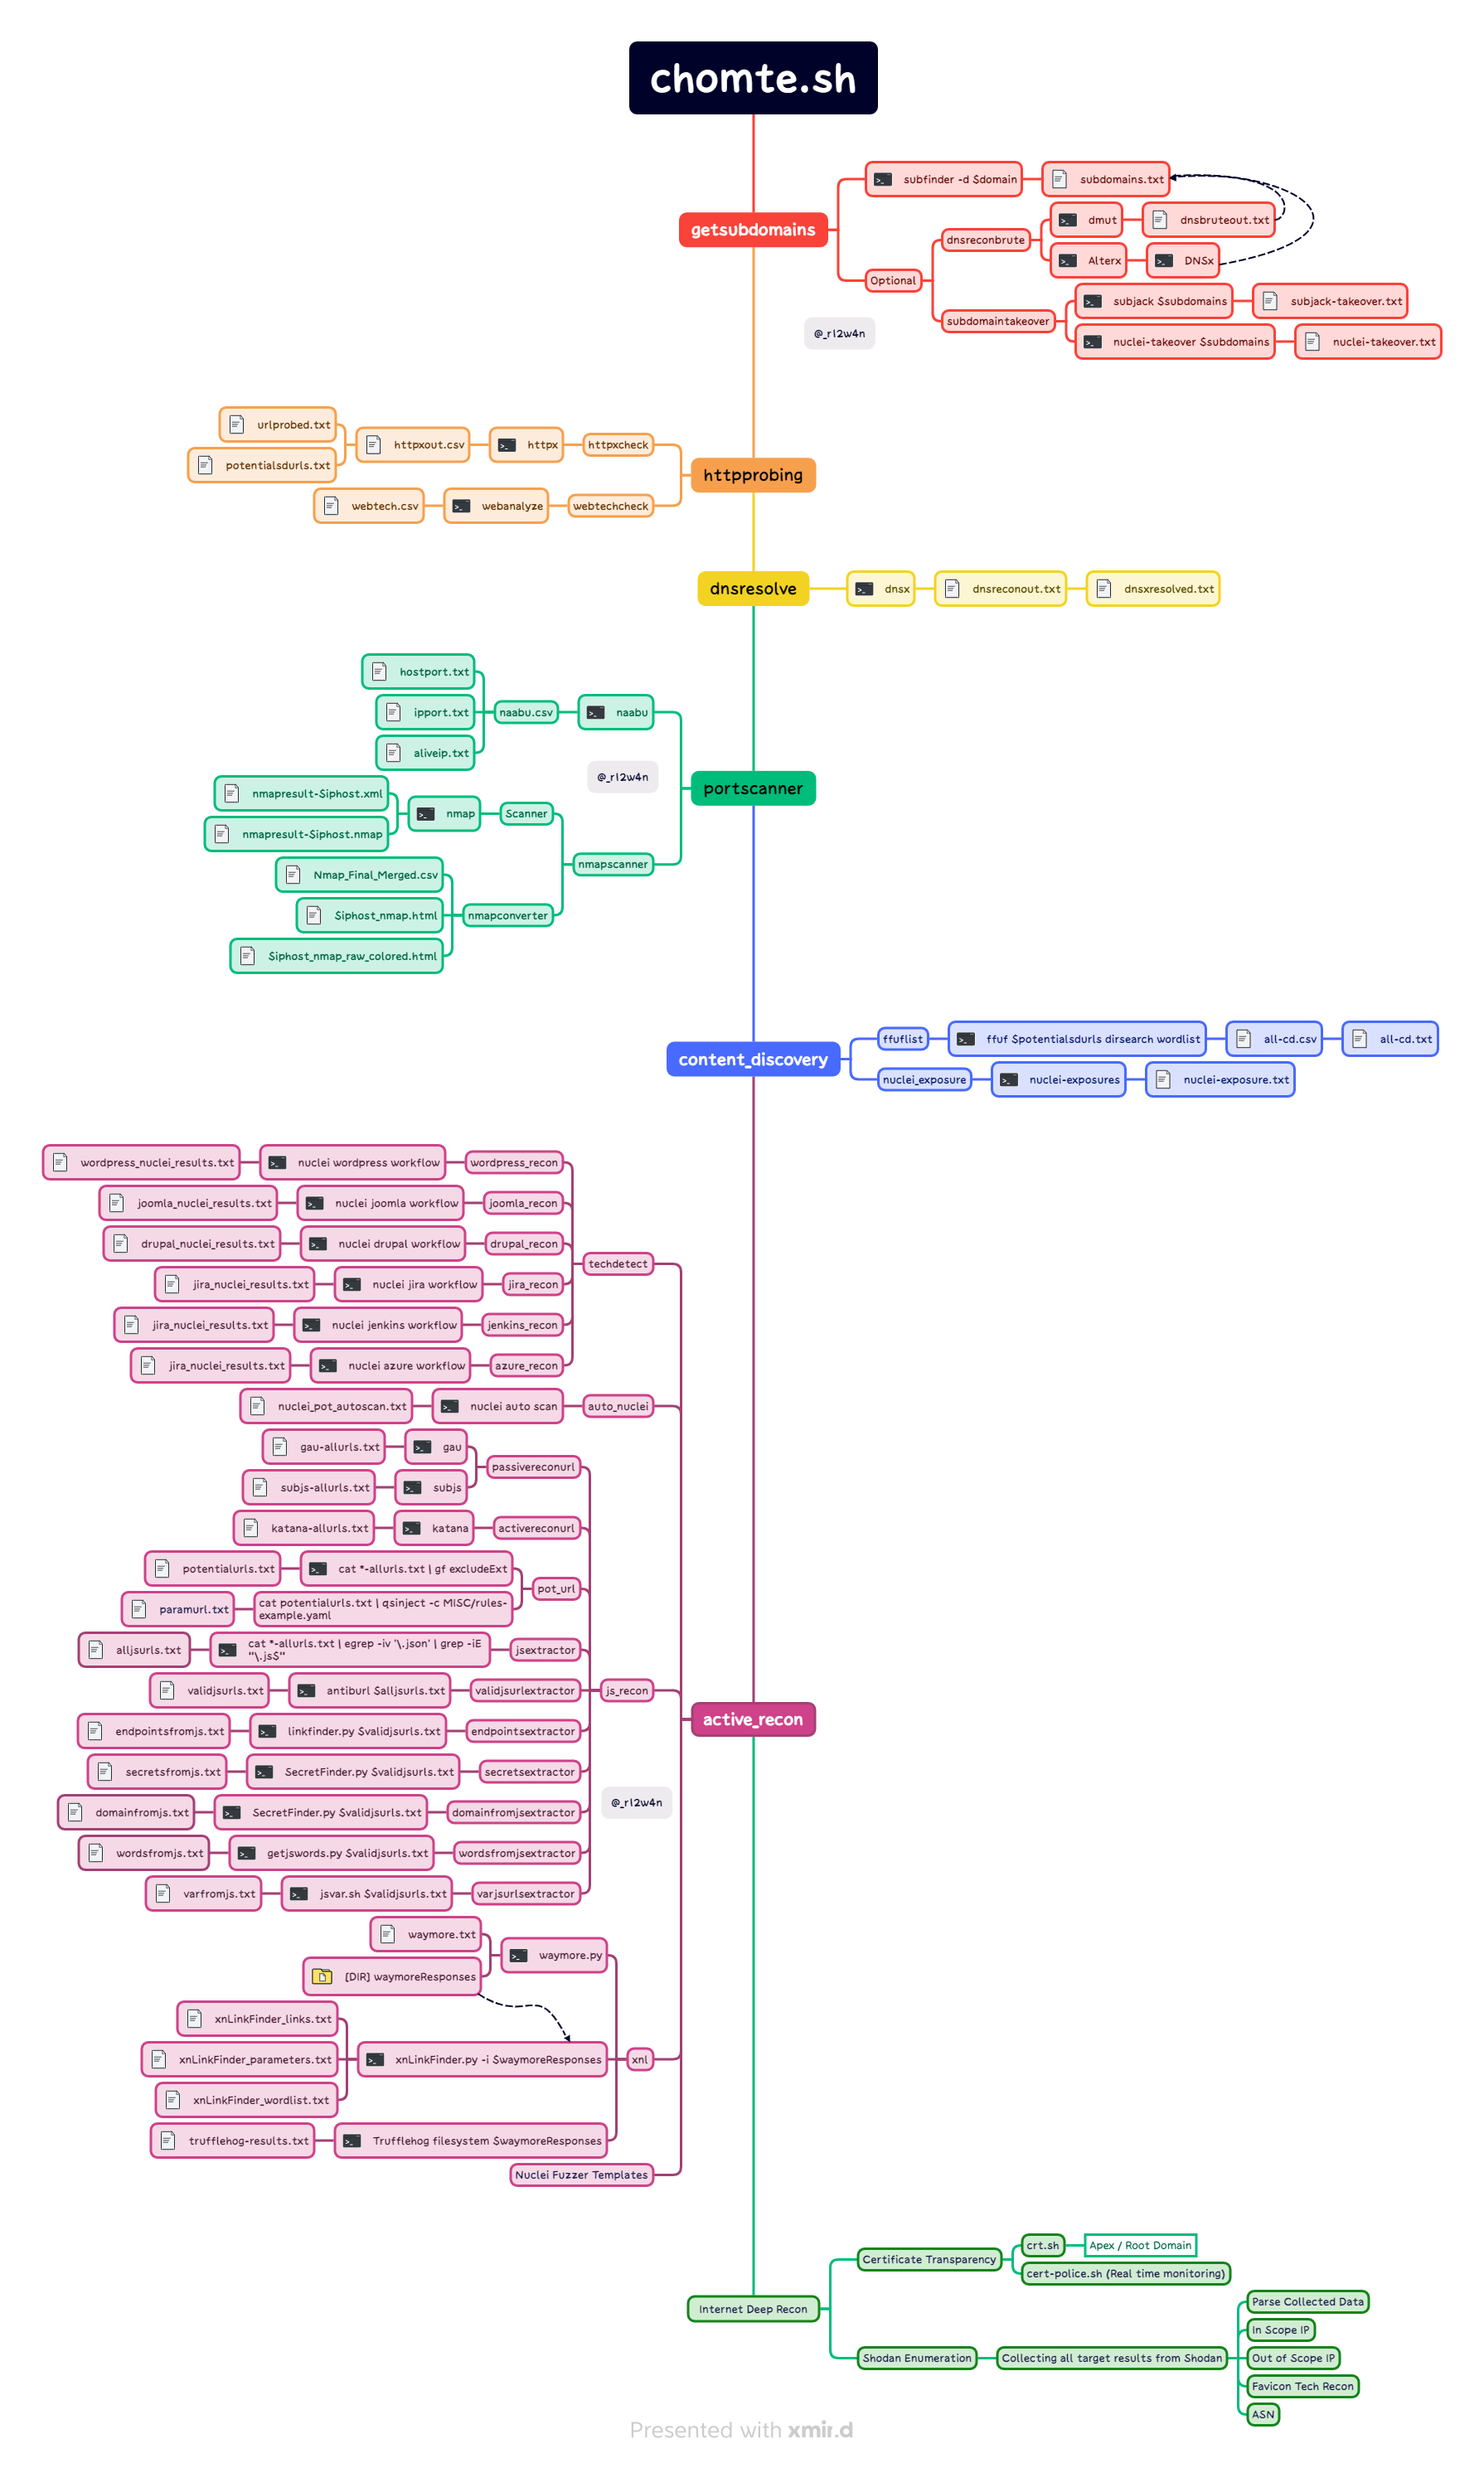
فيما يلي بعض الميزات الرئيسية التي تجعل CHOMTE.SH أداة لا غنى عنها لمحترفي الأمن السيبراني:
CHOMTE.SH هو أداة تغيير قواعد اللعبة لمحترفي الأمن السيبراني، حيث يوفر مجموعة أدوات شاملة لتأمين أصولك الرقمية وتعزيز دفاعات تطبيقات الويب الخاصة بك. ابق في صدارة التهديدات، واحمِ وجودك على الإنترنت، واجعل CHOMTE.SH جزءًا من ترسانتك الأمنية.
لتثبيت CHOMTE.SH، اتبع الخطوات التالية:
git clone https://github.com/mr-rizwan-syed/chomteshcd chomteshsudo suchmod +x *.sh./install.sh./chomte.shلاستخدام CHOMTE.SH، قم بتشغيل السكريبت مع الوسائط التالية:
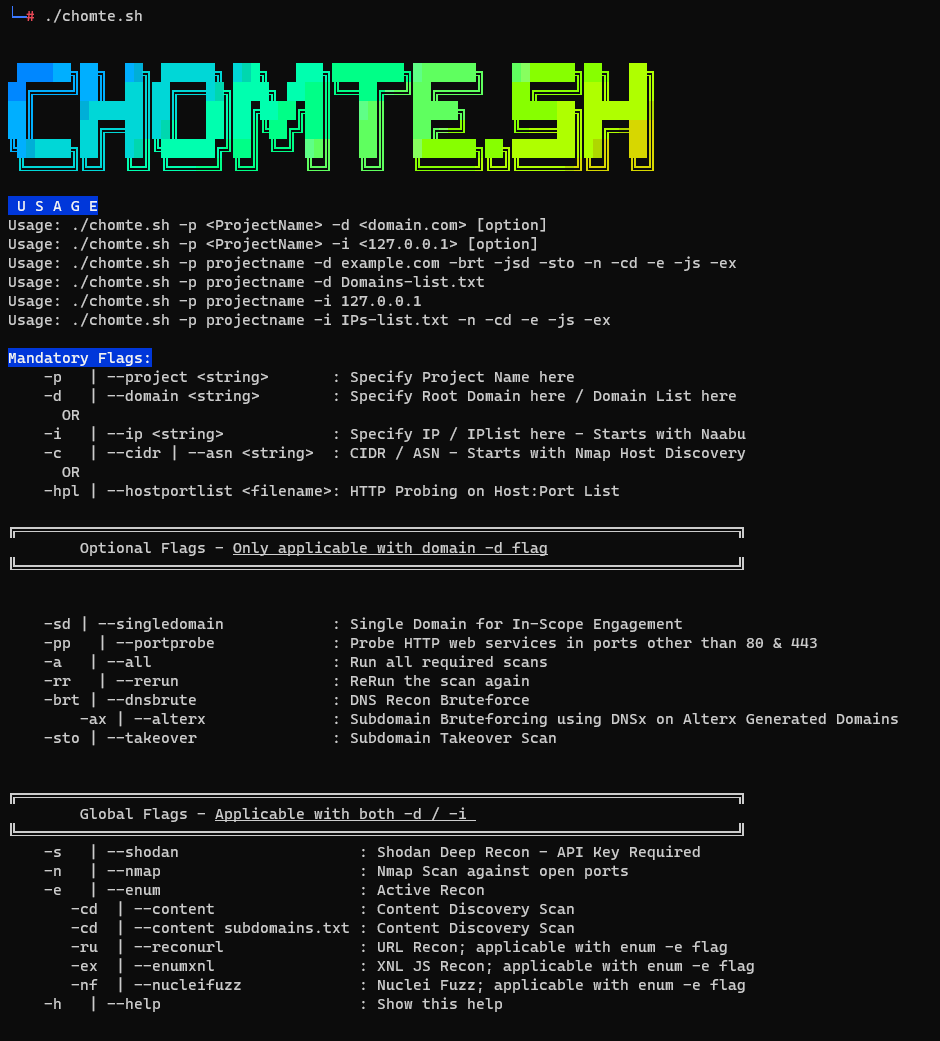
└─# ./chomte.sh


 ██████╗██╗  ██╗ ██████╗ ███╗   ███╗████████╗███████╗   ███████╗██╗  ██╗
██╔════╝██║  ██║██╔═══██╗████╗ ████║╚══██╔══╝██╔════╝   ██╔════╝██║  ██║
██║     ███████║██║   ██║██╔████╔██║   ██║   █████╗     ███████╗███████║
██║     ██╔══██║██║   ██║██║╚██╔╝██║   ██║   ██╔══╝     ╚════██║██╔══██║
╚██████╗██║  ██║╚██████╔╝██║ ╚═╝ ██║   ██║   ███████╗██╗███████║██║  ██║
 ╚═════╝╚═╝  ╚═╝ ╚═════╝ ╚═╝     ╚═╝   ╚═╝   ╚══════╝╚═╝╚══════╝╚═╝  ╚═╝

 U S A G E
الاستخدام: ./chomte.sh -p <اسم-المشروع> -d <example.com> [خيار]
الاستخدام: ./chomte.sh -p <اسم-المشروع> -i <127.0.0.1> [خيار]
الاستخدام: ./chomte.sh -p projectname -d example.com -brt -jsd -sto -n -cd -e -js -ex
الاستخدام: ./chomte.sh -p projectname -d قائمة-النطاقات.txt
الاستخدام: ./chomte.sh -p projectname -i 127.0.0.1
الاستخدام: ./chomte.sh -p projectname -i قائمة-العناوين-IP.txt -n -cd -e -js -ex

الوسائط الإلزامية:
    -p   | --project <سلسلة>       : حدد اسم المشروع هنا
    -d   | --domain <سلسلة>        : حدد النطاق الجذر هنا / قائمة النطاقات هنا
      أو
    -i   | --ip <سلسلة>            : حدد عنوان IP / قائمة عناوين IP هنا - يبدأ بـ Naabu
    -c   | --cidr | --asn <سلسلة>  : CIDR / ASN - يبدأ باكتشاف المضيف باستخدام Nmap
      أو
    -hpl | --hostportlist <اسم_ملف>: اختبار HTTP على قائمة المضيف:المنفذ

╔════════════════════════════════════════════════════════════════════════════════╗
        الوسائط الاختيارية - تنطبق فقط مع وسام -d للنطاق
╚════════════════════════════════════════════════════════════════════════════════╝


    -sd | --singledomain            : نطاق واحد للمشاركات ضمن النطاق المحدد
    -pp   | --portprobe             : اختبار خدمات HTTP على منافذ غير 80 و 443
    -a   | --all                    : تشغيل جميع الفحوصات المطلوبة
    -rr   | --rerun                 : إعادة تشغيل الفحص مرة أخرى
    -brt | --dnsbrute               : استطلاع DNS باستخدام القوة الغاشمة
        -ax | --alterx              : القوة الغاشمة للنطاقات الفرعية باستخدام DNSx على النطاقات المولدة بواسطة Alterx
    -sto | --takeover               : فحص الاستيلاء على النطاقات الفرعية


╔════════════════════════════════════════════════════════════════════════════════╗
        الوسائط العامة - تنطبق مع كل من -d / -i
╚════════════════════════════════════════════════════════════════════════════════╝
    -s   | --shodan                    : استطلاع Shodan العميق - مطلوب مفتاح API
    -n   | --nmap                      : فحص Nmap ضد المنافذ المفتوحة
    -e   | --enum                      : استطلاع نشط
       -cd  | --content                : فحص اكتشاف المحتوى
       -cd  | --content subdomains.txt : فحص اكتشاف المحتوى
       -ru  | --reconurl               : استطلاع URL؛ ينطبق مع وسام التعداد -e
       -ex  | --enumxnl                : استطلاع XNL JS؛ ينطبق مع وسام التعداد -e
       -nf  | --nucleifuzz             : اختبار Nuclei؛ ينطبق مع وسام التعداد -e
    -h   | --help                      : إظهار هذه المساعدة
-n أو --nmap : فحص Nmap ضد المنافذ المفتوحة.
-brt أو --dnsbrute : استطلاع DNS باستخدام القوة الغاشمة.
-hpl أو --hostportlist <المسار> : اختبار HTTP على قائمة المضيف:المنفذ
-cd أو --content <المسار> : اكتشاف المحتوى - المسار اختياري
-e أو --enum : تعداد نشط بناءً على التقنيات
-h أو --help : إظهار المساعدة.


