

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
proctools — مجموعة أدوات صغيرة لاستخراج المعلومات وتفريغ السلاسل الحساسة من عمليات ويندوز | Kitploit

أدوات/GitHubGitHub/mlcsec/proctools
تحليل الذاكرة الجنائيالتحقيق الجنائي الرقميجمع المعلوماتالتحاليل الرقمية الجنائيةالفريق الأحمر
GitHubmlcsec/proctools

proctools

مجموعة أدوات صغيرة لاستخراج المعلومات وتفريغ السلاسل الحساسة من عمليات ويندوز

عرض المستودع
1161436منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

proctools

مجموعة أدوات صغيرة لاستخراج المعلومات وتفريغ السلاسل الحساسة من عمليات ويندوز. صُنعت لمرافقة FormThief.

  • procsearch - البحث عن سلاسل حساسة في ذاكرة العملية المستهدفة
    • يبحث عن السلسلة المُحللة في ذاكرة العملية القابلة للقراءة، وإذا وُجدت، يعرض نطاقًا من الأحرف ASCII الصالحة حول سلسلة البحث
  • procinfo - عرض معلومات إصدار الملف التالية لملف تنفيذي للعملية:
    • اسم العملية
    • الوصف
    • اسم المنتج
    • إصدار الملف
    • الاسم الداخلي
    • اسم الشركة
    • تعليقات
    • حقوق النشر القانونية
    • العلامات التجارية القانونية
    • إصدار المنتج
    • البناء الخاص
    • البناء الخاص
  • procargs - استخراج وسائط سطر الأوامر للعملية المستهدفة
  • prockill - إنهاء العملية المستهدفة

procsearch.cpp

تفريغ ذاكرة العملية والبحث عن سلاسل قابلة للقراءة. يتم توفير معرّف العملية (PID) وسلسلة البحث والنطاق فقط في هذا الإصدار. عند العثور على سلسلة البحث، تشير معلمة النطاق إلى عدد الأحرف التي يجب طباعتها على كل جانب من السلسلة التي تم العثور عليها طالما أنها ASCII صالحة.

قم بتجميعه في Visual Studio. المثال أدناه يُظهر تفريغ معلومات المستخدم من عملية Outlook:

PS C:\Users\capde> .\procsearch.exe 7592 "email" 500

[+] Search string "email" FOUND: (...) "age_group": "adult",  "association_status": "{\"com.microsoft.Olk\":\"associated\"}"
,"authority": "https://login.microsoftonline.com/consumers",  "birthday": "1969-3-1",  "display_name": "John Doe",
"email": "[email protected]",  "first_name": "John",  "id": "3a25f54136ac887c",  "last_name": "Doe",  "location":
"UK",  "login_name":"[email protected]","onprem_sid": "",  "password_change_url": "",  "phone_number": "" (...)

لا يعمل بشكل صحيح مع Inline-Execute-PE. أعمل على حل هذه المشكلة وإصدار C++ BOF الذي يجب أن يسمح بنطاقات بحث أكبر من إصدار C حالياً.


procsearch-BOF.c

قم بتجميعه وتحميل ملف .cna:

x86_64-w64-mingw32-gcc -c procsearch-BOF.c -o procsearch-BOF.o

إصدار BOF حساس لأحجام المخازن المؤقتة لذا فإن خيار <range> غير موجود والمخرجات محدودة نوعًا ما. لا تتردد في تعديل أحجام المخازن المؤقتة ولكن احذر فقد تحصل على أخطاء __chkstk أو يتوقف beacon إذا كانت كبيرة جدًا.

كنت أرغب في كتابة هذا بلغة C++ وقد عملت محليًا مع bof-vs ولكن التشغيل في beacon يعيد بعض أخطاء الرموز غير المعروفة أو يتعطل. سأحدثه عندما يكون ذلك ممكنًا. ربما توجد طريقة أفضل لتنفيذ وظيفة البحث/المخازن المؤقتة في C لكن هذا سيعمل الآن.

لا أوصي بالبحث عن حرف واحد مثل "." في عملية كبيرة جدًا لأنه قد يتسبب في تعليق beacon. أوصي بما لا يقل عن 3 أو 4 أحرف لسلسلة البحث عند استخدام BOF. يمكنك زيادة النطاق بشكل كبير مع إصدار C++.

مثال على تفريغ بيانات مستخدم تجريبية من عملية Outlook:


https://github.com/mlcsec/proctools/assets/47215311/dccd1223-774e-4dec-8353-91c057900a07


procinfo.cs

أداة C# لطباعة جميع معلومات إصدار الملف لمعرّف العملية المقدم. قم بتجميعه في Visual Studio أو باستخدام csc:

procinfo-csharp


procinfo-BOF.c

إصدار C BOF يكرر بعض الوظائف المذكورة أعلاه، تحتاج لمعرفة مشكلات تفريغ قيم VerQueryValue(lpVersionInfo, "\\StringFileInfo\\040904b0\\....

قم بتجميعه وتحميل ملف .cna:

x86_64-w64-mingw32-gcc -c procinfo-BOF.c -o procinfo-BOF.o

procinfo-c


procargs-BOF.c

استخراج وسائط سطر الأوامر للعملية المحددة. قم بتجميعه وتحميل ملف .cna:

x86_64-w64-mingw32-gcc -c procargs.c -o procargs-BOF.o

image


prockill-BOF.c

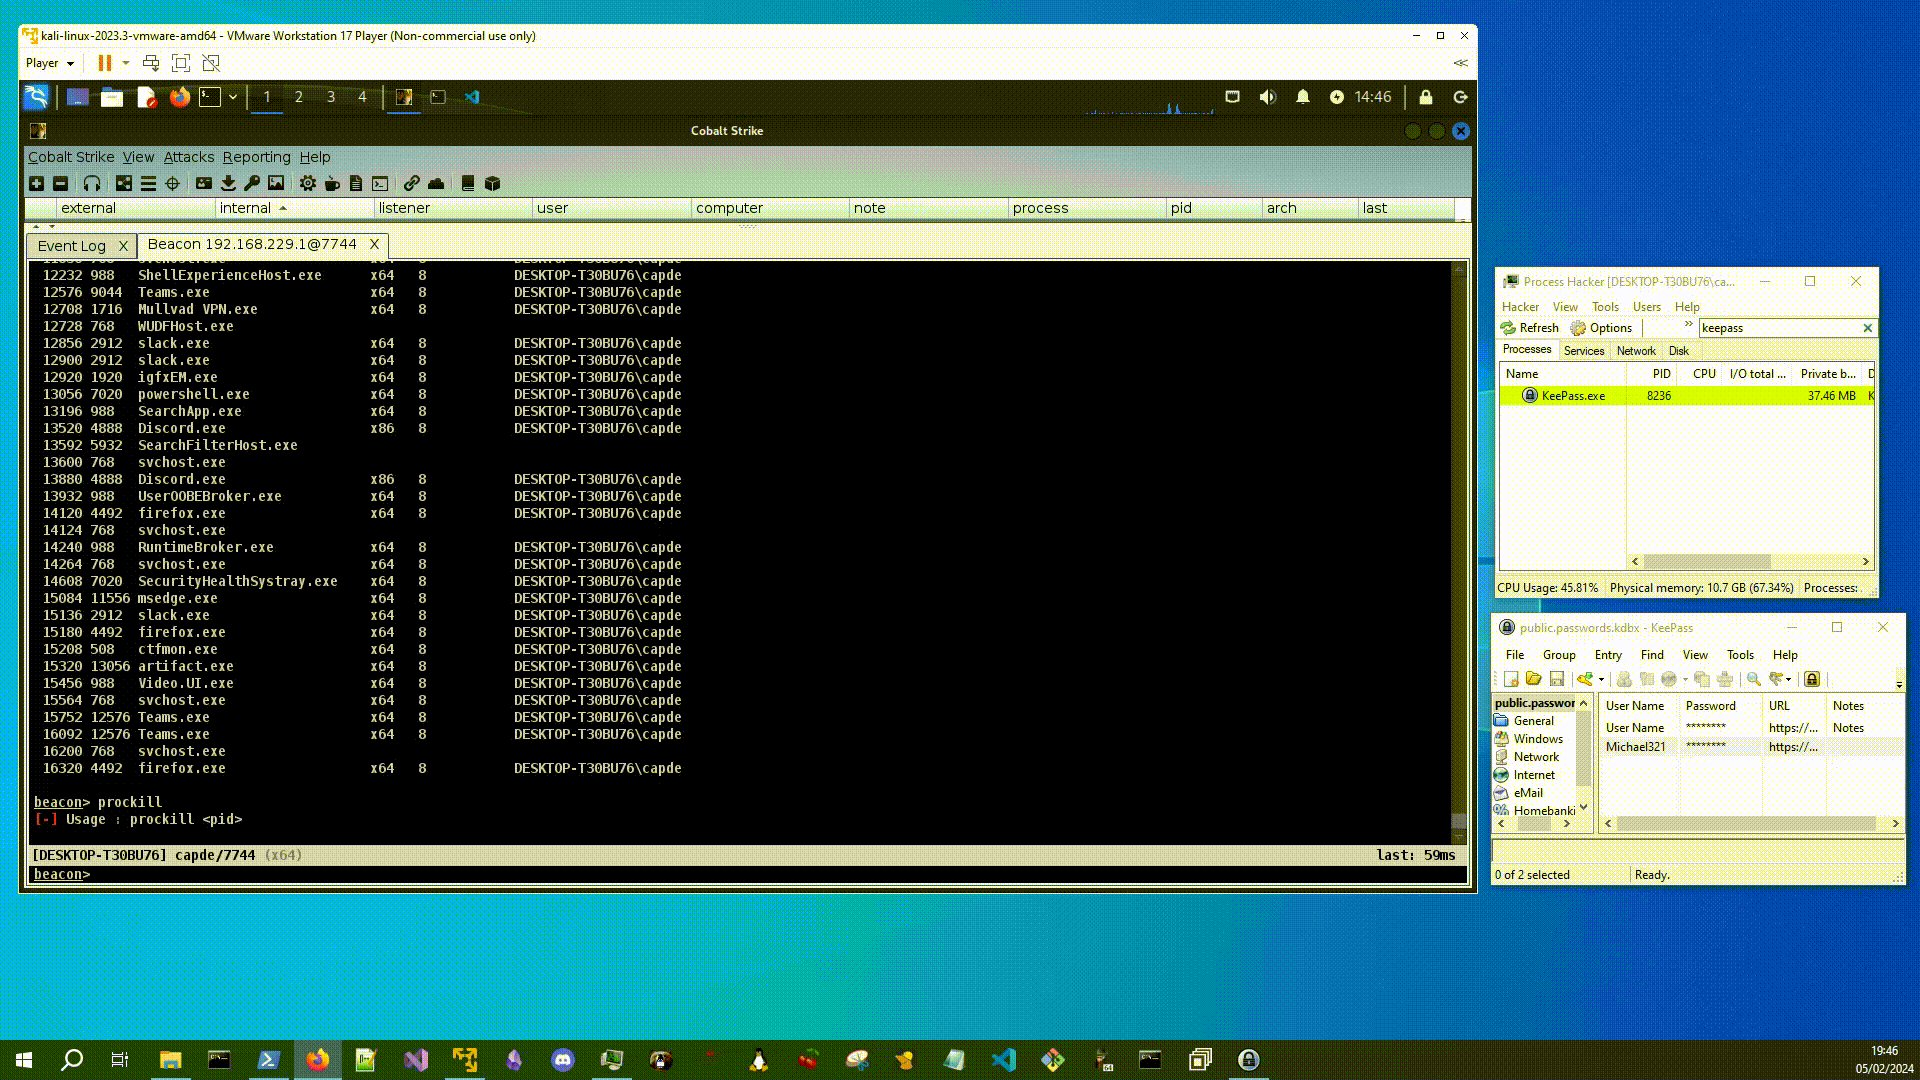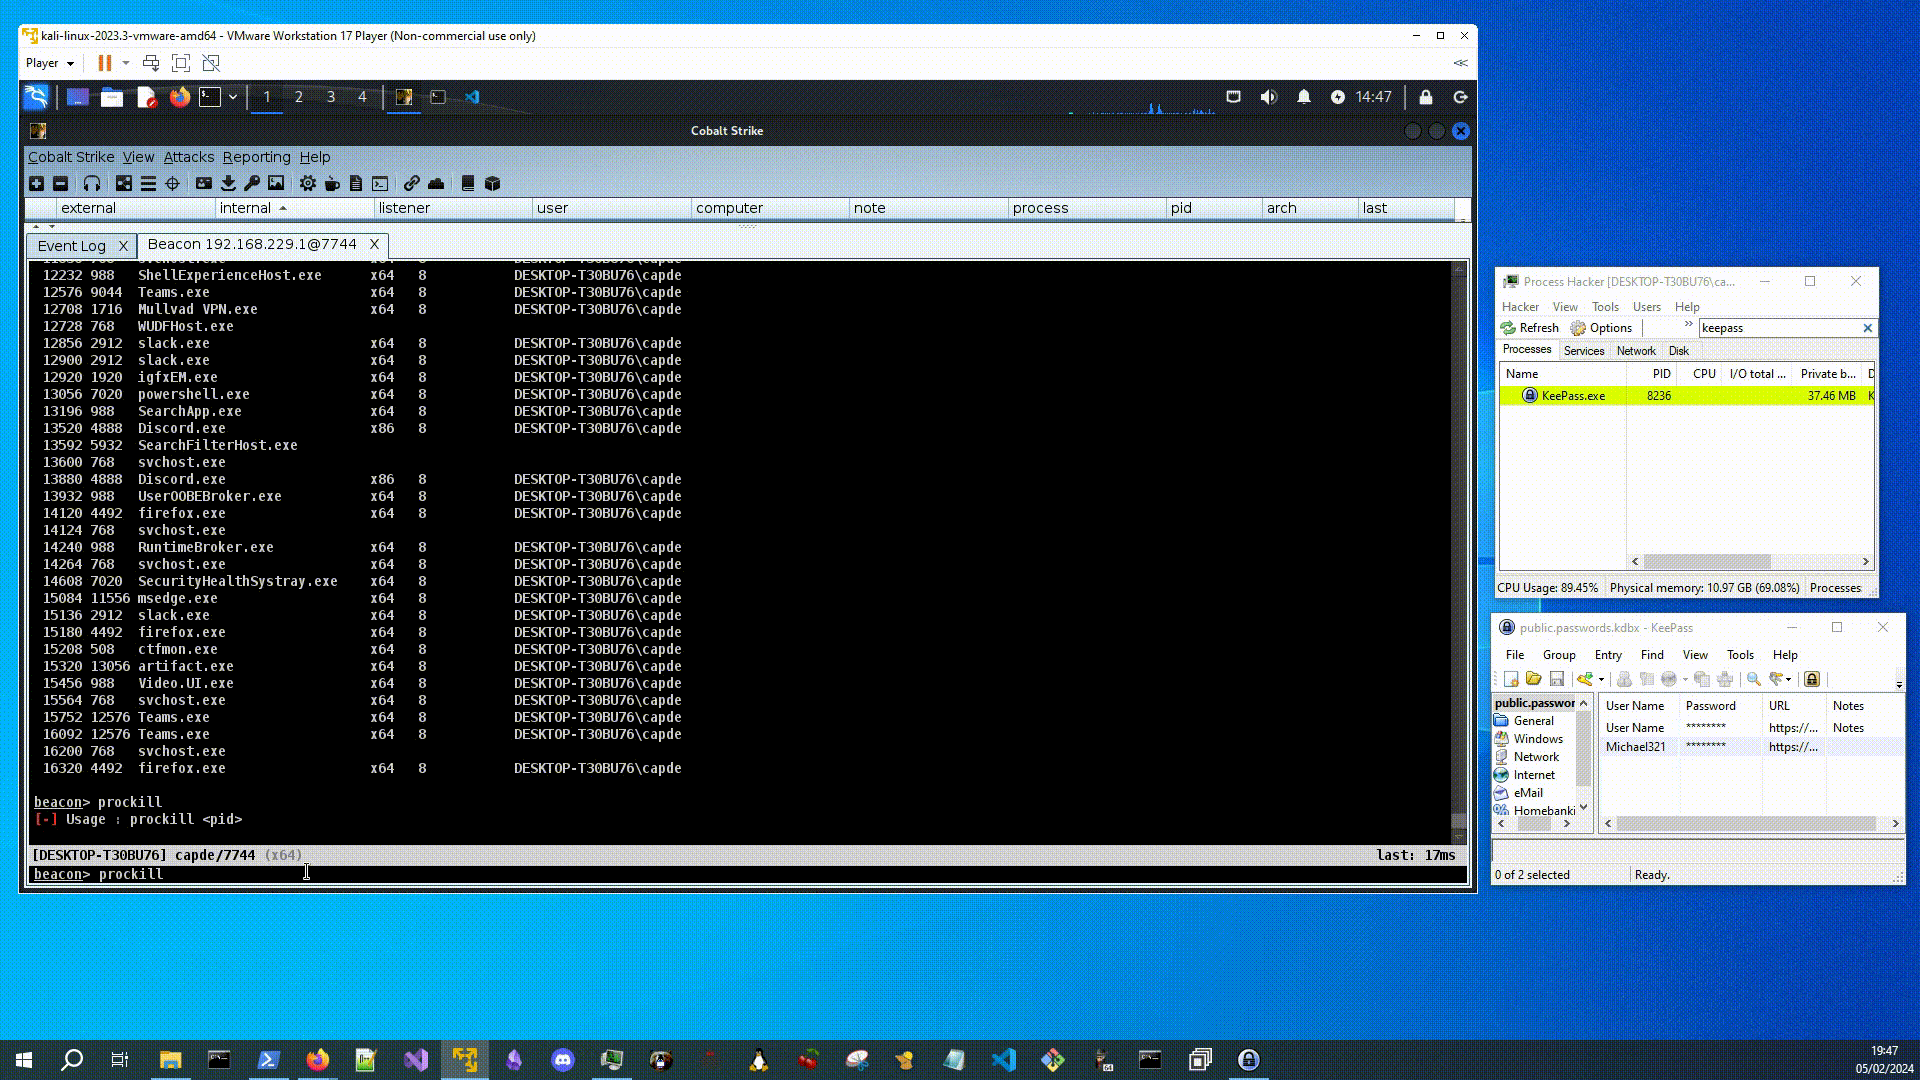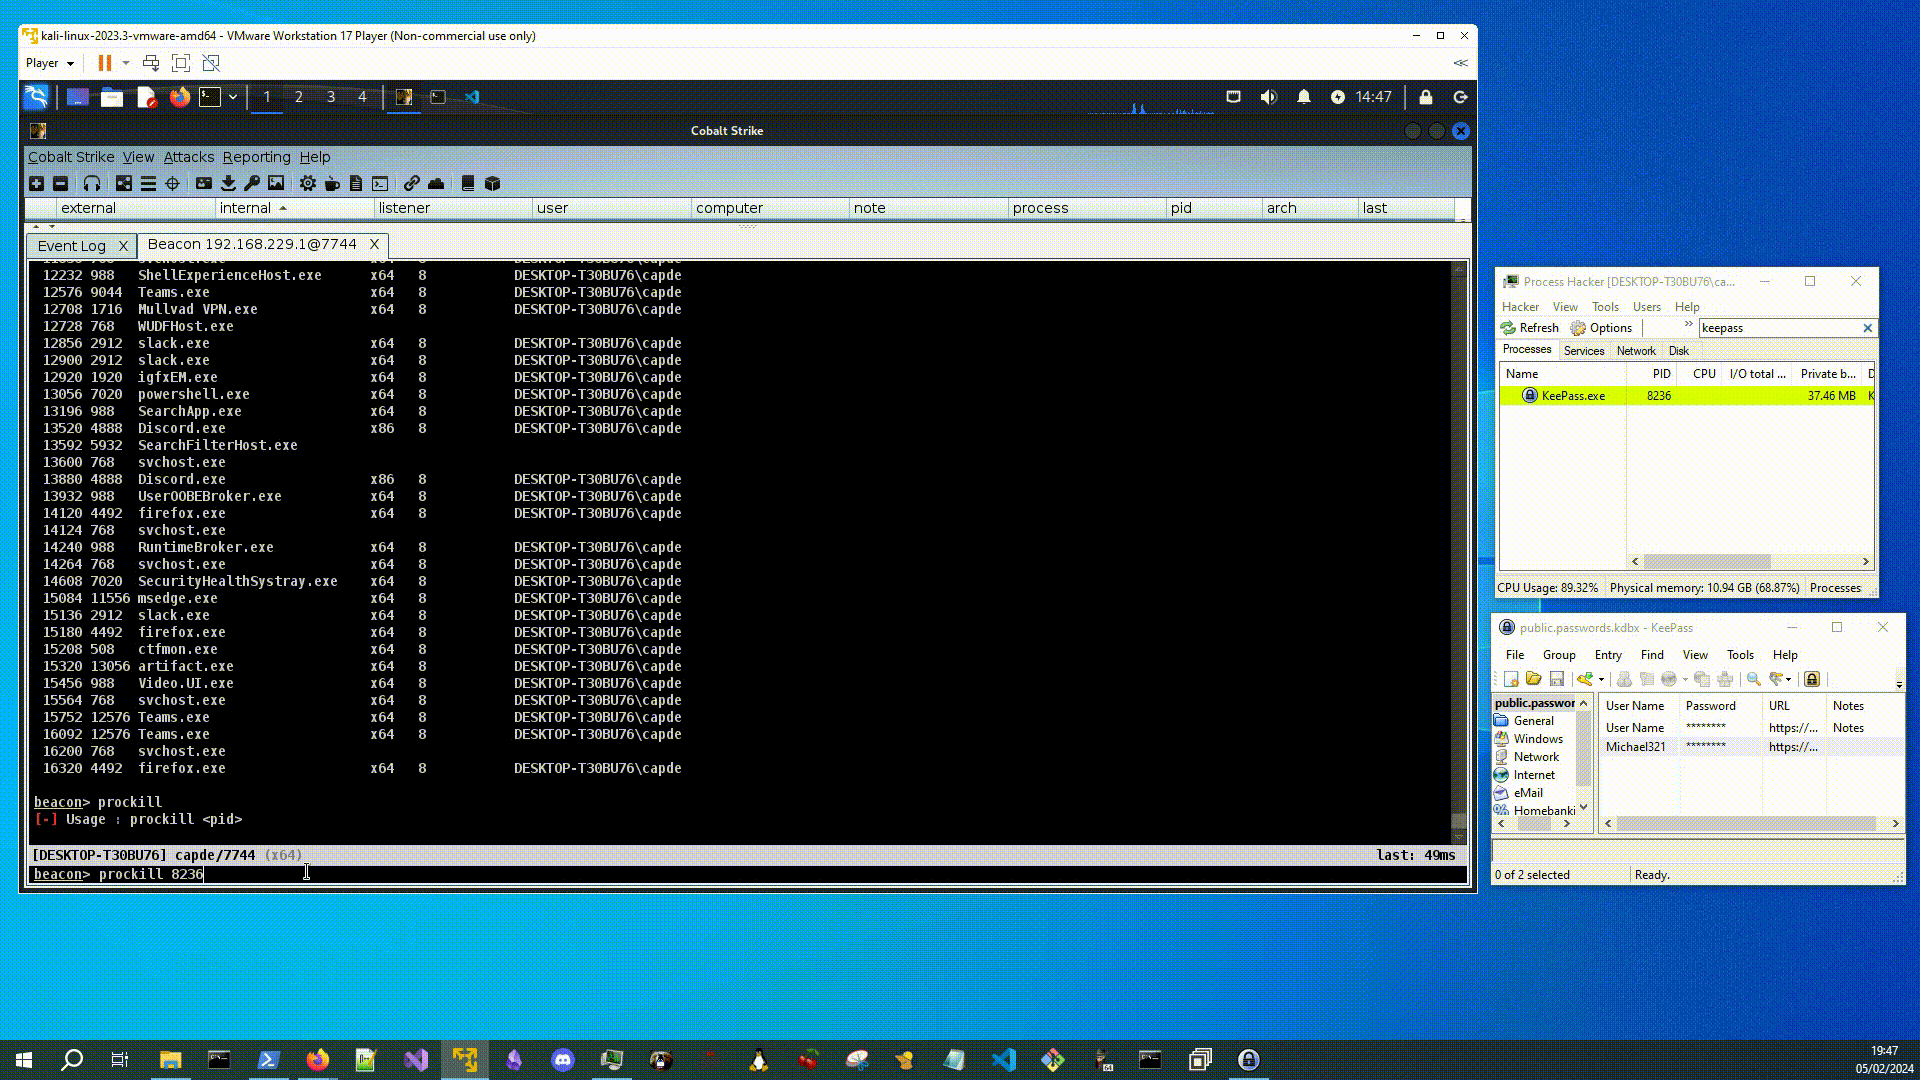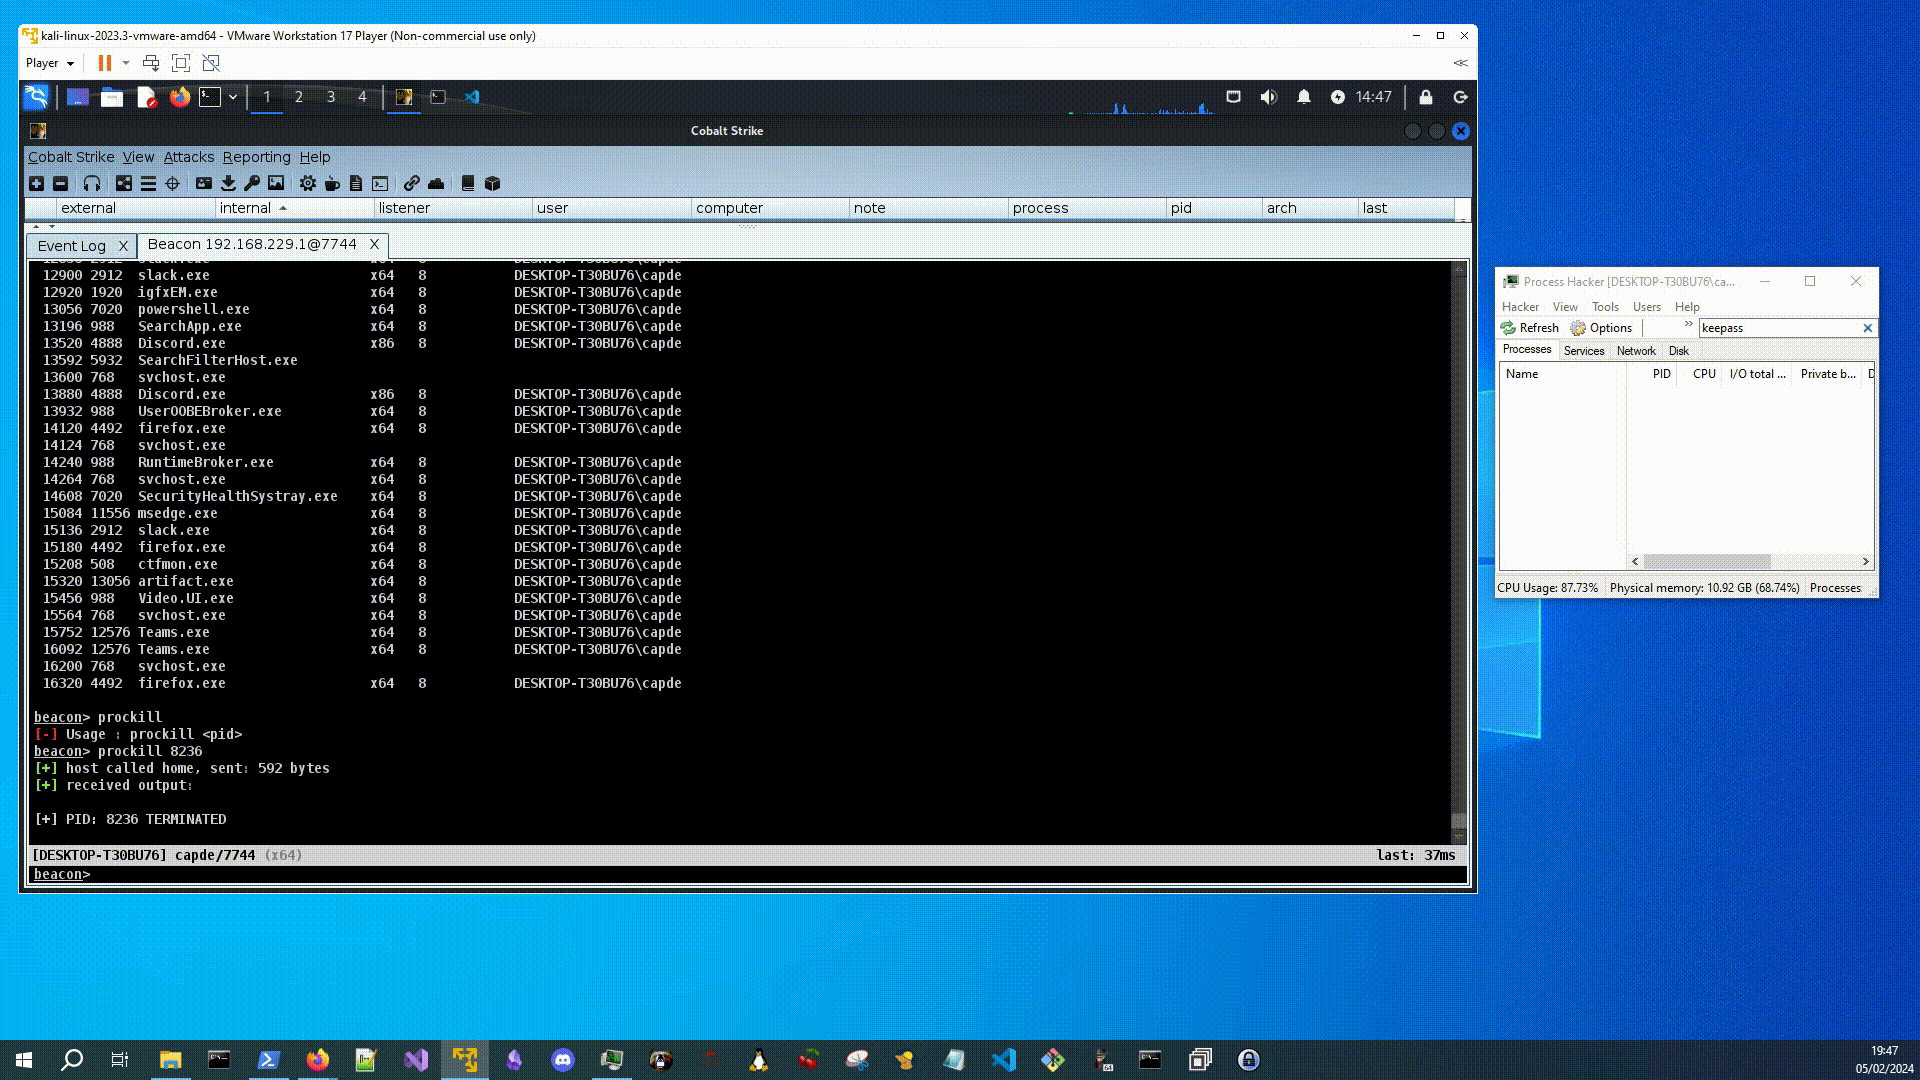
إنهاء عملية (أو فقط استخدم kill في CS، لست متأكدًا لماذا صنعت هذا):

x86_64-w64-mingw32-gcc -c prockill-BOF.c -o prockill-BOF.o
prockill-BOF

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






