
 mister-iks/pcybox-attackgraph
مختبر متصفح مفتوح المصدر لبناء بنية تحتية محاكاة، ومشاهدة هجوم يتحرك عبرها، والتحقق مما إذا كان دفاعك يعمل.

ابنِ. هاجم. دافع. افهم.
مختبر مفتوح المصدر يعمل بالكامل في متصفحك: ابنِ بنية تحتية محاكاة، وشاهد هجومًا يتحرك عبرها، وتحقق مما إذا كانت دفاعاتك تعمل حقًا. كل خطوة تأتي مع سبب نجاحها، وكل ضابط أمني يوضح بالضبط أي شرط مسبق يكسره.
العرض التجريبي المباشر · Français · المواصفات · كيف يعمل المحرك · تنسيق المختبر · المساهمة
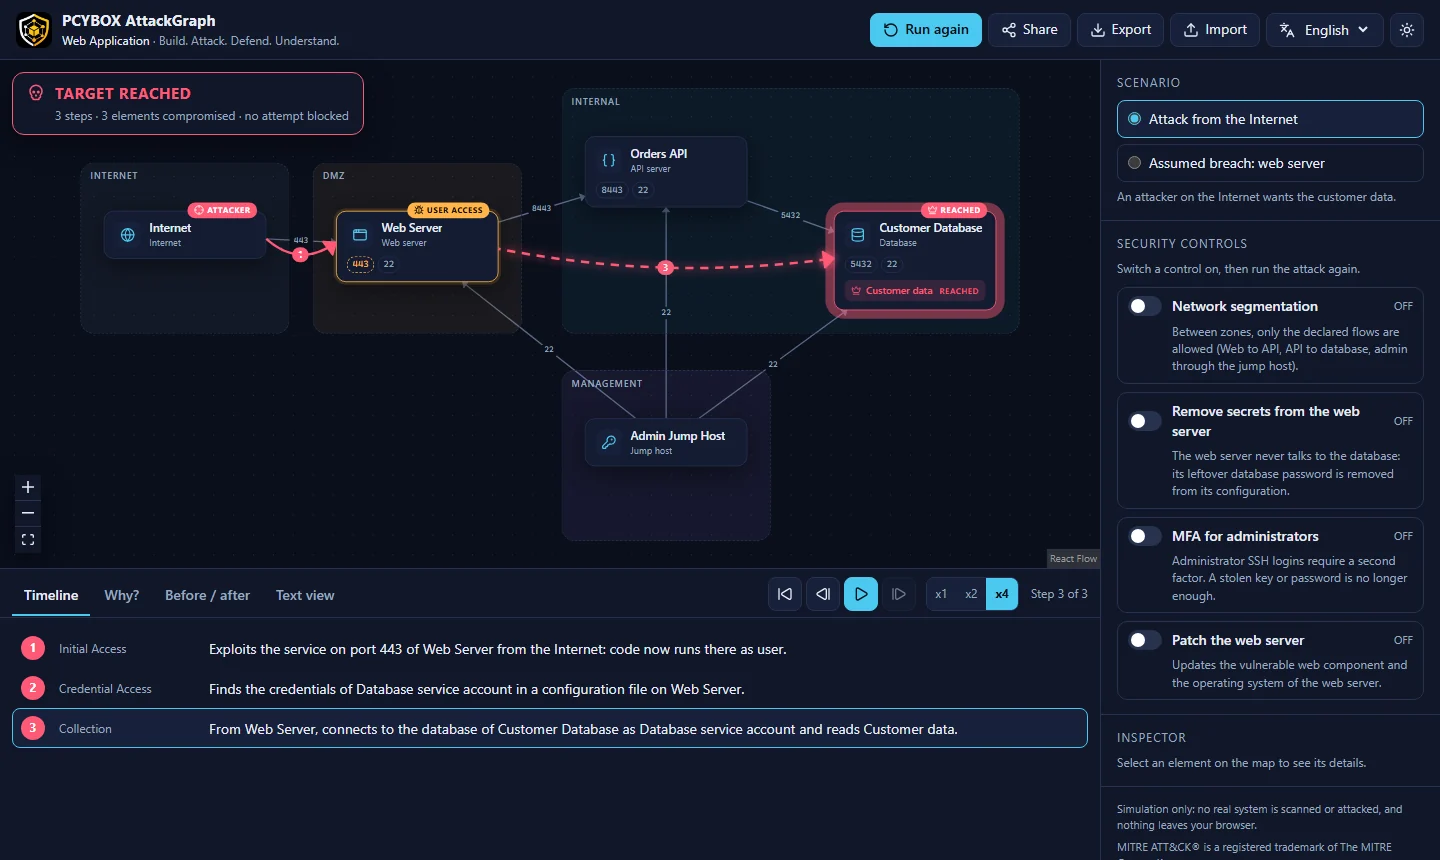
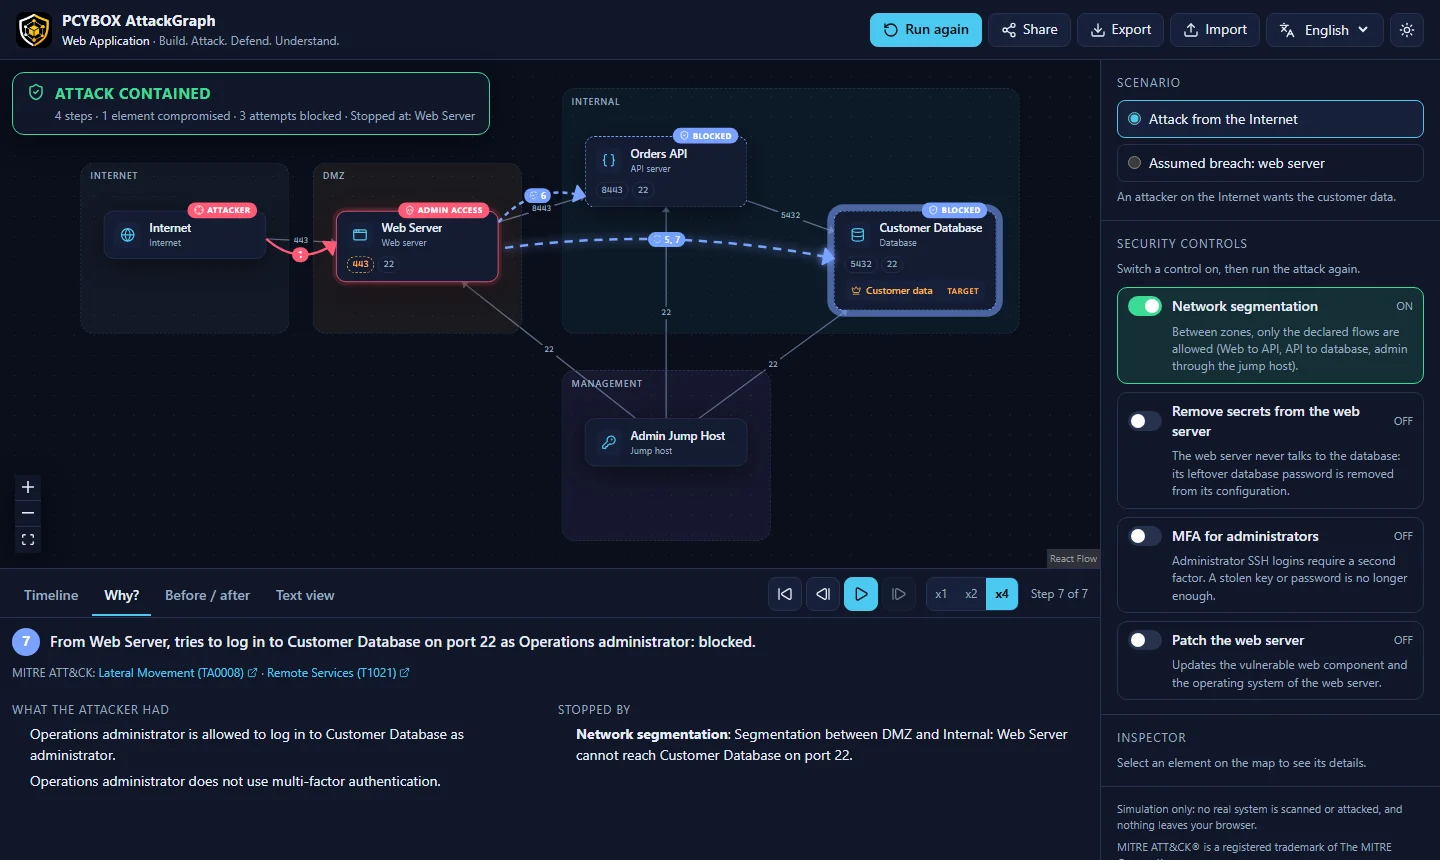
سطح الهجوم، الحركة الجانبية، التقسيم، نطاق التأثير، الدفاع في العمق: هذه الأفكار يصعب استيعابها من المخططات الثابتة. يحولها PCYBOX AttackGraph إلى شيء يمكنك رؤيته والتلاعب به:
محاكاة فقط. لا يقوم المختبر أبدًا بفحص أو الاتصال أو مهاجمة نظام حقيقي. تُوصف التقنيات على مستوى مفاهيمي، مرتبطة بـ MITRE ATT&CK، دون أي إجراء استغلال.
افتح العرض التجريبي المباشر: لا شيء لتثبيته، لا حساب. أو شغّله محليًا:
git clone https://github.com/Mister-iks/pcybox-attackgraph.git
cd pcybox-attackgraph
pnpm install
pnpm dev
ثم افتح الرابط المطبوع في الطرفية، وانقر على Run attack، وشغّل Network segmentation، ثم شغّل مرة أخرى.
لوحة المفاتيح: Space يشغّل أو يوقف مؤقتًا، ومفاتيح الأسهم تتنقل عبر الهجوم، وHome يعود إلى البداية.
انتقل إلى Edit، ثم اسحب العناصر من اللوحة إلى الخريطة، واربطها بالسحب من النقطة على جانب العنصر، واملأ الخدمات ونقاط الضعف وبيانات الاعتماد المخزنة والهويات والأصول والضوابط والسيناريوهات في اللوحة الجانبية. تشير علامة تبويب Problems إلى ما هو خطأ على الأرجح (تدفق إلى منفذ بدون خدمة، ضابط لا ينطبق على شيء...). تراجع وأعد باستخدام Ctrl+Z وCtrl+Y. يتم حفظ مختبرك في المتصفح ويمكن تصديره واستيراده ومشاركته عبر رابط.
.attackgraph.json.راجع خارطة الطريق لما سيأتي بعد ذلك.
lab (.attackgraph.json) ──▶ validation ──▶ engine (web worker) ──▶ story of events ──▶ map, timeline, Why?
يشبع المحرك قدرات المهاجم جولة بجولة (نقاط ارتكاز، بيانات اعتماد، وصول إلى البيانات). لكل تقنية شروط مسبقة وتأثيرات؛ وكل ضابط يكسر شرطًا مسبقًا دقيقًا. لأن الجولات تُنفّذ بالعرض أولًا، فإن القصة المعاد تشغيلها لهدف تم الوصول إليه هي واحدة من أقصر اشتقاقاتها. التفاصيل في docs/engine.md.
apps/web/           web application (React, React Flow, Vite)
packages/engine/    simulation engine: pure TypeScript, no DOM, fully tested
packages/schema/    JSON Schema of the .attackgraph.json lab format
packages/i18n/      messages (English, French) shared by the app and the CLI
packages/cli/       attackgraph command line tool
content/templates/  ready-to-use labs (CC BY 4.0)
docs/               specification, engine and format documentation
المتطلبات: Node.js 20 أو أحدث وpnpm.
pnpm install
pnpm dev             # start the app
pnpm test            # engine, schema and app unit tests
pnpm e2e             # end-to-end tests (Playwright, desktop and mobile)
pnpm verify          # everything the CI checks: text, types, tests, build, bundle budget
pnpm attackgraph validate content/templates
pnpm attackgraph list content/templates/active-directory.attackgraph.json
pnpm attackgraph simulate content/templates/active-directory.attackgraph.json --scenario phishing --enable tiering
pnpm attackgraph compare content/templates/web-application.attackgraph.json --enable segmentation --lang fr
pnpm attackgraph simulate <lab> --format markdown   # or json, for other tools
ميزانية الأداء: 250 kB كحد أقصى من JavaScript الأولي (gzip). يفشل CI فوق ذلك.
| الإصدار | التركيز |
|---|---|
| v0.1 | شبكة واحدة، هجوم واحد، دفاع واحد: قالب Web Application |
| v0.2 (قيد التقدم) | محرر المختبر، 3 قوالب، أداة سطر الأوامر |
| v0.3 | مسارات الهجوم، نقاط الاختناق، نطاق التأثير، عرض قابل للتضمين، PWA دون اتصال |
| v0.5 | وضع التحدي، وضع المعلم، 10 مهام متوافقة مع NICE وECSF وCyBOK |
| v1.0 | تنسيق مستقر، 8 قوالب، 9 لغات بما في ذلك العربية والصينية |
الخطة الكاملة في المواصفات (بالفرنسية).
المساهمات مرحب بها: الكود، المختبرات، الترجمات، والمراجعات من ممارسي الأمن لكتالوج التقنيات. ابدأ بـ CONTRIBUTING.md. يرجى اتباع مدونة السلوك، والإبلاغ عن الثغرات كما هو موضح في SECURITY.md.
content/، docs/): CC BY 4.0MITRE ATT&CK® هي علامة تجارية مسجلة لشركة The MITRE Corporation. هذا المشروع غير تابع لـ MITRE.
