
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
D4TA-HUNTER — إطار عمل OSINT آلي لتدقيقات الاختراق الأخلاقي. يجمع رسائل البريد الإلكتروني للموظفين، تجزئات كلمات المرور، النطاقات الفرعية، وعناوين IP عبر BreachDirectory و TheHarvester، مع موارد متكاملة لتكسير التجزئة. | Kitploit
أدوات/GitHubGitHub/micro-joan/d4ta-hunter
الاستخبارات مفتوحة المصدر (OSINT)كسر كلمات المرورجمع المعلوماتتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليم
GitHubmicro-joan/d4ta-hunter

D4TA-HUNTER

إطار عمل OSINT آلي لتدقيقات الاختراق الأخلاقي. يجمع رسائل البريد الإلكتروني للموظفين، تجزئات كلمات المرور، النطاقات الفرعية، وعناوين IP عبر BreachDirectory و TheHarvester، مع موارد متكاملة لتكسير التجزئة.

عرض المستودع
1762839منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

gif herramienta

فيديو تجريبي: https://darkhacking.es/d4ta-hunter-framework-osint-para-kali-linux
موقعي الإلكتروني: https://microjoan.com
مدونتي: https://darkhacking.es/
اشتر لي قهوة: https://www.buymeacoffee.com/microjoan

إخلاء مسؤولية

تحتوي هذه الحزمة على مواد قد تكون ضارة أو خطيرة لوسائل التواصل الاجتماعي. يُرجى الرجوع إلى القوانين في ولايتك/بلدك قبل الوصول إلى هذه الأداة أو استخدامها أو الاستفادة منها بأي شكل خاطئ.

هذه الأداة أُعدت لأغراض تعليمية فقط. لا تحاول انتهاك القانون باستخدام أي شيء مذكور هنا. إذا كانت هذه نيتك، فارحل من هنا!


D4TA-HUNTER - إطار عمل OSINT لمنصة KALI

logo

D4TA-HUNTER هي أداة أُنشئت لأتمتة جمع المعلومات حول موظفي شركة سيتم تدقيقها لأغراض الاختراق الأخلاقي.

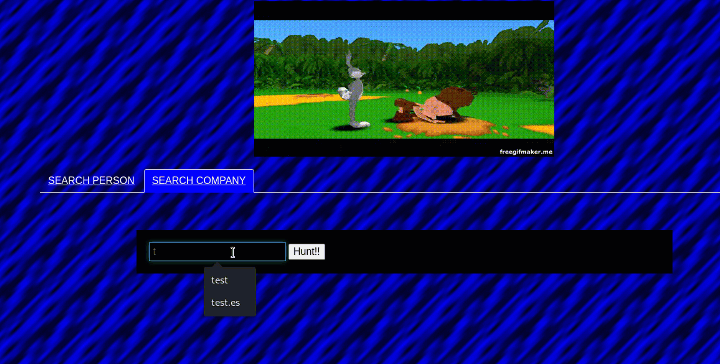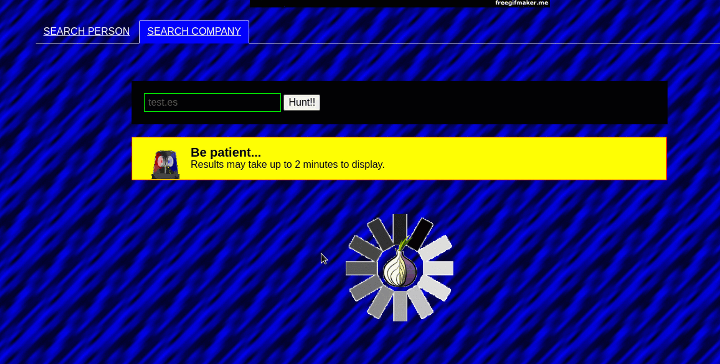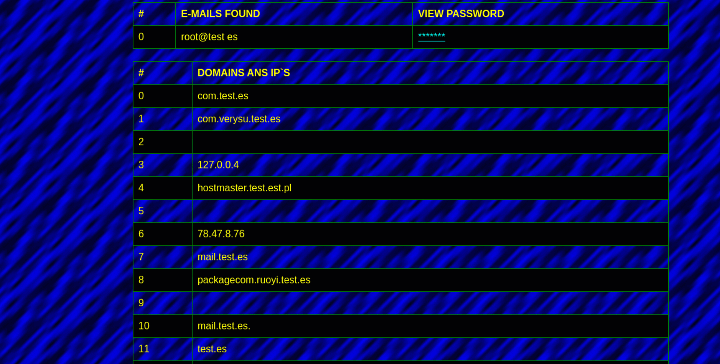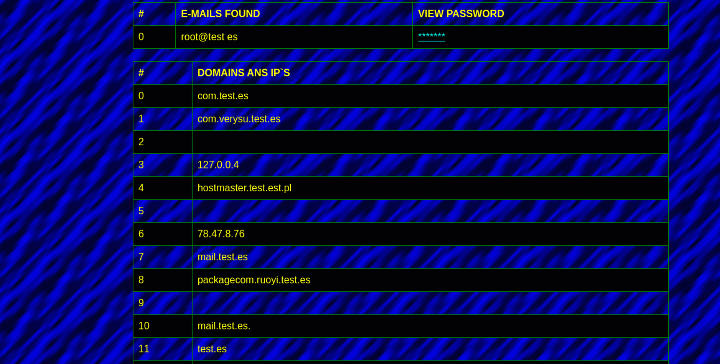
بالإضافة إلى ذلك، نجد في هذه الأداة قسم "بحث عن شركة" حيث يمكن إدراج نطاق شركة للحصول على عناوين بريد إلكتروني للموظفين، ونطاقات فرعية، وعناوين IP للخوادم.

الحصول على مفتاح API

سجّل على https://rapidapi.com/rohan-patra/api/breachdirectory

التثبيت

git clone https://github.com/micro-joan/D4TA-HUNTER
cd D4TA-HUNTER/
chmod +x run.sh
./run.sh

بعد تنفيذ مشغل التطبيق، تحتاج إلى أن تكون جميع المكونات مثبتة. سيقوم المشغل بفحص كل مكون على حدة، وفي حالة عدم وجود أي مكون مثبت، سيعرض لك الأمر الذي يجب عليك إدخاله لتثبيته:

Untitled Project

الاستخدام

أولاً، يجب أن يكون لديك مفتاح API مجاني أو مدفوع من BreachDirectory.org. إذا لم يكن لديك واحد وقمت بالبحث، فستزودك D4TA-HUNTER بدليل حول كيفية الحصول عليه.

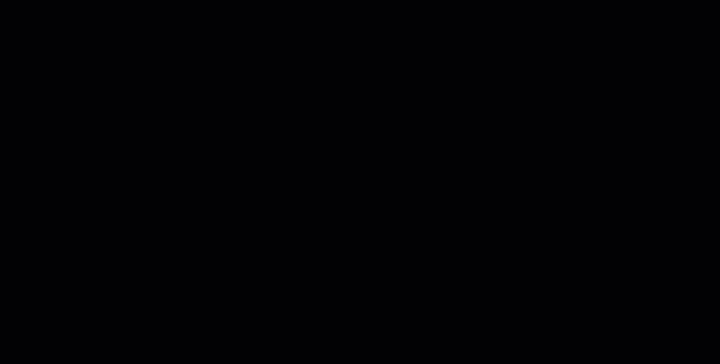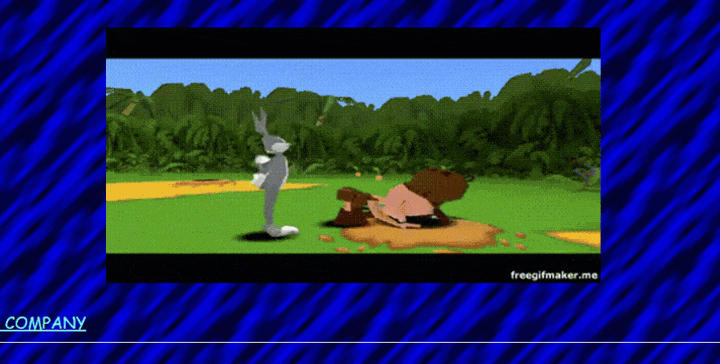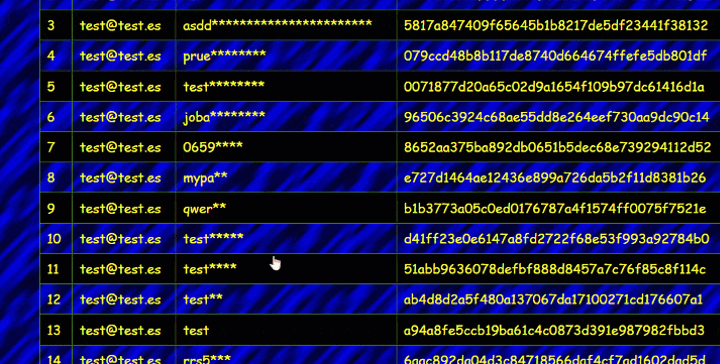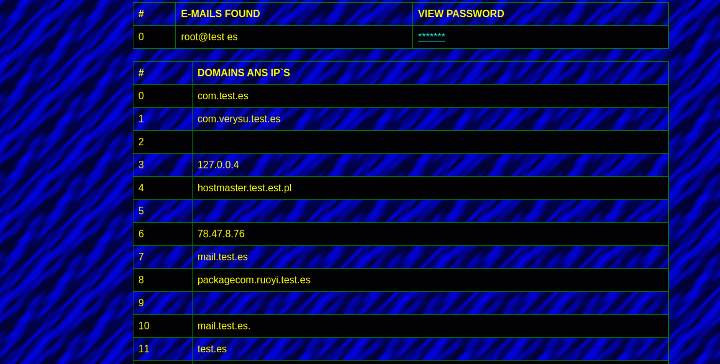
بمجرد حصولك على مفتاح API، ستتمكن من البحث عن عناوين البريد الإلكتروني، مع ميزة إظهار قائمة بجميع تجزئات كلمات المرور (password hashes) الجاهزة للنسخ واللصق في أحد الموارد المتاحة عبر الإنترنت التي توفرها D4TA-HUNTER لتكسير كلمات المرور بنسبة 100% مجاناً.
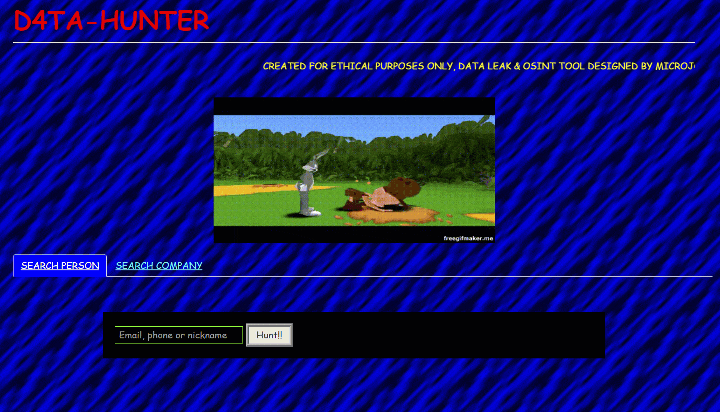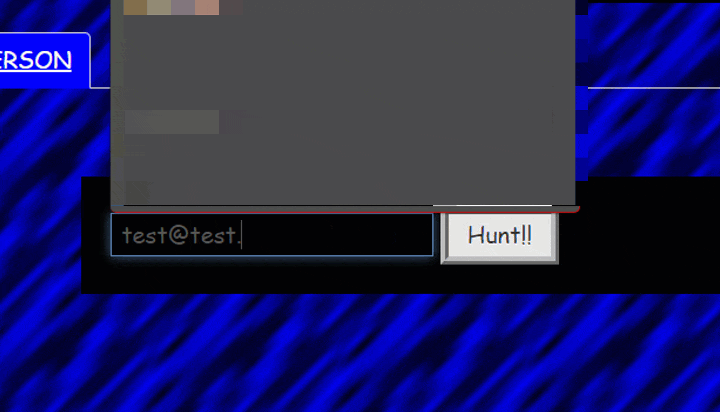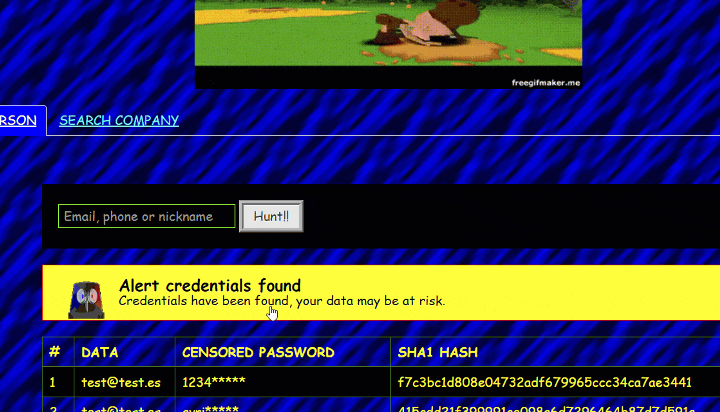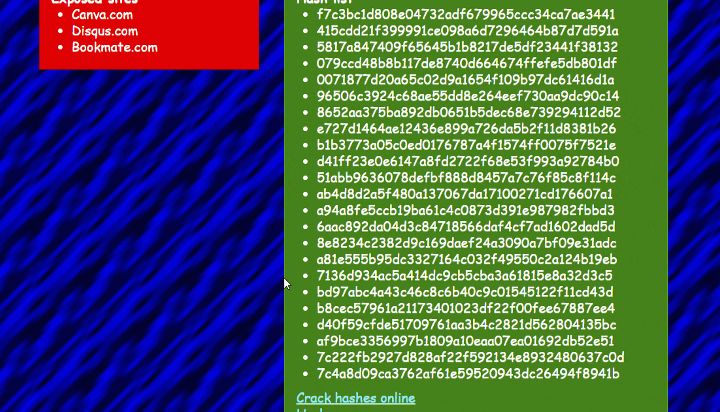
1663779429409

يمكنك أيضاً إدراج نطاق شركة وستقوم D4TA-HUNTER بالبحث عن عناوين البريد الإلكتروني للموظفين، والنطاقات الفرعية التي قد تكون ذات أهمية، إلى جانب عناوين IP للأجهزة التي تم العثور عليها:
Untitled Project

واجهات برمجة التطبيقات (APIs) والأدوات

الخدمة الوظائف الحالة
BreachDirectory.org تسريبات البريد الإلكتروني أو الهاتف أو الاسم المستعار ✅ 🔑 (خطة مجانية)
TheHarvester النطاقات وعناوين البريد الإلكتروني للشركة ✅ مجاني
Kalitorify البحث عبر Tor ✅ مجاني

ادعم D4TA-HUNTER

buymeacoffe

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







