 mgeeky/packmypayload
برهان مفهوم يقوم بتغليف الحمولات في حاويات إخراج لتجنب علامة Mark-of-the-Web وإظهار المخاطر المرتبطة بتنسيقات ملفات الحاويات. يدعم: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX

PackMyPayload - التهديد الناشئ للبرامج الضارة المعبأة في حاوياتهذه الأداة تأخذ ملفًا أو دليلاً كمدخل وتضمّنهم في ملف إخراج يعمل كأرشيف/حاوية. يمكن أن تخدم غرض إثبات المفهوم لتقديم المخاطر الناشئة عن صيغ ملفات الحاوية مع البرامج الضارة المضمنة، بالإضافة إلى مساعدة لمشغلي الفرق الحمراء المحترفين لتحسين مناورات الوصول الأولي الخاصة بهم.
حاليًا، من المعروف أن الجهات الفاعلة للتهديدات تقوم بتهريب برامجها الضارة المؤرشفة في صيغ ملفات حاوية مختلفة، على سبيل المثال لا الحصر:
7zipzipISOIMGيفعلون ذلك لتجاوز ماسحات محتوى الملفات، ولكن الأهم من ذلك لتجنب وجود علامة Web of the Mark على ملفاتهم. هناك دوافع مختلفة لعدم رغبة الخصوم في وجود MOTW على ملفاتهم: عرض محمي في Microsoft Office كان دائمًا من بينها.
إذا قدموا ملف حاوية لضحاياهم، فيمكن تجاوز أساس تعطيل ماكرو VBA في مستندات Office القادمة من الإنترنت.
في 7 فبراير، أعلنت Microsoft تغيير التكوين الافتراضي لحظر ماكرو VBA القادم من الإنترنت. هذه خطوة لا تصدق نحو تعزيز التكوين الأساسي لمحطة عمل المستخدم والبرامج العميلة المثبتة بداخلها. يمكن القول إنها متأخرة، لكنها مع ذلك خطوة مهمة تؤثر بشكل كبير وإيجابي على إعدادات تثبيت Windows+Office النموذجية.
يتم شرح السلوك المنفذ على أنه يعمل عن طريق تمييز مستندات Office الممكّنة للماكرو بناءً على علامة MOTW (Mark of the Web). تعمل هذه العلامة كملصق ملوث متاح للبرامج العميلة (المتصفحات، عملاء البريد، برامج الأرشفة، إلخ) لوضع علامة على الملفات القادمة من مناطق غير موثوقة مثل الإنترنت.
ألقى Outflank مزيدًا من الضوء على MOTW، في عام 2020 من خلال الإشارة إلى المجالات التي لا يتم فيها نشر علامة MOTW بشكل موحد. تعمل هذه المجالات كدور فجوة دفاعية ويتم إساءة استخدامها بشكل شائع من قبل الجهات الفاعلة للتهديدات منذ سنوات حتى الآن.
كشف بحثهم أن بعض صيغ ملفات الحاوية - وهي ISO، VHD/VHDX - لا تنشر علامة التلوث MOTW إلى الملفات الداخلية عند التحميل التلقائي أو الاستخراج التلقائي. علاوة على ذلك، فإن Windows 8+ قادر على فتح هذه الصيغ تلقائيًا عند النقر المزدوج، مما يجعلها ناقلات عدوى سيئة السمعة، ربما تقلل من قيمة MOTW في دورها كإجراء أمني.
دعنا نعرض كيف تبدو علامة Mark of the Web عمليًا:
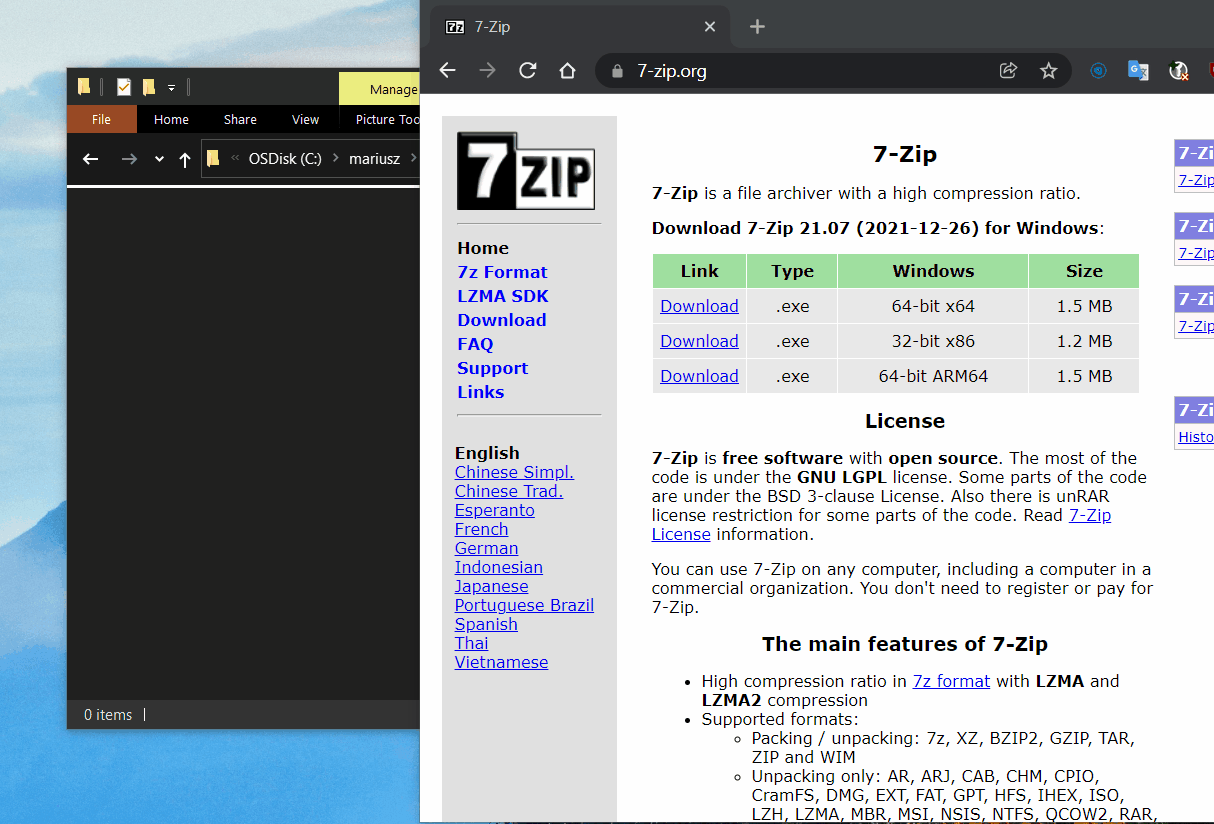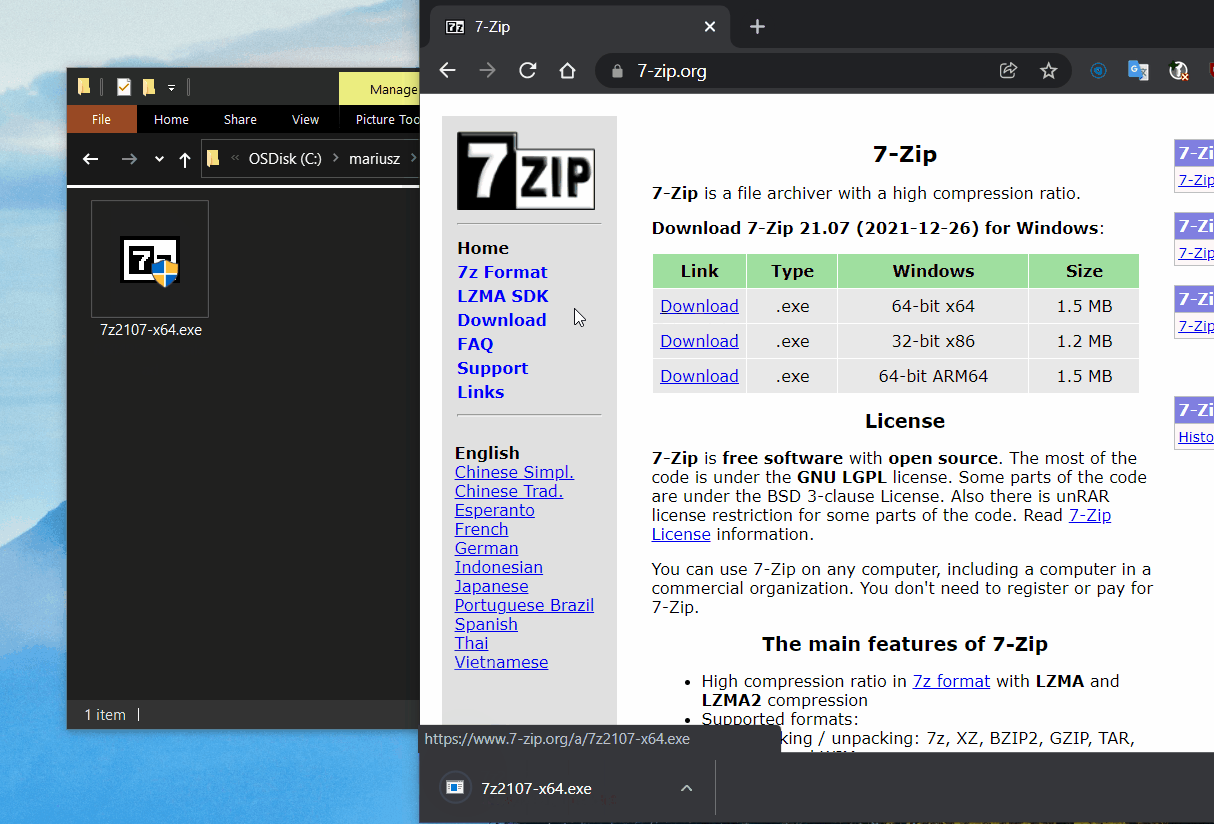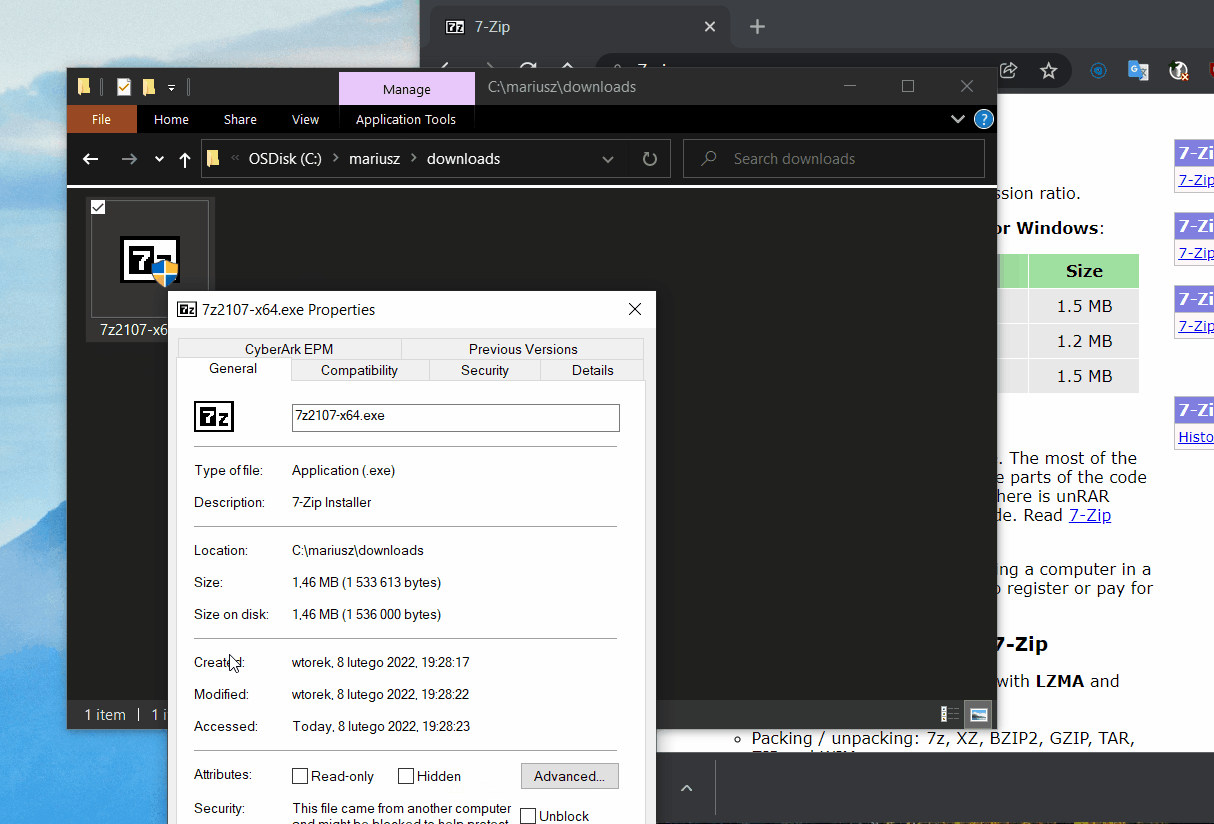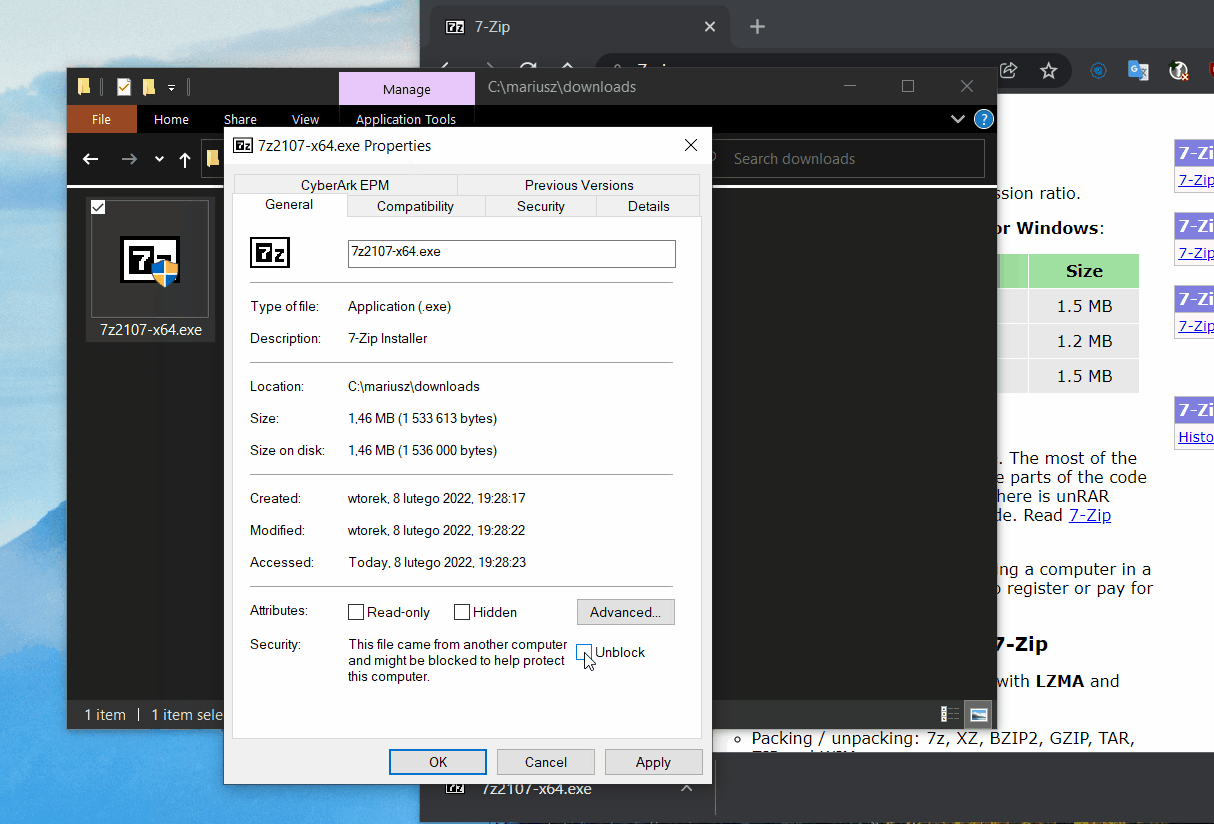
بعد تنزيل ملف، انقر بزر الماوس الأيمن عليه وراجع خصائصه.
سترى رسالة تطلب إلغاء حظر الملف، لأنه قادم من منطقة غير موثوقة:
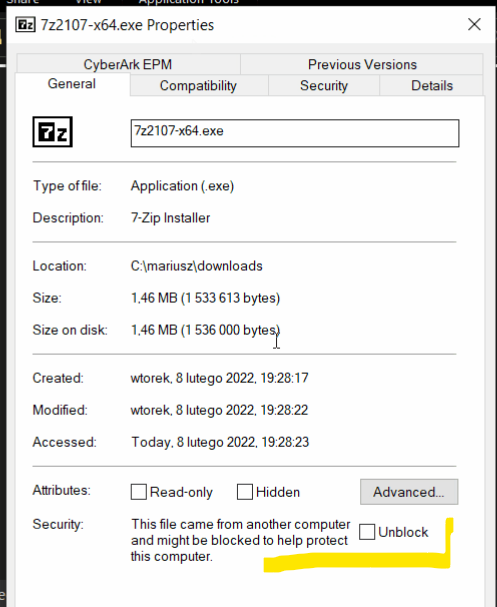
يتم تخزين هذه المعلومات في NTFS ADS (تدفق البيانات البديل) المسمى Zone.Identifier والذي يبدو كما يلي:
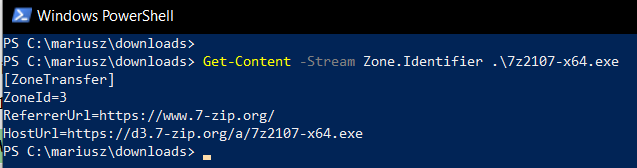
يلعب ZoneId=3 دور وضع علامة على الملف على أنه ملوث.
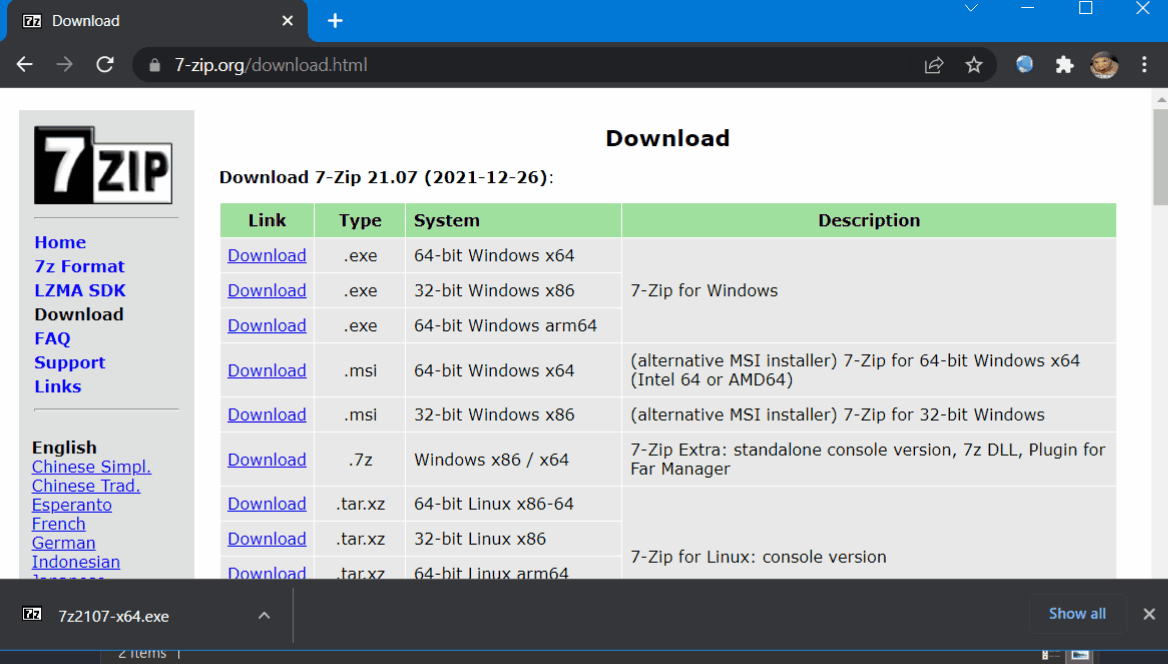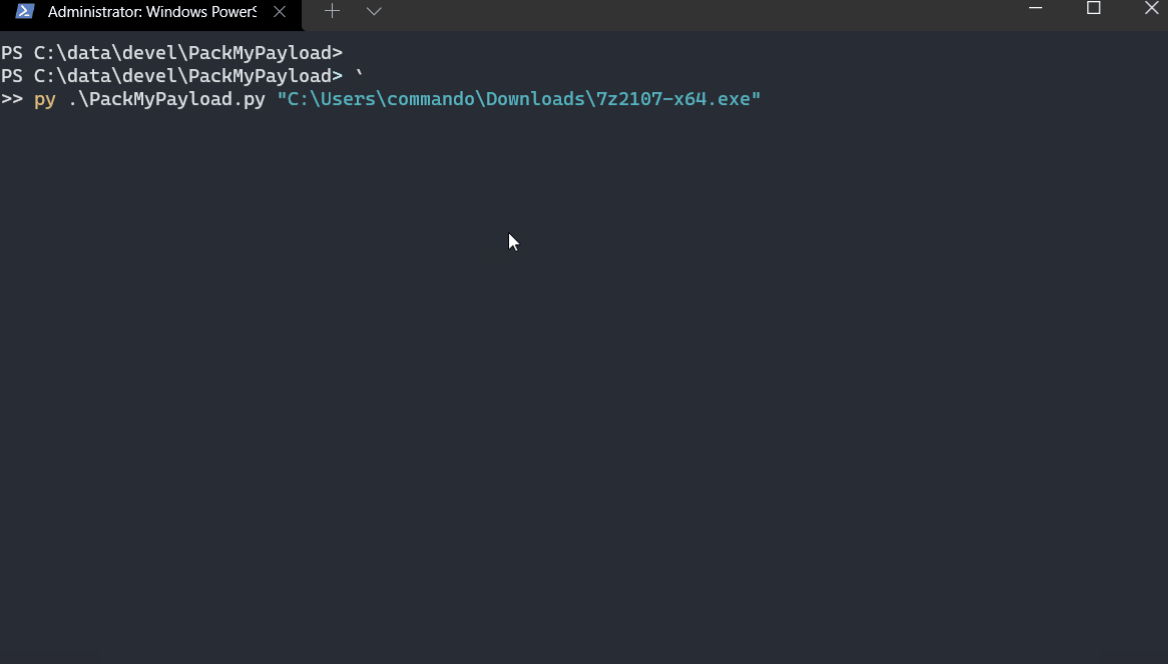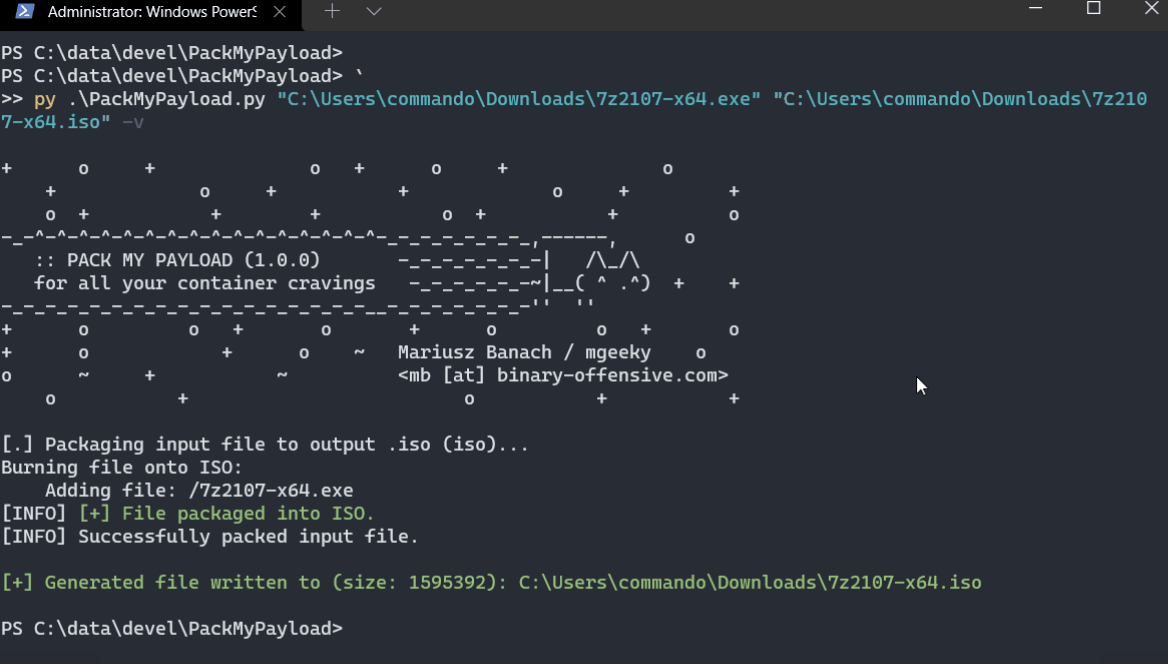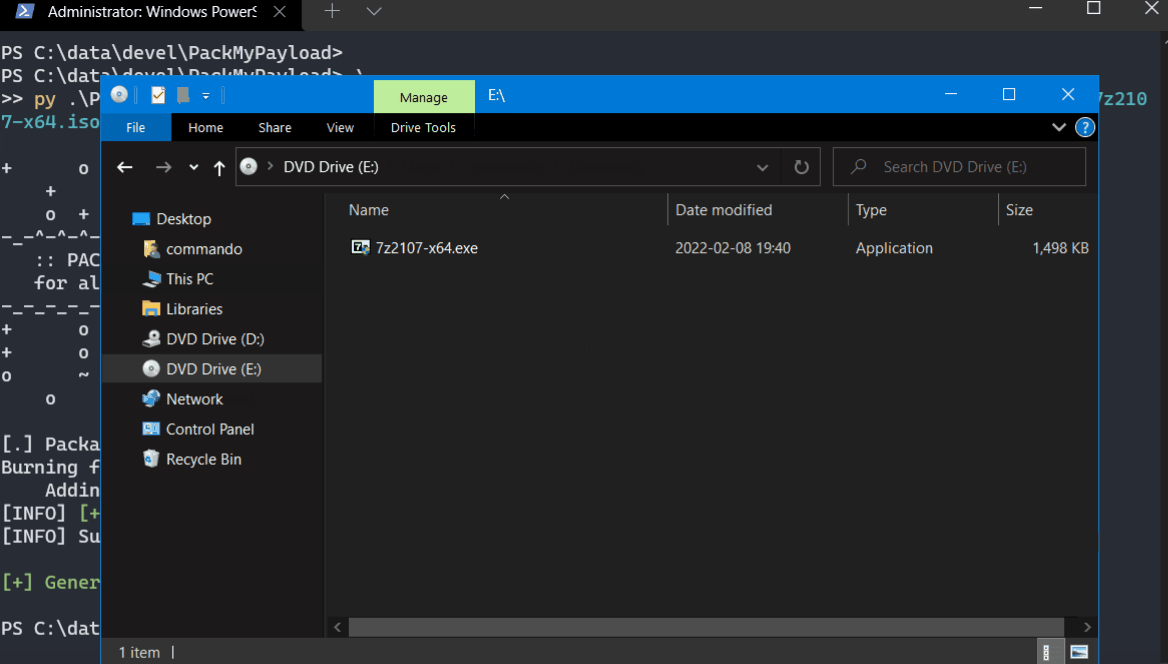
باستخدام PackMyPayload.py، ضع الملف في قرص ISO Joliet بسهولة باستخدام الأمر:
PS> py PackMyPayload.py 7z2107-x64.exe 7z2107-x64.iso
بعد إنشاء ملف ISO، قم بمحاكاة خادم HTTP باستخدام Python:
PS> py -m http.server 80
ثم قم بتنزيل ملف ISO باستخدام متصفحك.
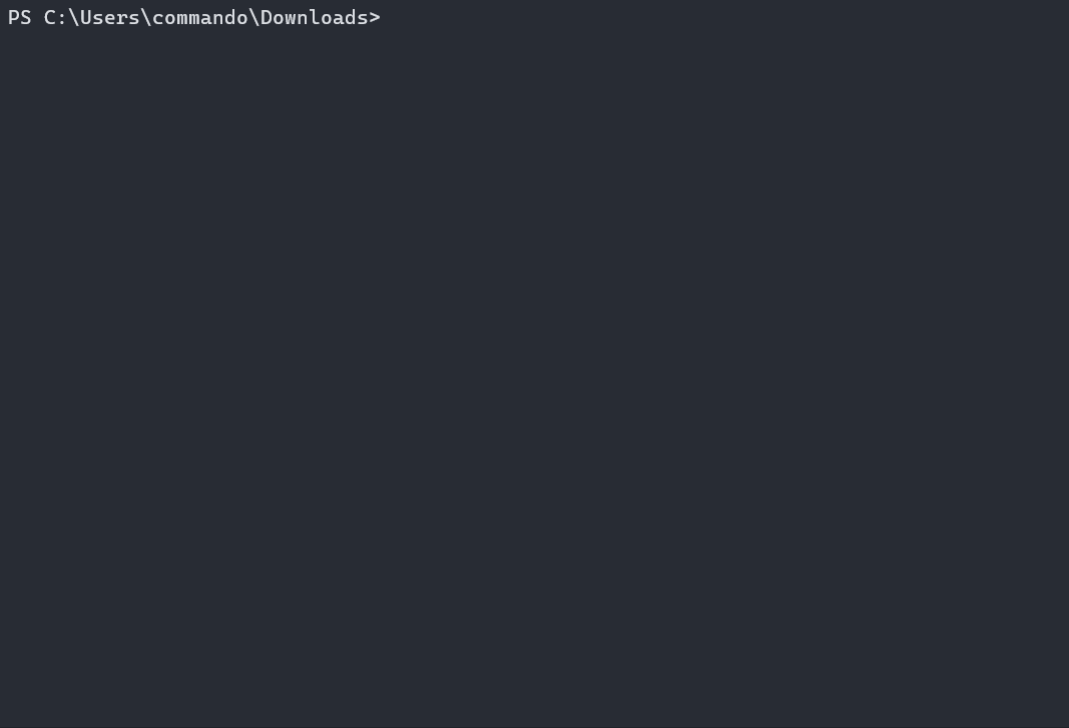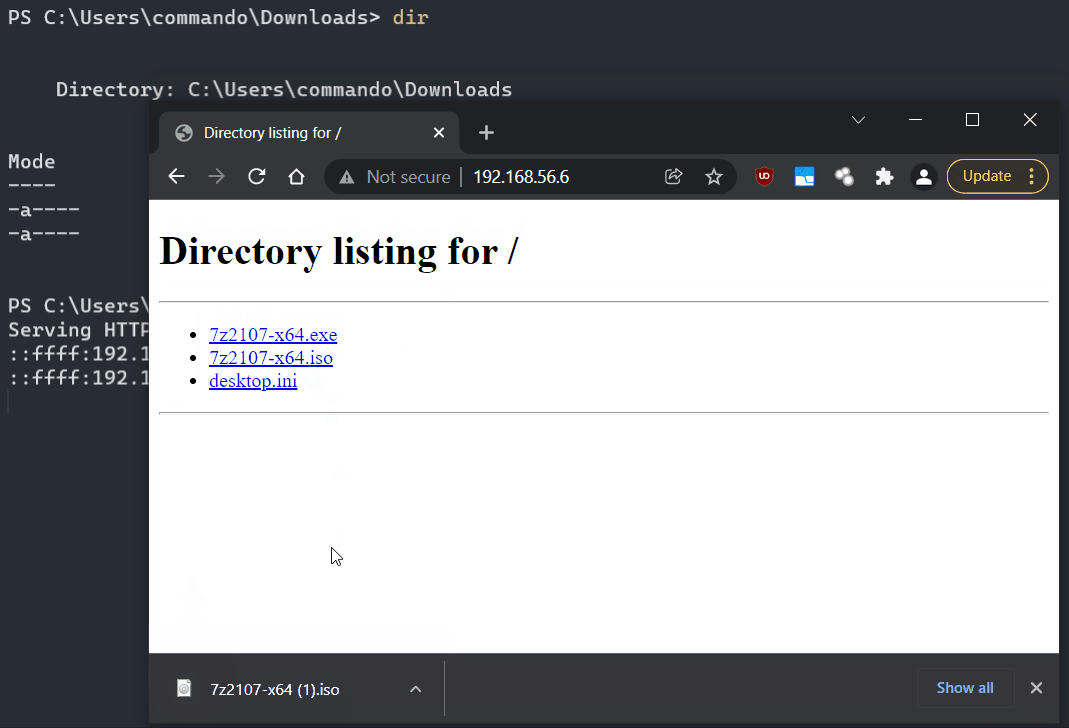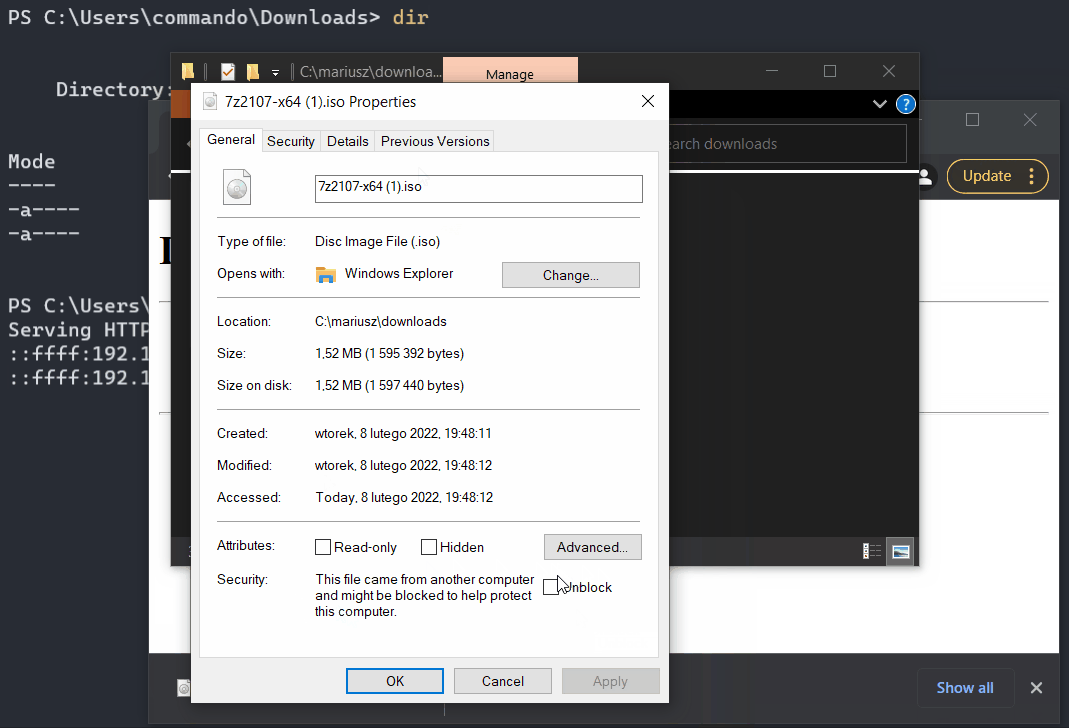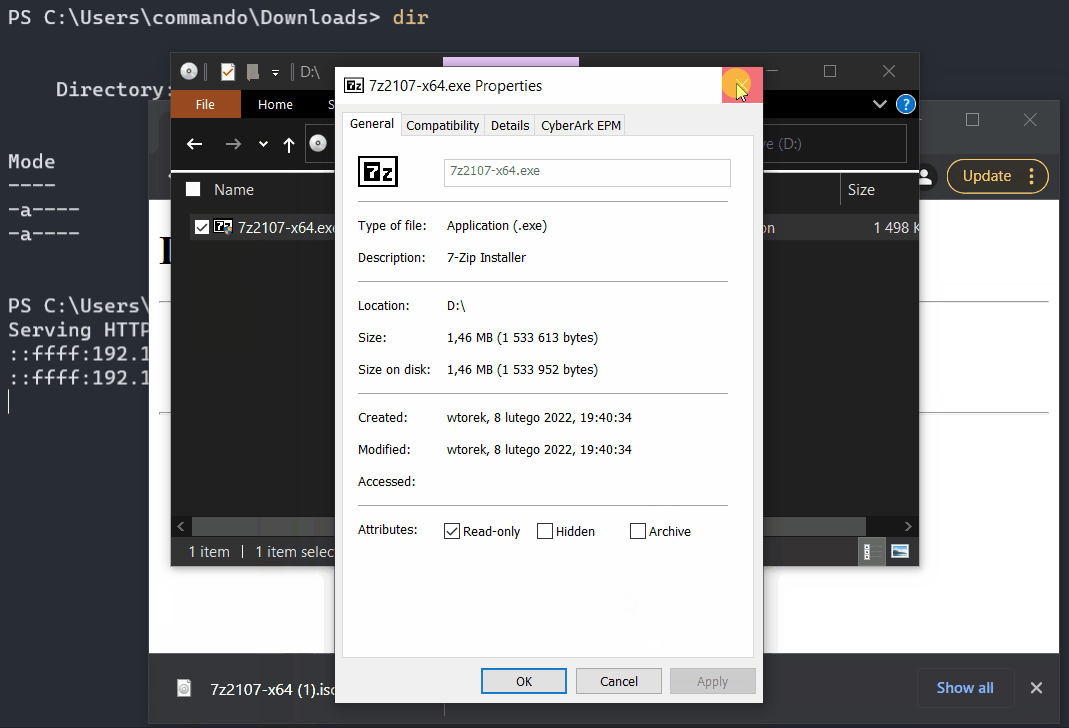
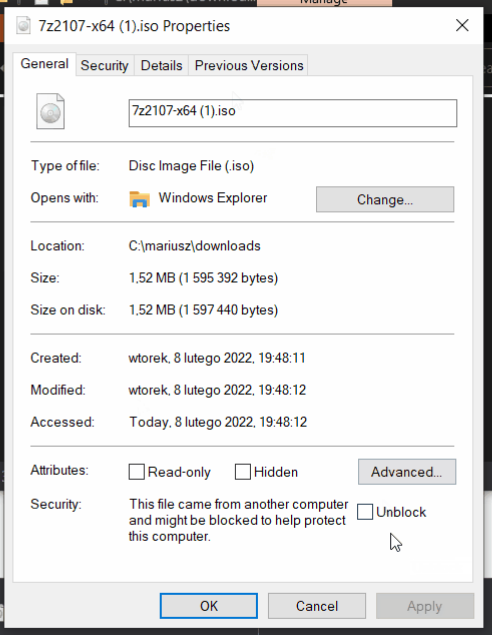
عند مراجعة خصائص ملف ISO هذا، سترى أنه موسوم بعلامة MOTW.
ومع ذلك، ملف المثبت 7zip الداخلي EXE غير موسوم بـ MOTW!
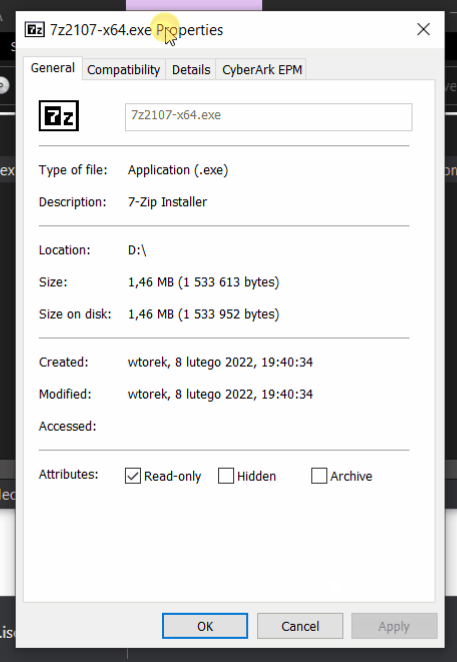
باستخدام الفرصة التي تركز فيها أعين الصناعة على قرار Microsoft الشجاع بحظر ماكرو VBA، نحن، باحثو الأمن المحترفون الذين يضعون في الاعتبار الأهمية القصوى لزيادة مرونة تقنيات العالم ضد إساءة استخدامها، نريد إضافة الرؤية التالية إلى TTPs الحالية للجهات الفاعلة للتهديدات:
الجهات الفاعلة للتهديدات تدرك جيدًا تأثير MOTW على حمولات التصيد الخاصة بها. لقد تكيفوا منذ فترة طويلة وهم الآن يهربون برامجهم الضارة داخل الحاويات. من بين أكثرها شيوعًا يمكننا تسليط الضوء على ISO، IMG، CAB.
أنا الآن أصدر هذه الأداة لزيادة الزخم المبني على موقف Microsoft وللمساعدة في تكثيف المناقشات حول هذه السبل للتهرب.
يُنصح باحتواء (و/أو حظر) الملفات ذات الامتدادات المذكورة أعلاه عندما تأتي من مناطق غير موثوقة وحيثما ينطبق ذلك:
نأمل أن تمكن الأداة التي تم إصدارها المزيد من الفرق الحمراء من محاكاة المخاطر التي تمت مناقشتها ومساعدتهم في تحديد فجوات الكشف داخل دفاعات شركائهم بسهولة أكبر.
يقدم هذا البرنامج النصي المزايا والهدايا التالية:
الصيغ المدعومة:
| الصيغة | هل تزيل MOTW؟ | هل مدعومة من Windows خارج الصندوق؟ | هل يلزم رفع الامتيازات؟ | ملاحظات |
|---|---|---|---|---|
Zip | لا/نعم* | نعم | لا | (MOTW تمت إزالتها مع CVE-2022-41091) |
7zip | جزئيًا | لا | لا | MOTW تُزال فقط عند استخراج الملفات يدويًا |
ISO | نعم | نعم | لا | |
IMG | نعم | نعم | لا | |
PDF | ? | نعم | لا | يعتمد على دعم Javascript في قارئ PDF |
CAB | لا | نعم | لا | يتطلب بضع نقرات إضافية من جانب الضحية |
VHD | نعم | نعم | نعم | هذا البرنامج النصي لا يمكنه حاليًا عمل أدلة |
VHDX | نعم | نعم | نعم | هذا البرنامج النصي لا يمكنه حاليًا عمل أدلة |
--zip-noreadonly.cmd> pip3 install -r requirements.txt
PS> py PackMyPayload.py C:\my\dir malicious.iso -v
