
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Woeful — Woeful هي أداة تتيح لتطبيقات الويب الاتصال بالإنترنت الخارجي بأمان وأمان دون الحاجة إلى خلفية معقدة. | Kitploit
أدوات/GitHubGitHub/mercuryworkshop/woeful
التقاط وتحليل الحزمأمن الويبأمن الشبكاتالأدوات والمكوناتتحليل DNS
GitHubmercuryworkshop/woeful

Woeful

Woeful هي أداة تتيح لتطبيقات الويب الاتصال بالإنترنت الخارجي بأمان وأمان دون الحاجة إلى خلفية معقدة.

عرض المستودع
14136منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

Woeful

خادم Wisp عالي الأداء مع تحليل الحزم.

الميزات

  • دعم Wisp V1
  • التقاط شبكة Pcap
  • القائمة السوداء والقائمة البيضاء للمنافذ والمجالات

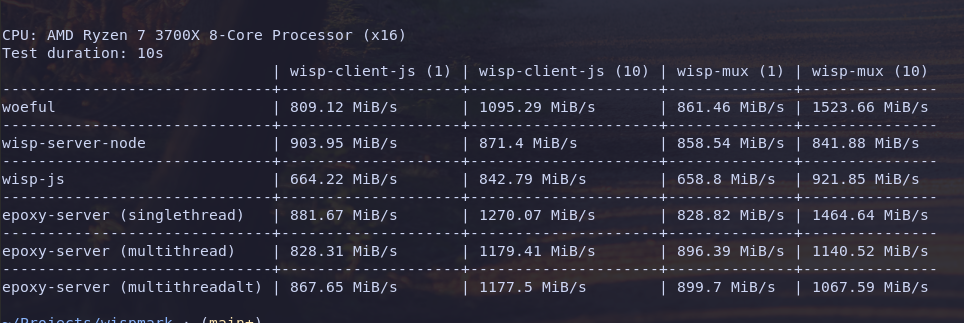
هل هو سريع؟

إنه أسرع من WispServerCpp. المقاييس الأخرى أكثر تفصيلاً. Benchmark Images
التبعيات

شكر جزيل لهذه المشاريع جميعاً:

  • uWebSockets مكتبة خادم ويب سوكيت عالية الأداء.
  • Cli11 للإعدادات.
  • pugixml لإعدادات xml.
  • tl::expected حشوة لميزة c++23 لتحسين معالجة الأخطاء.
  • PcapPlusPlus لتسجيل حركة المرور عبر خادم wisp الخاص بك.
  • BS_thread_pool مكتبة تجمع خيوط أساسية.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






