
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cpanel_xss_2023 — cpanel_xss_2023 هو سكريبت بايثون بسيط مصمم للعثور على ثغرة CVE-2023-29489 في cpanel. | Kitploit
أدوات/GitHubGitHub/mdaseem03/cpanel_xss_2023
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتأمن الويباختبار الاختراق
GitHubmdaseem03/cpanel_xss_2023

cpanel_xss_2023

cpanel_xss_2023 هو سكريبت بايثون بسيط مصمم للعثور على ثغرة CVE-2023-29489 في cpanel.

عرض المستودع
423منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

حول الأداة ⚒️

cpanel_xss_2023 هو نص بايثون بسيط مصمم لاكتشاف ثغرة CVE-2023-29489 وإمكانية استغلالها في cpanel.
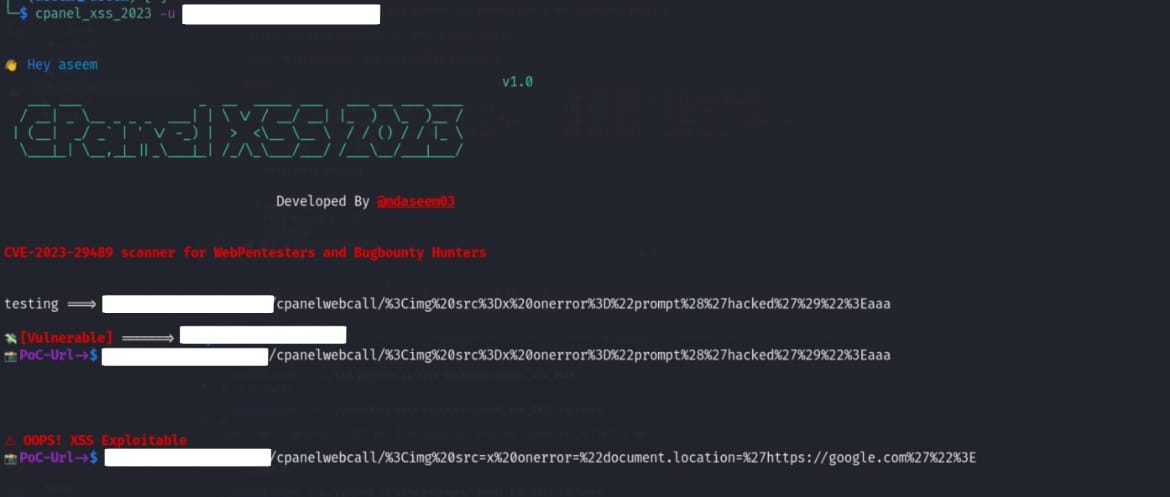
Working

الميزات ⚙️

  • فحص CVE-2023-29489: يحدد ويفحص ثغرة CVE-2023-29489 واستغلالها.
  • إدخال URL: يدعم فحص رابط واحد أو قراءة روابط متعددة من ملف.
  • تسجيل المخرجات: يسمح للمستخدمين بكتابة نتائج الفحص إلى ملف مخرجات.
  • إشعارات تيليجرام: خيار لإنشاء إشعارات تيليجرام لنتائج الفحص.

المتطلبات الأساسية 🧩

قبل استخدام cpanel_xss_2023، تأكد من تثبيت المتطلبات الأساسية التالية:

  1. Python 3.x: تأكد من تثبيت Python 3.x على نظامك.

    • Download Python
  2. حزم Python المطلوبة:

    • Click: قم بتثبيت مكتبة click باستخدام الأمر التالي:

      pip install click
      
    • Requests: قم بتثبيت مكتبة requests باستخدام الأمر التالي:

      pip install requests
      
    • PyYAML: قم بتثبيت مكتبة PyYAML باستخدام الأمر التالي:

      pip install PyYAML
      
  3. إشعارات تيليجرام (اختياري):

    إذا كنت تخطط لاستخدام ميزة إشعارات تيليجرام، فستحتاج إلى إعداد بوت تيليجرام والحصول على معرف الدردشة الخاص بك. اتبع هذه الخطوات:

    • أنشئ بوت تيليجرام باستخدام BotFather.
    • احصل على معرف الدردشة الخاص بك باستخدام get_id_bot.

التثبيت ⬇️

pip install cpanel-xss-2023
sudo cp ~/.local/bin/cpanel_xss_2023 /usr/bin

الاستخدام 🚀

cpanel_xss_2023 -u https://example.com
cpanel_xss_2023 -i urls.txt -o results.txt
cpanel_xss_2023 -u https://example.com -c your_telegram_chat_id
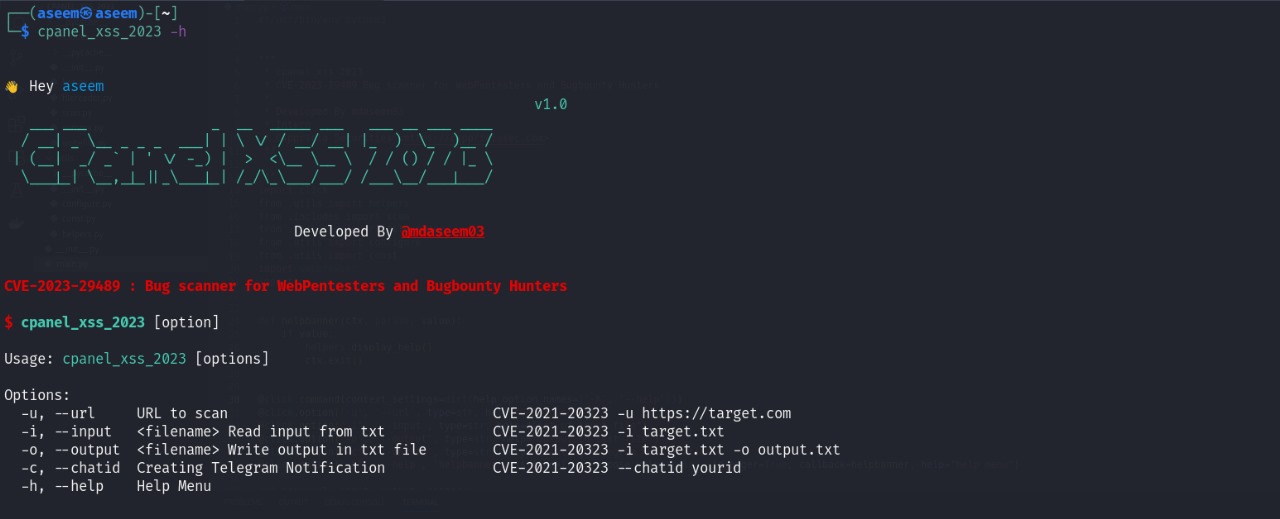
قائمة المساعدة ❓

Help

  • u, --url: حدد الرابط لفحص ثغرة CVE-2023-29489. مثال: cpanel_xss_2023 -u https://target.com

  • i, --input: قراءة روابط الإدخال من ملف. مثال: cpanel_xss_2023 -i target.txt

  • o, --output: كتابة نتائج الفحص إلى ملف مخرجات. مثال: cpanel_xss_2023 -i target.txt -o output.txt

  • c, --chatid: إنشاء إشعارات تيليجرام لنتائج الفحص. مثال: cpanel_xss_2023 --chatid your_telegram_chat_id

  • h, --help: عرض قائمة المساعدة.

رابط وحدة PyPi

Link

إخلاء مسؤولية ⚠️

هذا النص مخصص للأغراض التعليمية والأخلاقية فقط. الاستخدام غير المصرح به لهذا النص لتنفيذ أنشطة ضارة محظور تمامًا. المطورون غير مسؤولين عن أي سوء استخدام أو ضرر ناتج عن هذا النص.

سجل الإصدارات 🕒

  • v1.0: العثور على CVE-2023-29489 في cpanel
  • v1.1: معرفة ما إذا كان نقطة النهاية قابلة للاستغلال أم لا

مشاهدات الملف الشخصي 👁️

الترخيص 🪪

MIT License

المؤلف 👤

@mdaseem03

تواصل على 💬

cyberspartan karthithehacker

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






