
 md-thalal/cve-2023-29489
CVE-2023-29489 هي ثغرة أمنية قابلة للاستغلال في البرمجة النصية عبر المواقع (XSS) تعكس cpanel.



تم اكتشاف ثغرة برمجية من نوع XSS (Cross-Site Scripting) قابلة للانعكاس في إصدارات معينة من cPanel وتم تعيينها CVE-2023-29489. تسمح هذه الثغرة للمهاجمين بتنفيذ كود JavaScript عشوائي دون الحاجة إلى مصادقة. يمكن استغلال ثغرة XSS حتى إذا لم تكن منافذ إدارة cPanel مكشوفة خارجيًا. كما أن المواقع على المنافذ 80 و 443 معرضة لهذه الثغرة إذا كانت تدار بواسطة cPanel.
تم اكتشاف مشكلة في cPanel قبل الإصدار 11.109.9999.116. يمكن أن يحدث Cross-Site Scripting على صفحة خطأ cpsrvd عبر معرف webcall غير صالح.
pip install CVE-2023-29489
CVE-2023-29489 -h
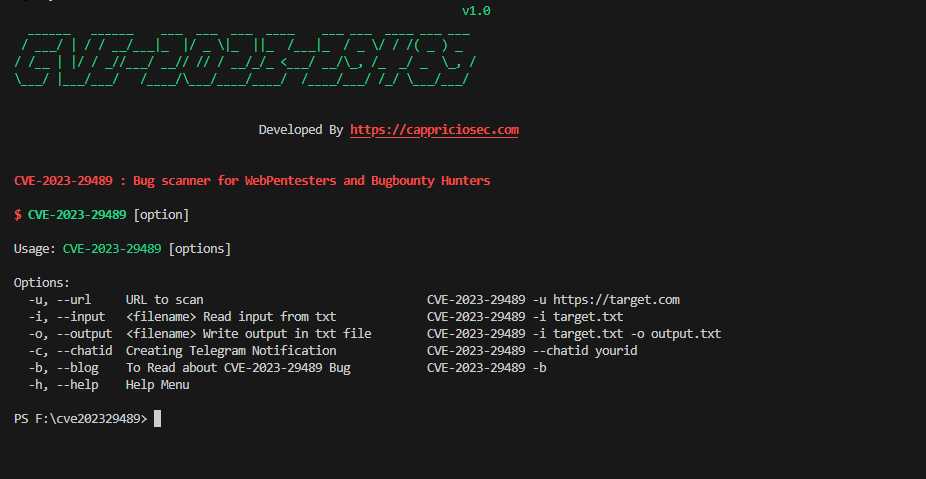
| الخيارات | الوصف | الأمثلة |
|---|---|---|
| -u, --url | عنوان URL للمسح | CVE-2023-29489 -u https://target.com |
| -i, --input | قراءة الإدخال من ملف نصي | CVE-2023-29489 -i target.txt |
| -o, --output | كتابة المخرجات في ملف نصي | CVE-2023-29489 -i target.txt -o output.txt |
| -c, --chatid | إنشاء إشعار تيليجرام | CVE-2023-29489 --chatid yourid |
| -b, --blog | لقراءة حول ثغرة CVE-2023-29489 | CVE-2023-29489 -b |
| -h, --help | قائمة المساعدة |
                                                                           v1.0
   _______    ________    ___   ____ ___  ___       ___  ________________
  / ____/ |  / / ____/   |__ \ / __ \__ \|__ \     |__ \<  /__  /__  <  /
 / /    | | / / __/________/ // / / /_/ /__/ /_______/ // / /_ <  / // /
/ /___  | |/ / /__/_____/ __// /_/ / __// __/_____/ __// /___/ / // /
\____/  |___/_____/    /____/\____/____/____/    /____/_//____/ /_//_/

                              Developed By https://cappriciosec.com


CVE-2022-21371 : Bug scanner for WebPentesters and Bugbounty Hunters

$ CVE-2022-21371 [option]

Usage: CVE-2022-21371 [options]

Options:
  -u, --url     URL to scan                                CVE-2022-21371 -u https://target.com
  -i, --input   <filename> Read input from txt             CVE-2022-21371 -i target.txt
  -o, --output  <filename> Write output in txt file        CVE-2022-21371 -i target.txt -o output.txt
  -c, --chatid  Creating Telegram Notification             CVE-2022-21371 --chatid yourid
  -b, --blog    To Read about CVE-2022-21371 Bug           CVE-2022-21371 -b
  -h, --help    Help Menu


الموقع الإلكتروني : https://cappriciosec.com/
البريد الإلكتروني : [email protected]






