 maqp/tfc
Tinfoil Chat - نظام مراسلة آمن موجه عبر البصل مع تشفير من طرف إلى طرف




Tinfoil Chat (TFC) هو نظام مراسلة حر ومفتوح المصدر+تصاميم عتاد حرة ند للند يعتمد على بنية عتادية عالية الضمان لحماية المستخدمين من الجمع السلبي، وهجمات رجل في المنتصف والأهم من ذلك، تسريب المفاتيح عن بُعد. صُمم TFC للأشخاص الذين لديهم أحد أكثر نماذج التهديد تعقيدًا: جماعات الجريمة المنظمة وقراصنة الدول القومية الذين يتجاوزون التشفير من طرف إلى طرف في تطبيقات المراسلة الآمنة التقليدية عبر اختراق نقطة النهاية.
/rr.يستخدم TFC XChaCha20-Poly1305 للتشفير من طرف إلى طرف مع مصادقة قابلة للإنكار لحماية جميع الرسائل والملفات المرسلة إلى المستلمين الأفراد والمجموعات. المفاتيح المتماثلة إما مشتركة مسبقًا، أو يتم تبادلها باستخدام X448، والتي يتم التحقق من بصماتها العشرية عبر قناة خارج النطاق. يوفر TFC سرية تقدمية لكل رسالة باستخدام سلسلة تجزئة مبنية على BLAKE2b. جميع بيانات المستخدم الدائمة مشفرة محليًا باستخدام XChaCha20-Poly1305، ويُشتق مفتاحها من كلمة المرور والملح باستخدام Argon2id، والتي يتم ضبط معاملاتها تلقائيًا وفقًا لأفضل الممارسات. يعتمد توليد المفاتيح في TFC على getrandom() في نواة لينكس، وهو استدعاء نظام لمولّد الأرقام العشوائية الزائفة المعتمد على التشفير المبني على ChaCha20.
تُوجّه TFC جميع الاتصالات حصريًا عبر شبكة إخفاء الهوية Tor. وهي تستخدم (v3) Tor Onion Services لتمكين اتصال P2P لا يخرج أبدًا من شبكة Tor. وهذا يجعل من الصعب على المستخدمين أن يفقدوا إخفاء هويتهم عن غير قصد. ويعني أيضًا أنه على عكس تطبيقات المراسلة (اللامركزية) والمركزية، لا يوجد خادم طرف ثالث لديه وصول إلى البيانات الوصفية للمستخدم مثل من يتحدث إلى من، ومتى، وبأي مقدار. وتعني بنية الشبكة أن TFC يعمل حصريًا على أجهزة المستخدم. لا توجد إعلانات أو تتبع، ولا يجمع أي بيانات على الإطلاق عن المستخدم. تُشفَّر جميع البيانات دائمًا بمفاتيح يتحكم بها المستخدم، ولا تغادر قواعد البيانات جهاز المستخدم أبدًا.
كما يعني استخدام Onion Services أنه لا حاجة إلى تسجيل حساب. عند التشغيل الأول
يولّد TFC حساب TFC عشوائيًا (عنوان Onion Service) للمستخدم، مثل
4sci35xrhp2d45gbm3qpta7ogfedonuw2mucmc36jxemucd7fmgzj3ad. فبمعرفة حساب TFC هذا،
يمكن لأي شخص إرسال طلب اتصال إلى المستخدم والتحدث معه دون أن يعرف أبدًا
هويته الحقيقية، أو عنوان IP الخاص به، أو موقعه الجغرافي. ويجعل الموقع الجغرافي المحمي
الهجمات المادية صعبة للغاية لأن المهاجم لا يعرف أين يقع الجهاز على
الكوكب. وفي الوقت نفسه يجعل الاتصال مقاومًا للرقابة: إذ يتطلب حظر TFC
حظر Tor بشكل قاطع وعلى مستوى الدولة.
يتميز TFC أيضًا بوضع تمويه حركة المرور الذي يخفي نوع الاتصال وكميته وجدوله الزمني، حتى لو تم اختراق الجهاز المتصل بالشبكة الخاص بالمستخدم. ولتوفير حماية إضافية للبيانات الوصفية من المخترقين، يمكن تشغيل الجزء المتصل بالإنترنت من TFC على Tails، وهو نظام تشغيل يركز على الخصوصية وإخفاء الهوية ولا يحتوي على أي ملفات شخصية للمستخدم (مما يجعل من الصعب استنتاج لمن يعود نقطة النهاية)، ويوفر طبقات إضافية من الحماية لضمان إخفاء الهوية.
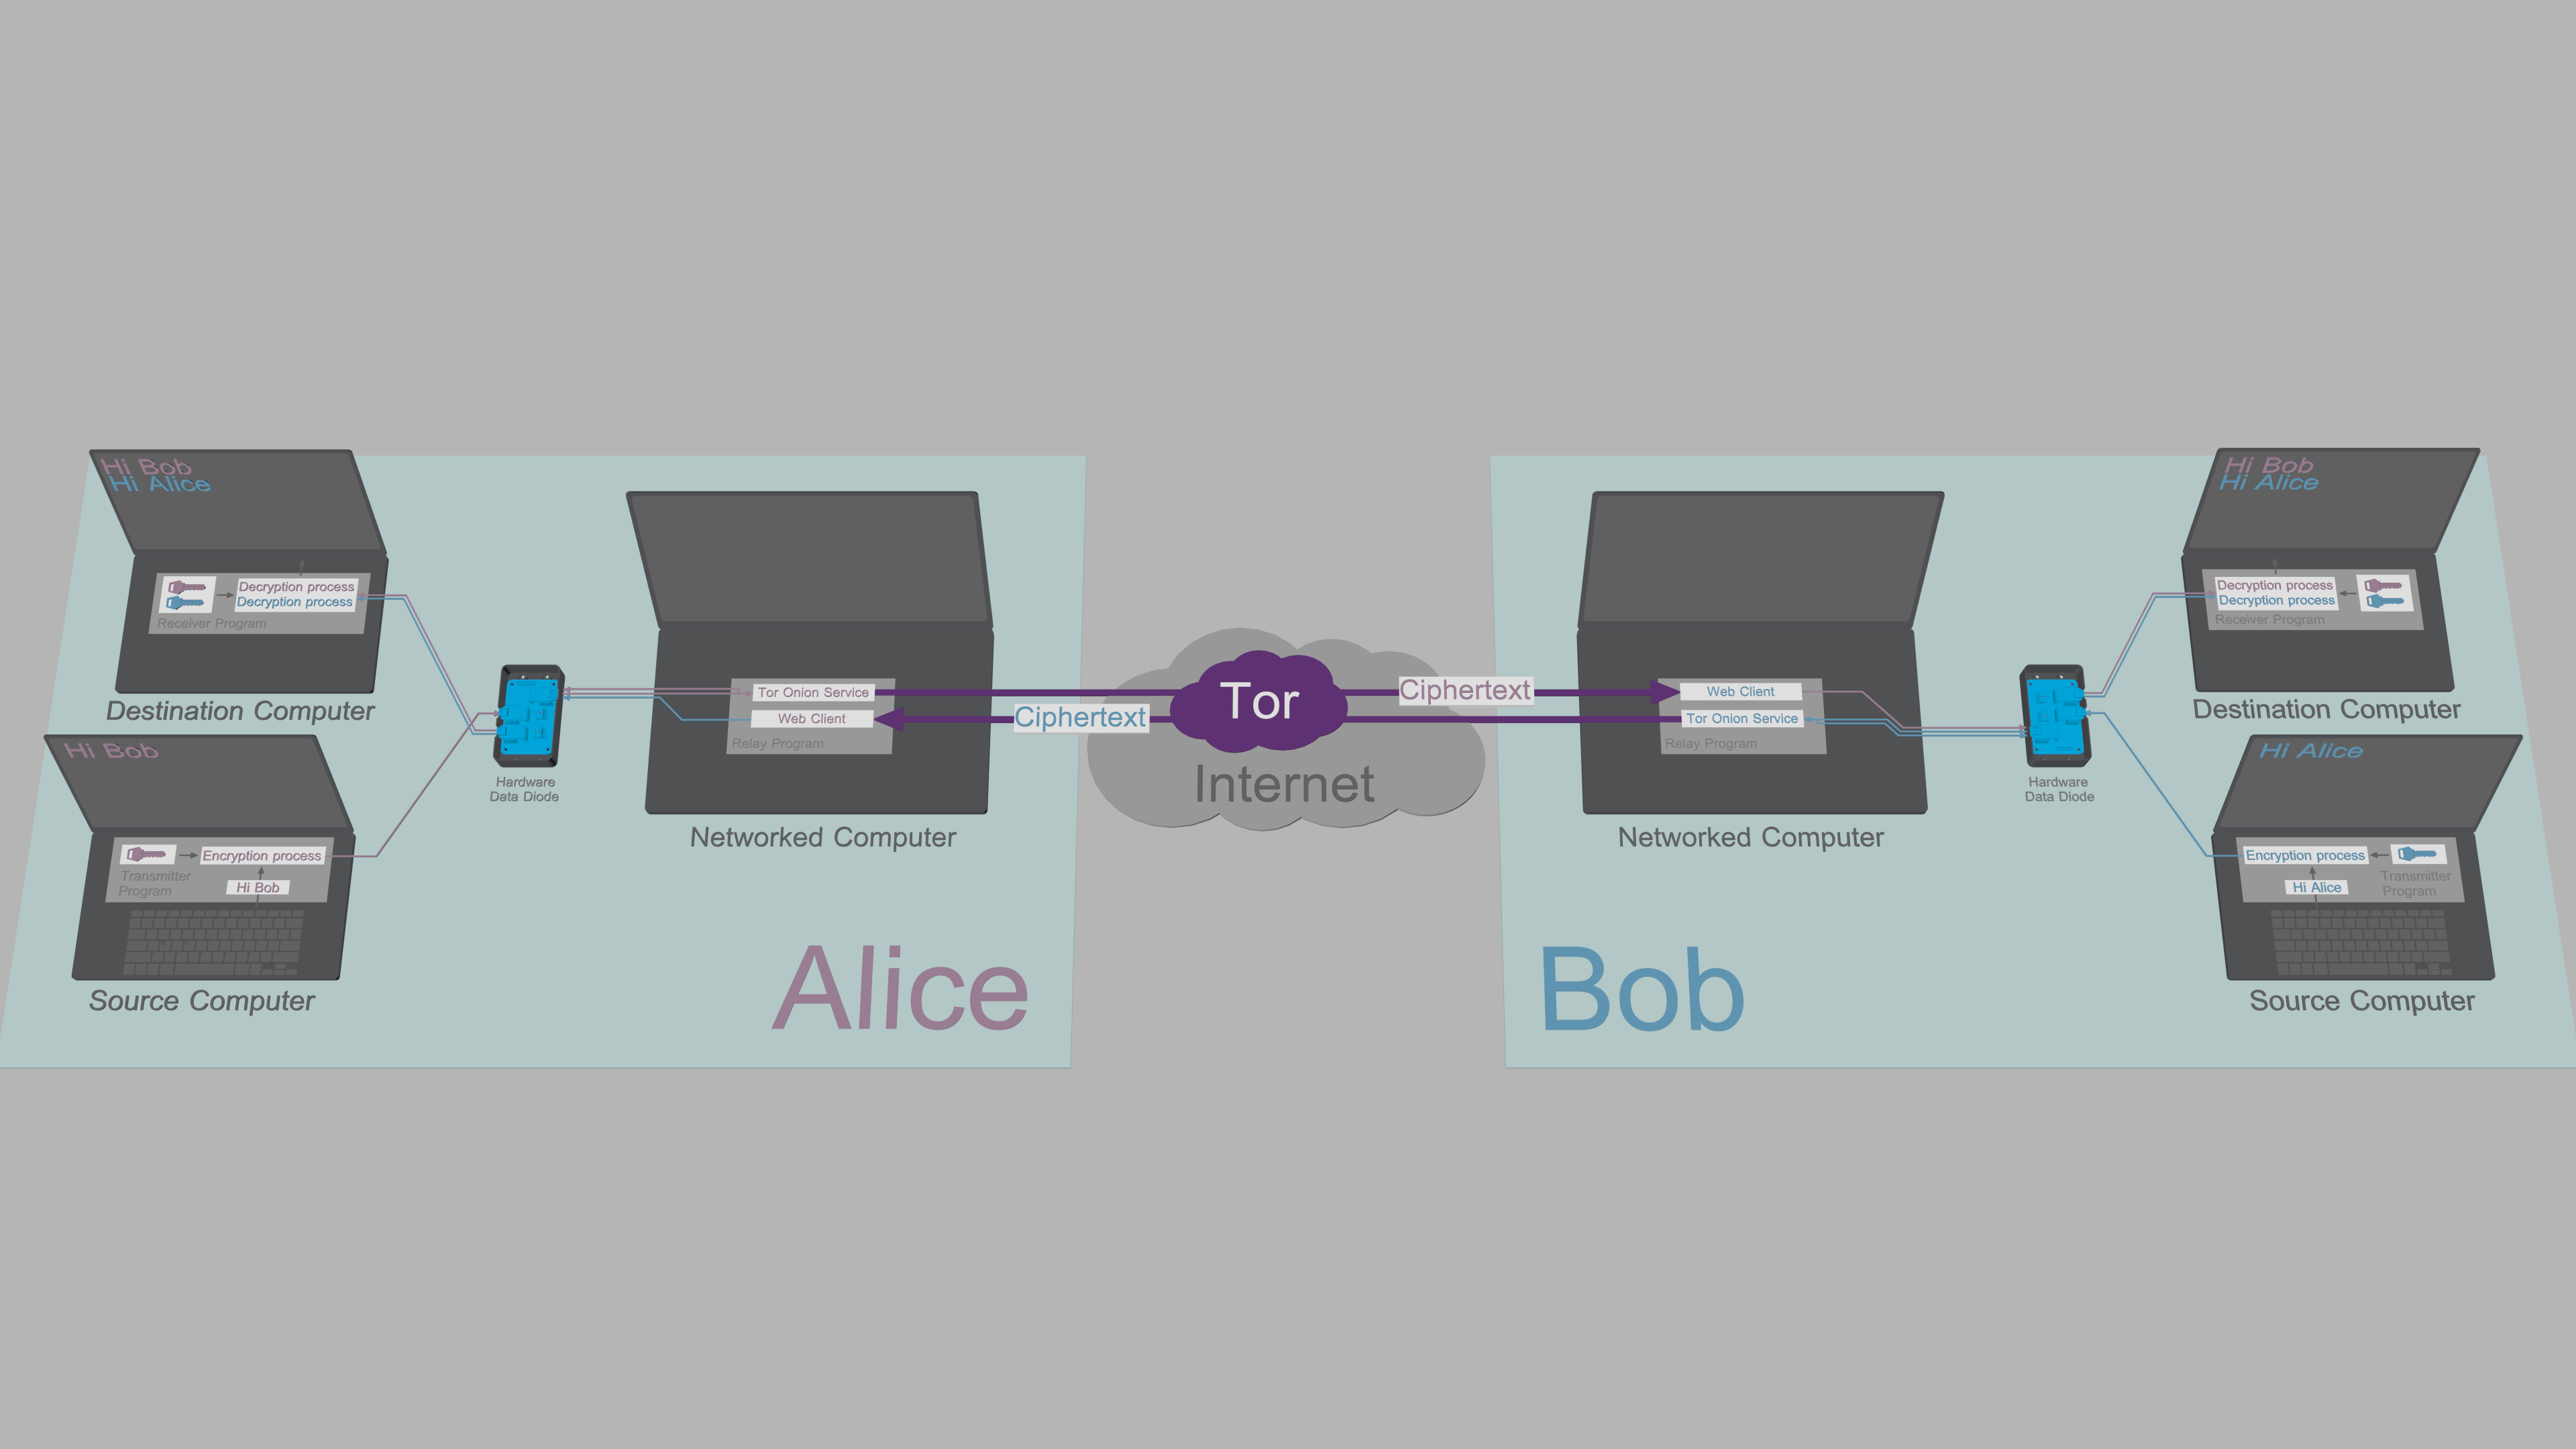
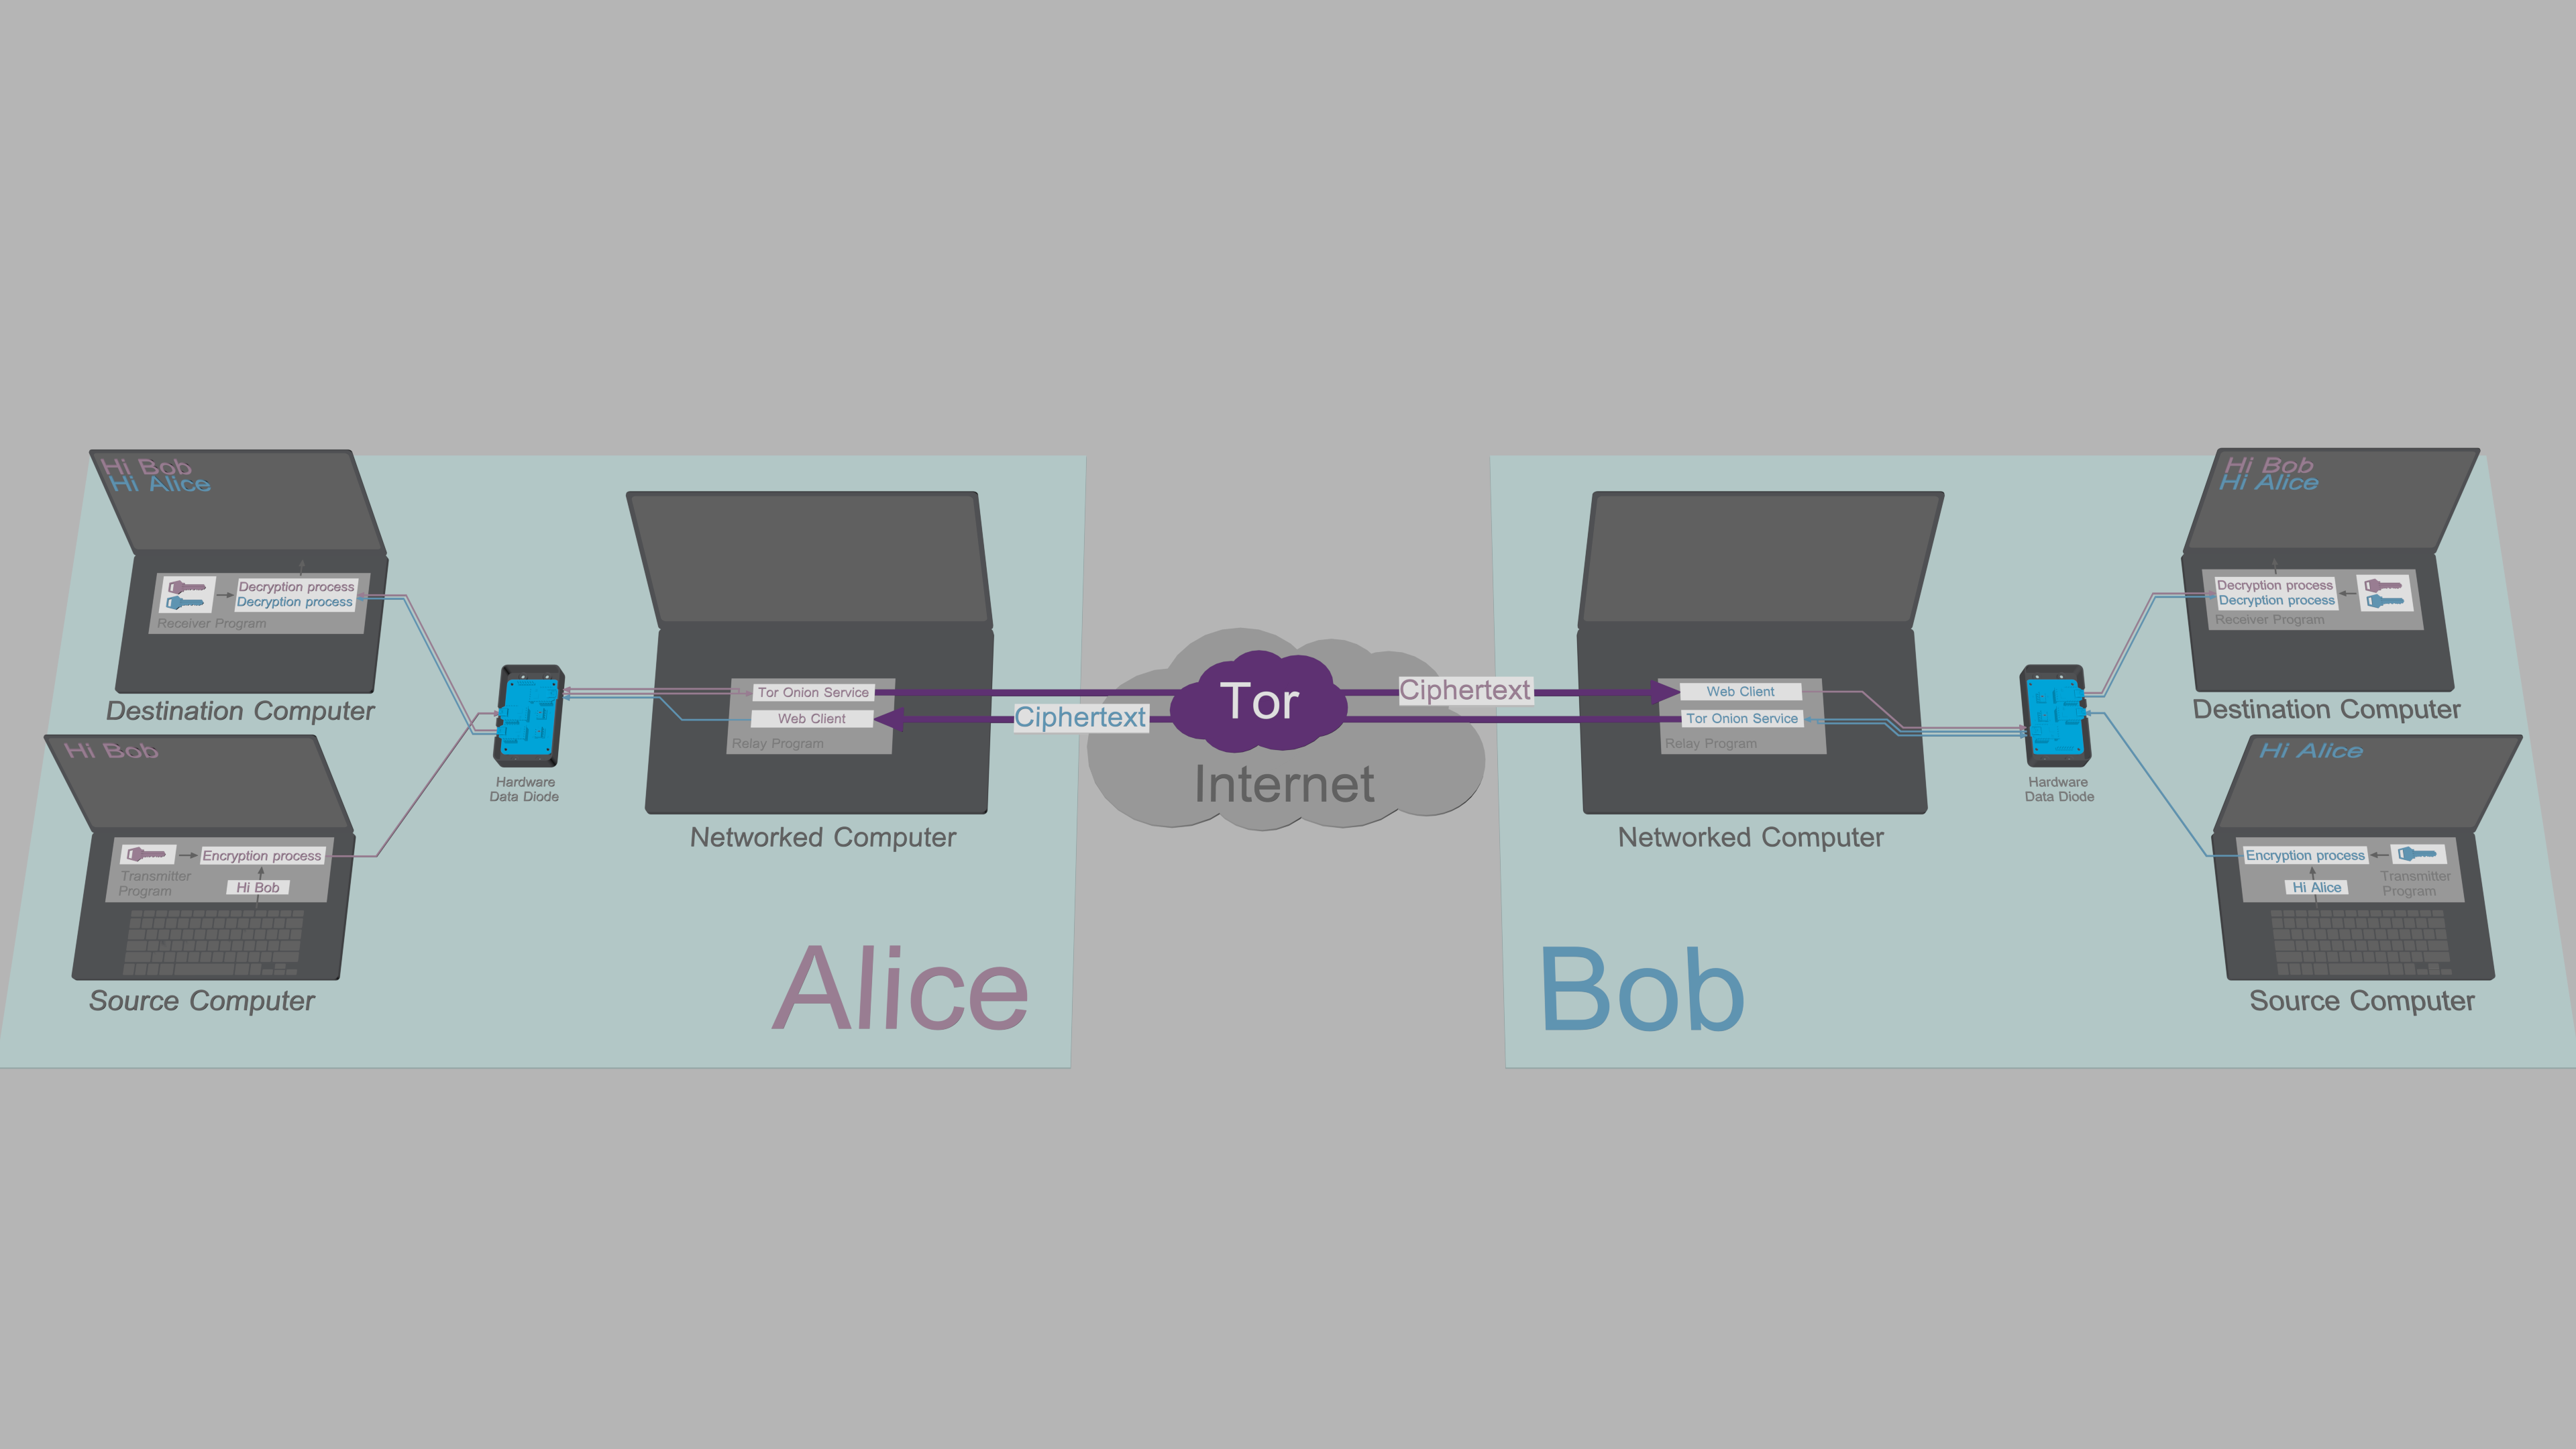
صُمم TFC لاستخدامه في تكوين عتادي يوفر أمانًا قويًا لنقطة النهاية. يستخدم هذا التكوين ثلاثة حواسيب لكل نقطة نهاية: إذ تُفصل عمليات التشفير وفك التشفير عن بعضها البعض على حاسوبين معزولين، هما حاسوب المصدر، وحاسوب الوجهة. وهذان الجهازان مخصصان لـ TFC. وتتفاعل قاعدة الثقة (TCB) المنقسمة هذه مع الشبكة عبر حاسوب المستخدم اليومي، المسمى الحاسوب المتصل بالشبكة.
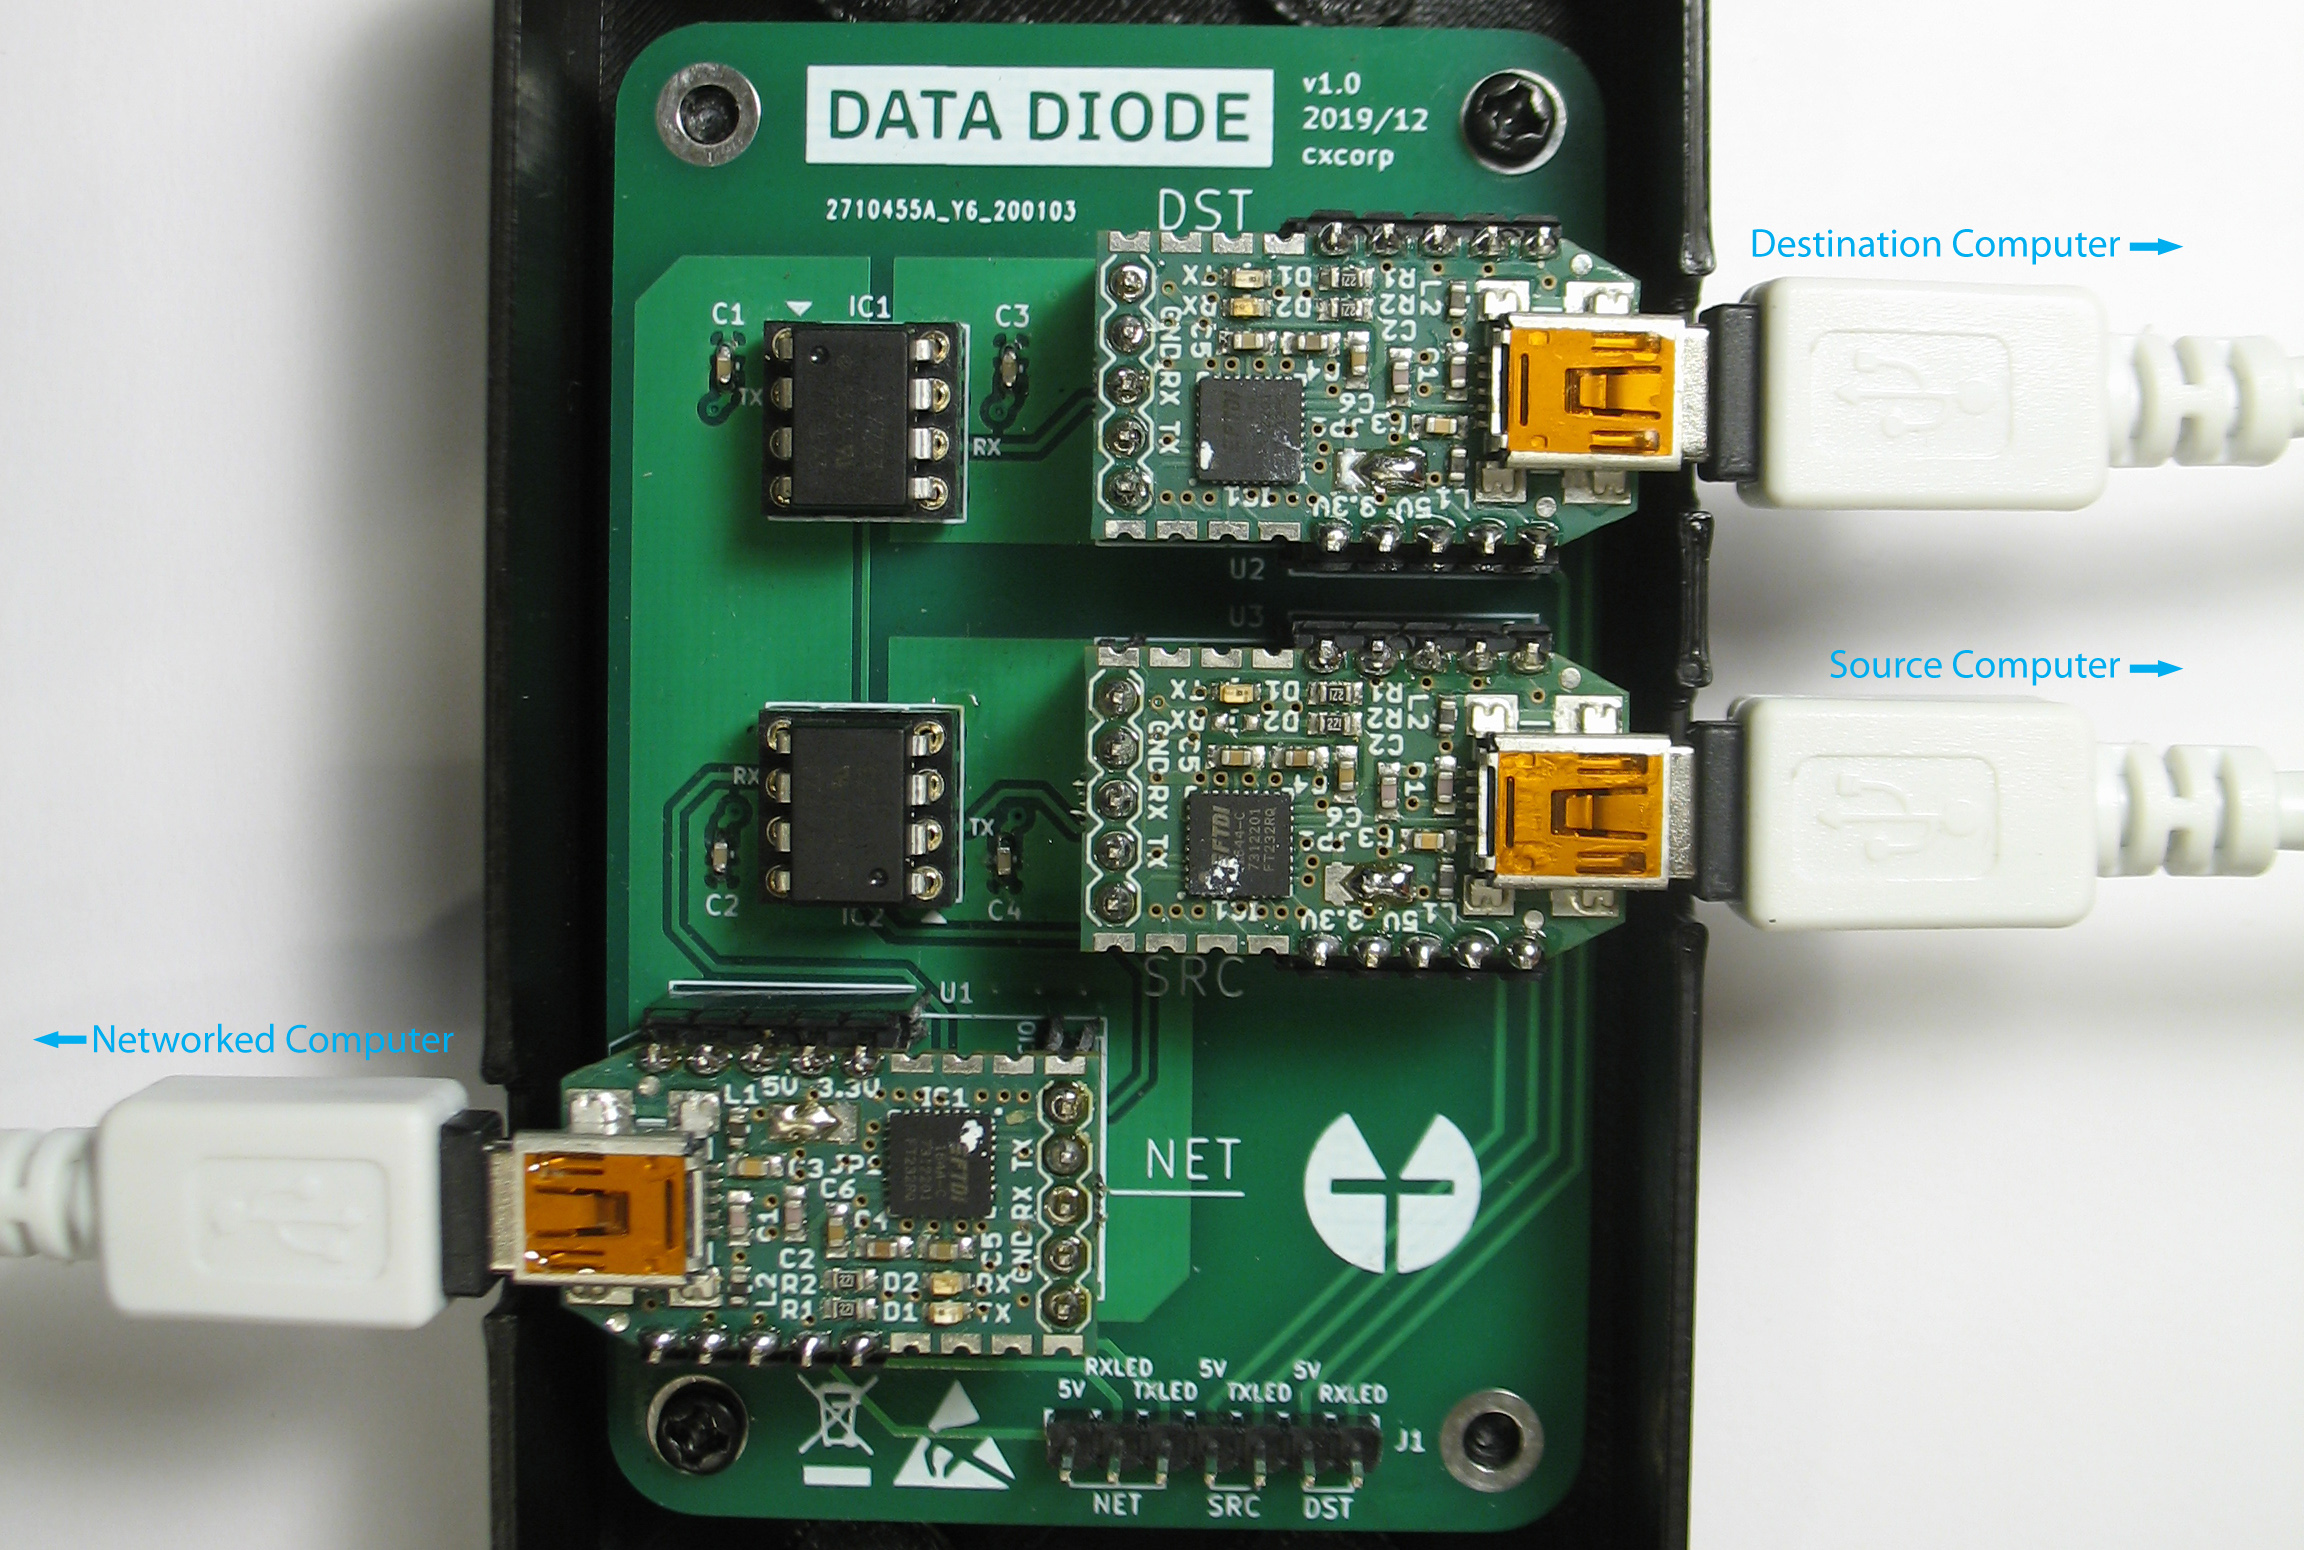
في TFC تنتقل البيانات من حاسوب المصدر إلى الحاسوب المتصل بالشبكة، ومن الحاسوب المتصل بالشبكة إلى حاسوب الوجهة، في اتجاه واحد. ويُفرض أحادي اتجاهية تدفق البيانات، حيث تُنقل البيانات من جهاز إلى آخر فقط عبر صمام بيانات بتصميم عتادي مجاني، متصل بالحواسيب الثلاثة باستخدام كابل USB واحد لكل جهاز. وحاسوبا المصدر والوجهة غير متصلين بالإنترنت، ولا بأي جهاز آخر غير صمام البيانات.
يعمل المكرر البصري داخل المقارنات الضوئية في صمام البيانات الثنائي على فرض اتجاه نقل البيانات بقوانين الفيزياء الأساسية. هذه الحماية قوية لدرجة أن التطبيقات المعتمدة لصمامات البيانات الثنائية توجد عادةً في حماية البنية التحتية الحرجة وشبكات الحكومات حيث يختلف مستوى تصنيف البيانات بين الأنظمة. قد يسمح صمام البيانات الثنائي مثلًا بالوصول إلى قراءات نظام السلامة في محطة طاقة نووية [1]، مع منع المهاجمين في الوقت نفسه من استغلال هذه الأنظمة الحرجة. ومن حالات الاستخدام البديلة السماح باستيراد البيانات من أنظمة أقل أمانًا إلى أنظمة تحتوي على وثائق مصنفة يجب حمايتها من التسريب [2].
في TFC يضمن صمام البيانات الثنائي العتادي عدم إمكانية الوصول إلى أي من نصفَي TCB في كلا الاتجاهين. وبما أن الحماية تعتمد على القيود الفيزيائية لقدرات العتاد، فلا يمكن لأي برمجية خبيثة، ولا حتى استغلال ثغرة يوم الصفر تجاوز الأمان الذي يوفره صمام البيانات الثنائي.
مع توفر العتاد، كل ما يتبقى على المستخدمين فعله هو تشغيل برنامج TFC الخاص بكل جهاز على كل حاسوب.