OneAlert AI Security OS
نظام دفاع إلكتروني مستقل ومفتوح المصدر للشبكات الصناعية
عوامل ذكاء اصطناعي تكتشف وتستقصي وتصطاد وتستجيب للتهديدات عبر البنية التحتية لـ OT/ICS — مع بوابات موافقة بشرية ومسارات تدقيق كاملة.
إعداد تجريبي ·
الميزات ·
بداية سريعة ·
الهندسة


جربه الآن
عرض حي: https://onealert-demo.mangoglacier-b3ad215d.southeastasia.azurecontainerapps.io/app/
محمّل مسبقاً بمحطة معالجة مياه واقعية: 11 أصل OT/IT، سيناريو هجوم متعدد المراحل (اختراق VPN → حركة جانبية → محاولة وصول إلى PLC)، حالة تحقيق مولّدة بالذكاء الاصطناعي مع رسم خرائط MITRE ATT&CK، وأكثر من 15 حدثاً أمنياً.
شاهدها قيد التشغيل

لوحة قياس الوضع الأمني مع مؤشرات الأداء الرئيسية وتوزيع الخطورة وخريطة حرارة المخاطر

حالة تحقيق مولّدة بالذكاء الاصطناعي مع رسم خرائط MITRE ATT&CK وجدول زمني للهجوم
|

خريطة حرارة تغطية MITRE ATT&CK مع بحث عن التقنيات
|
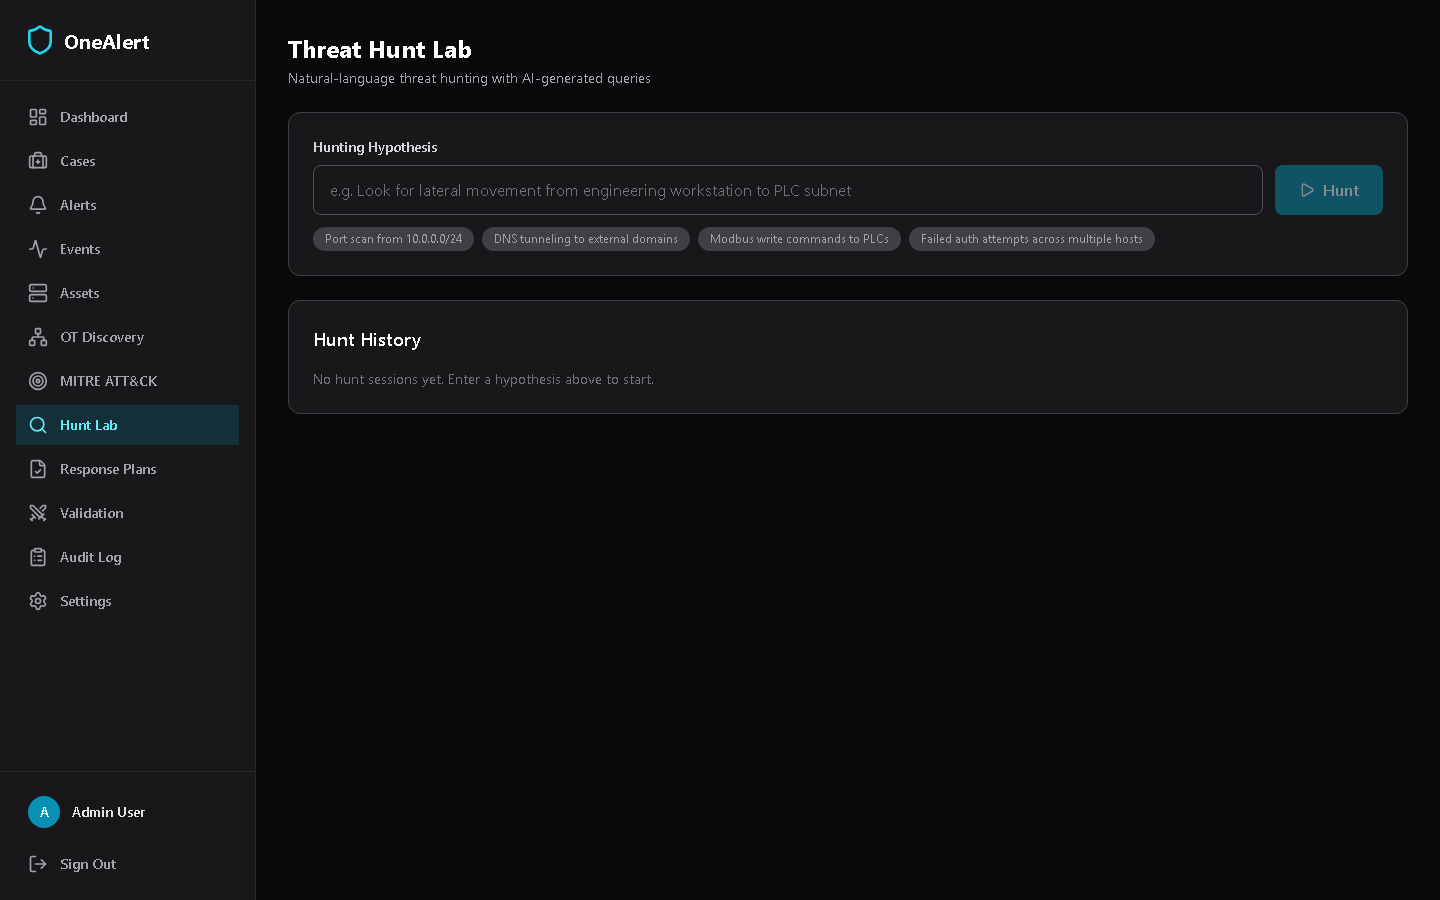
صيد التهديدات باللغة الطبيعية مع استعلامات مولّدة بالذكاء الاصطناعي
|

أحداث أمنية من Suricata/Zeek مع فلترة حسب الخطورة
|

تنبيهات ثغرات CVE مع معالجة تصحيحية بالذكاء الاصطناعي
|

جرد أصول OT/IT مع تصنيف نموذج Purdue
|
لماذا هذا موجود
تكلف أدوات SOC للمؤسسات 300-800 ألف دولار سنوياً. لا تستطيع الشركات المصنعة الصغيرة والمتوسطة التي تمتلك PLCs وأنظمة SCADA وشبكات OT تحمل تلك التكاليف — لكنها أصبحت مستهدفة بشكل متزايد. يمنحهم OneAlert فريق أزرق ذكي يقوم بما يلي:
- استيعاب القياسات الشبكية من Suricata/Zeek
- اكتشاف الحالات الشاذة بواسطة عوامل ذكاء اصطناعي (وليس قواعد ثابتة فقط)
- ربط التنبيهات في حالات تحقيق مع رسم خرائط MITRE ATT&CK
- توليد خطط استجابة مع بوابات موافقة بشرية
- صيد التهديدات باستخدام اللغة الطبيعية
- فرض قيود السلامة في OT (لا إجراءات ذاتية على PLCs)
الميزات
خط أنابيب عوامل الذكاء الاصطناعي
ستة عوامل متخصصة تعمل كفريق:
| العامل | ما يفعله |
|---|
| عامل الكشف | يحلل إحصائيات الأحداث لاكتشاف مسح المنافذ والشذوذ في بروتوكولات OT وأنماط C2 |
| عامل الفرز | يربط التنبيهات والأحداث في حالات تحقيق مع رسم خرائط MITRE ATT&CK |
| عامل الصيد | يأخذ فرضيات باللغة الطبيعية، ويُولّد استعلامات SQL، ويُخرج قواعد Sigma |
| عامل الاستجابة | يُولّد خطط استجابة مع إجراءات احتواء مرتبة |
| العامل الأرجواني | يحاكي تقنيات ATT&CK للتحقق من تغطية الكشف |
| عامل الامتثال | يربط بيانات المنصة بضوابط IEC 62443 و NIST CSF |
الحكم الذاتي المُدار
- 5 مستويات حكم ذاتي (L0 للقراءة فقط إلى L4 وضع الأزمة)
- قيد سلامة OT: تتطلب أصول مستوى Purdue 0-3 دائماً موافقة بشرية للاحتواء
- سجل كامل للعامل: يُسجّل كل قرار ذكي مع النموذج والرموز والمنطق
- محرك السياسات: قواعد الموافقة على الإجراءات حسب المنطقة ونوع الأصل ومستوى الحكم الذاتي
- سير عمل الموافقة: الموافقة/رفض خطط الاستجابة عبر REST API قبل التنفيذ
- منفذ الإجراءات: 12 نوع إجراء (إشعار، حظر IP، عزل مضيف، عزل VLAN، إلخ.)
تنقيح المعلومات الشخصية والأسرار
- 8 أنواع أنماط: رسائل البريد الإلكتروني، أرقام الضمان الاجتماعي، بطاقات الائتمان، مفاتيح API، رموز Bearer، كلمات المرور، المفاتيح الخاصة، JWTs
- مدمج في استيعاب الأحداث: تُجرّد الأسرار قبل التخزين ومعالجة LLM
- الحفاظ على العناصر القابلة للملاحظة في الشبكة: IPs والمنافذ والنطاقات وأسماء المضيفين تُحتفظ بها للتحليل الأمني
التحقق الأرجواني للفريق
- اختبار ATT&CK محاكى: 8 فئات تقنيات مع مكتبة اختبارات ذرية
- أوضاع التشغيل: تجربة/مختبر/إنتاج؛ يتطلب وضع الإنتاج موافقة بشرية صريحة
- مقاييس تغطية الكشف: نسب الكشف لكل تقنية وتحليل الفجوات
- تتبع نتائج الضوابط: أي قواعد كشف اشتغلت وأيها فشلت
البحث الدلالي ونصف قطر الانفجار
- بحث عن الحالات باللغة الطبيعية: ترتيب TF-IDF بدون تبعيات خارجية
- استرجاع الحوادث المماثلة: مطابقة تشابه جيب التمام مع إبراز تقنيات MITRE المشتركة
- رسم بياني لنصف قطر الانفجار: تصور علاقات الكيانات (الأصول، IPs، تقنيات MITRE لكل حالة)
استيعاب الأحداث الأمنية
- محلل Suricata EVE JSON (التنبيهات، DNS، HTTP، TLS، التدفقات)
- محلل سجلات Zeek (conn, dns, http, ssl, files, notice)
- مستقبل Webhook للاستيعاب الفوري من Filebeat/Fluentd
- رفع الملفات للتحليل دون اتصال
تكامل MITRE ATT&CK
- مصفوفة Enterprise + ICS (16 تكتيك، 30+ تقنية)
- رسم خرائط تلقائي من تواقيع Suricata إلى التقنيات
- خريطة حرارة تغطية الكشف لكل تكتيك
- متصفح تقنيات قابل للبحث
مختبر صيد التهديدات
- إدخال باللغة الطبيعية: "ابحث عن حركة جانبية من محطة عمل هندسية إلى شبكة PLC الفرعية"
- يولد الذكاء الاصطناعي استعلامات SQL ضد بيانات الأحداث الخاصة بك
- قواعد كشف Sigma مولّدة تلقائياً من النتائج المؤكدة
- التحقق من سلامة الاستعلام للقراءة فقط (يمنع INSERT/UPDATE/DELETE)
إدارة الثغرات في OT/ICS
- تجميع CVE متعدد المصادر (NVD, CISA KEV, ICS-CERT, Cisco PSIRT, Microsoft MSRC)
- معالجة تصحيحية ذكية تراعي OT (ضوابط تعويضية للمناطق الحرجة)
- تسجيل احتمالية استغلال EPSS
- تحليل SBOM (CycloneDX/SPDX)
- اكتشاف سلبي للأجهزة مع تصنيف نموذج Purdue
الامتثال كرمز
- IEC 62443-3-3 (10 ضوابط) + NIST CSF 2.0 (11 ضابطاً)
- جمع أدلة آلي من بيانات المنصة
- تسجيل امتثال مستمر
تعدد المستأجرين والفواتير
- نموذج مؤسسة مع وصول يعتمد على الأدوار (مدير/محلل/مشاهد)
- فواتير Stripe (مجاني، مبتدئ $499، محترف $1,999، مؤسسة $4,999/شهرياً)
- تكاملات SIEM (Splunk, Sentinel, ServiceNow, PagerDuty)
بداية سريعة
أمر واحد للتجربة
git clone https://github.com/mangod12/OneAlert.git
cd OneAlert
pip install -r requirements.txt
python -m backend.demo
افتح http://localhost:8000/app/ — يتم تحميل البيانات التجريبية تلقائياً مع سيناريو هجوم.
Docker
docker compose up --build
التطوير المحلي

 mangod12/onealert

