

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
DRMBinViaOrdinalImports — إنشاء برمجيات خبيثة DRM لمكافحة النسخ | Kitploit
أدوات/GitHubGitHub/maldev-academy/drmbinviaordinalimports
الهندسة العكسيةتحليل البرمجيات الخبيثةتحليل الملفات الثنائيةتطوير الحمولاتالهجوم العدائي
GitHubmaldev-academy/drmbinviaordinalimports

DRMBinViaOrdinalImports

إنشاء برمجيات خبيثة DRM لمكافحة النسخ

عرض المستودع
مشاركة
731436منذ 2 سنواتتمت المراجعة من قبل Kitploit

DRMBinViaOrdinalImports - إنشاء برمجية خبيثة للـ DRM مضادة للنسخ

روابط سريعة

الصفحة الرئيسية لـ Maldev Academy

المنهج الدراسي لـ Maldev Academy

أسعار Maldev Academy

ملخص

يستخدم هذا المستودع تقنية لتعديل جدول عناوين الاستيراد (IAT) الخاص ببرنامج ما عن طريق استبدال أسماء الدوال المستوردة بقيمها الترتيبية المقابلة، مما ينتج عنه ملف ثنائي يستورد الدوال حصريًا عبر القيم الترتيبية.

تقلل هذه التقنية من فرص نجاح تحليل الملف الثنائي بواسطة أنظمة العزل (Sandbox) بسبب عدم تطابق القيم الترتيبية على الأنظمة المختلفة. يؤدي هذا التباين إلى فشل مُحمّل Windows (Loader) إما في العثور على عنوان الدالة الصحيح أو في استرجاع دالة غير صحيحة، مما يؤدي إلى تعطل الملف الثنائي في بيئة العزل. وأخيرًا، تجعل هذه التقنية عملية الهندسة العكسية للملف الثنائي أكثر صعوبة.

يضم هذا المستودع مشروعين:

TechTestBuilder.exe

يقرأ ملف PE من القرص ويستبدل دواله المستوردة بالاسم بقيمها الترتيبية. لن يعمل البرنامج المُنشأ إلا على نظام تكون فيه للدوال المستوردة نفس القيم الترتيبية الموجودة في النظام الذي أنشأه.

  • استخدام برنامج TechTestBuilder.exe لإنشاء mimikatzDRM.exe، وهو mimikatz.exe مع دوال مستوردة بالقيم الترتيبية. DRM_1


  • سيؤدي تشغيل mimikatzDRM.exe على نظام مختلف عن النظام المستخدم لإنشائه إلى ظهور الخطأ التالي. DRM_2


OrdinalDRMBin.exe

يستخدم هذا المشروع تقنية DRM نفسها عند تنفيذه لأول مرة. هذا يعني أنه لا يمكن تنفيذ هذا الملف الثنائي على أجهزة أخرى بسهولة. يطبّق OrdinalDRMBin.exe الخطوات التالية:

  1. يتحقق مما إذا كان البرنامج المحلي يحتوي على أي دوال مستوردة بالاسم، وإذا لم يكن كذلك، فسيتخطى تطبيق تصحيح IAT.

  2. يقرأ نفسه من القرص ويحوّل جميع الدوال المستوردة بالاسم إلى دوال مستوردة بالقيم الترتيبية.

  3. يحذف نفسه من القرص.

  4. يكتب الصورة الجديدة حيث تُستورد جميع الدوال بالقيم الترتيبية.

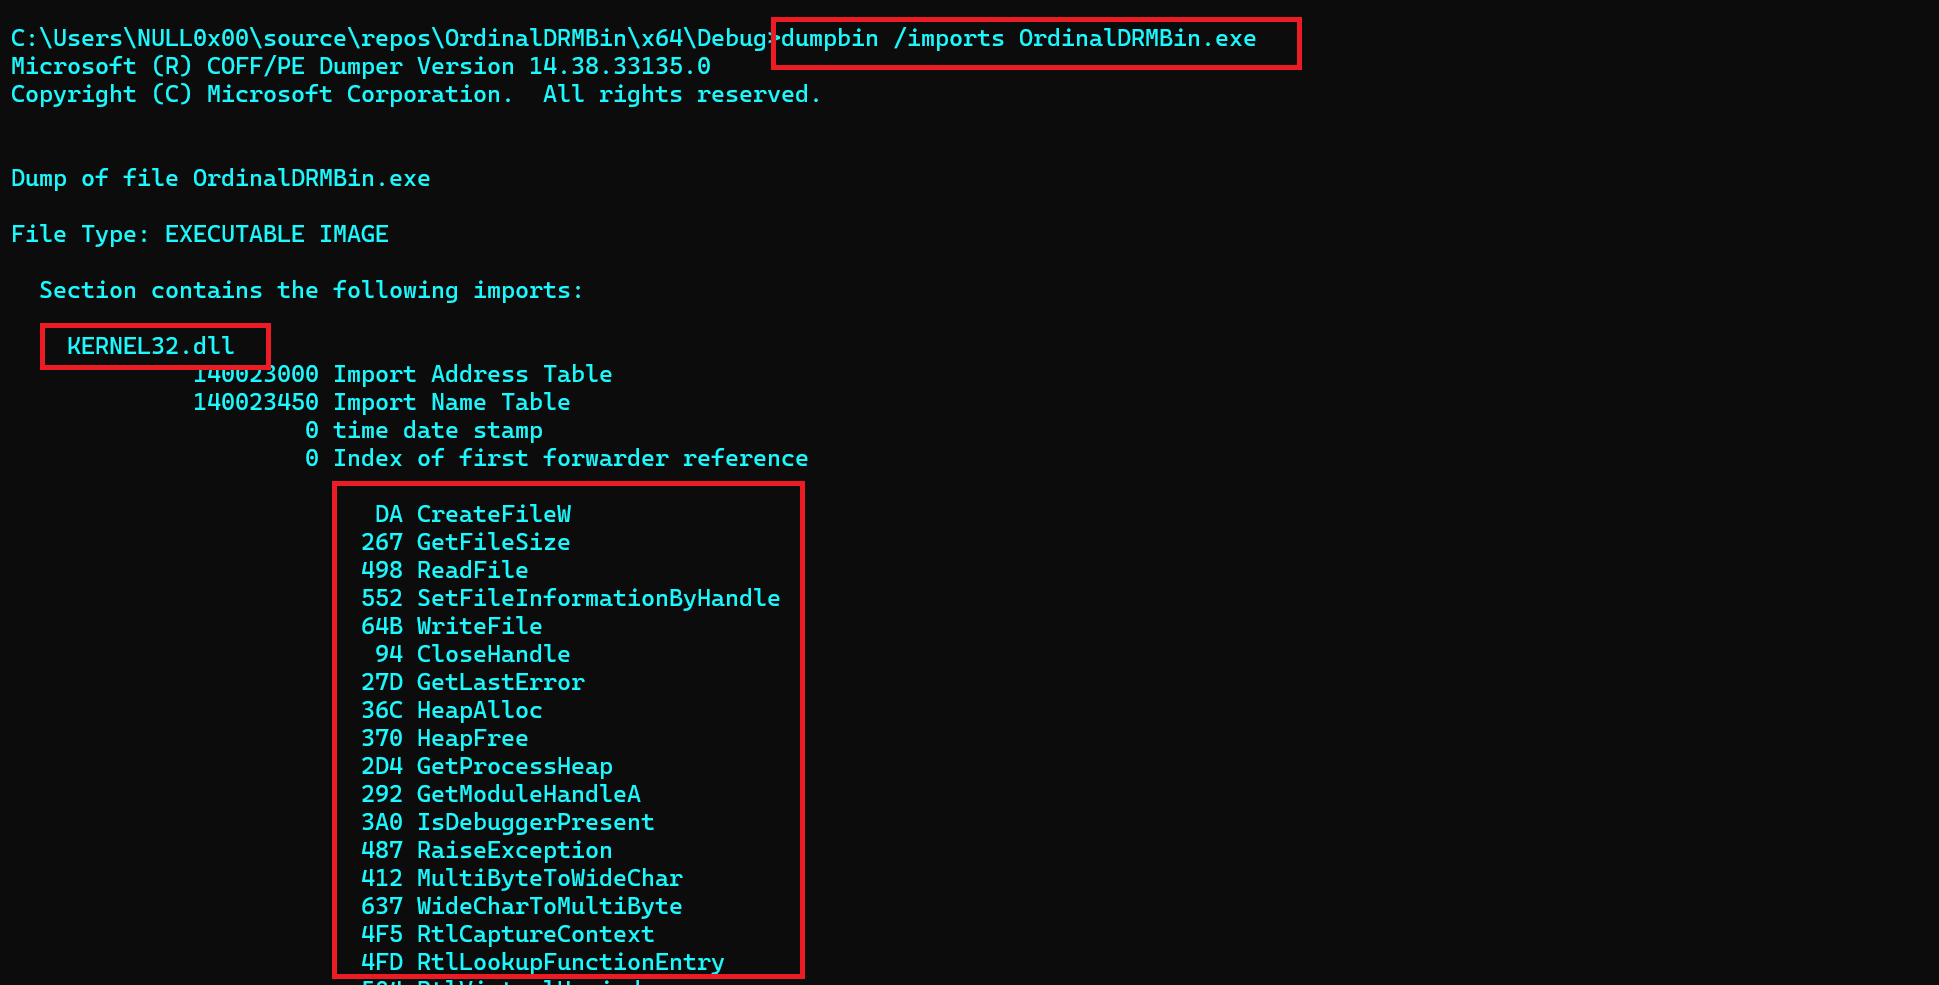
  • تُظهر الصورة أدناه OrdinalDRMBin.exe بدون تنفيذه. لاحظ أن الدوال مستوردة بالاسم. DRM 3

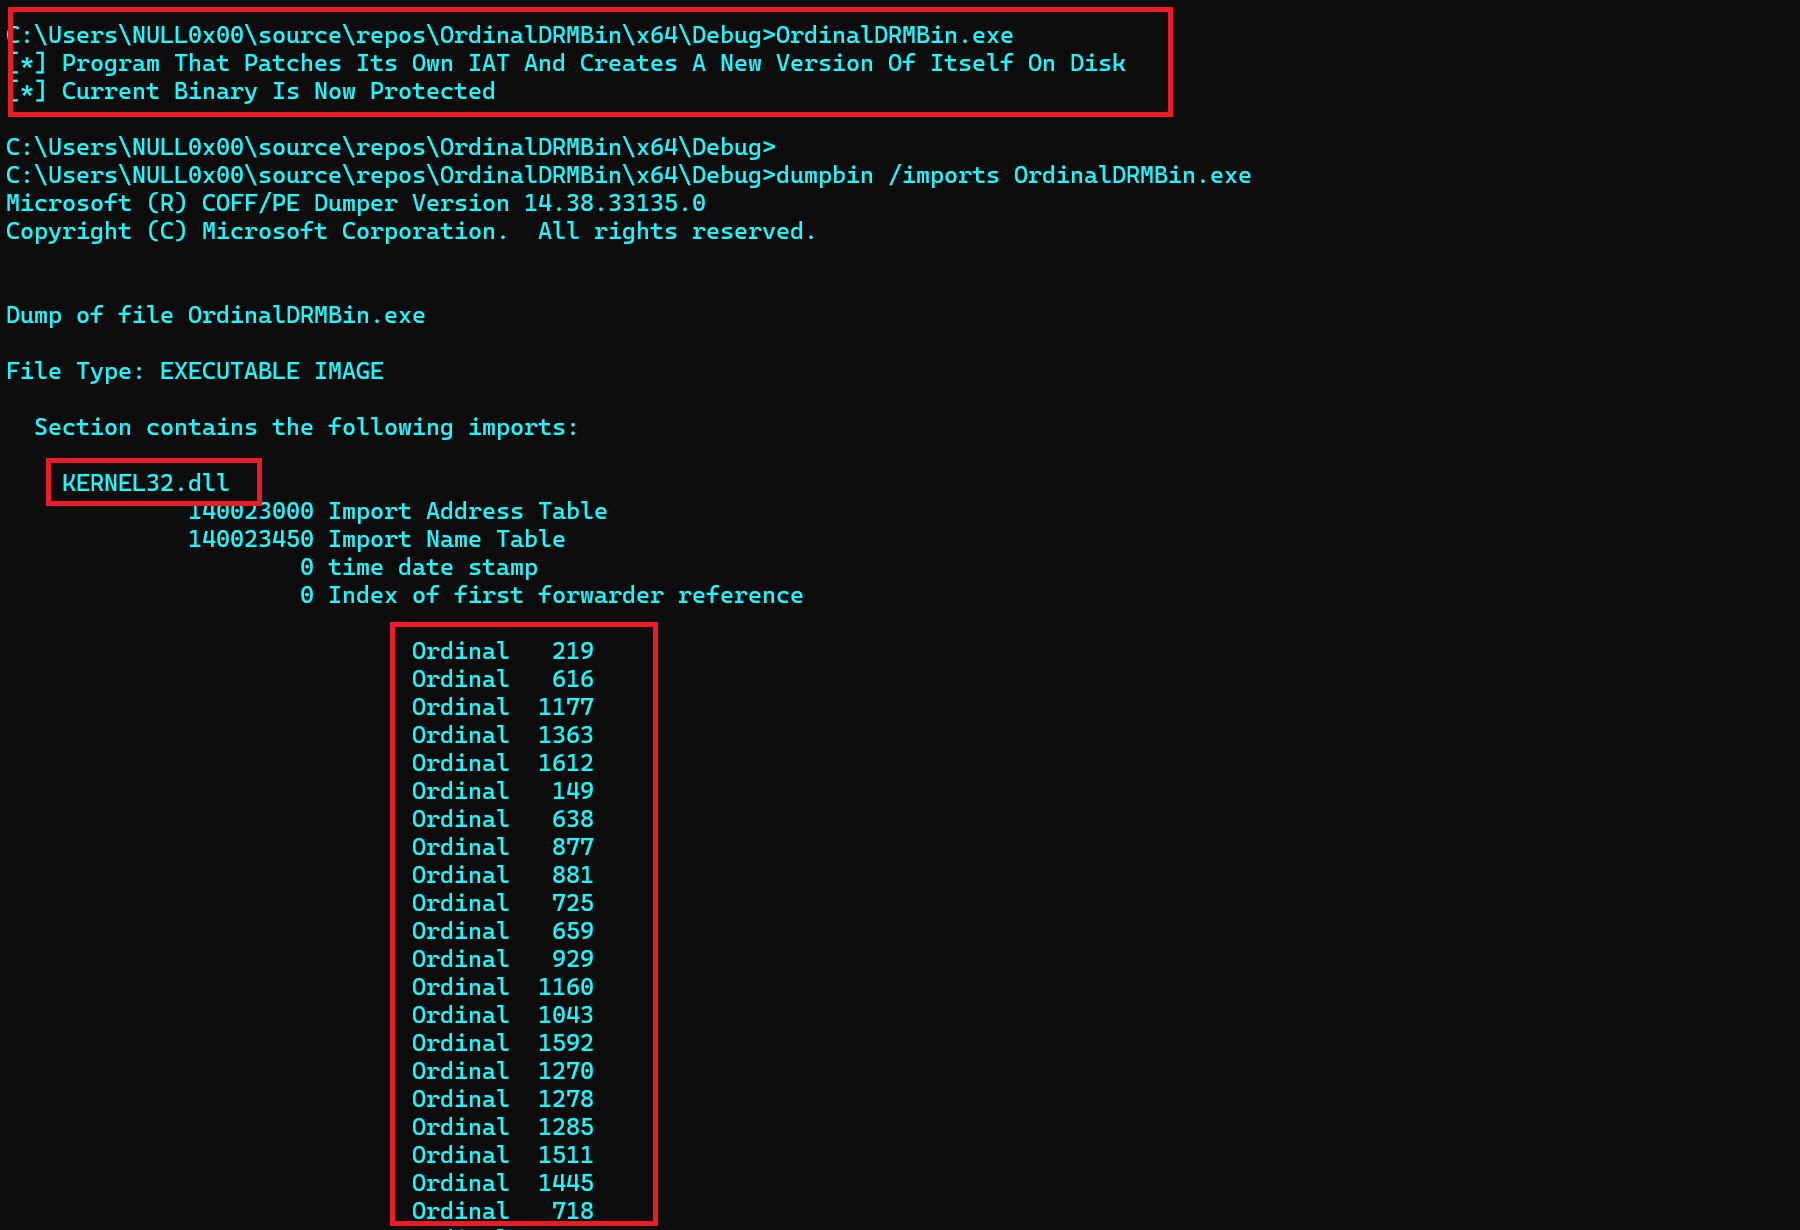
  • تُظهر الصورة أدناه OrdinalDRMBin.exe بعد تنفيذه. لاحظ أن الدوال أصبحت الآن مستوردة بقيمها الترتيبية. DRM 4
ملاحظة

كما ذُكر سابقًا، ستتمكن الأنظمة التي تمتلك نفس القيم الترتيبية الدقيقة لجميع الدوال المستوردة في الملف الثنائي المُنشأ من تشغيل الملف المحمي. ومع ذلك، يمكن تقليل فرص حدوث ذلك عن طريق استيراد دوال من مكتبات DLL مختلفة. ويمكن استخدام نفس الأسلوب المستخدم في وحدة IAT Camouflage لهذا الغرض.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




