
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/makuga01/dnsfookup
الاستغلالأمن الويباختبار الاختراقتحليل DNS
GitHubmakuga01/dnsfookup

dnsFookup

مجموعة أدوات إعادة ربط DNS

عرض المستودع
2554249منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

DnsFookup الإصدار 2.0.1

إطار عمل إعادة ربط DNS يحتوي على:

  • خادم DNS بالطبع
  • واجهة برمجة تطبيقات ويب بلغة Python لإنشاء نطاقات فرعية جديدة والتحكم في خادم DNS وعرض السجلات وما شابه
  • تطبيق React متواضع لجعله أكثر راحة

سجل التغييرات

توثيق واجهة برمجة التطبيقات

ما الذي يفعله؟

يسمح لك بإنشاء صناديق DNS تشبه Burp Collaborator لكنه يضيف المزيد من الميزات... إنشاء dnsbin جديد
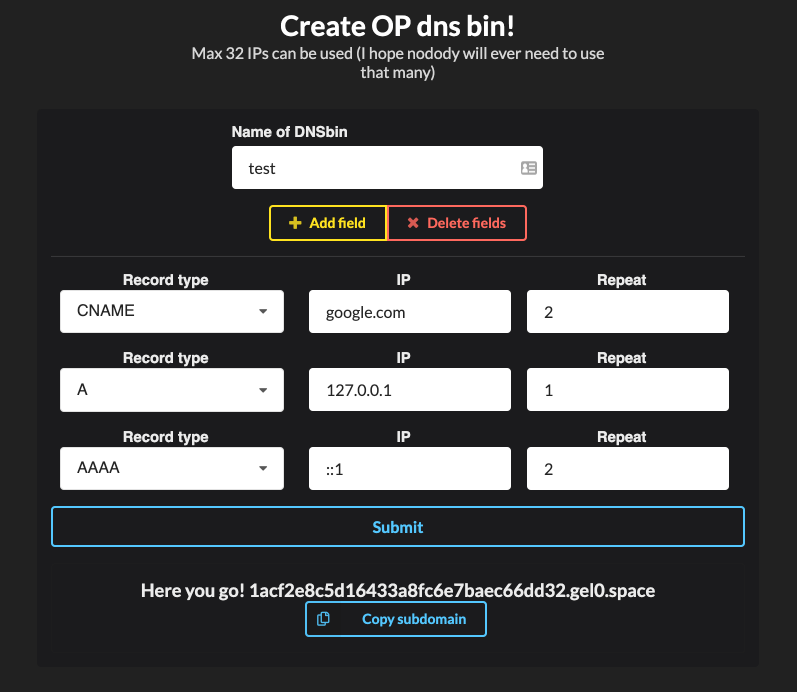
يمكنك تحديد عناوين IP / النطاقات التي يجب أن يحل إليها النطاق الفرعي الذي تم إنشاؤه وعدد المرات، في الوقت الحالي يتم دعم سجلات A وCNAME وAAAA

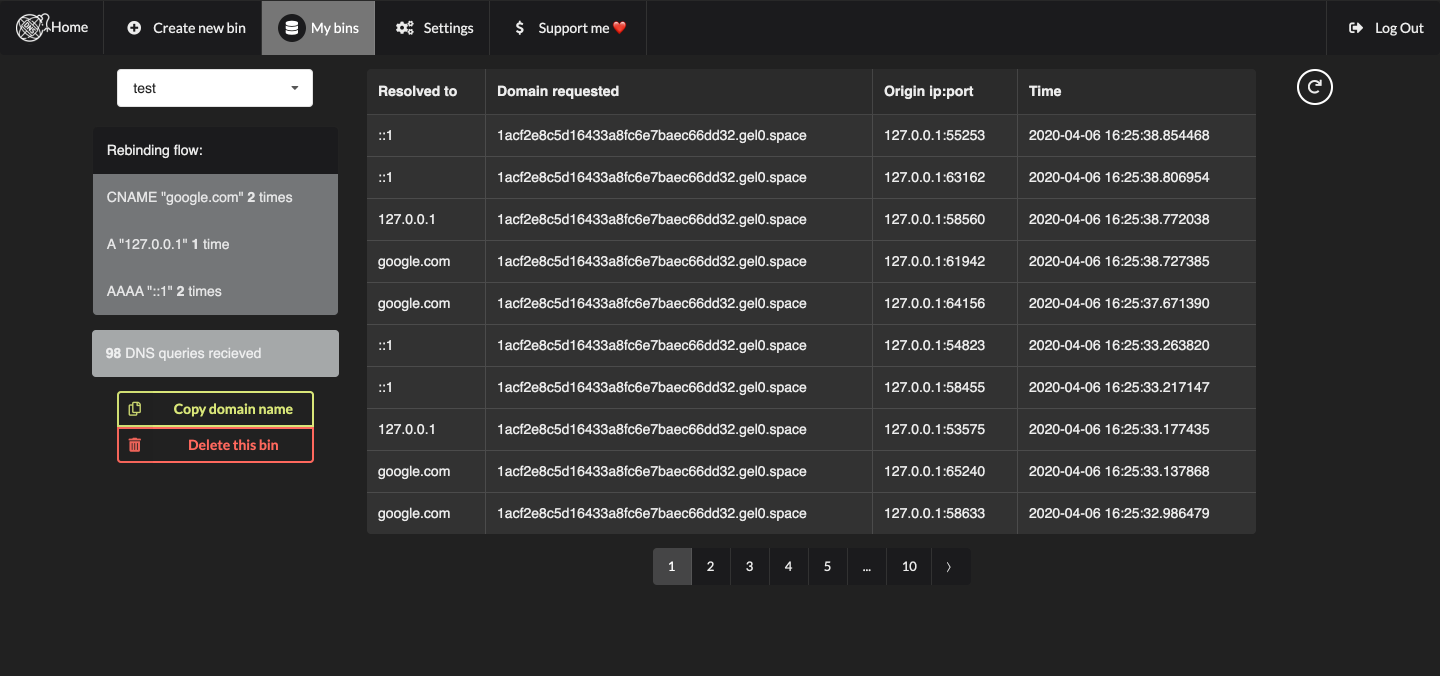
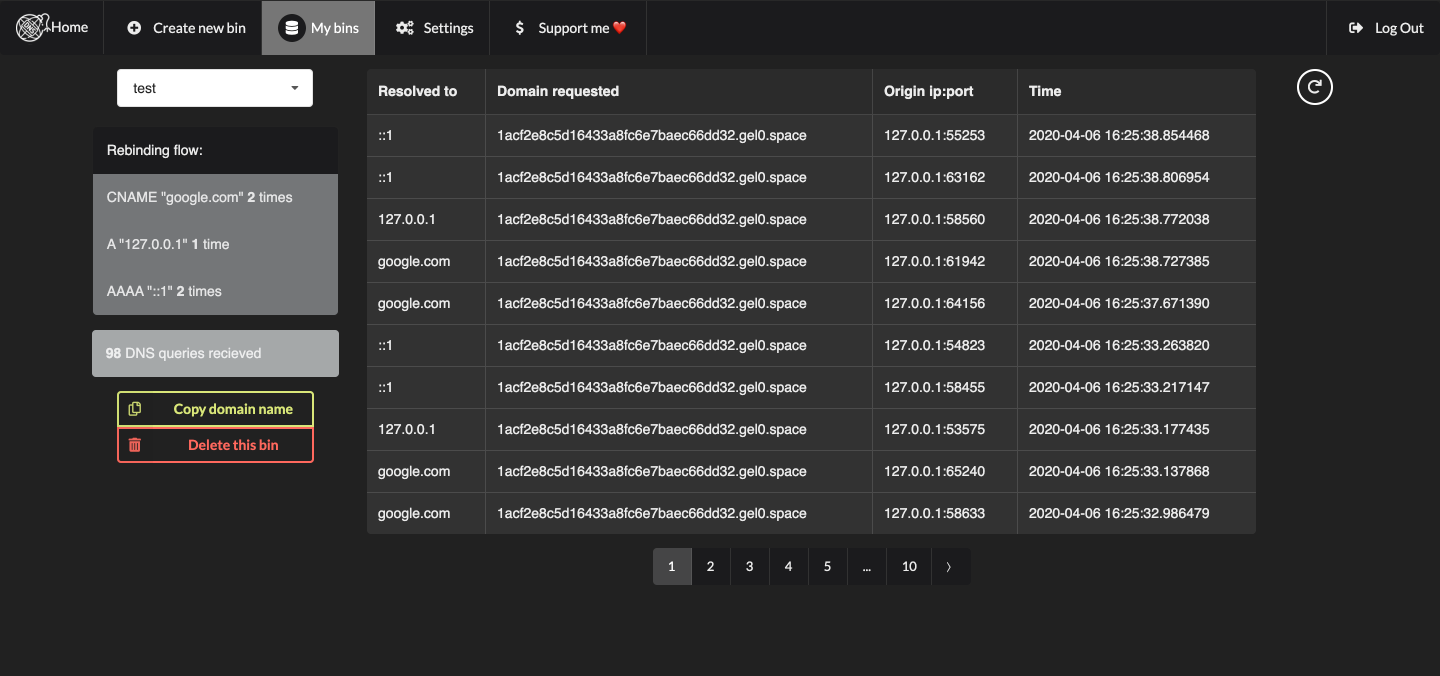
ثم يمكنك رؤية من أين تم طلبه، وإلى ماذا حل، ... في السجلات إنشاء dnsbin جديد
فيديو للأداة أثناء العمل

شاهد الفيديو

مصدر التطبيق الضعيف من https://github.com/makuga01/dnsFookup/tree/master/vulnerableApp

كيفية تشغيله

أولاً، تحقق من الإعدادات في config.yaml

يجب أيضًا ألا تنسى تغيير جميع كلمات المرور والمفاتيح داخل الإعدادات

# First edit config.yaml as you please
# Don't forget to change the JWT secret!
vim config.yaml

# Install python & docker-compose
apt install docker-compose python3-pip
sudo apt-get install libpq-dev python-dev

#Set up postgres and redis
sudo docker-compose up

#in ./BE
pip3 install -r requirements.txt

python3 dns.py # to start the dns server

# for testing purposes development server is enough I think
FLASK_APP=app.py
FLASK_ENV=development
flask run

# Install npm
curl -sL https://deb.nodesource.com/setup_10.x | sudo -E bash -       
apt -y install nodejs make gcc g++

# then in ./FE
npm install
npm start

إذا كان لديك القليل من الوقت الإضافي، فيرجى المساهمة، فهذا يعني لي الكثير :D

هل تريد رؤية بعض الميزات في التحديث التالي؟

أخبرني على Keybase

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →