 mafifrizi/tanuki
مشغل الهوية التكتيكي لنظام Linux وActive Directory الهجين


فرز Active Directory على Linux لوكلاء البرمجة بالذكاء الاصطناعي. البروتوكول أولاً، بلا ضوضاء.



البدء السريع • معمارية المحرك المزدوج • التحقق التجريبي في المختبر الحي • فيديو توضيحي • سلّم القرار • قبل وبعد • الأدوات والاستخدام • إعداد الوكيل • النسب والاعتمادات
Tanuki جاهز للاستخدام بنسبة 100%. أمر واحد يثبّت واجهة سطر الأوامر الموحّدة ويهيّئ مهارات وكيل الذكاء الاصطناعي لـ Claude Code وCursor وGoogle Antigravity:
curl -sSL https://raw.githubusercontent.com/Mafifrizi/tanuki/main/install.sh | bash
irm https://raw.githubusercontent.com/Mafifrizi/tanuki/main/install.ps1 | iex
# Pipx (Isolated CLI environment)
pipx install git+https://github.com/Mafifrizi/tanuki.git

# Local repository install
pip install .

# Note for Linux (Kali, Debian, Ubuntu): If ~/.local/bin is not in your PATH:
export PATH="$HOME/.local/bin:$PATH"

# Rust binary install
cargo install --path crates/tanuki-cli
تحقق من التثبيت الخاص بك:
# Direct CLI binary or universal Python module
tanuki --version
python3 -m tanuki --version

tanuki doctor
tanuki ladder
tanuki triage KRB_AP_ERR_SKEW
يأتي Tanuki بتنفيذين متكاملين:
crates/tanuki-cli): المحرك الأساسي عالي الأداء لمحطات عمل المشغلين، وخطوط أنابيب التحقق الأمني في CI/CD، والنشر المستقل. يُترجم إلى ملف ثنائي ثابت واحد مع #![forbid(unsafe_code)]، وبدون أي تبعيات خارجية، وبأزمنة تنفيذ تقل عن 2 ميلي ثانية.scripts/): مجموعة نصوص برمجية بدون تبعيات تستخدم مكتبة Python القياسية فقط (struct، io، sys). يعمل مباشرة على الأنظمة الهدف البعيدة حيث يُحظر إسقاط الملفات الثنائية المترجمة أو تُراقب بواسطة كشف نقاط النهاية.يشترك كلا المحركين في مخطط JSON ومواصفة تحليل متطابقين.
يتم التحقق تجريبيًا من جميع محللات البروتوكولات والتشخيصات وسير عمل CLI عبر بيئات مختبر افتراضية حية:
DC01.lab.local، IP: 192.168.56.106)kraii@kraiiandreyy، IP: 192.168.56.105)📺 شاهد الفيديو التوضيحي: youtu.be/wqZRYmEn0eY - جولة تشغيلية كاملة عبر البنية التحتية للنطاق الحي.
تحقق بصري من دورة الحياة التشغيلية الكاملة المكونة من 3 فصول عبر البنية التحتية للنطاق الحي:
| الفصل | البيئة | الأهداف والبدائيات المُتحقق منها |
|---|---|---|
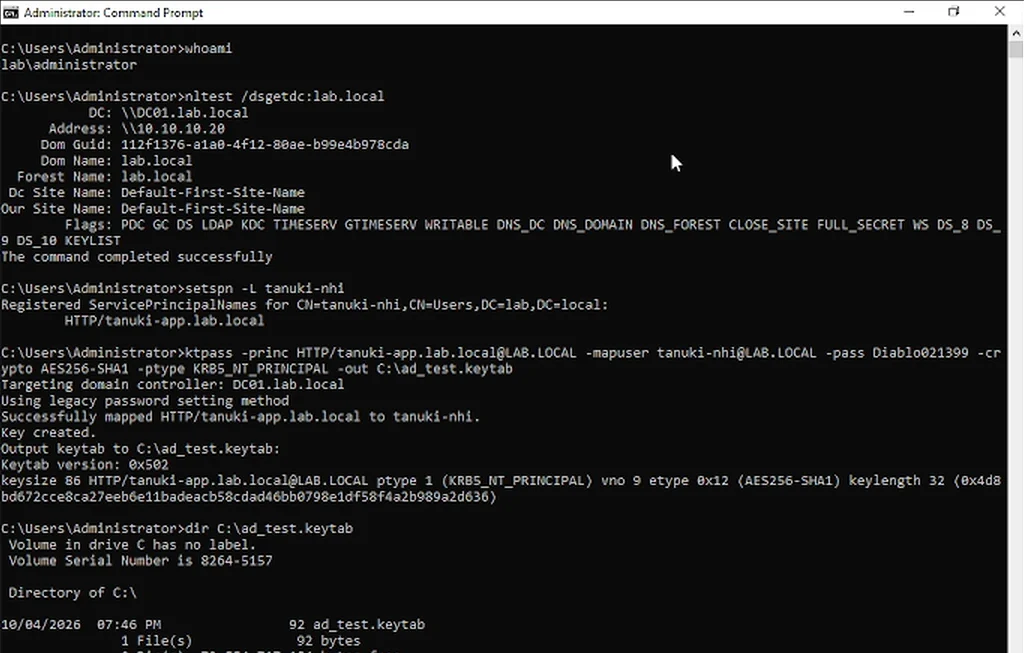
| الفصل 1: إعداد وحدة تحكم النطاق | Windows Server 2022 (DC01) | اكتشاف النطاق (nltest)، وتدقيق SPN (setspn)، وتصدير keytab ثنائي AES-256 وفق RFC 4120 (ktpass، KVNO 9). |
| الفصل 2: مشغل Linux غير متميز | Kali Linux 2024 (Naga) | تشخيص سلبي (tanuki doctor)، وتدقيق شجرة RFC 4120 (tanuki keytab)، وتوليف إعدادات بدون root (tanuki config)، والحصول على TGT أصلي عبر ctypes (tanuki auth)، وفحص صحة التذكرة (tanuki doctor)، وفرز البروتوكول (tanuki triage). |
| الفصل 3: التحقق بحلقة مغلقة | Windows Server 2022 (DC01) | نجاح تدقيق Domain Controller Security Event ID 4768 للحساب tanuki-nhi القادم من IP العميل 192.168.56.105. |
DC01)تصدير keytab ثنائي رسمي وفق RFC 4120 على وحدة تحكم النطاق لحساب الخدمة LAB\tanuki-nhi باستخدام AES-256 الحديث (aes256-cts-hmac-sha1-96، KVNO 9):
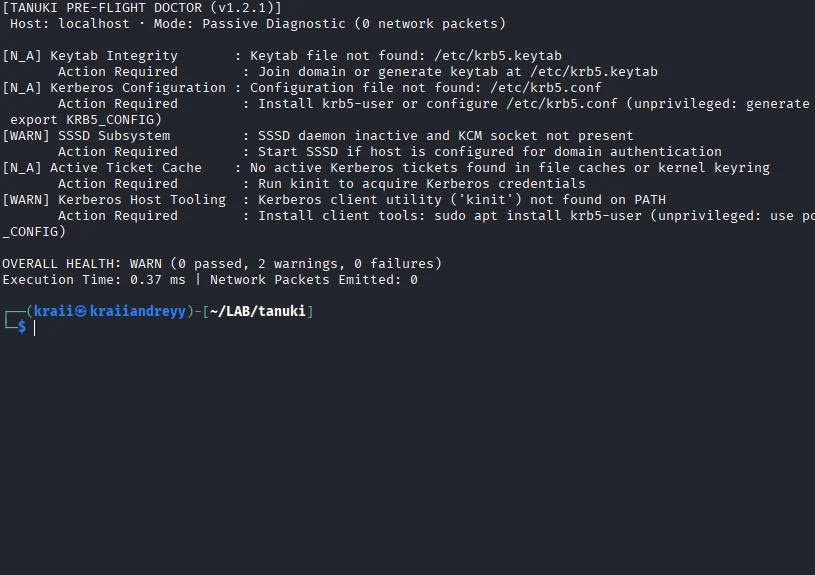
Naga)tanuki doctor)تشخيص صحي سلبي بدون حزم يعمل في 0.96 ms، ويكتشف بدقة الحالة غير المُهيأة، وملفات keytab المفقودة، وذاكرات التذاكر غير النشطة:
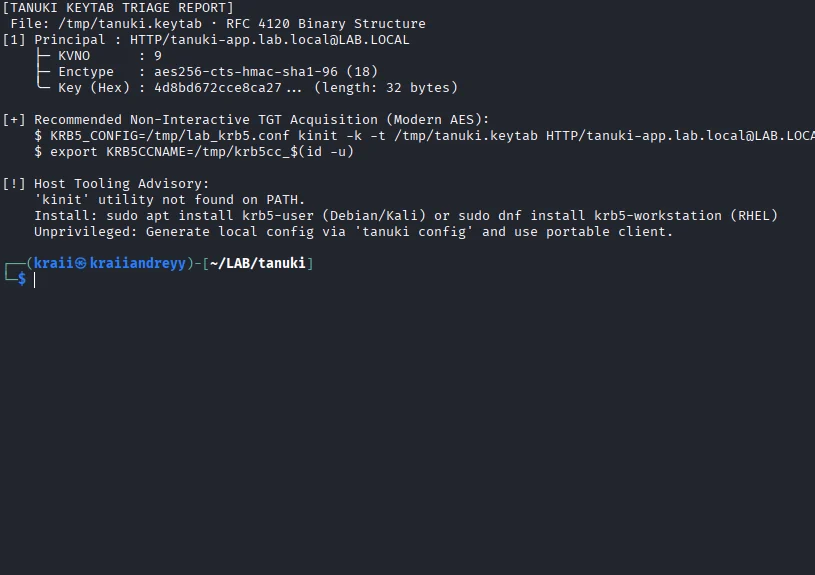
tanuki keytab)يحلل بنى keytab الثنائية، ويستخرج الهويات الرئيسية AES-256، ويعرض أشجار الهويات الرئيسية الهرمية، ويتحقق من KVNO 9، ويوفر إرشادات kinit آلية:
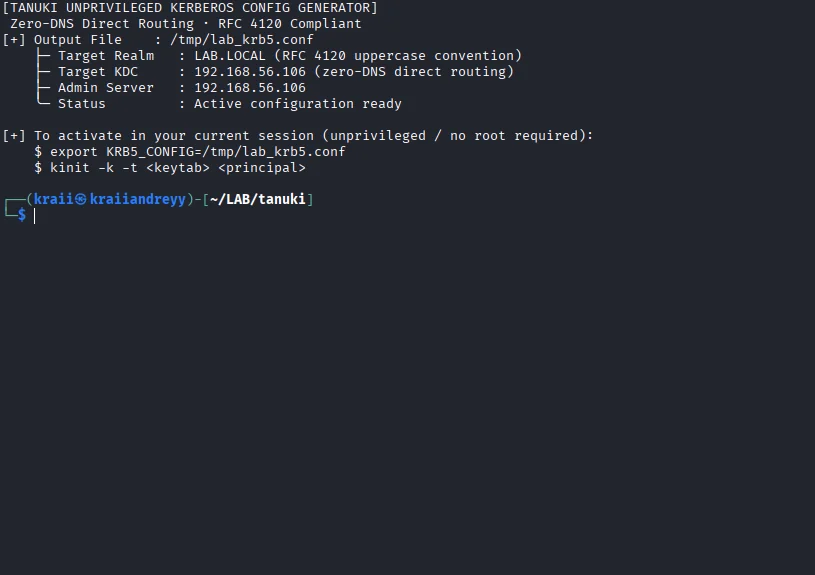
tanuki config)يولّد ملف إعدادات Kerberos محلي (/tmp/lab_krb5.conf) يفرض اصطلاحات النطاق بأحرف كبيرة وفق RFC 4120 § 6.1، وتوجيه KDC المباشر بدون DNS، وتحمل انحراف ساعة الهايبرفايزر:
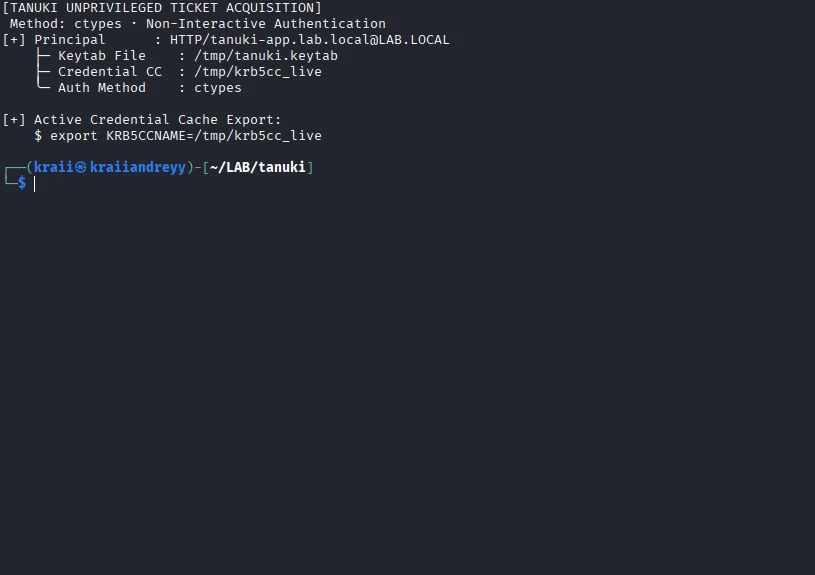
tanuki auth)يحصل على تذكرة منح التذاكر Kerberos (TGT) مباشرة من وحدة تحكم النطاق باستخدام مكتبة Python القياسية ctypes (libkrb5.so.3) دون الحاجة إلى صلاحيات root، أو ملف kinit ثنائي في PATH، أو تبعيات خارجية:
tanuki doctor)يؤكد ذاكرة تذاكر Kerberos AES-256 النشطة مع عمر متبقٍ 9h 59m 49s، ويعمل في 1.35 ms بدون أي إرسال شبكي:
