
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/m3f157o/combine_harvester
هجمات كلمات المرورما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHubm3f157o/combine_harvester

combine_harvester

أداة تفريغ الذاكرة في Rust

عرض المستودع
1091735منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

combine

تحقق من سلامة بيانات اعتماد هيئة الأمان المحلية في ويندوز باستخدام هذه الأداة الرائعة.

وحدة فك ترميز التفريغ المرافقة @ https://github.com/ruggi99/combine-decoder

مقدمة

من خلال إعادة تكييف مكتبة safetydump المكتوبة بلغة Rust (شكرًا جزيلاً للمؤلف!!!)، تمكنت من تجاوز جميع الإجراءات المضادة التي وضعتها معظم حلول EDR بسهولة، باستثناء Kaspersky EDR وTrendMicro (اكتشاف جديد، منذ بضع ساعات).

كان يمكن استخدام dbghelp!MiniDumpWriteDump مع استدعاء مخصص، حتى قبل عام مضى، لتجاوز معظم حلول مكافحة الفيروسات/EDR.

الآن، معظمها يتعرف بسهولة بشكل ثابت أو سلوكي على نمط استخدام واجهات برمجة تطبيقات النظام، للبرامج المكتوبة بلغات مثل C++ وDelphi وC#.

(قد يكون ذلك ممكنًا على أي حال بفضل NtOpenProcessEx غير الموثّق، ولكن تلك قصة أخرى)

إذا كان لديك تطبيق بلغة Go، فيرجى إعطائي ملاحظاتك. أنا أعمل عليه ولكن لا تزال هناك بعض الأخطاء المتعلقة بحجم الذاكرة.

أشك في أنه لا تزال هناك طريقة لمراقبة استدعاء MiniDumpWriteDump، وكل الحماية ضد تفريغ بيانات الاعتماد المحتمل عبر هذه التقنية موكولة بعد ذلك إلى اكتشافات التعلم الآلي.
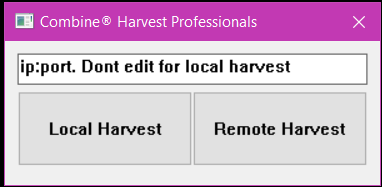
الاستخدام

الواجهة الرسومية

image

موجه الأوامر

image

فك التشفير

image

المراجع

تم بفضل

  • https://loong716.top/posts/lsass/
  • https://www.thehacker.recipes/ad/movement/credentials/dumping/lsass
  • https://danielsauder.com/2016/02/06/memdumps-volatility-mimikatz-vms-part-1-mimikatz-lsass-exe-dump/
  • https://www.whiteoaksecurity.com/blog/attacks-defenses-dumping-lsass-no-mimikatz/
  • https://www.ired.team/offensive-security/credential-access-and-credential-dumping/dumping-credentials-from-lsass.exe-process-memory

العديد من مقتطفات التعليمات البرمجية مأخوذة من

  • https://github.com/postrequest/safetydump (مساعدة كبيرة جدًا!!! شكرًا!!!)
  • https://github.com/azazelm3dj3d/lsass-dump/blob/main/Dump/Dump.cpp
  • https://rastamouse.me/dumping-lsass-with-duplicated-handles/

إخلاء مسؤولية

أنا غير مسؤول عن أي استخدام غير مناسب لهذه الأداة. هذه الأداة مخصصة لأغراض البحث واختبار الأمان.

ملاحظات

التحسينات الفعالة الوحيدة (التي أعرفها) ضد هذه التقنية الفرعية هي RunAsPPL وCredentialGuard، ولكن ليس من الممكن دائمًا تفعيل هذه الخيارات.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




