مقدمة (中文)
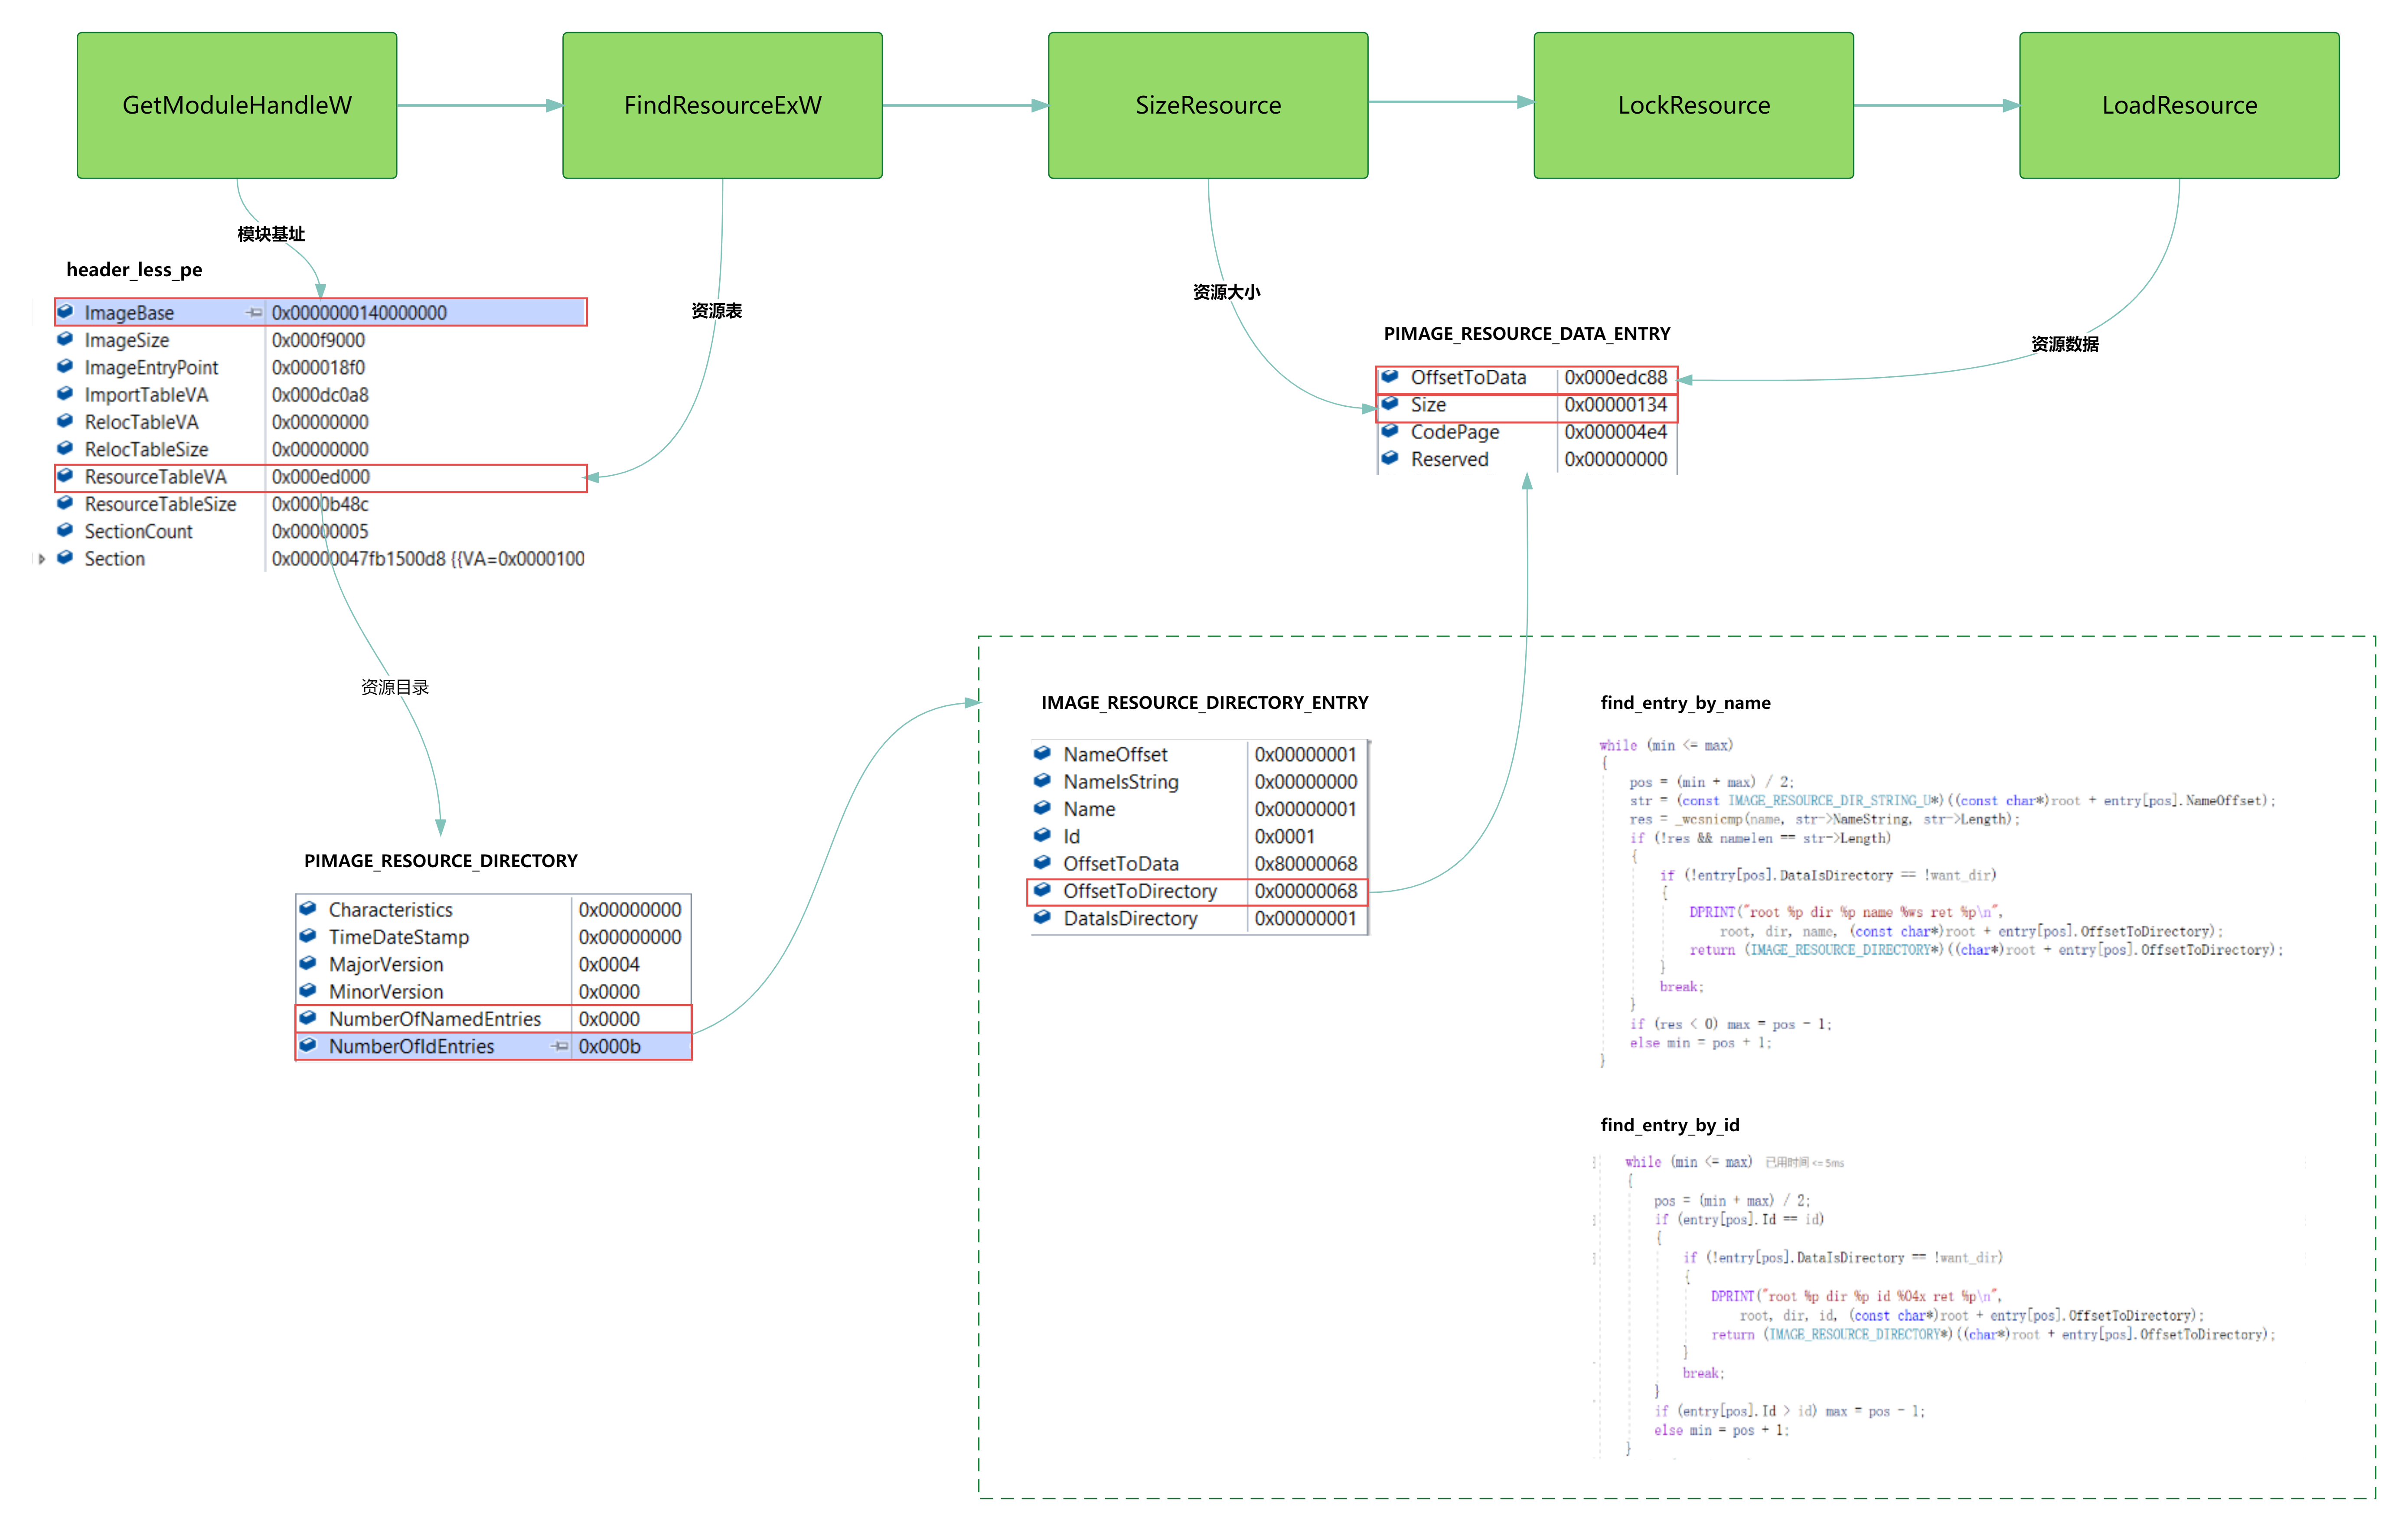
HeaderLessPE هي تقنية تحميل PE في الذاكرة يستخدمها حصان طروادة Icedid. بناءً على هذه التقنية، نقترح طريقة جديدة للهجوم بدون ملفات باستخدام HVNC. هذا التحسين يسمح بحقن HeaderLessPE لتنفيذ أدوات اختراق رسومية دون قيود.
بالمقارنة مع تقنيات التحميل في الذاكرة الأخرى مثل MemDll، فإن HeaderLessPE الموسعة تتمتع بميزتين:
- تتجنب مؤشرات IOC لرؤوس DOS و PE التقليدية
غالبًا ما تكون رؤوس DOS و PE نقاط تركيز لمسح الذاكرة، مما يتطلب استخدام ملف Profile لمسح رأس Beacon المحمل عند استخدام Cobalt Strike. مع HeaderLessPE، لا داعي للقلق بشأن هذه المشكلة.
- يدعم جداول إعادة التوطين والاستيراد، مما يسهل تحويل ملفات EXE إلى هياكل HeaderLessPE
طالما أنه يدعم إعادة التوطين ولا يتضمن هياكل مثل Tls والتأخير الاستيراد، فيمكن تحويله إلى HeaderLessPE. يمكن استخدام هذا ليس فقط لإنشاء وحدات ذاكرة طروادة ولكن أيضًا لتحويل بعض أدوات الاختراق بسهولة إلى HeaderLessPE للتحميل والتنفيذ في الذاكرة، مما يوسع نطاق أدوات الهجوم المتاحة.
اختبار
tools.exe -i "desktop_name" c:\windows\system32\mspaint.exe loader.exe BrowsingHistoryView.exe
سيؤدي هذا إلى تشغيل أداة BrowsingHistoryView بدون ملف على سطح المكتب desktop_name.

رابط المقال: https://mp.weixin.qq.com/s?__biz=MzkyMTI0NjA3OA==&mid=2247492342&idx=1&sn=f3e7bd34d73946e294756cce75181c83&chksm=c18422e7f6f3abf168a3c11a48bee1778dc67a5e7f4e1a02fc0461af0bbe0f18476d7215194e&token=1954079270&lang=zh_CN#rd
المراجع
- https://github.com/strivexjun/MemoryModulePP.git
- https://doxygen.reactos.org
- https://github.com/hasherezade/pe-sieve.git
- https://bbs.kanxue.com/thread-264956.htm

 m01n-team/headerlesspe


