
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
AlertResponder — إطار استجابة تلقائي للتنبيهات الأمنية بواسطة AWS Serverless Application Model | Kitploit
أدوات/GitHubGitHub/m-mizutani/alertresponder
أدوات دفاعيةأمن الخوادمأمن السحابةاستخبارات التهديداتالاستجابة للحوادثArchived
GitHubm-mizutani/alertresponder

AlertResponder

إطار استجابة تلقائي للتنبيهات الأمنية بواسطة AWS Serverless Application Model

عرض المستودع
14446منذ 6 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

AlertResponder

ملاحظة: هذا المستودع قديم. المستودع الجديد موجود هنا: https://github.com/m-mizutani/deepalert

AlertResponder هو إطار عمل بدون خادم للاستجابة التلقائية للتنبيهات الأمنية.

نظرة عامة

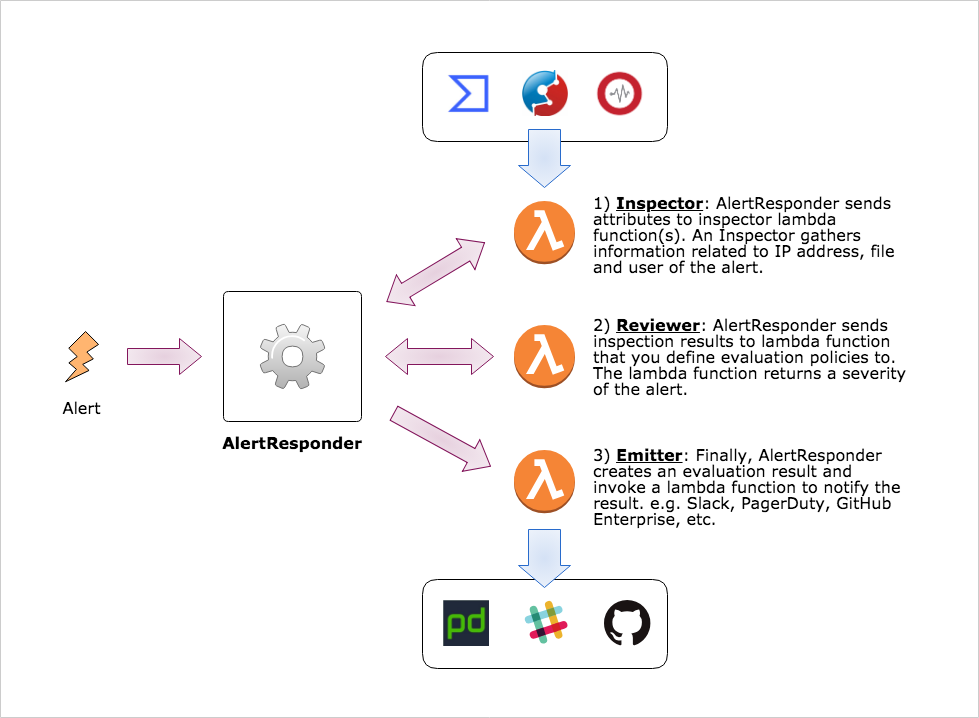
يستقبل AlertResponder تنبيهاً يمثل حدثاً مهماً من وجهة نظر أمنية ويستجيب له تلقائياً. يحتوي AlertResponder على 3 أجزاء للاستجابة التلقائية.
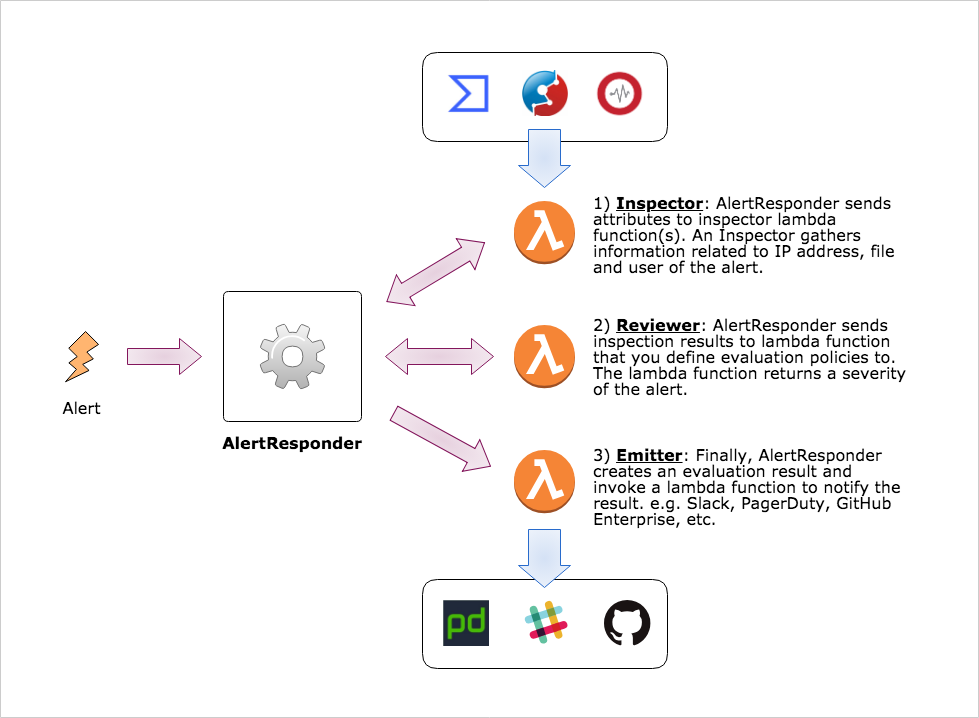
  1. المفتش (Inspector) يقوم بالتحقيق في الكيانات التي تظهر في التنبيه بما في ذلك عنوان IP واسم المجال، ويخزن نتيجة: السمعة، تاريخ الأنشطة الضارة، مثيل السحابة المرتبط، وغيرها. تم توفير المكونات التالية بالفعل للتكامل مع بيئة AlertResponder الخاصة بك. يمكنك أيضاً إنشاء مفتش خاص بك لفحص السجلات المخزنة في مخزن السجلات الأصلي أو نظام بحث السجلات.
    • VirusTotalInspector
  2. المراجع (Reviewer) يستلم التنبيه مع نتائج المفتش ويقيم خطورة التنبيه. يجب أن يتم كتابة المراجع بواسطة مشغل/مسؤول الأمن في مؤسستك لأن سياسات الأمن تختلف من مؤسسة إلى أخرى.
  3. الباعث (Emitter) يستلم أخيراً التنبيه مع نتيجة تقييم خطورة المراجع. بعد ذلك، يرسل الباعث إلى النظام المتكامل الخارجي. مثال: PagerDuty، Slack، Github Enterprise، إلخ. يمكن أيضاً تكوين الحجر التلقائي باستخدام دالة AWS Lambda.
    • GheReporter

concept

المفهوم

  • تحليل الارتباط القائم على السحب
  • تجميع التنبيهات
  • مفتشات وبواعث قابلة للتوصيل

البدء

يرجى استبدال المتغيرات التالية وفقاً لبيئتك:

  • $REGION: استبدله بمنطقة AWS الخاصة بك. (مثال: ap-northeast-1)
  • $STACK_NAME: استبدله باسم مكدس CloudFormation
$ curl -o alert_responder.yml https://s3-$REGION.amazonaws.com/cfn-assets.$REGION/AlertResponder/templates/latest.yml
$ aws cloudformation deploy --template-file alert_responder.yml --stack-name $STACK_NAME --capabilities CAPABILITY_IAM
التطوير

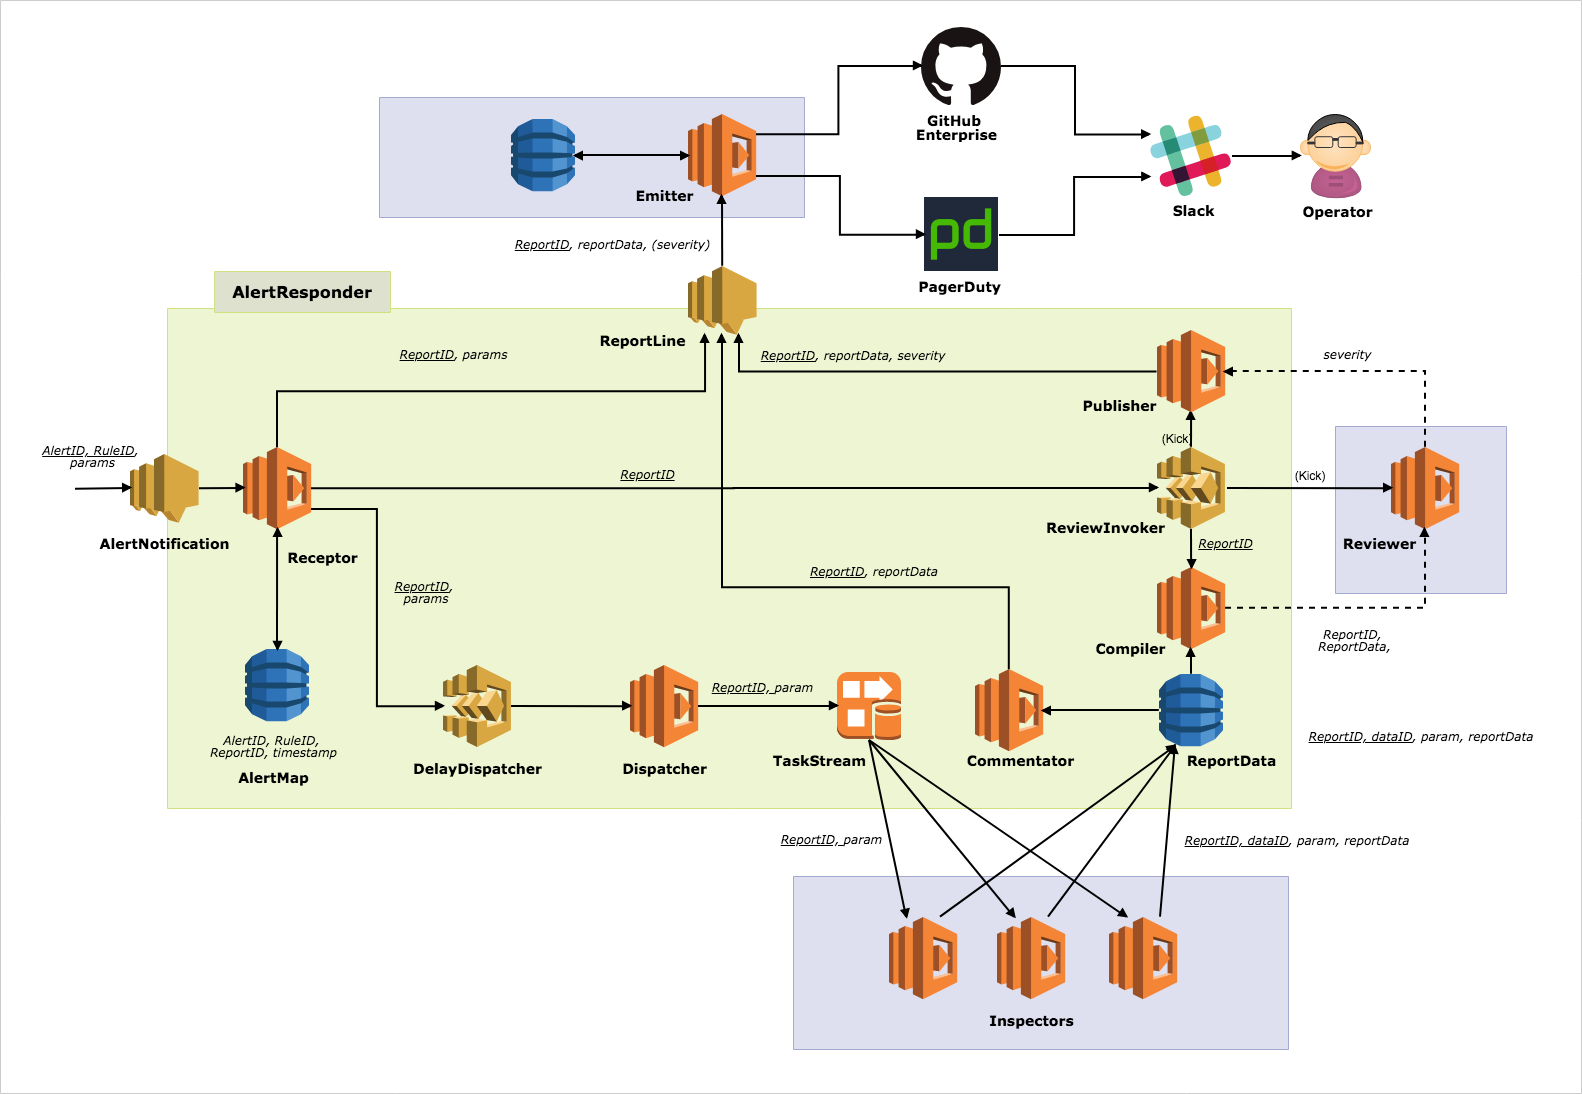
نظرة عامة على البنية

architecture

المتطلبات الأساسية

  • awscli >= 1.16.20
  • Go >= 1.11
  • GNU automake >= 1.16.1

النشر والاختبار

نشر مكدس AlertResponder الخاص بك

قم بإعداد ملف معلمات، على سبيل المثال config.json وقم بتشغيل أمر make.

$ cat config.json
{
  "StackName": "your-alert-responder-name",
  "TestStackName": "your-test-stack-name",
  "CodeS3Bucket": "your-some-bucket",
  "CodeS3Prefix": "for-example-functions",

  "InspectionDelay": "1",
  "ReviewDelay": "10"
}
$ env AR_CONFIG=config.json make deploy

ملاحظة: يرجى التأكد من حاجتك إلى بيانات اعتماد AWS (مثل مفتاح API) والأذونات المناسبة.

نشر مكدس اختبار

بعد نشر AlertResponder، انتقل إلى دليل tester وانشر مكدساً للاختبار.

$ cd tester/
$ make AR_CONFIG=../config.json deploy

يمكنك رؤية ملف param.json الذي تم إنشاؤه بواسطة البرنامج النصي في دليل tester بعد النشر.

$ cat params.json
{
  "AccountId": "214219211678",
  "Region": "ap-northeast-1",
  "Inspector": "slam-alert-responder-test-functions-Inspector-1OBGU89CT1P4B",
  "Reporter": "slam-alert-responder-test-functions-Reporter-1NDHU0VDI8OPA"
}

ثم عد إلى الدليل الجذر لمستودع git ويمكنك تشغيل اختبار التكامل.

$ go test -v
=== RUN   TestInvokeBySns
--- PASS: TestInvokeBySns (3.39s)
           (snip)
PASS
ok      github.com/m-mizutani/AlertResponder    20.110s
تنزيل الأداة