luemmelsec/apex
إطار عمل ما بعد الاستغلال في Azure

محاولة لتسهيل مهام ما بعد الاستغلال عند حصولنا على نوعٍ ما من بيانات الاعتماد لحساب مرتبط بـ Azure.
لكي نكون صادقين، ليس هناك جديد أو مذهل. فقط أنا الكسول القديم أقوم ببعض الاختصارات حتى لا أضطر إلى تذكر جميع الأوامر التي أحتاجها مرارًا وتكرارًا.
تم بناء APEX على بنية معمارية معيارية تجمع بين:
يحتوي على استعلامات وهجمات مدمجة مسبقًا يمكنك استخدامها لتسريع الأمور وأيضًا حتى لا تنسى فحص أشياء معينة.
ما عليك سوى تشغيل APEX عبر IEX أو .\APEX.ps1، بالطريقة التي تفضلها.
تأكد من استخدام PS7 لأن بعض الوظائف قد لا تكون متاحة أو قد لا تعمل مع إصدارات PowerShell الأقدم.
الخطوات الأولى هي تعيين tenant وتسجيل الدخول إلى الأدوات الثلاثة.
بعد ذلك، يدور كل شيء حول قائمة Queries وAttack.
استخدم الاستعلامات المدمجة للحصول بسرعة على نظرة عامة حول إمكانيات حسابك الحالي.
استفد من الجمع بين مخرجات الأدوات الثلاث المختلفة، للحصول على أكبر قدر ممكن من المعلومات حول ما يهمك.
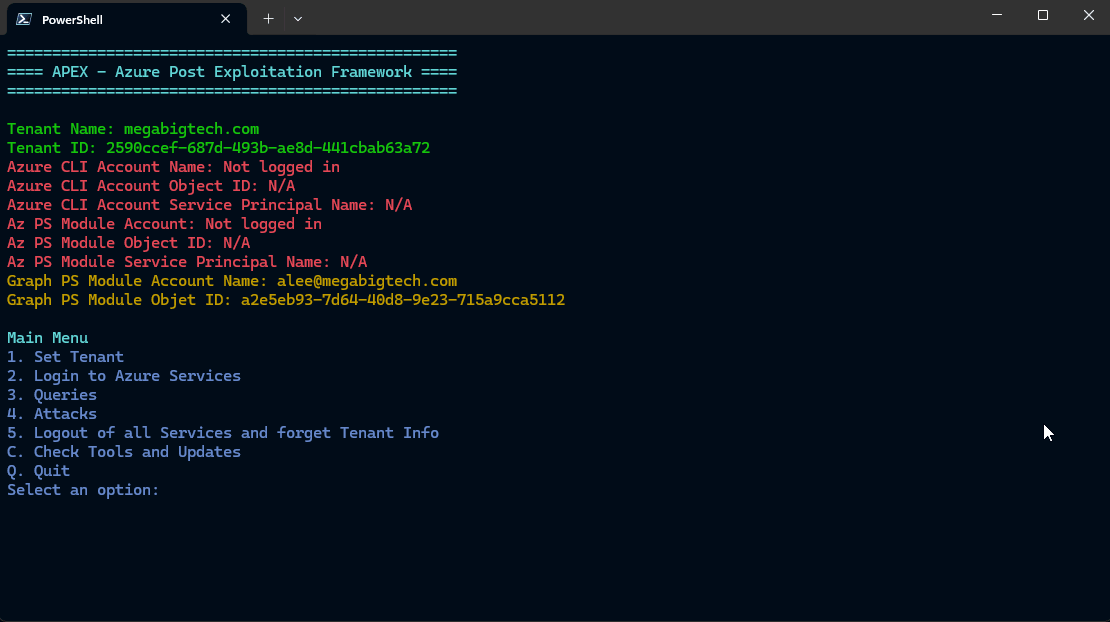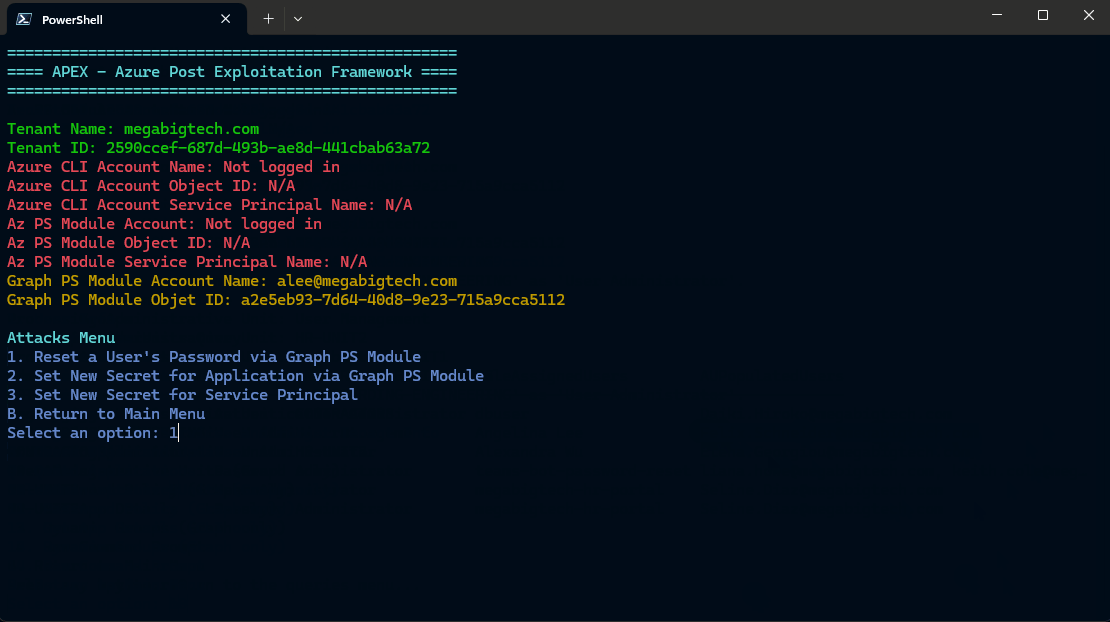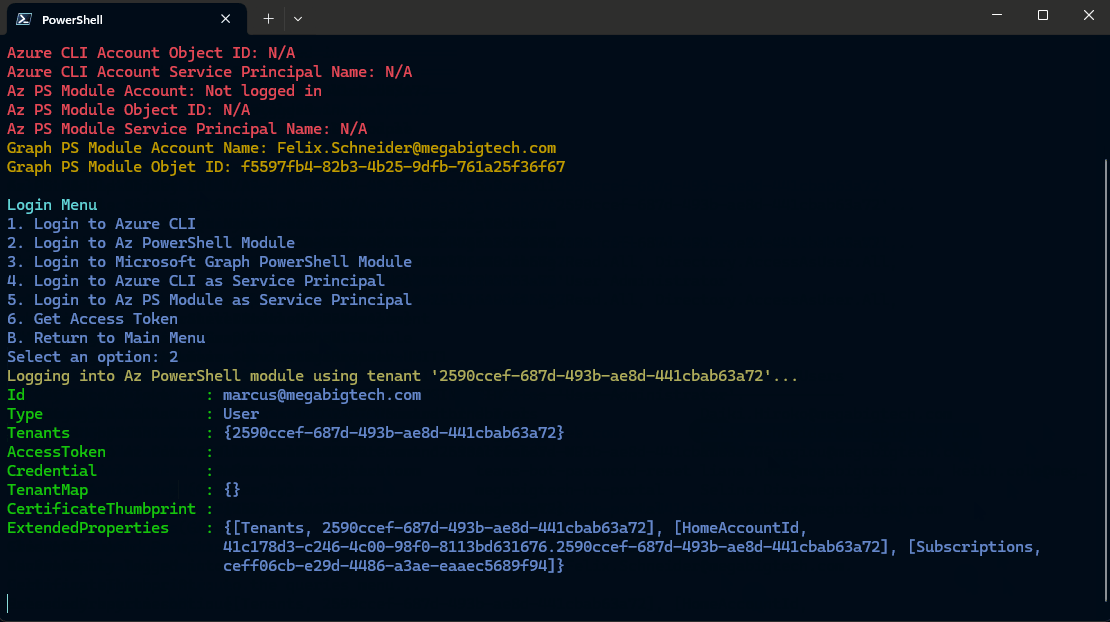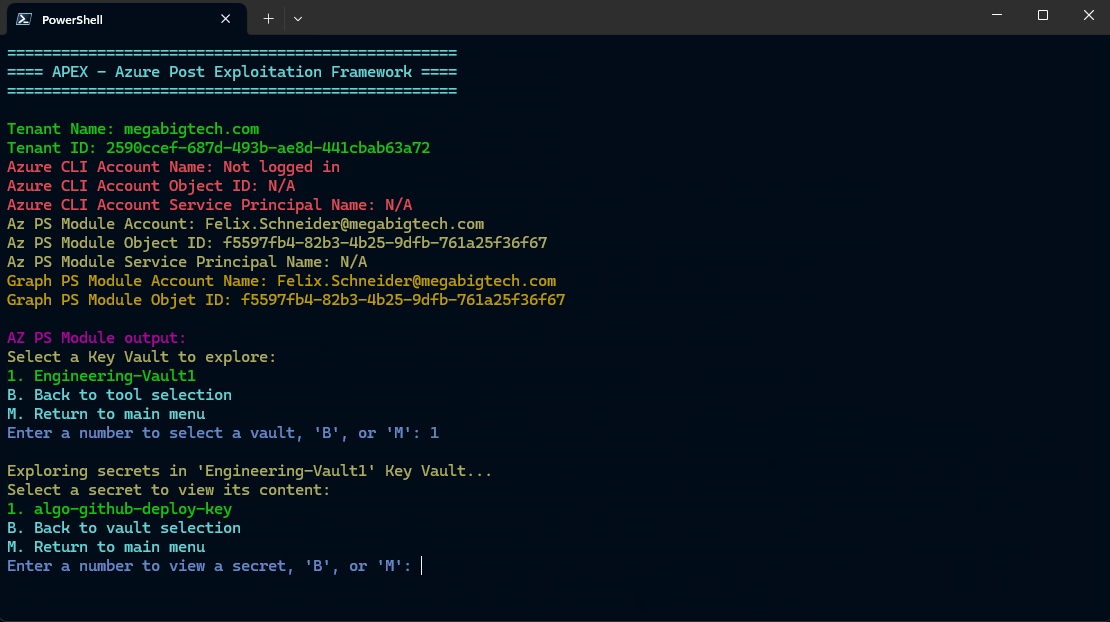
تتيح بعض الميزات مثل قائمة Storage وKey Vault التنقل بسهولة عبر الموارد المتاحة، مما يجعل العثور على الأشياء القيّمة وسرقتها أمرًا في غاية السهولة.
المزيد حول هذا على يوتيوب: https://www.youtube.com/watch?v=wDbf-JVsW5c