 loseys/awesome-c2-frameworks
كتالوج منسّق لأطر القيادة والتحكم لعام 2026 لعمليات الفريق الأحمر، مع تفصيل لكل أداة يشمل الحمولات المزروعة والمستمعين وحمولات الهجوم وميزات التهرب.


أفضل أدوات C2 لعام 2026 لعمليات الفريق الأحمر. إخلاء المسؤولية: هذا المشروع مخصص لمتخصصي الأمن الذين يقومون بعمل ودراسة مصرّح بهما.
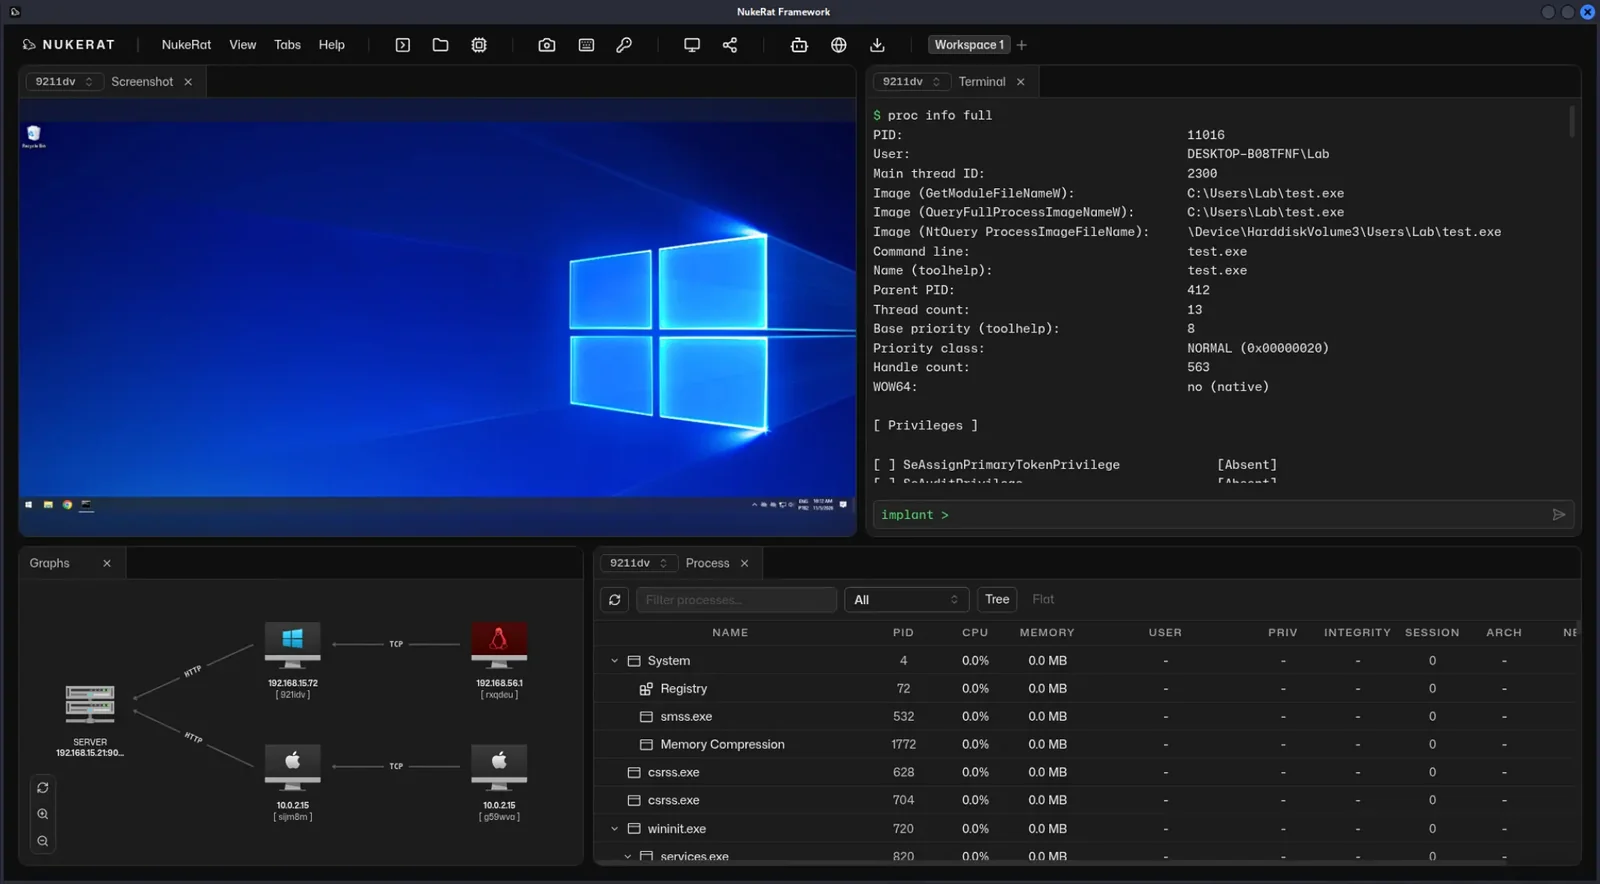
NukeRat هو إطار عمل لما بعد الاستغلال وC2 لعمليات الفريق الأحمر المتقدمة. يركز ملف README على ترسانة من أدوات BOF و.NET، وبرمجيات زرع (implants) لنظامي Windows وLinux وmacOS، وتقارير عن الأوامر ومؤشرات الاختراق (IOCs) والمضيفين المخترقين.
يأتي مع تجنّب وقت التشغيل (runtime evasion) يشمل استدعاءات النظام غير المباشرة (indirect syscalls)، وتزوير المكدس (stack spoofing)، وقناع النوم (sleep mask).
البرنامج التعليمي: https://www.youtube.com/watch?v=3dOcPoVXv30
[!NOTE] انقر أدناه لعرض مزيد من التفاصيل.
| المستودع | nukeratframework/nukerat |
| اللغة الأساسية | TypeScript، وفقًا لما ذكره GitHub. تحتوي الشجرة أيضًا على نقطة دخول Python وخادم وعميل وبرمجيات زرع. |
| الترخيص | GPL-3.0. يذكر ملف README أيضًا أجزاءً بترخيص MIT (SGN، أدوات Nim crypt) ونسخة مرجعية من LOLBAS بترخيص GPLv3. |
| تاريخ الإنشاء | 6 نوفمبر 2026 |
| آخر دفع | 14 نوفمبر 2026 |
| النجوم / التفرعات | 263 / 65 |
| لغات الوثائق | الإنجليزية، الإسبانية، الكورية، الصينية المبسطة، الروسية، الفارسية، اليابانية |
الوثائق · الترسانة · إخلاء المسؤولية. تصف الصفحة الرئيسية للوثائق أدوات BOF و.NET من المستودع الرسمي، التي تُشغَّل من العميل، بالإضافة إلى إصدارات stageless وloader. تشمل موضوعات المستودع أيضًا active-directory وedr-bypass وlateral-movement. تبقى هذه الثلاثة موضوعات. لا يمنحها جدول الميزات أي صف، لذا فهي ليست فئات.
| الفئة | بكلمات المشروع | المصدر |
|---|---|---|
| الترسانة | أكثر من 550 أداة BOF و.NET معدّلة. | README |
| C2 عبر منصات خارجية | C2 مخصص مع منصات خارجية. الأمثلة المذكورة هي Telegram وDiscord. | README |
| تجنّب وقت التشغيل | صف ميزة بهذا الاسم. | README |
| الحقن (Injections) | صف ميزة لأوضاع التخصيص (allocation modes). | README |
| العيش على الأرض (Living off the land) | تكامل مع أكثر من 240 ملفًا تنفيذيًا أصليًا في Windows، مذكورة باسم LOLBAS. | README |
| التجنّب الساكن (Static evasion) | صف ميزة لتخصيص PE. | README |
| برمجيات الزرع (Implants) | عبر المنصات: Windows وLinux وmacOS، مع دعم ARM. | README |
| Linux BOF | برمجيات زرع Linux موصوفة بأنها متوافقة مع Linux BOFs. | README |
| الذكاء الاصطناعي | تكامل مع الوكلاء (agents). الأمثلة المذكورة هي DeepSeek والوكلاء المحليون. | README |
| التقارير | الأوامر المنفذة ومؤشرات الاختراق (IOCs) والمضيفون المخترقون. | README |
| العميل | تقول الوثائق إن أدوات الترسانة جاهزة للتشغيل من العميل. يتضمن ملف README معرضًا. | Docs |
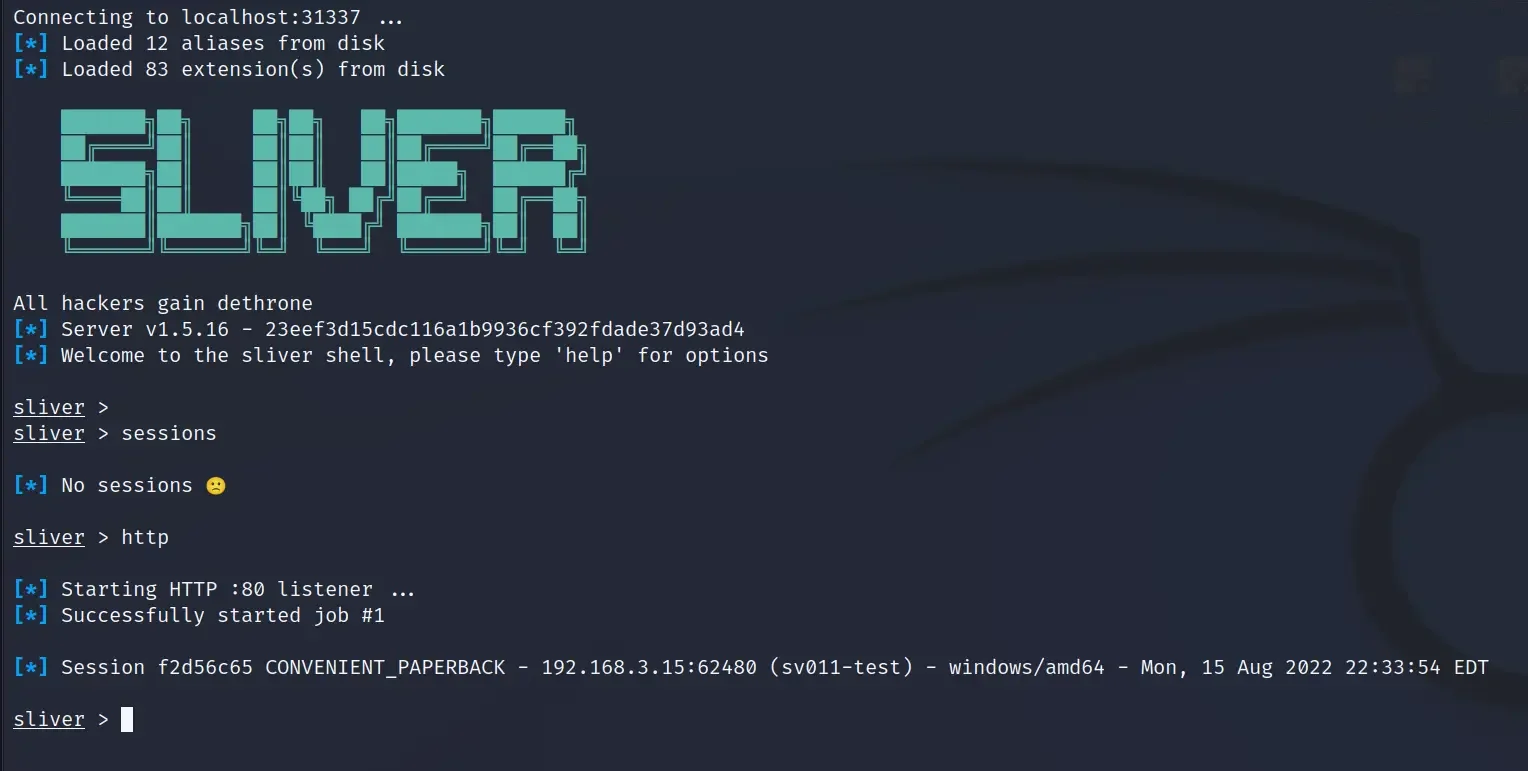
Sliver هو إطار عمل Bishop Fox لمحاكاة الخصوم وأعمال الفريق الأحمر المصرّح بها. يعمل الخادم والعميل على Windows وLinux وmacOS، وتدعم برمجيات الزرع رسميًا هذه الثلاثة نفسها، مع C2 عبر mutual TLS وWireGuard وHTTP(S) وDNS.
[!NOTE] انقر أدناه لعرض مزيد من التفاصيل.
| اللغة الأساسية | Go |
| الترخيص | GPL-3.0 |
| آخر دفع | 14 نوفمبر 2026 |
| النجوم / التفرعات | 12,337 / 1,674 |
يذكر ملف README أن الحمولات (implants) تُجمَّع ديناميكيًا بمفاتيح تشفير غير متماثلة فريدة لكل ملف ثنائي، وأنها تدعم الحمولات الأصلية وحمولات shellcode، والتحميل الانعكاسي في مساحة المستخدم، وتشفير shellcode المدمج، وتنفيذ BOF/COFF على amd64 وarm64.
| الفئة | بكلمات المشروع | المصدر |
|---|---|---|
| النقل | Mutual TLS وWireGuard وHTTP(S) وDNS. | README |
| الحمولات | Windows وLinux وmacOS. BOF/COFF على amd64 وarm64 لهذه الثلاثة. | README |
| مفاتيح لكل بناء | مفاتيح تشفير غير متماثلة فريدة لكل ملف ثنائي. | README |
| أشكال الحمولات | حمولات أصلية وحمولات shellcode، والتحميل الانعكاسي في مساحة المستخدم، وتشفير shellcode المدمج. | README |
| Armory | تصف صفحة Armory مدير حزم للأسماء المستعارة (aliases) والامتدادات (extensions)، بما في ذلك BOFs وأدوات .NET. يسرد فهرس armory 22 اسمًا مستعارًا و157 امتدادًا. تلتف الأسماء المستعارة حول تجميعات .NET أو المكتبات المشتركة. الامتدادات هي BOFs أو مكتبات أصلية. تُثبَّت الحزم على العميل ولا تُشارَك بين المشغلين في وضع اللاعبين المتعددين. تأتي الحزم الموقّعة من منظمة Sliver Armory على GitHub. | Docs |
| مخزن الذكاء الاصطناعي | تصف صفحة Armory نفسها مخزنًا منفصلًا على جانب الخادم لوكيل ذكاء اصطناعي، متميزًا عن Armory الخاص بالعميل. | Docs |
| محاكاة الخصم | اسم المشروع الخاص كما ورد في ملف README. | README |
Havoc هو إطار عمل قيادة وتحكم (command-and-control) قابل للتشكيل لما بعد الاستغلال من إعداد @C5pider. العميل عبارة عن واجهة مستخدم Qt متعددة المنصات، وخادم الفريق (teamserver) مكتوب بلغة Go، والوكيل الرئيسي هو Demon، المكتوب بلغة C ولغة التجميع. يصنّف GitHub المستودع على أنه مؤرشف.
[!NOTE] انقر أدناه لعرض مزيد من التفاصيل.
الموقع: havocframework.com. الويكي: Havoc wiki.
| اللغة الأساسية | Go |
| الترخيص | GPL-3.0 |
| آخر دفع | 18 ديسمبر 2025 |
| النجوم / التفرعات | 8,501 / 1,272 |
| حالة المستودع | مؤرشف، في GitHub API. |
يُوصف خادم الفريق (teamserver) بأنه متعدد اللاعبين، مع توليد الحمولات، ومستمعات HTTP/HTTPS، وملفات تعريف C2 قابلة للتخصيص، وExternal C2. يسرد قسم README الخاص بـ Demon دعم SMB، وخزنة رموز (token vault)، وأوامر مدمجة لما بعد الاستغلال، كما يسرد تشويش النوم (sleep obfuscation)، وتزوير عنوان الإرجاع x64، واستدعاءات النظام غير المباشرة (indirect syscalls)، وترقيع AMSI/ETW عبر نقاط توقف الأجهزة (hardware breakpoints).
يذكر ملف README نفسه أن Havoc لم يُطوَّر ليكون مراوغًا (evasive). بل صُمم ليكون قابلًا للتشكيل ومعياريًا، بحيث يمكن للمشغل إضافة ميزات أو وحدات مخصصة. تلك الجملة تحدد الفئة. المراوغة ليست إحداها.







