
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SubMon — مجرد أداة أخرى لمراقبة النطاقات الفرعية. | Kitploit

أدوات/GitHubGitHub/liuyc26/submon
الاستطلاعالبرمجة النصية والأتمتةجمع المعلوماتأمن الويبتعداد النطاقات الفرعيةتحليل DNS
GitHubliuyc26/submon

SubMon

مجرد أداة أخرى لمراقبة النطاقات الفرعية.

عرض المستودع
141منذ 8 أشهرلم تتم المراجعة بعد
مشاركة

SubMon

يقول البعض إن مكافآت الأخطاء لا تتعلق فقط باكتشاف الأخطاء، بل بكونك "الأول" الذي يكتشفها. أقوم ببناء هذه الأداة لإخطار الصيادين عند ظهور نطاقات فرعية جديدة.
الميزات

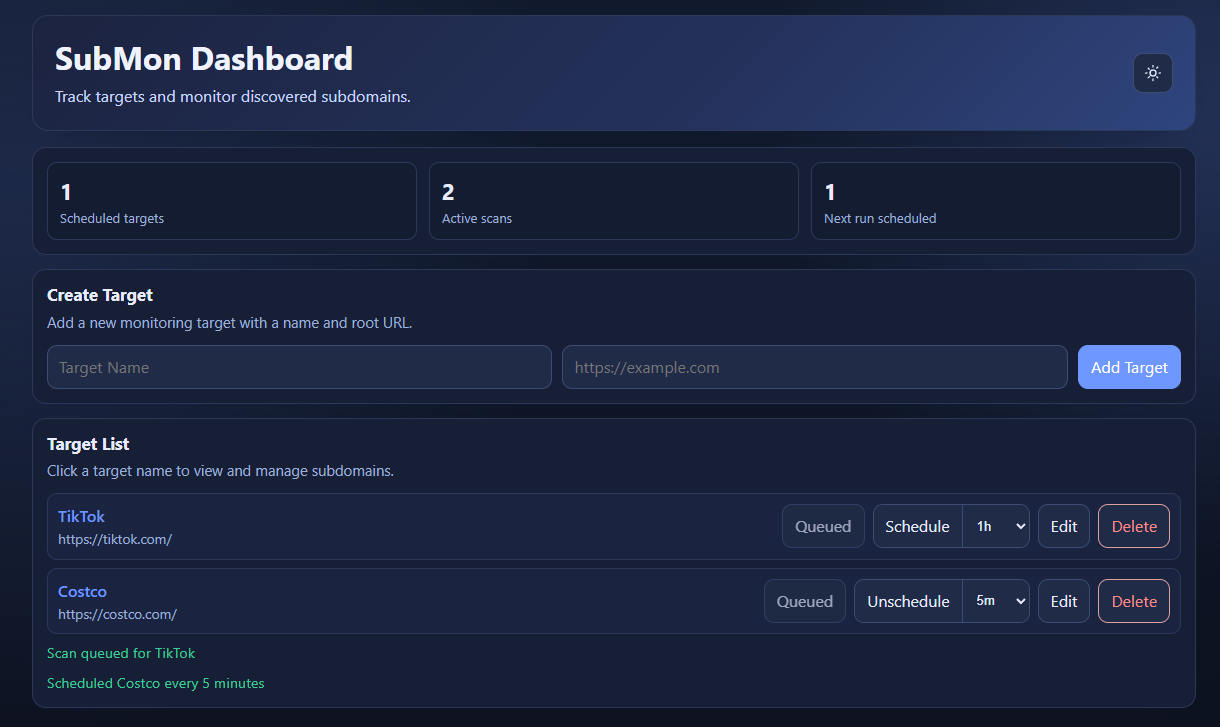
dashboard

  • يمكنك إضافة هدفك المفضل: الاسم + النطاق.
  • ثم يمكنك إما النقر على scan أو schedule لفحص.
  • عند انتهاء الفحص، ستتلقى تنبيهًا على Discord.
  • إذا قمت بإعداد المجدول، ستتلقى إشعارًا على Discord كلما عثر على نطاقات فرعية جديدة.

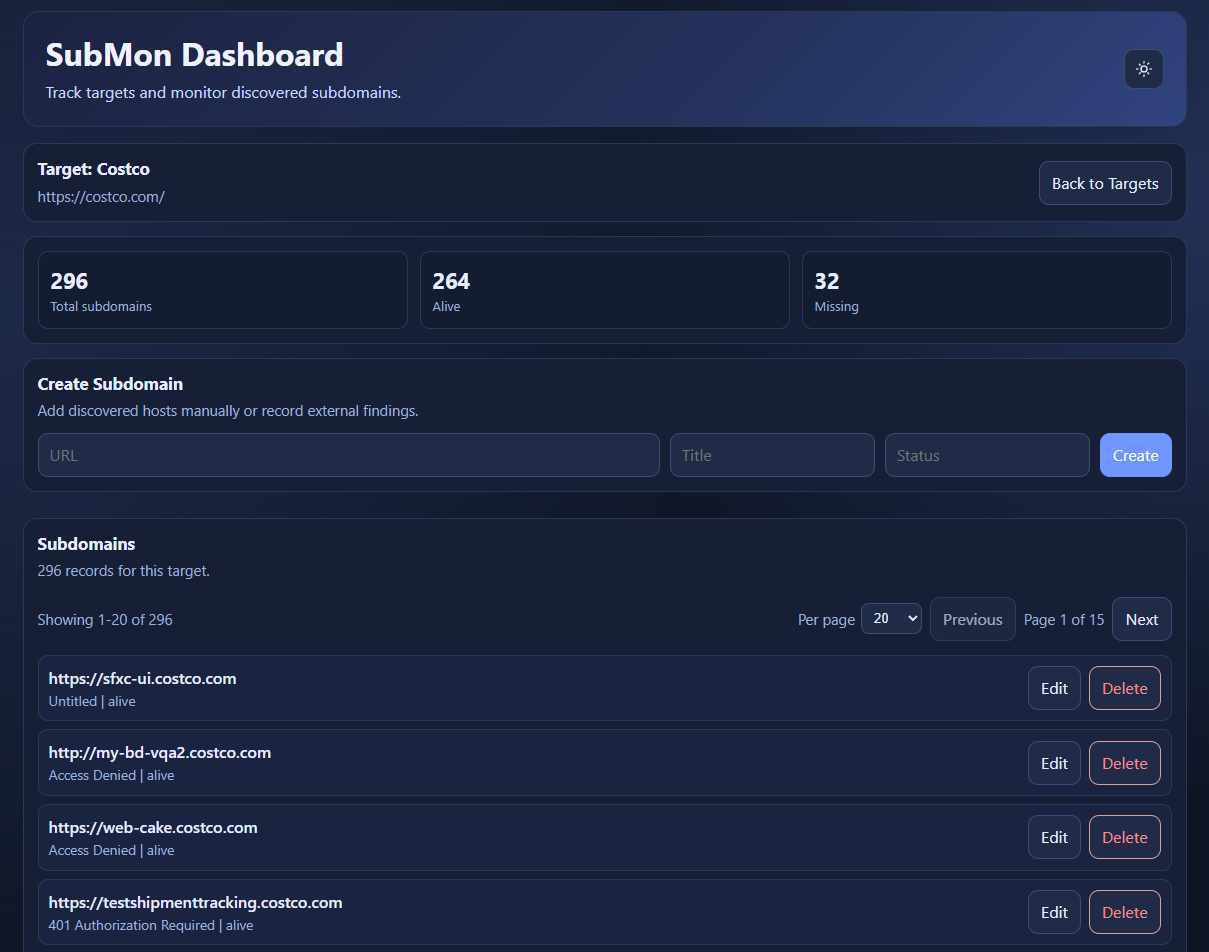
target page

  • هنا يمكنك رؤية نتيجة الفحص الأخير: أي نطاق فرعي جديد، وأي نطاق مفقود.
  • سترى أيضًا عنوان ذلك النطاق الفرعي، لكنه قد لا يكون دقيقًا.

المكدس التقني

الخلفي: FastAPI

  • ORM: SQLModel
  • التحقق من البيانات: Pydantic
  • قاعدة بيانات SQL: SQLite

الواجهة الأمامية: React

  • ViteVibe coding

أدوات الفحص

  • subfinder
  • dnsx
  • httpx

جربها بنفسك

  • إنشاء Webhook في Discord

التثبيت اليدوي

cd backend

# install tools
go install -v github.com/projectdiscovery/subfinder/v2/cmd/subfinder@latest
go install -v github.com/projectdiscovery/dnsx/cmd/dnsx@latest
go install -v github.com/projectdiscovery/httpx/cmd/httpx@latest

# add GOPATH/bin to PATH
export PATH=$PATH:$(go env GOPATH)/bin
# save the above command to `~/.bashrc`
source ~/.bashrc  # or ~/.zshrc

متغيرات البيئة الاختيارية للخلفي

# optional env vars for backend
export DB_NAME="database.db"
export DISCORD_WEBHOOK_URL="YOUR-DISCORD-WEBHOOK"
# create a virtual env
python -m venv venv
source venv/bin/activate
pip install -r requirements.txt

# run fastapi service
python -m app.main

# run worker in a new terminal
python -m app.services.worker

# check Swagger doc
http://localhost:8000/docs

# check ReDoc
http://localhost:8000/redoc

cd frontend

# run frontend
npm i
npm install node
npm run dev

Docker Compose (موصى به)

من جذر المشروع:

# optional: create env file and set Discord webhook for alerts
cp .env.example .env
# then edit .env and set DISCORD_WEBHOOK_URL

# build and start frontend + backend + worker
docker compose up --build -d

افتح:

  • الواجهة الأمامية: http://localhost:5173
  • وثائق الـAPI: http://localhost:8000/docs
# stop services
docker compose down

سير العمل

flowchart TD
    U[User / Frontend] -->|Scan Target| A[FastAPI Backend]
    U -->|Schedule Scan| A

    A -->|Create or update ScanRun = queued| DB[(SQLite)]
    W[Worker Loop] -->|Poll queued jobs + enqueue due schedules| DB
    W -->|Pick next queued ScanRun| S[Scanner Pipeline]

    S --> SF[subfinder]
    SF --> DX[dnsx]
    DX --> HX[httpx]
    HX --> D[Diff with existing subdomains]

    D -->|Insert new subdomain| DB
    D -->|Mark missing subdomain| DB
    D -->|Send new findings| DIS[Discord Webhook]

    S -->|success / failed| W
    W -->|Update ScanRun status| DB
  1. تقوم الواجهة الأمامية بتشغيل نقاط نهاية الفحص أو الجدولة.
  2. يقوم الـAPI بتخزين الحالة في ScanRun (queued, running, success, failed).
  3. يتنقل العامل عبر المهام المجدولة والمصفوفة.
  4. يقوم الماسح بتشغيل subfinder -> dnsx -> httpx، ويحسب الفروقات في النتائج، ويحدث قاعدة البيانات، ويرسل تنبيهات Discord للنطاقات الفرعية الجديدة.



  • ملاحظات الإصدار
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →