

DeepAudit: فريق قراصنة الذكاء الاصطناعي الذي يمتلكه الجميع، ليجعل اكتشاف الثغرات في متناول اليد. أول نظام مفتوح المصدر في الصين متعدد الوكلاء (Multi-Agent) لاكتشاف ثغرات الكود البرمجي. نشر وتشغيل بضغطة زر واحدة حتى للمبتدئين، تدقيق تعاوني ذاتي + تحقق آلي من PoC داخل بيئة رملية معزولة (Sandbox). يدعم النشر الخاص عبر Ollama، مع توليد التقارير بضغطة زر واحدة. يدعم الخوادم الوسيطة (Relay). ليجعل الأمان غير مكلف، والتدقيق غير معقد.
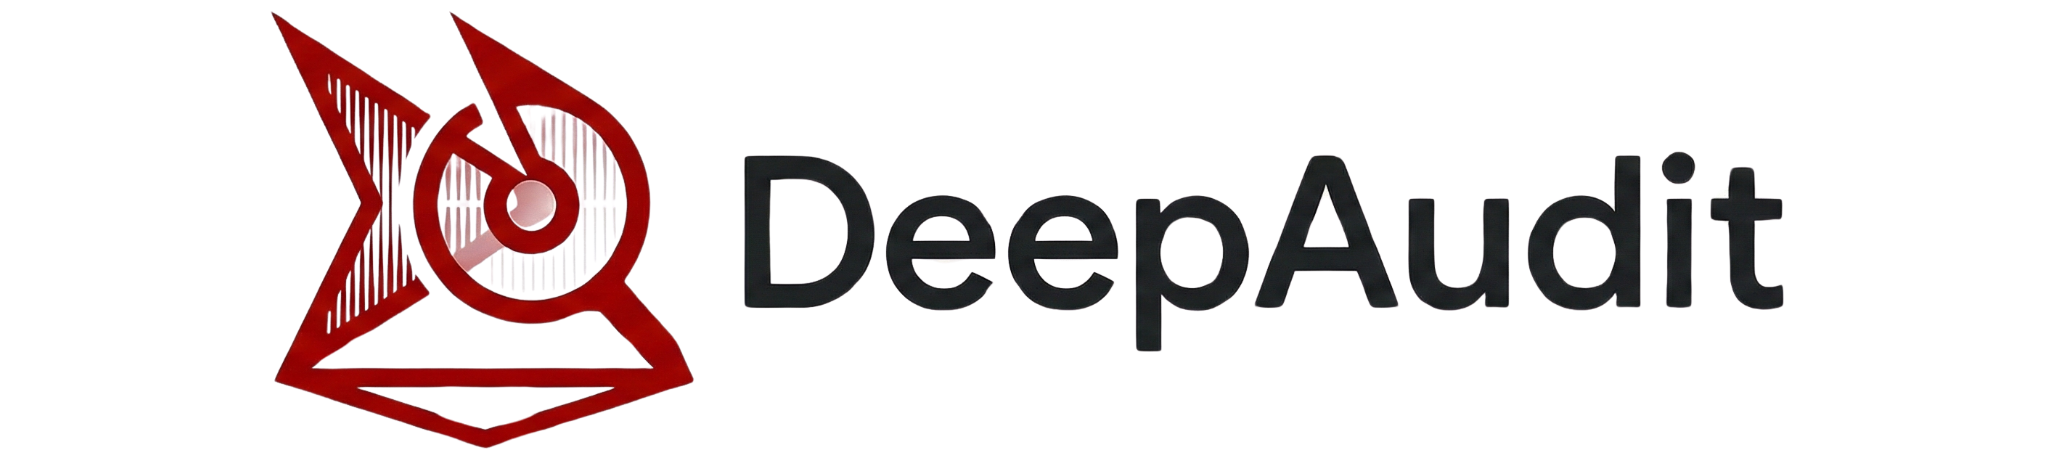
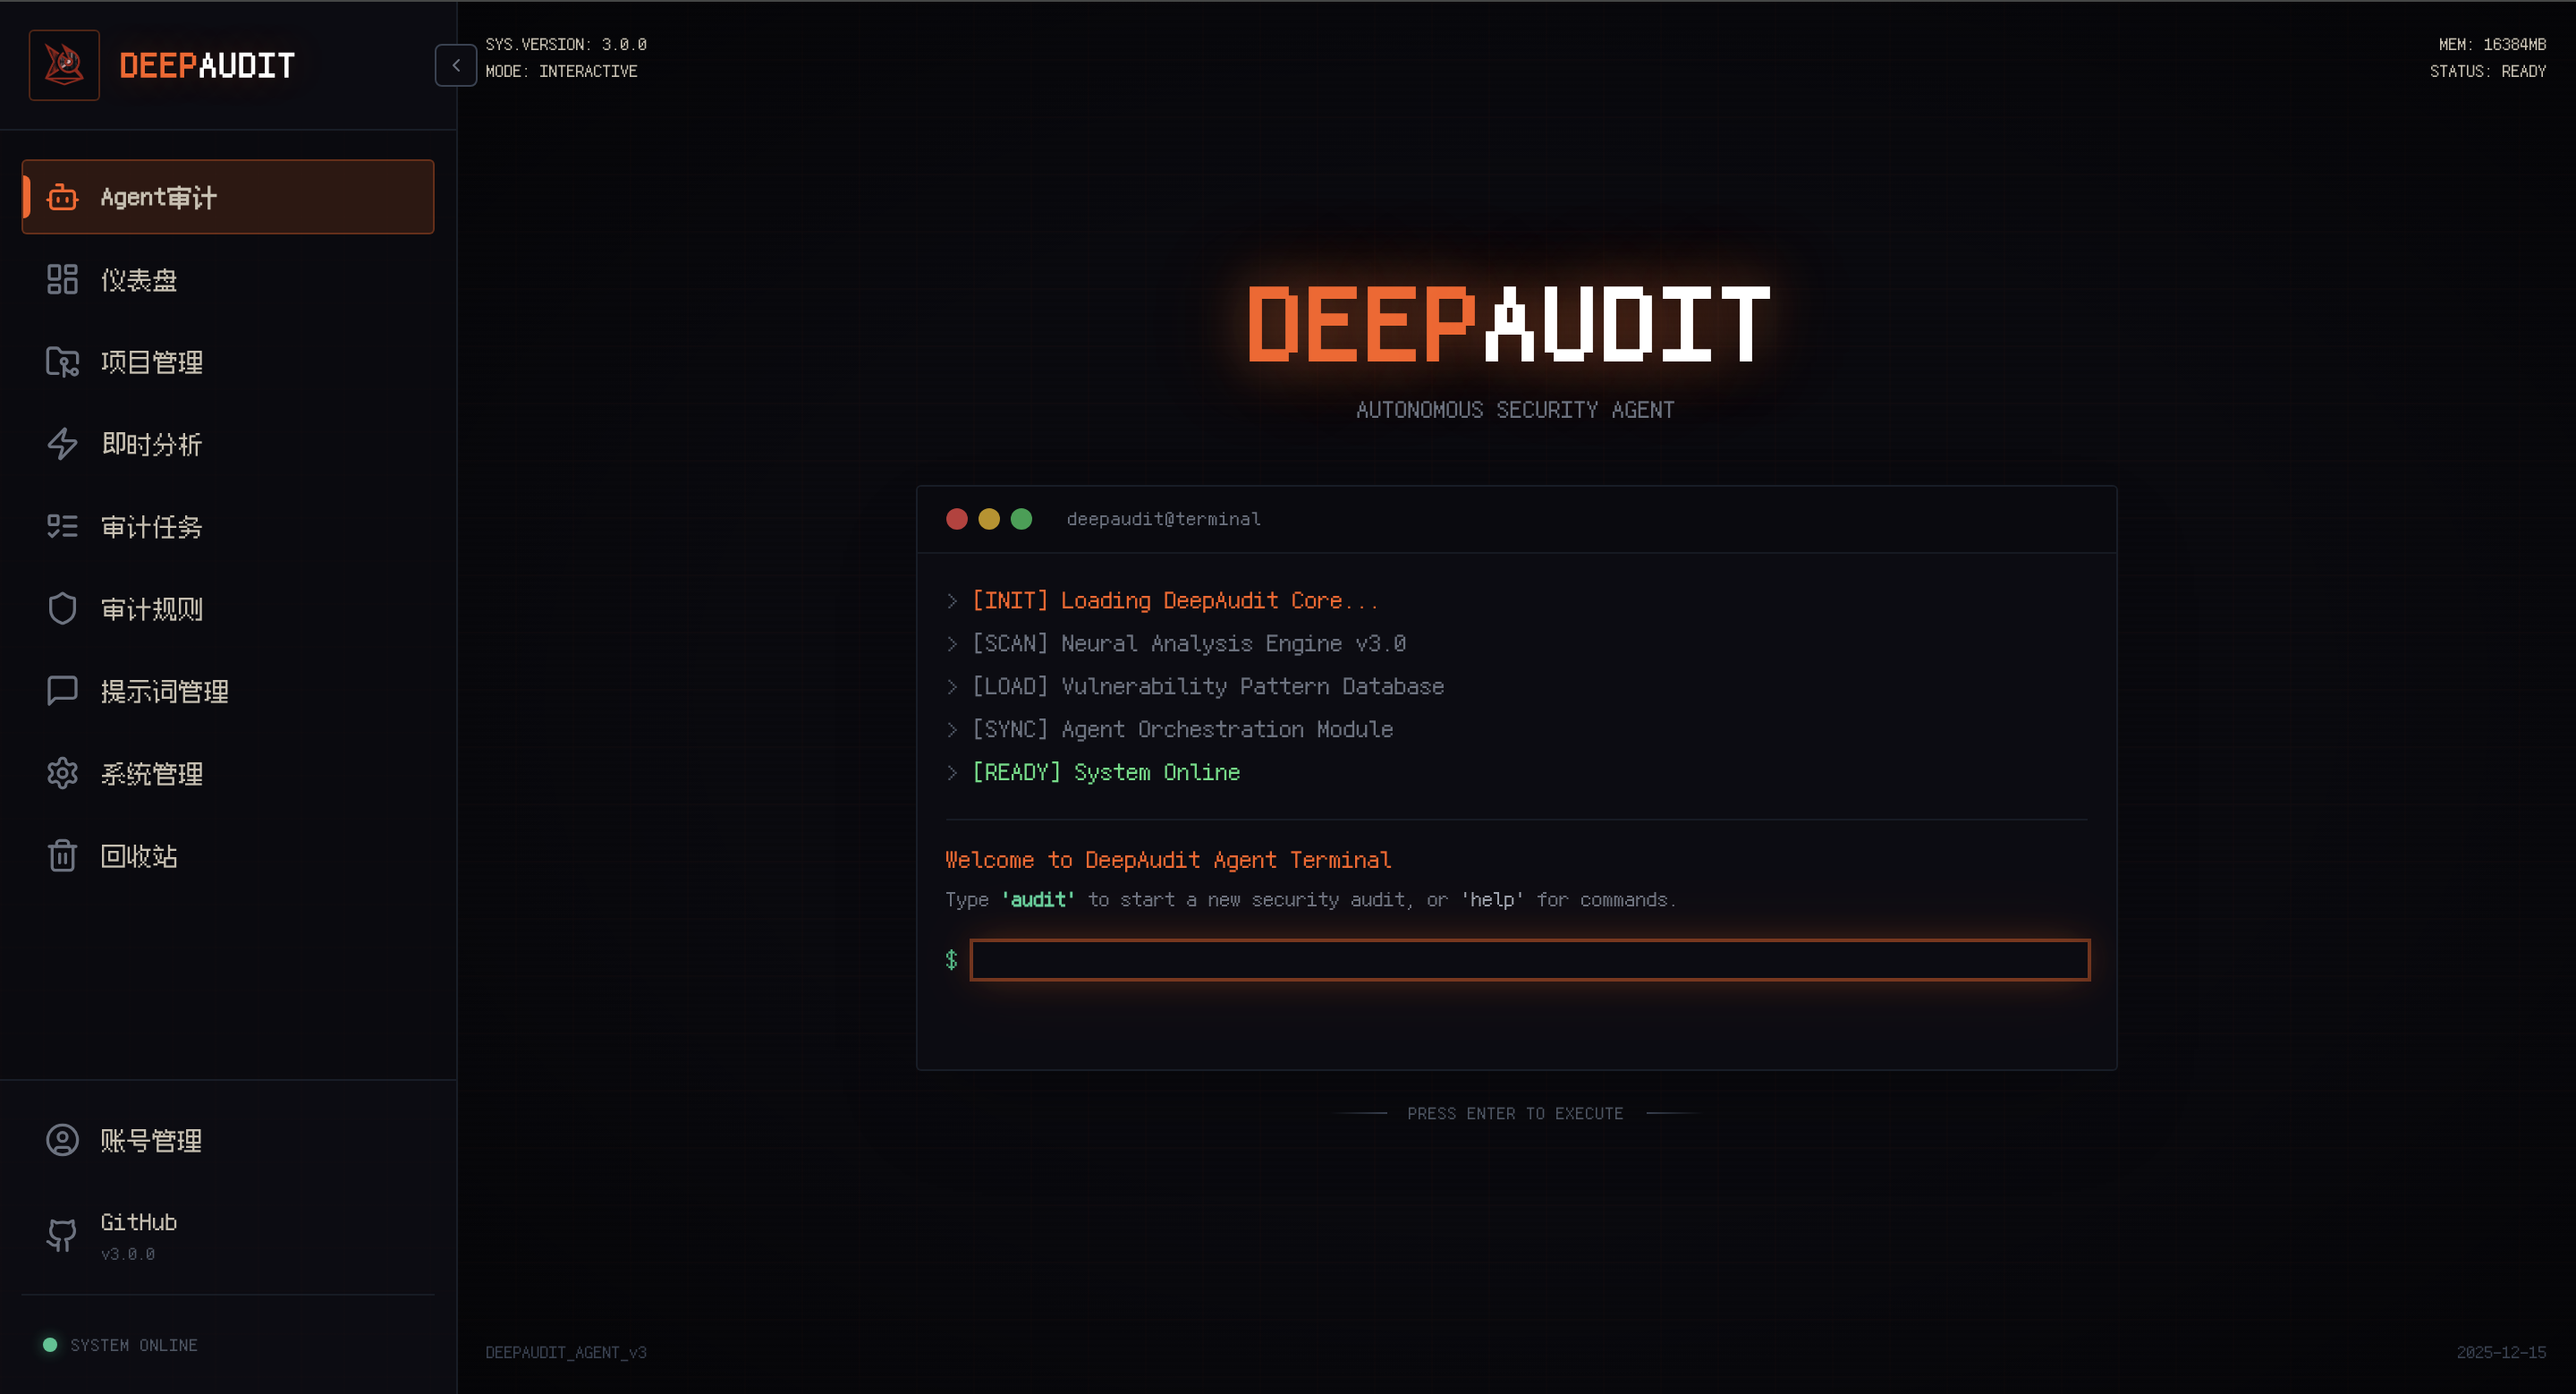
ادخل بسرعة إلى التدقيق العميق متعدد الوكلاء Multi-Agent من الصفحة الرئيسية
📋 سجل تدفق التدقيق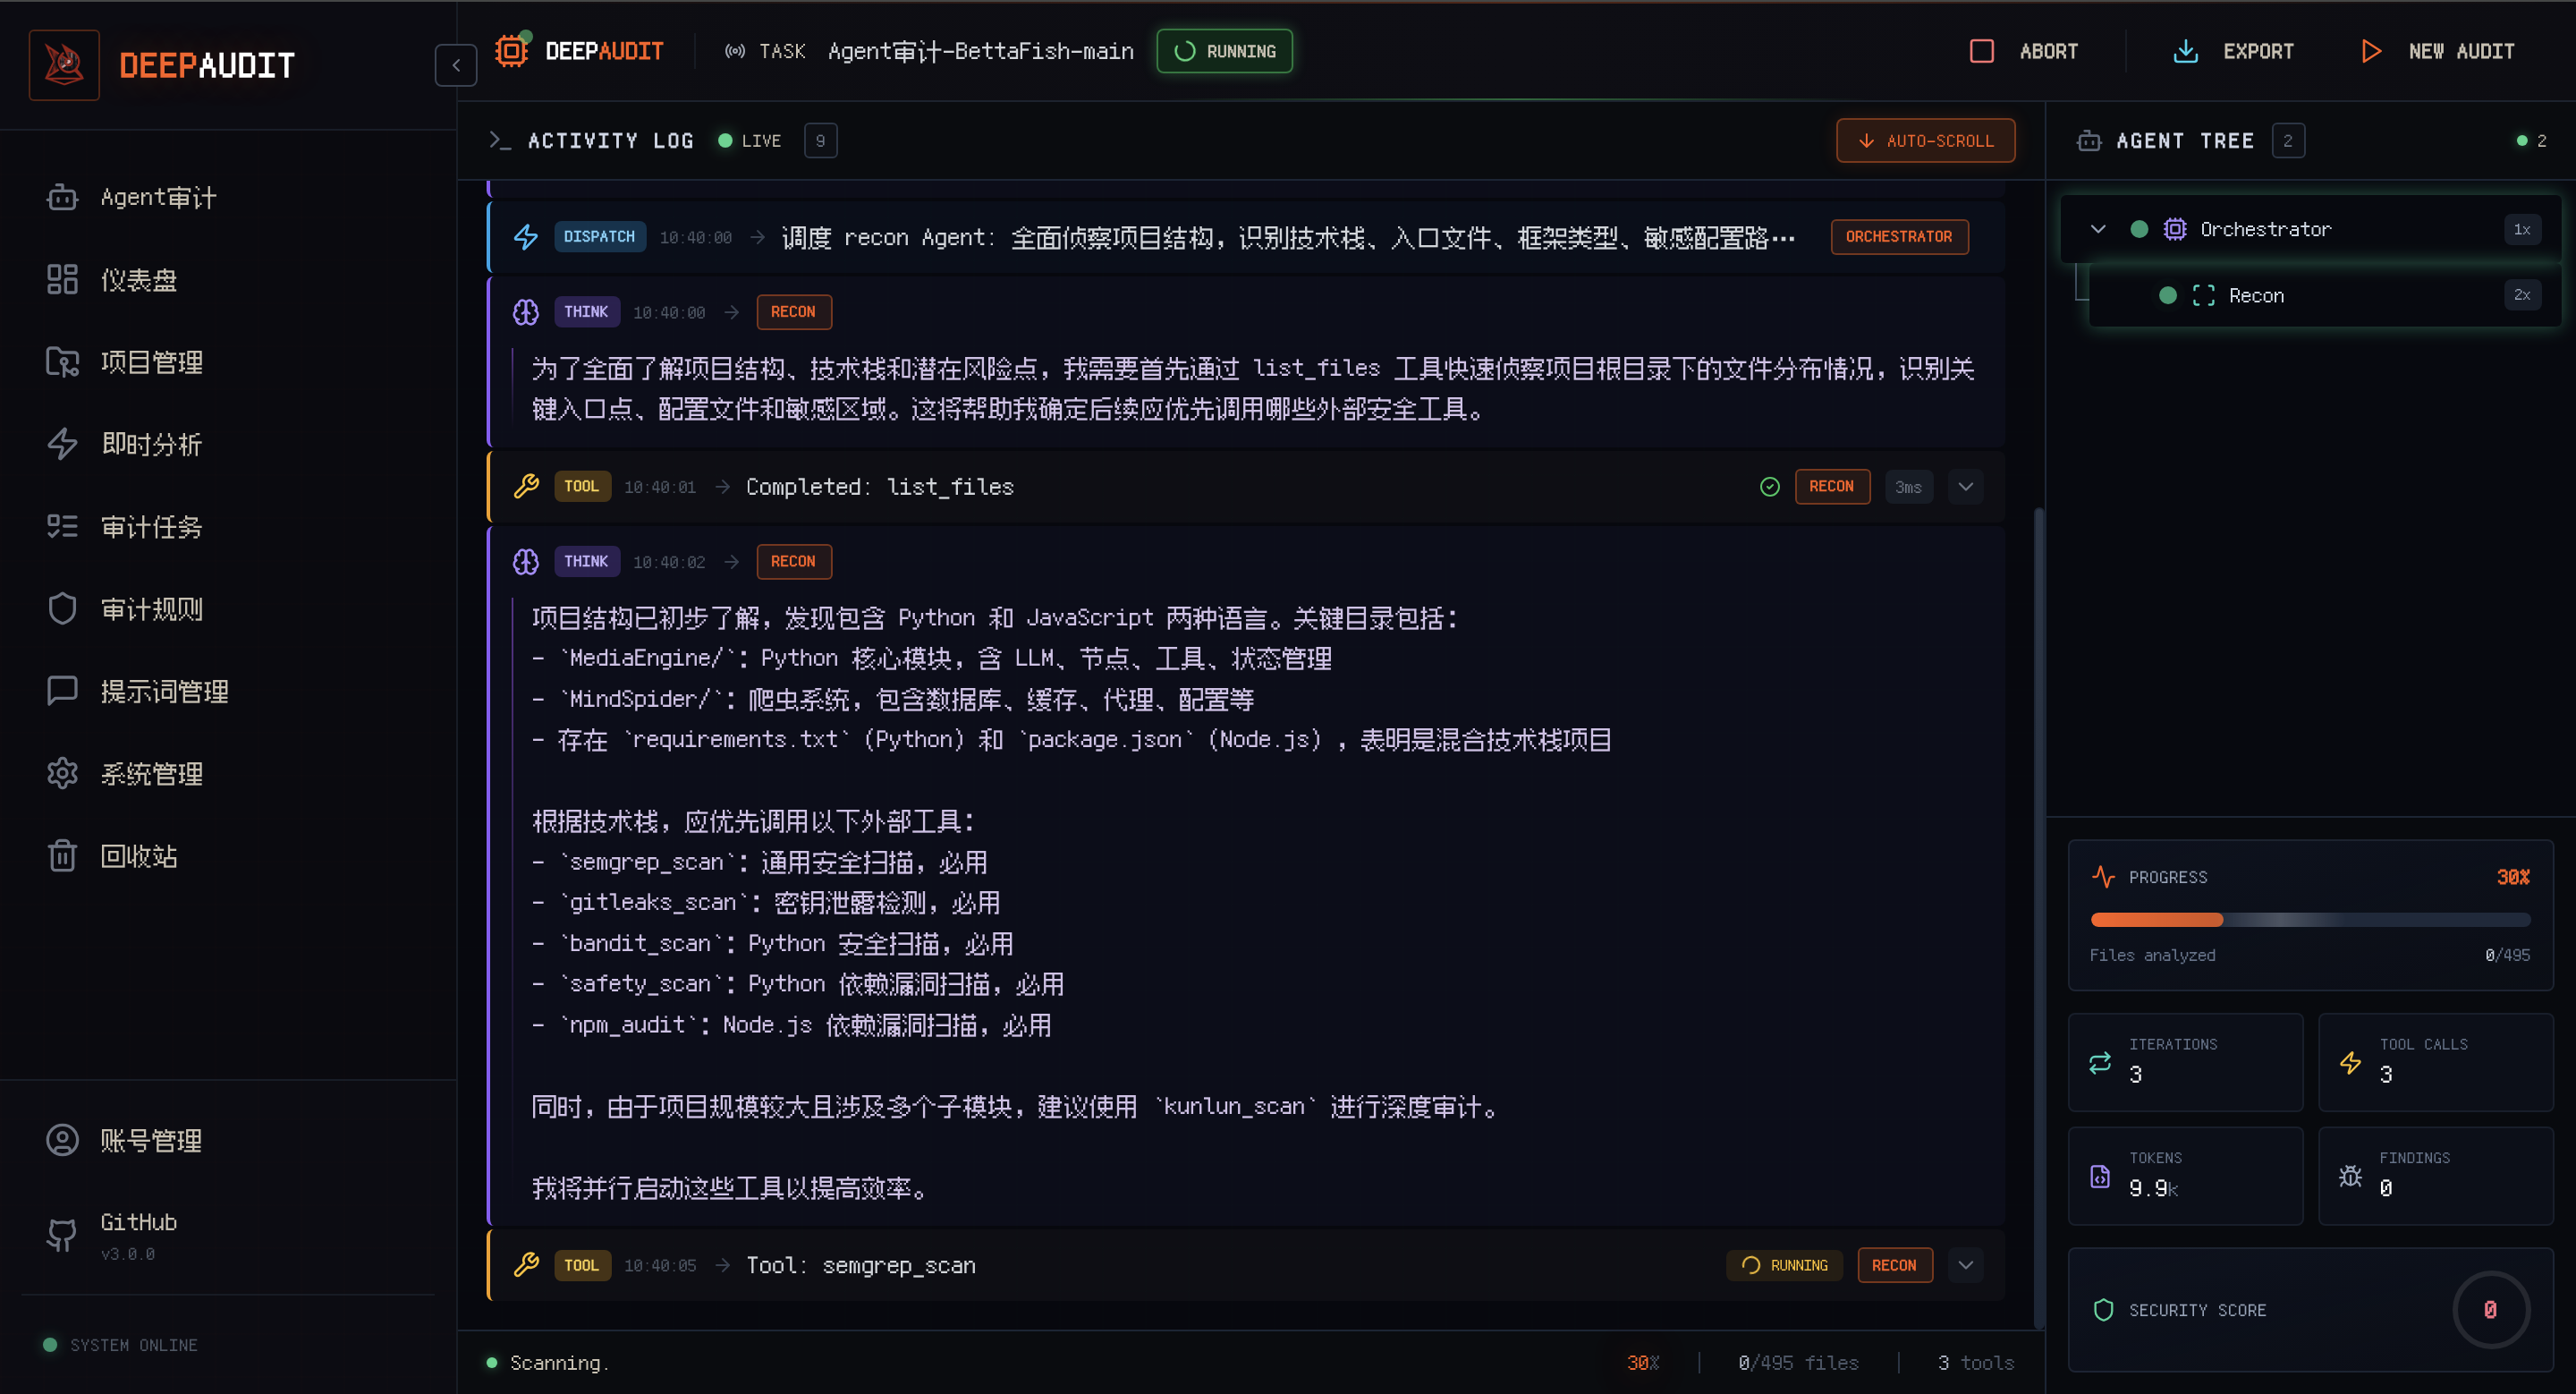 عرض تفكير وتنفيذ Agent في الوقت الفعلي |
🎛️ لوحة التحكم الذكية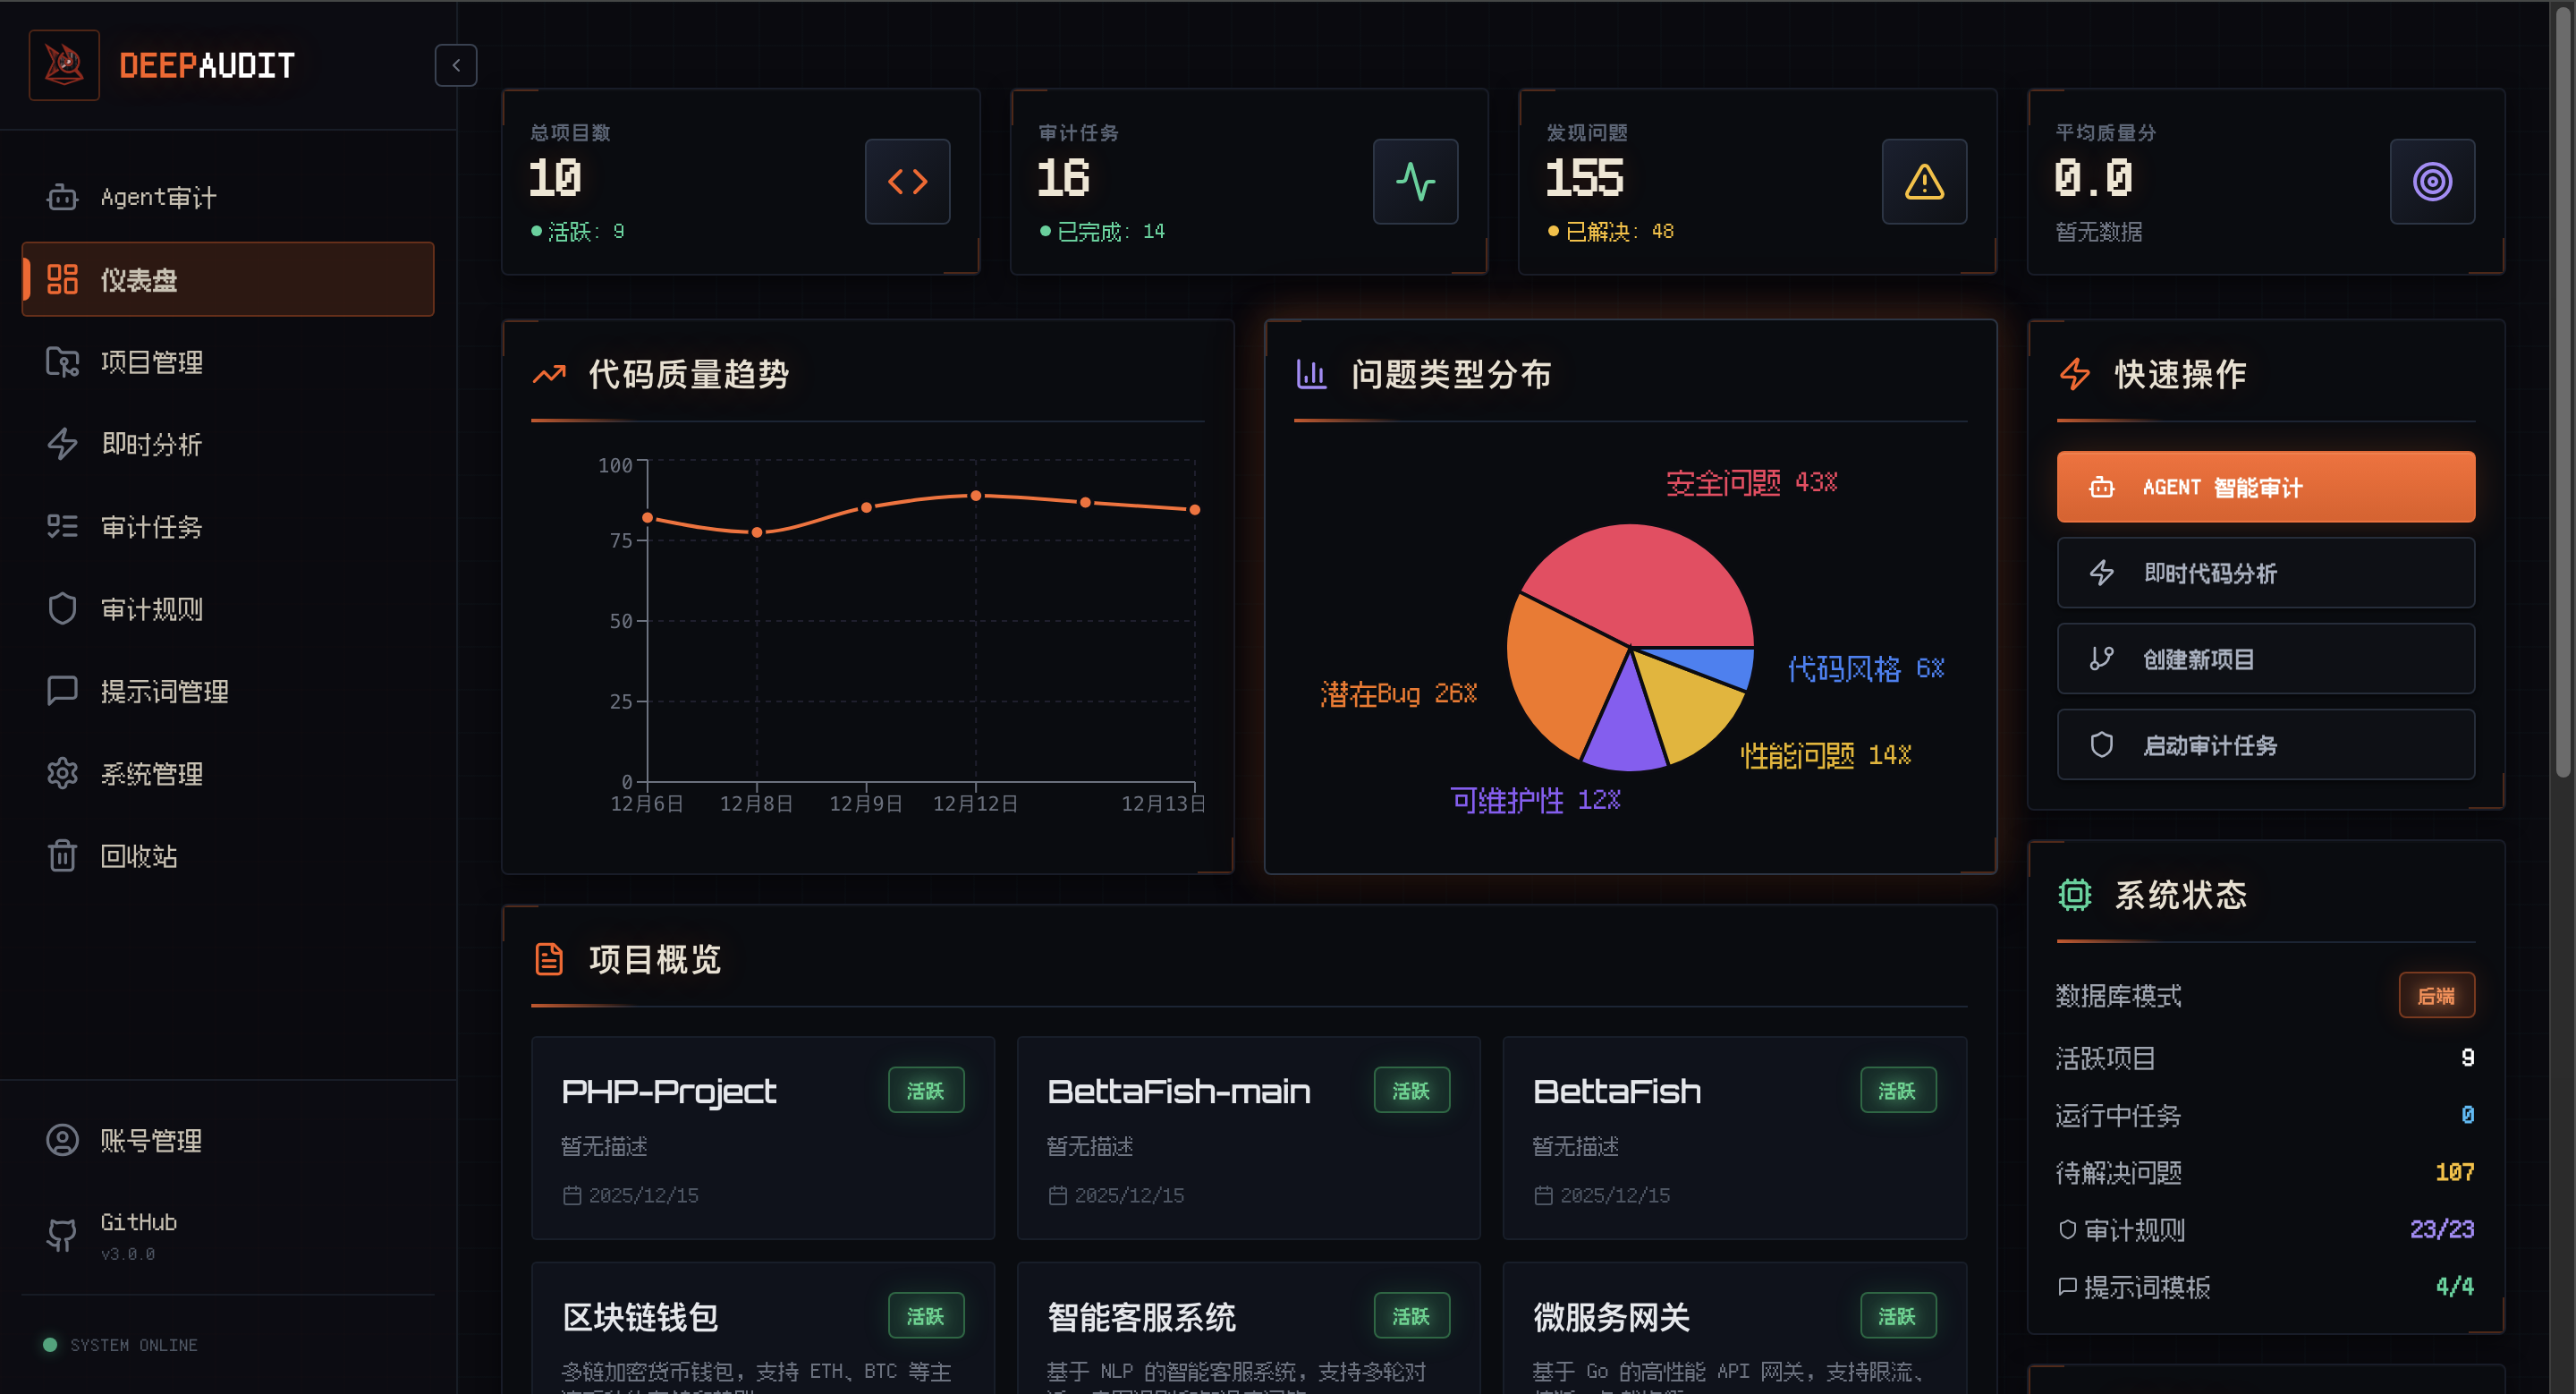 ألقِ نظرة واحدة لفهم الوضع الأمني للمشروع |
⚡ تحليل فوري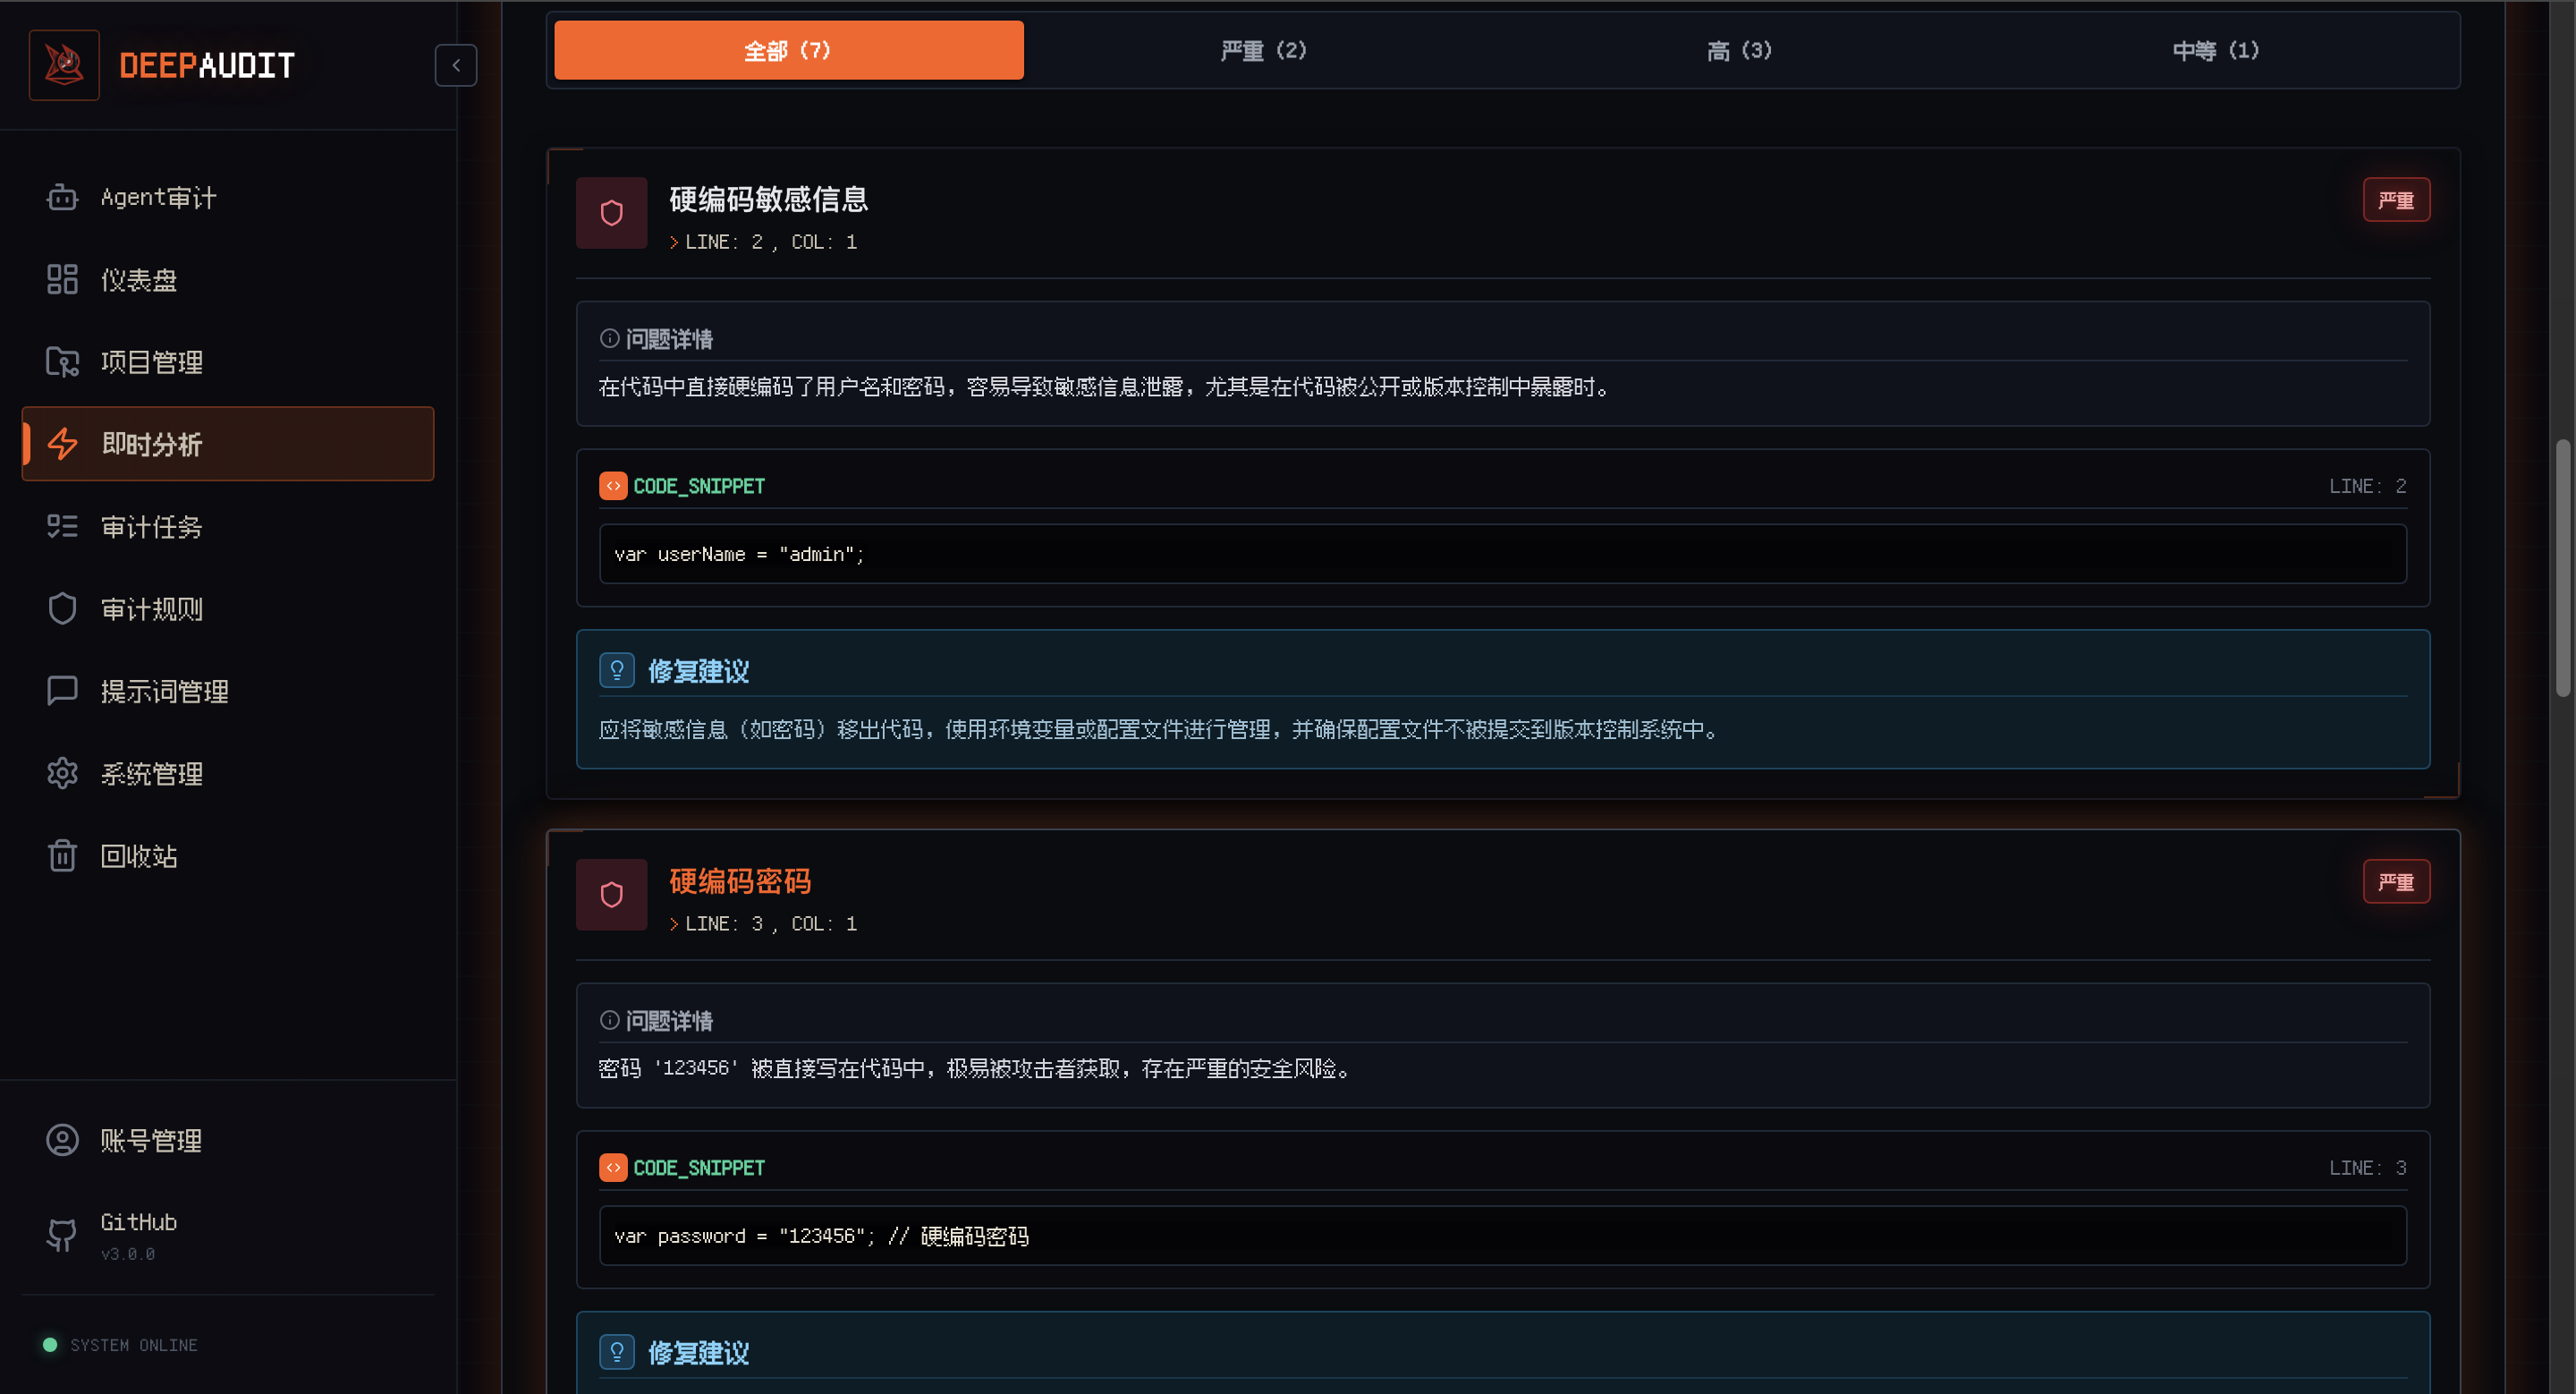 الصق الكود / ارفع ملفًا، وستظهر النتائج في ثوانٍ |
🗂️ إدارة المشاريع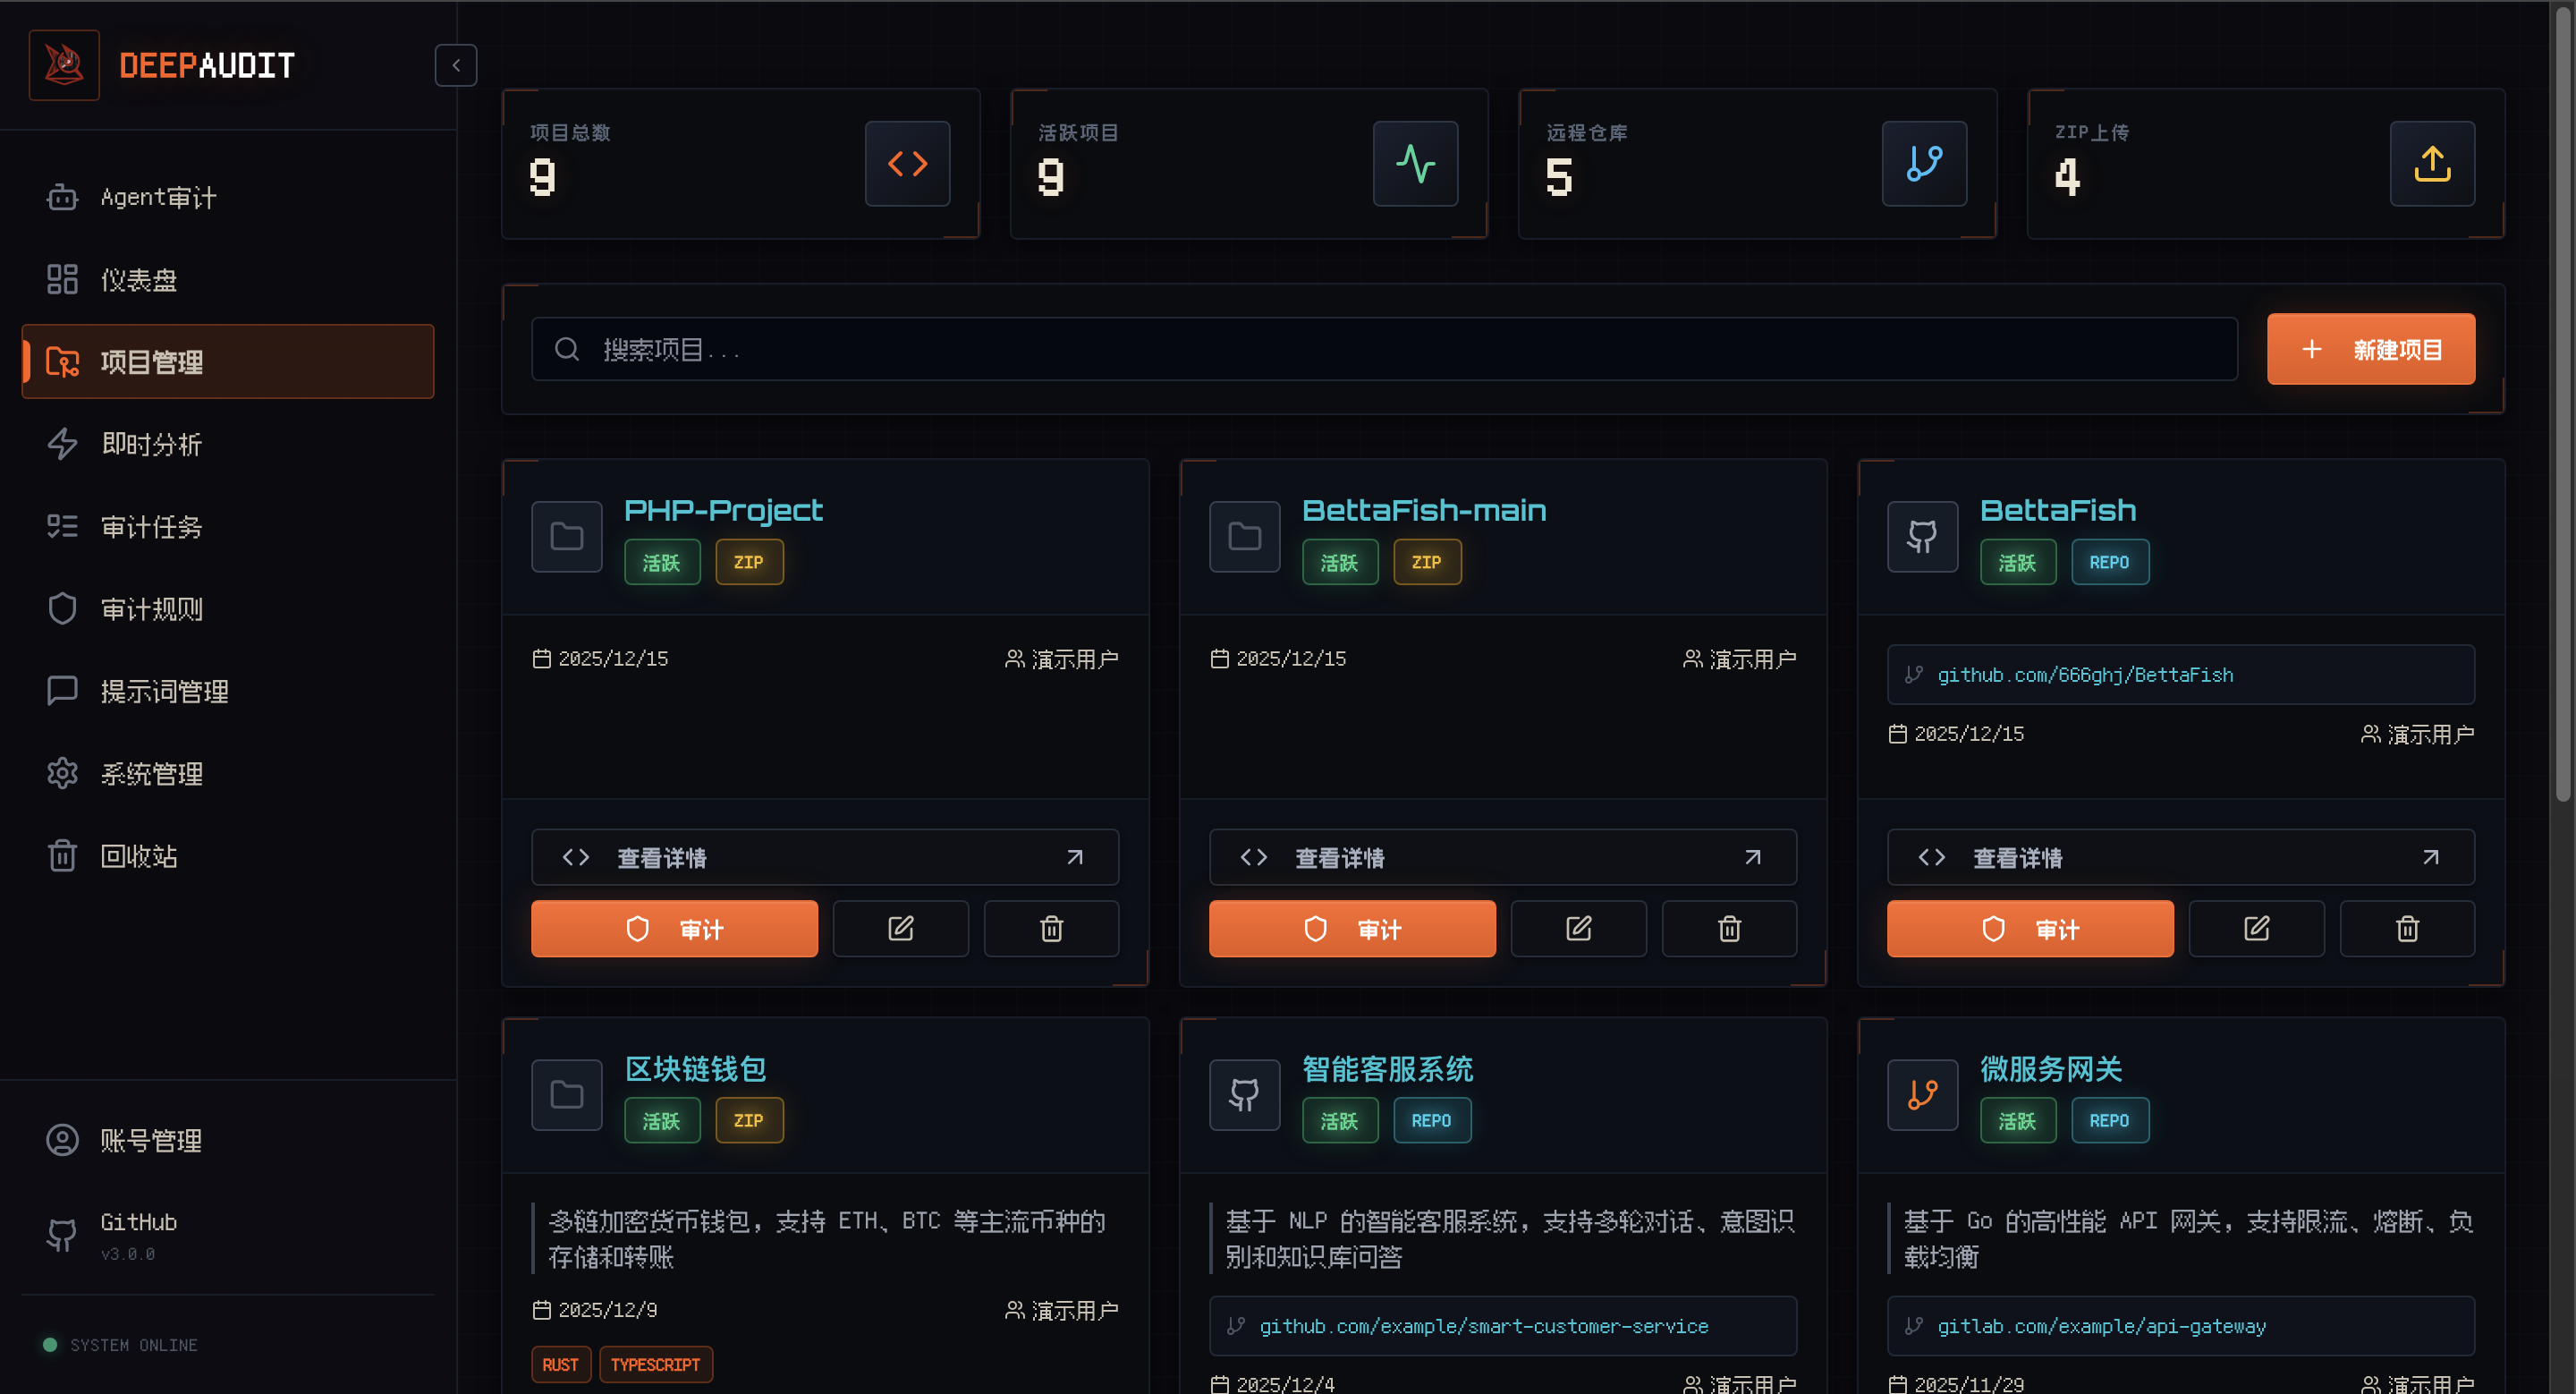 استيراد من GitHub/GitLab/Gitea، إدارة تعاونية لمشاريع متعددة |
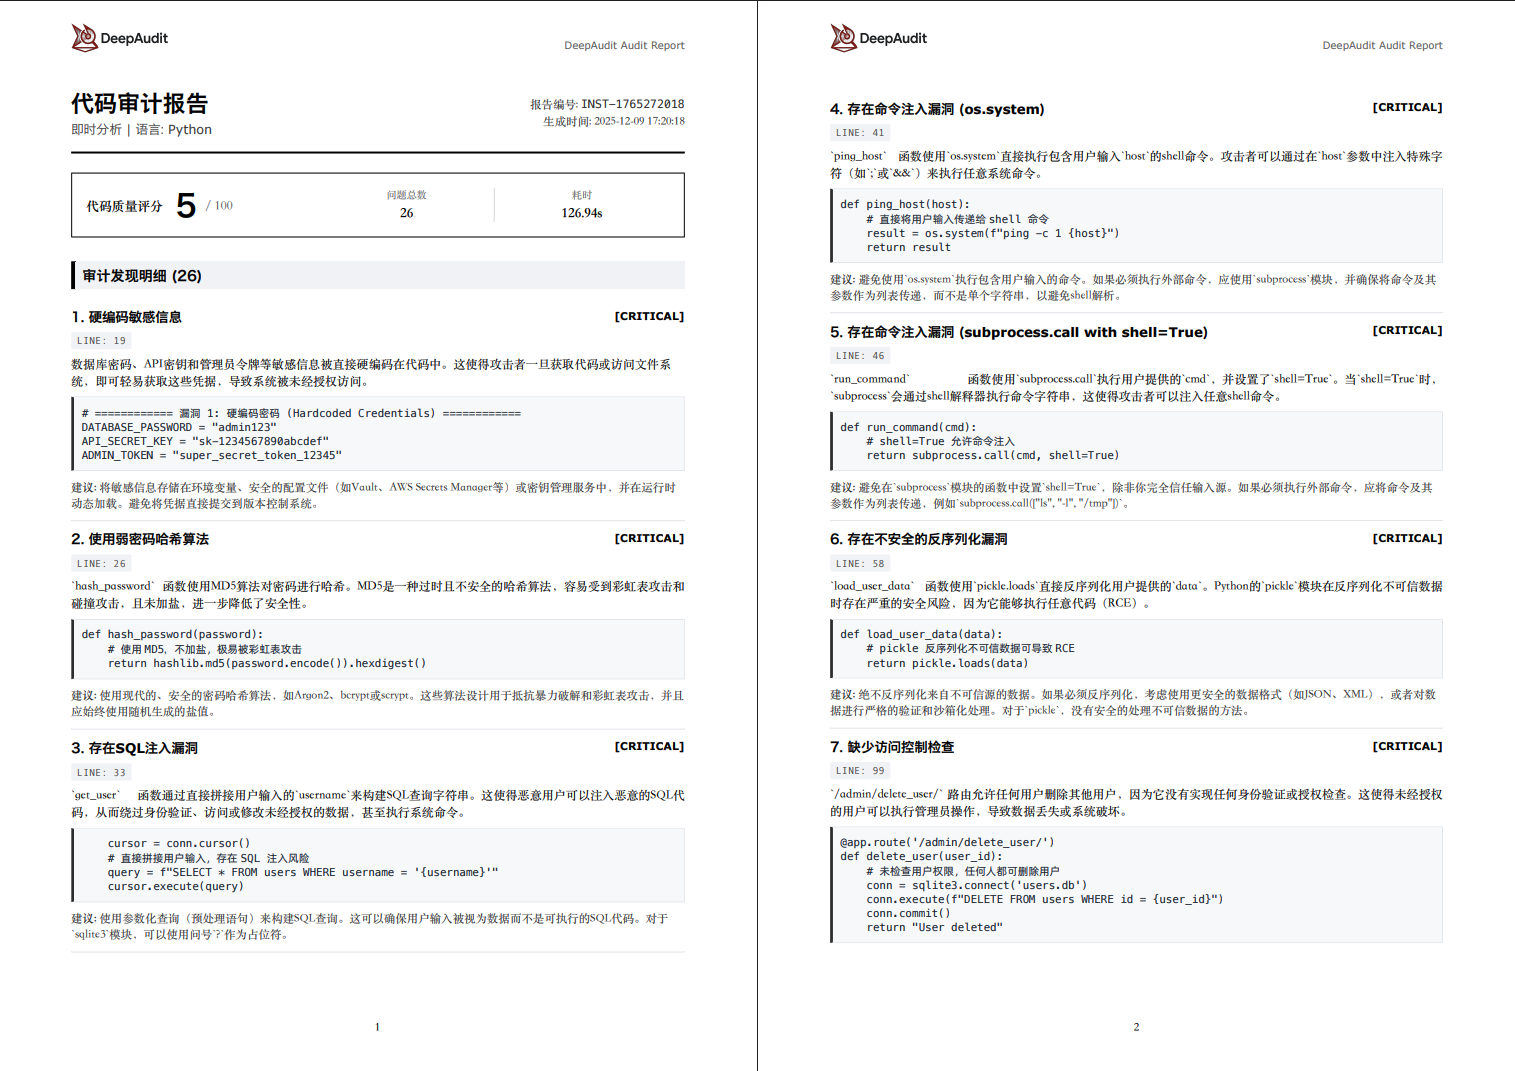
تصدير PDF / Markdown / JSON بضغطة واحدة (الصورة تعرض الوضع السريع، وليست تقرير وضع Agent)
أجرى الإصدار التجريبي من DeepAudit تدقيقًا أمنيًا عميقًا على مشروع OpenClaw، واكتشف حتى الآن 6 ثغرات أمنية، تم تأكيدها جميعًا رسميًا ونشر تحذيرات أمنية (GHSA) لها. تغطي أنواع الثغرات حقن الأوامر، وتجاوز التحقق من التوقيع، وتنفيذ التعليمات البرمجية عن بُعد، وتسريب البيانات الاعتمادية، واستنزاف الموارد، وتسريب المعلومات الحساسة، ومن بينها عدة ثغرات بمستوى High. لا يزال يتم اكتشاف المزيد من الثغرات بشكل مستمر.
| رقم GHSA | المشروع | شعبية المشروع | نوع الثغرة | الخطورة |
|---|---|---|---|---|
| GHSA-g353-mgv3-8pcj | OpenClaw |  | Signature Verification Bypass | 8.6 |
| GHSA-99qw-6mr3-36qr | OpenClaw | | Code Execution | 8.5 |
| GHSA-7h7g-x2px-94hj | OpenClaw | | Credential Exposure | 6.9 |
| GHSA-g2f6-pwvx-r275 | OpenClaw | | Command Injection | Medium |
| GHSA-jq3f-vjww-8rq7 | OpenClaw | | Resource Exhaustion | High |
| GHSA-xwcj-hwhf-h378 | OpenClaw | | Information Disclosure | Medium |


