 lethal-forensics/collect-memorydump
نص برمجي آلي بلغة PowerShell لجلب ذاكرة ويندوز بشكل قانوني للتحقيق الجنائي، بما في ذلك تفريغات الأعطال والتفريغات الخام، جمع ملف الصفحة، أدلة التقييم الأولي، وكشف الأقراص المشفرة.

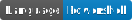



Collect-MemoryDump - الإنشاء الآلي للقطات ذاكرة ويندوز لتحقيق الجنائي الرقمي والاستجابة للحوادث (DFIR)
Collect-MemoryDump.ps1 هو سكربت باورشل يستخدم لجمع لقطة ذاكرة من نظام ويندوز حي (بما في ذلك جمع ملف الصفحة) بطريقة سليمة جنائياً.
الميزات:
[!TIP] التحليل الجنائي الآلي لقطات ذاكرة ويندوز وملفات الصفحات المقابلة باستخدام MemProcFS-Analyzer
MAGNET Talks - فرانكفورت، ألمانيا (27 يوليو 2022)
عنوان العرض: تقنيات التحقيق الجنائي الرقمي الحديثة والاستجابة للحوادث
https://www.magnetforensics.com/
قم بتحميل أحدث إصدار من Collect-MemoryDump من قسم الإصدارات.
[!NOTE] Collect-MemoryDump لا يتضمن جميع الأدوات الخارجية بشكل افتراضي.
يجب عليك تحميل التبعيات التالية:
انسخ الملفات المطلوبة إلى مواقع الملفات التالية:
Belkasoft Live RAM Capturer
$SCRIPT_DIR\Tools\RamCapturer\x64\msvcp110.dll
$SCRIPT_DIR\Tools\RamCapturer\x64\msvcr110.dll
$SCRIPT_DIR\Tools\RamCapturer\x64\RamCapture64.exe
$SCRIPT_DIR\Tools\RamCapturer\x64\RamCaptureDriver64.sys
$SCRIPT_DIR\Tools\RamCapturer\x86\msvcp110.dll
$SCRIPT_DIR\Tools\RamCapturer\x86\msvcr110.dll
$SCRIPT_DIR\Tools\RamCapturer\x86\RamCapture.exe
$SCRIPT_DIR\Tools\RamCapturer\x86\RamCaptureDriver.sys
MAGNET DumpIt لويندوز
$SCRIPT_DIR\Tools\DumpIt\ARM64\DumpIt.exe
$SCRIPT_DIR\Tools\DumpIt\x64\DumpIt.exe
$SCRIPT_DIR\Tools\DumpIt\x86\DumpIt.exe
MAGNET Encrypted Disk Detector
$SCRIPT_DIR\Tools\EDD\EDDv310.exe
MAGNET Ram Capture
$SCRIPT_DIR\Tools\MRC\MRCv120.exe
MAGNET Response
$SCRIPT_DIR\Tools\MagnetRESPONSE\MagnetRESPONSE.exe
تحقق من: Wiki: كيفية إضافة أو تحديث التبعيات
.\Collect-MemoryDump.ps1 [-Tool] [--Pagefile] [--Triage]
مثال 1 - جمع تفريغ الأعطال من مايكروسوفت وملف الصفحة
.\Collect-MemoryDump.ps1 -Comae --Pagefile
مثال 2 - جمع تفريغ الذاكرة الفعلية الخام وملف الصفحة
.\Collect-MemoryDump.ps1 -DumpIt --Pagefile
مثال 3 - جمع تفريغ الذاكرة الفعلية الخام
.\Collect-MemoryDump.ps1 -WinPMEM
مثال 4 - جمع تفريغ الأعطال من مايكروسوفت وملف الصفحة والأدلة الجنائية
.\Collect-MemoryDump.ps1 -Comae --Pagefile --Triage
[!IMPORTANT] يجب تثبيت Microsoft .NET Framework 4 (أو أحدث) على النظام الهدف لكاشف الأقراص المشفرة MAGNET وMAGNET Response. ببساطة تخطى جمع ملف الصفحة أو قم بتحميل وتثبيت Microsoft .NET Framework 4 (المثبت المستقل) من موقع تحميل مايكروسوفت: https://www.microsoft.com/en-us/download/details.aspx?id=17718
[!IMPORTANT] MAGNET DumpIt لويندوز لا يدعم أنظمة ويندوز 7. يرجى استخدام أي من أدوات جمع الذاكرة الأخرى عند التعامل مع ويندوز 7.
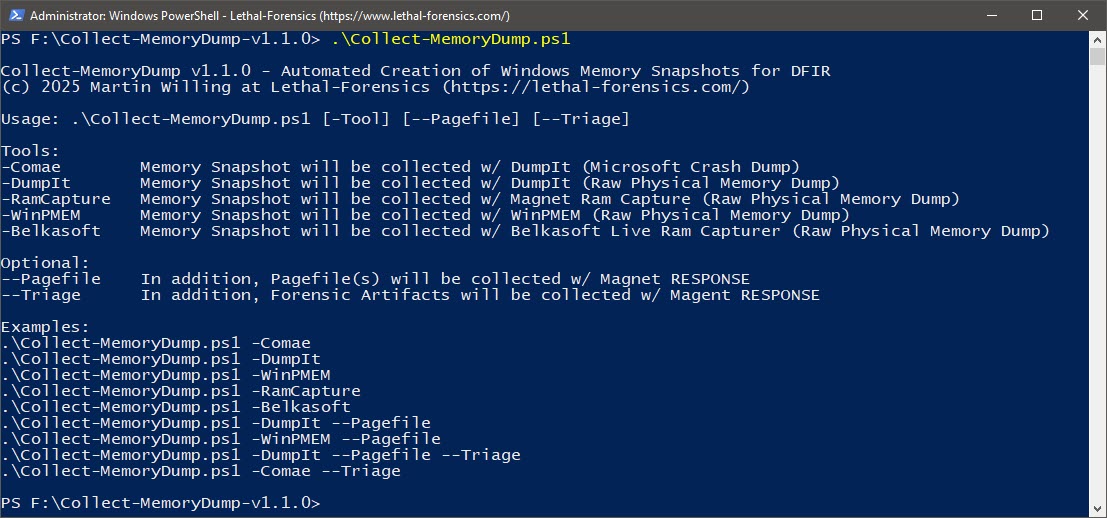
شكل 1: رسالة المساعدة
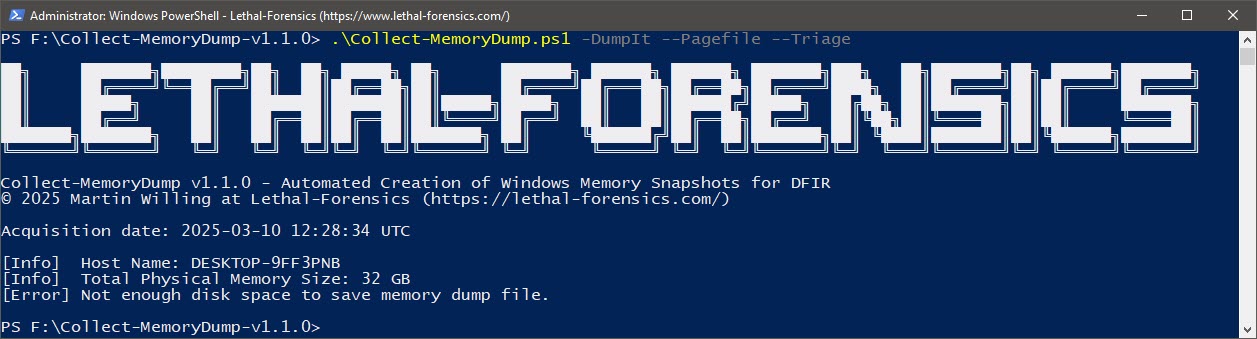
شكل 2: التحقق من المساحة المتوفرة
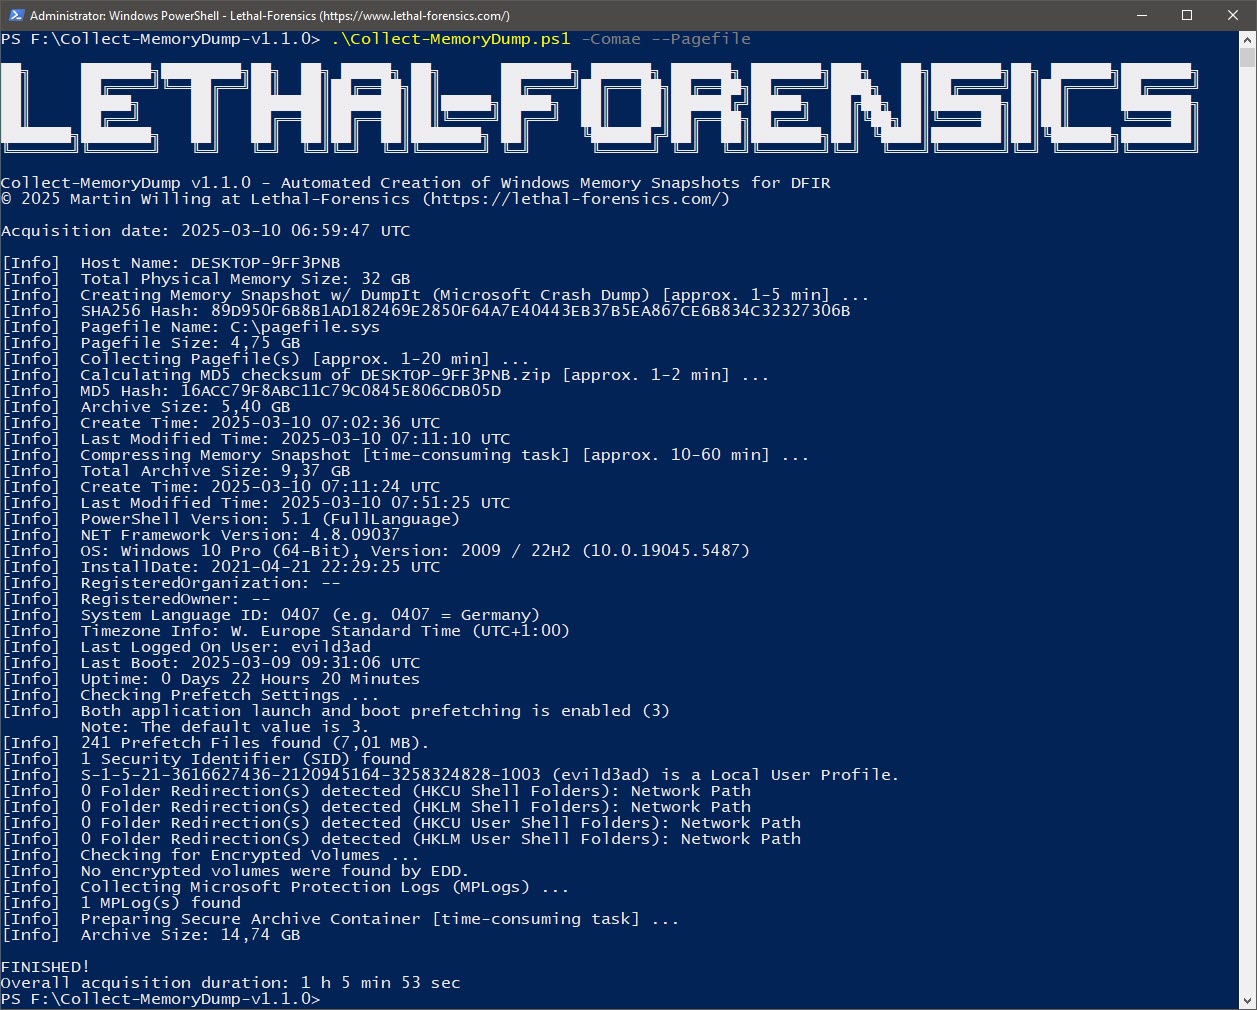
شكل 3: الإنشاء الآلي للقطة ذاكرة ويندوز باستخدام MAGNET DumpIt لويندوز (بما في ذلك ملف الصفحة)
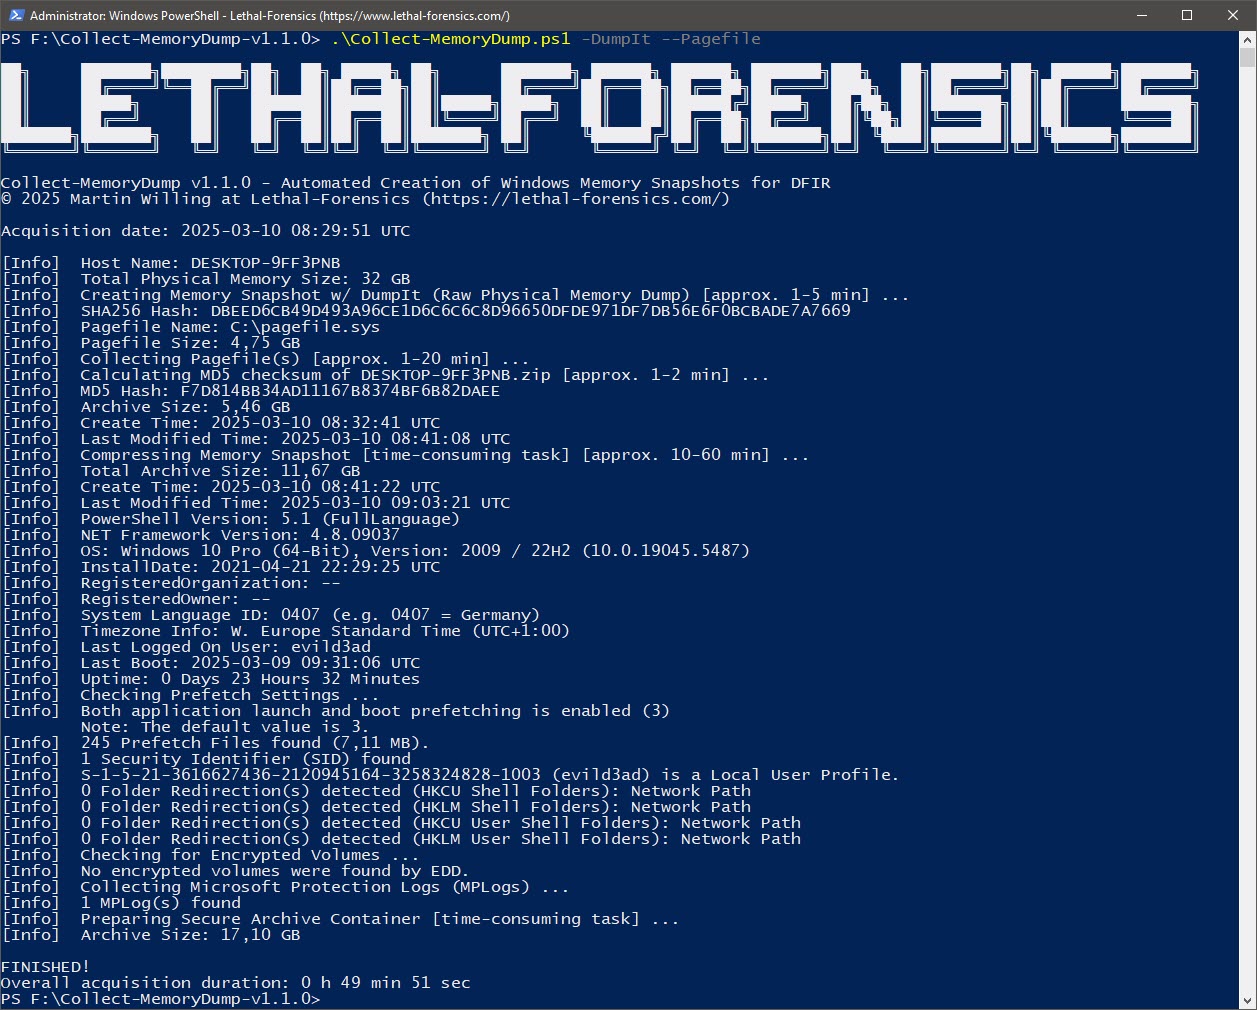
شكل 4: الإنشاء الآلي للقطة ذاكرة ويندوز باستخدام MAGNET DumpIt لويندوز (بما في ذلك ملف الصفحة)
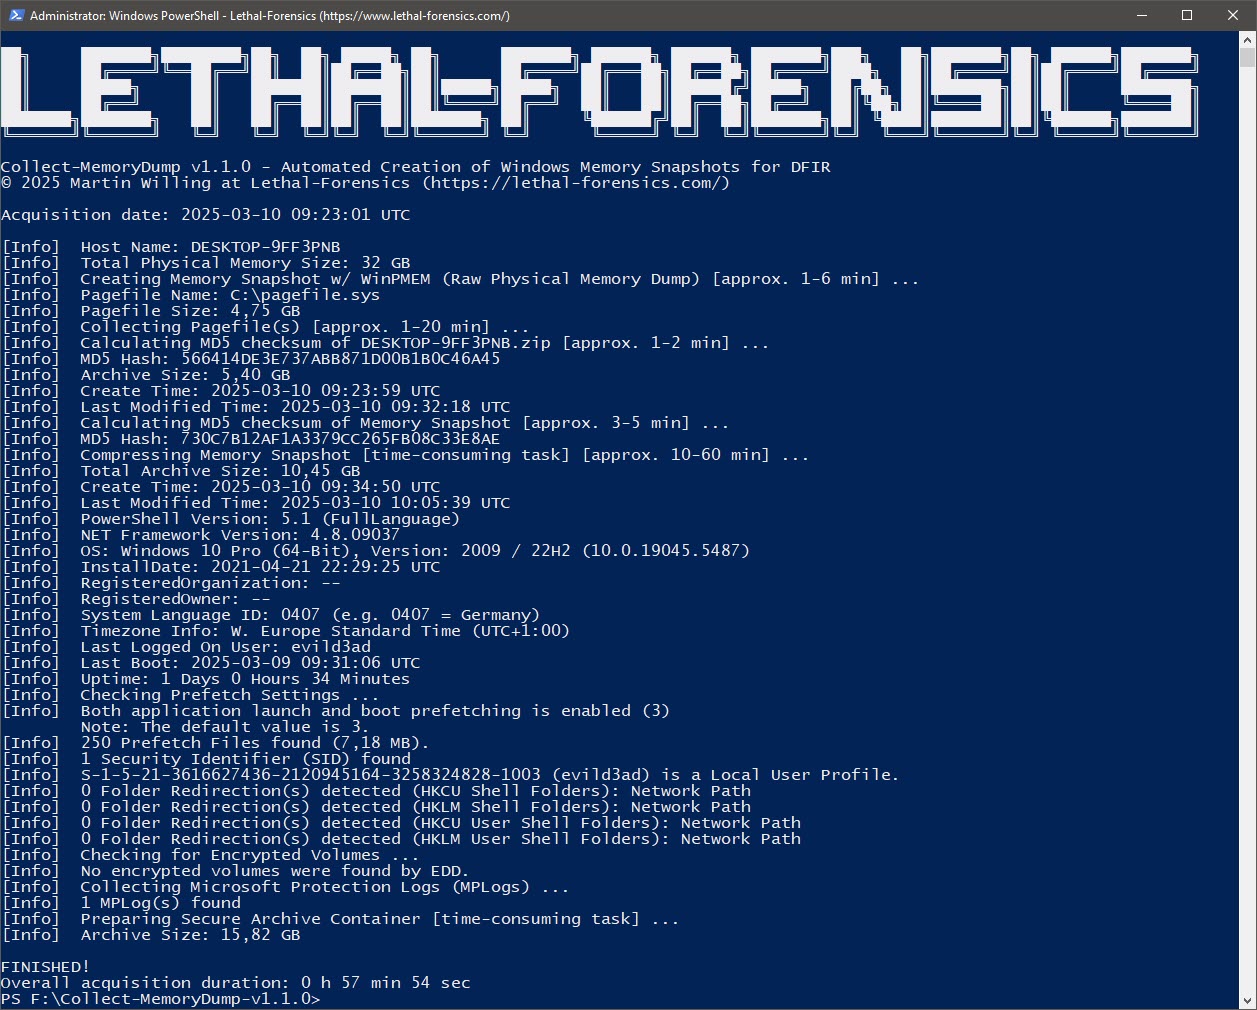
شكل 5: الإنشاء الآلي للقطة ذاكرة ويندوز باستخدام WinPMEM (بما في ذلك ملف الصفحة)
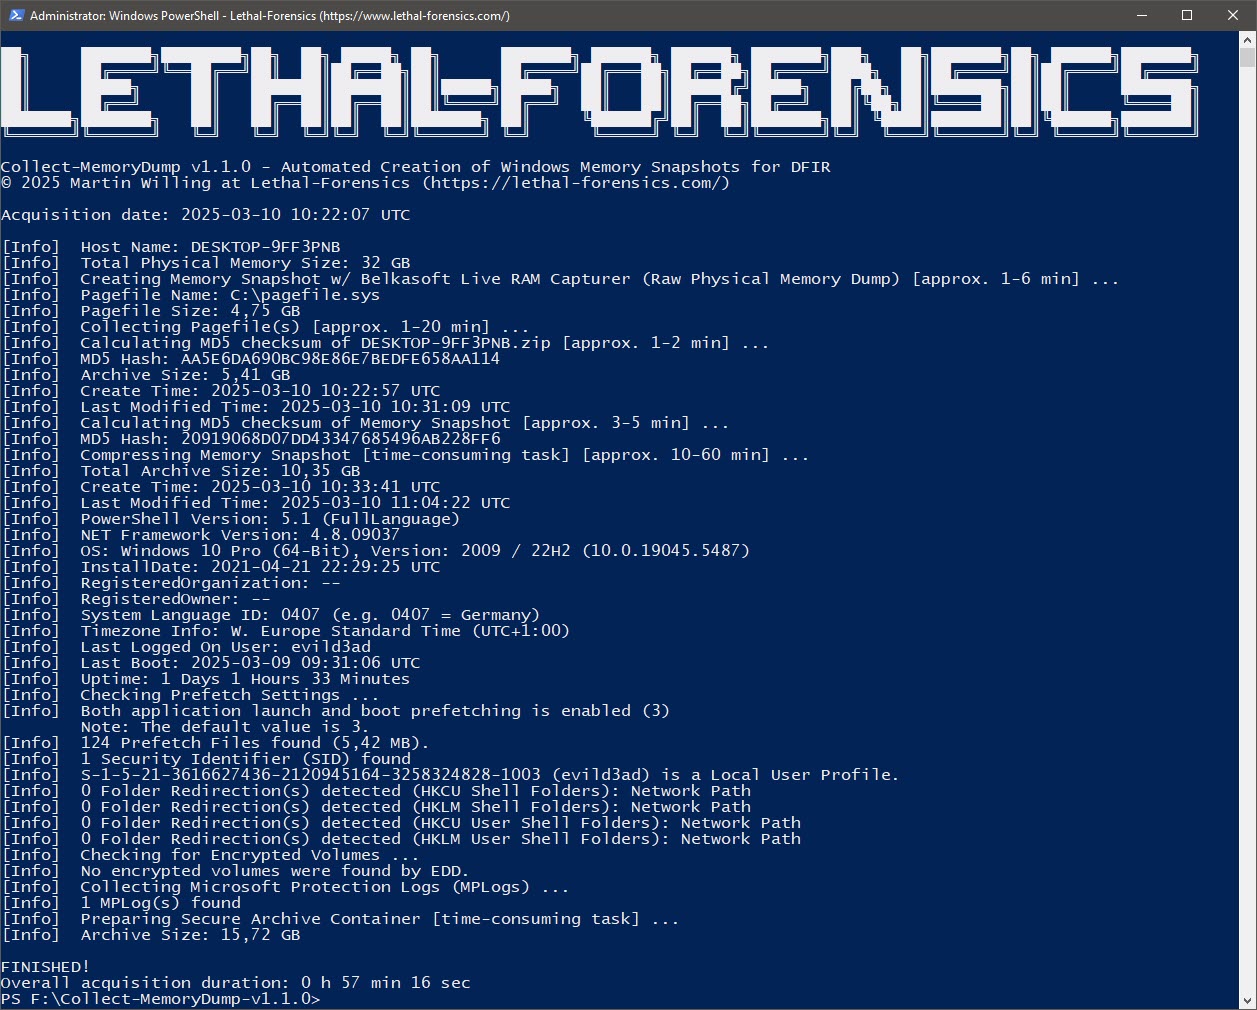
شكل 6: الإنشاء الآلي للقطة ذاكرة ويندوز باستخدام Belkasoft Live RAM Capturer (بما في ذلك ملف الصفحة)
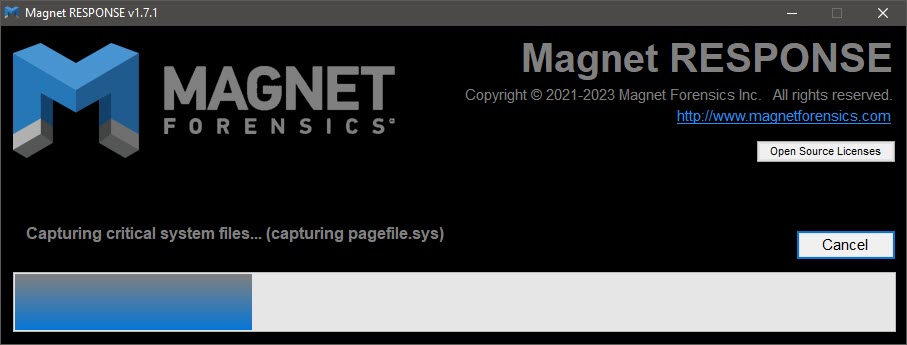
شكل 7: جمع ملف الصفحة باستخدام MAGNET Response
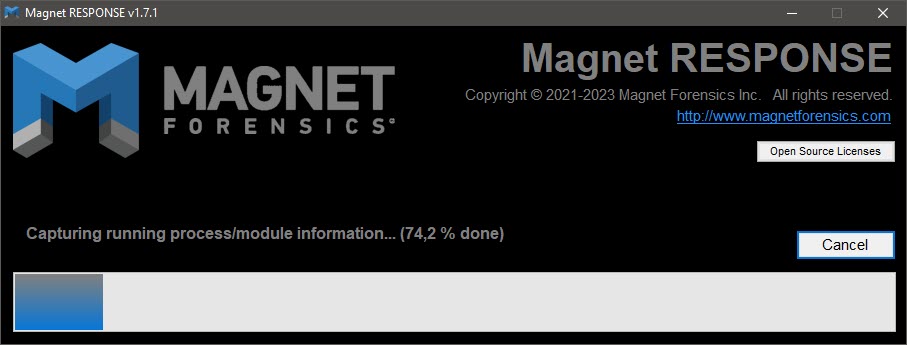
شكل 8: جمع معلومات العمليات/الوحدات الجارية باستخدام MAGNET Response
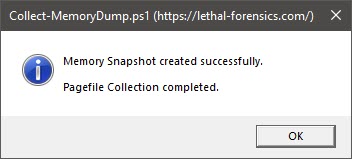
شكل 9: مربع الرسالة
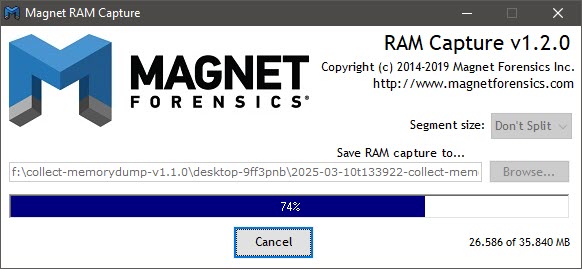
شكل 10: واجهة MAGNET RAM Capture
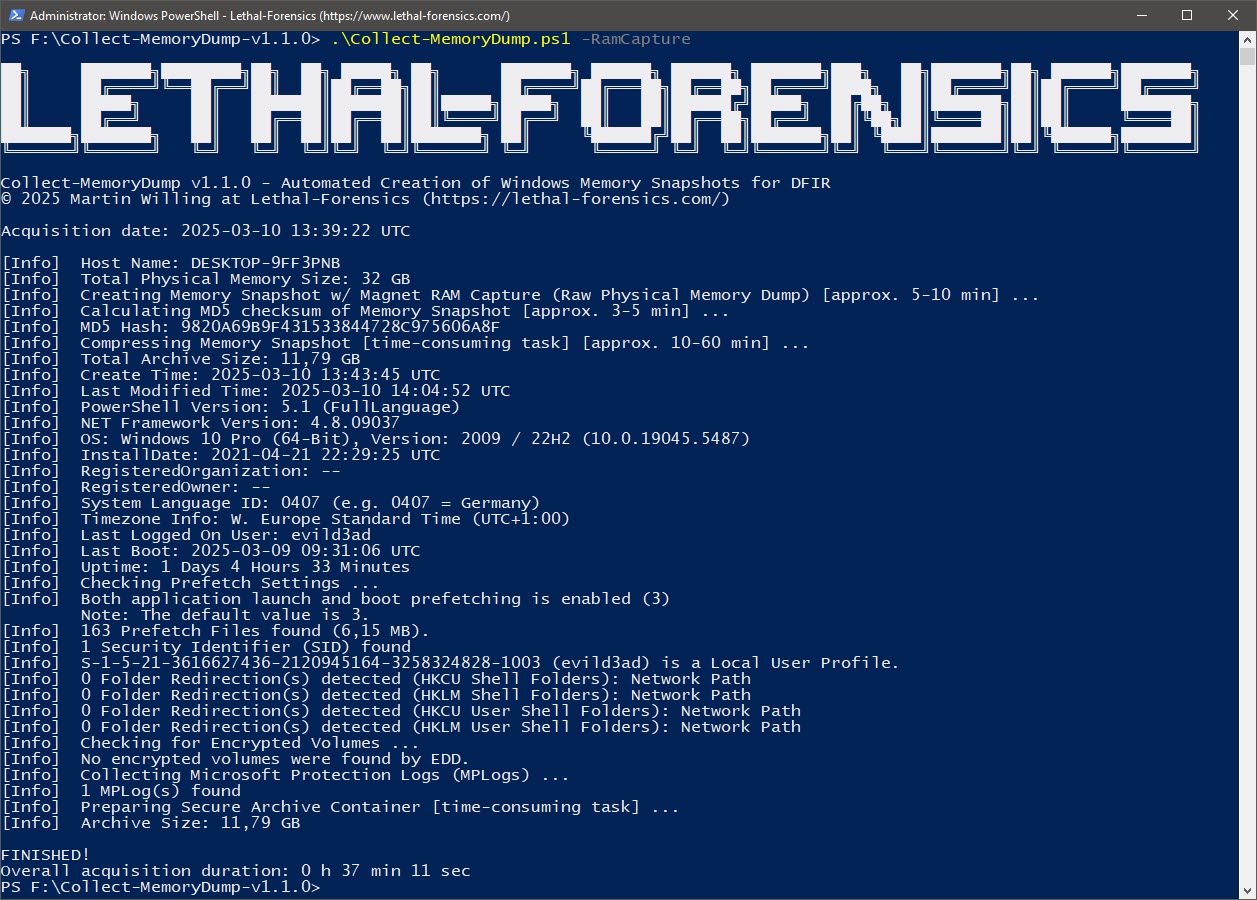
شكل 11: الإنشاء الآلي للقطة ذاكرة ويندوز باستخدام MAGNET RAM Capture
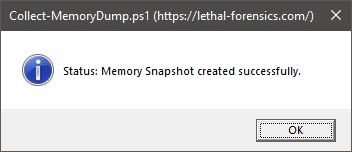
شكل 12: مربع الرسالة - تم إنشاء لقطة الذاكرة بنجاح

