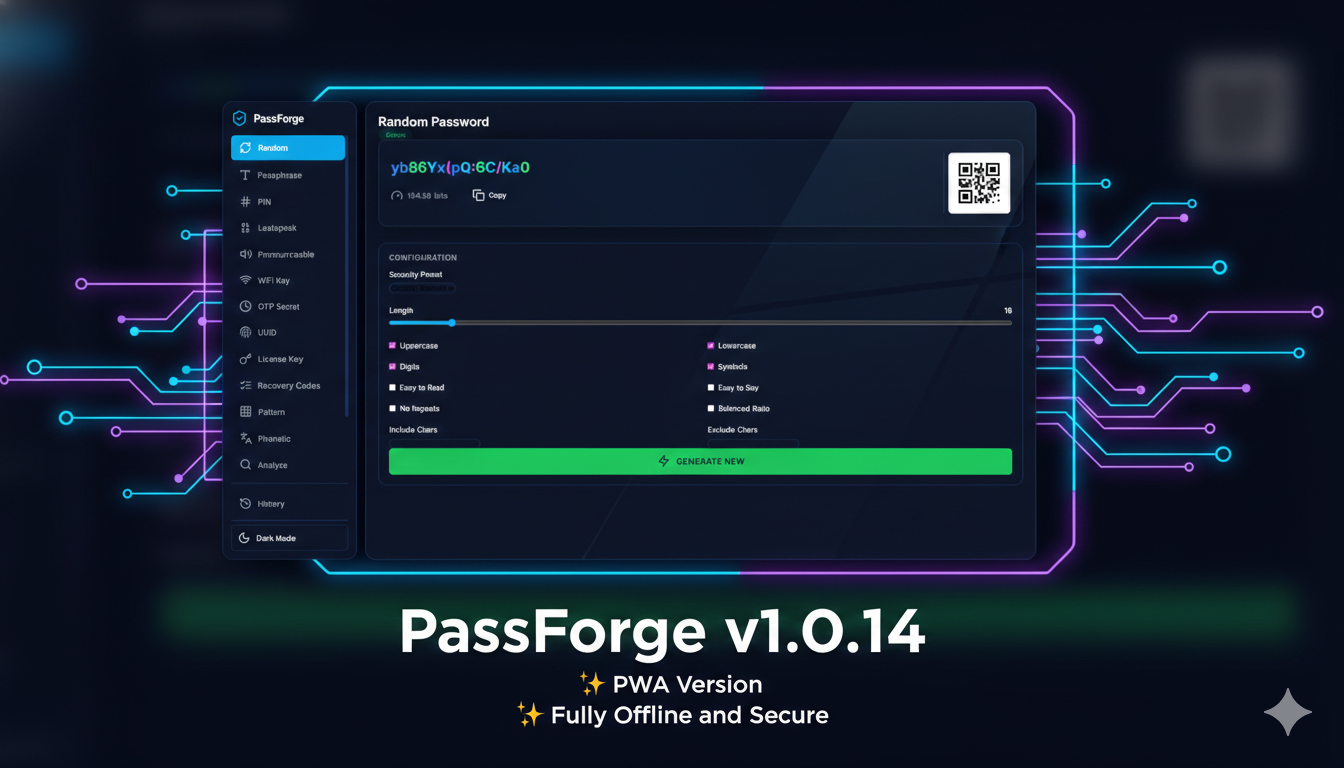
 krishnakanthb13/password_generator
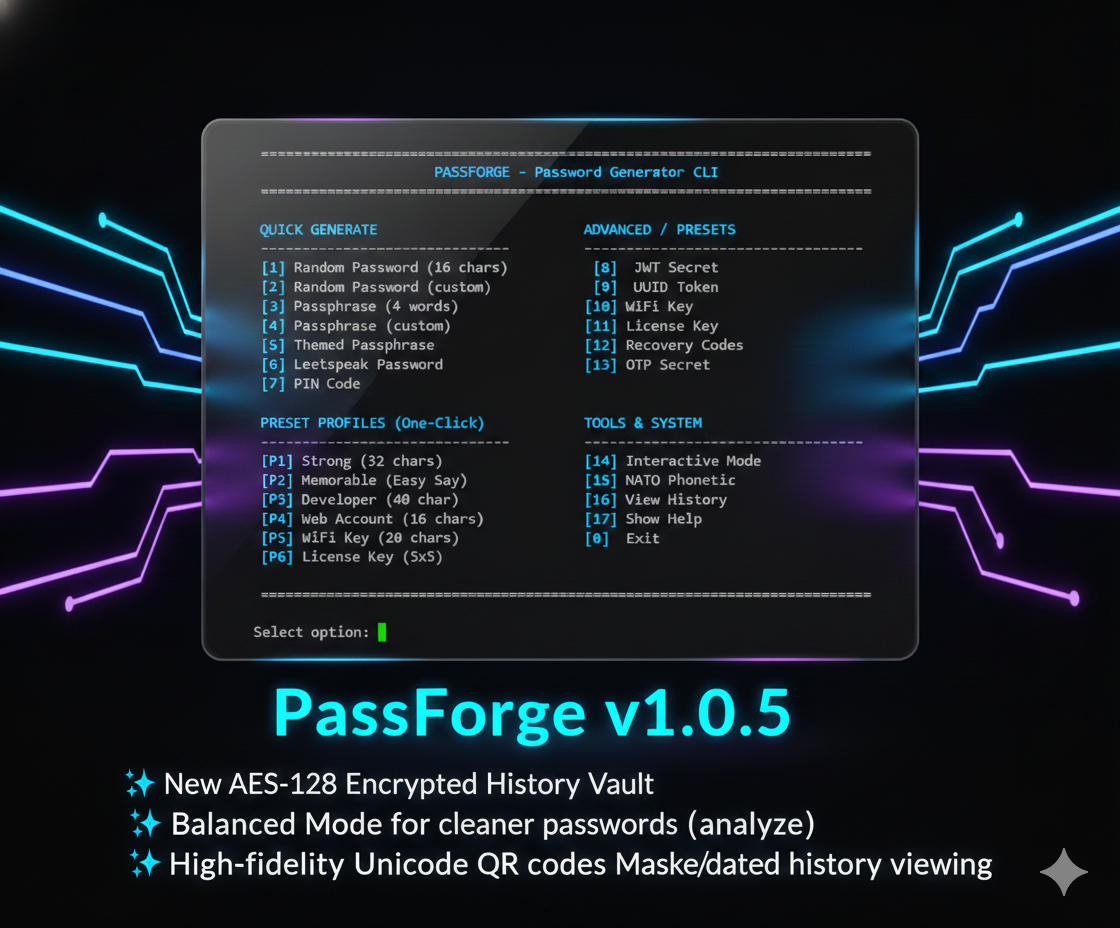
أداة CLI لتوليد كلمات مرور آمنة تشفيريًا وجاهزة للإنتاج، مع 17 وضعًا للتوليد، وشفافية في الإنتروبيا، وخيارات تخصيص شاملة.

أداة سطر أوامر (CLI) لتوليد كلمات مرور آمنة من الناحية التشفيرية وجاهزة للإنتاج، مع 17 وضع توليد، وشفافية في الإنتروبيا، وخيارات تخصيص شاملة.
| المولد | الأمر | الوصف |
|---|---|---|
| عشوائي | random, r | كلمات مرور عشوائية آمنة تشفيريًا |
| عبارة مرور | phrase, p | عبارات مرور مبنية على كلمات باستخدام قائمة كلمات EFF |
| ليتسبيك | leet, l | عبارات مرور مع استبدال الأحرف (A→4, E→3, إلخ) |
| رقم التعريف الشخصي | pin | أرقام تعريف شخصية (PIN) بطول قابل للتكوين |
| قابل للنطق | pronounce, pr | كلمات مرور سهلة النطق مبنية على مقاطع |
| UUID | uuid, u | معرفات UUID وفقًا لـ RFC 4122/9562 (v1, v4, v7) والنسخة القصيرة (Base58) |
| Base64 | base64, b64 | أسرار مشفرة بتنسيق base64 آمن للاستخدام في عناوين URL |
| سر JWT | jwt | أسرار عالية الإنتروبيا لتوقيع JWT (HS256/384/512) |
| مفتاح WiFi | wifi | مفاتيح متوافقة مع WPA2/WPA3 (8-63 حرفًا) |
| مفتاح ترخيص | license | مفاتيح ترخيص البرامج (تنسيق AXB، مثل 5x5) |
| رموز الاسترداد | recovery | رموز نسخ احتياطي للمصادقة الثنائية (رقمية أو قائمة على الكلمات) |
| رمز/سر OTP | otp | رموز وأسرار TOTP/HOTP مع URI otpauth |
| نمط | pattern | كلمات مرور مبنية على شبكة مرئية |
| عبارة ذات سمة | phrase (مخصص) | عبارات مرور من قوائم كلمات ذات سمات (حيوانات، خيال علمي، إلخ) |
| ناتو صوتي | phonetic, ph | تحويل النص/كلمات المرور إلى أبجدية ناتو (ألفا-برافو) |
| تحليل | analyze, check | تحليل قوة كلمة مرور موجودة |
| السجل | history | عرض سجل توليد كلمات المرور (افتراضيًا 10 إدخالات) |
.bat و .sh مخصصة مع قوائم تفاعليةsecrets الخاصة بلغة Python لـ CSPRNG.env (موصى به) أو ملف .vault.key القديم بصلاحيات صارمة 0600--easy-read و --easy-say# استنساخ المستودع
git clone https://github.com/krishnakanthb13/password_generator.git
cd password_generator
# تثبيت التبعيات (colorama, cryptography, pyperclip, إلخ.)
pip install -r requirements.txt
# إنشاء كلمة مرور عشوائية بطول 20 حرفًا
python main.py random -l 20

# إنشاء عبارة مرور من 4 كلمات
python main.py phrase -w 4 --capitalize

# إنشاء عبارة مرور ليتسبيك
python main.py leet -w 3 -s _

# إنشاء مع تحليل الإنتروبيا
python main.py --show-entropy random -l 16

# تشغيل الوضع التفاعلي
python main.py --interactive

# استخدام ملف تعريف محدد مسبقًا (Strong)
python main.py --preset strong --show-entropy
# كلمة مرور أساسية بطول 16 حرفًا
python main.py random

# 24 حرفًا، أحرف فقط
python main.py random -l 24 --no-symbols --no-digits

# سهلة القراءة (بدون 0/O، 1/l/I)
python main.py --easy-read random -l 20

# مع الحد الأدنى من المتطلبات
python main.py random -l 16 --min-upper 2 --min-digits 2 --min-symbols 1

# الوضع المتوازن (معظمها أحرف، رموز أقل)
python main.py random -l 24 --balanced
# عبارة مرور قياسية من 4 كلمات
python main.py phrase -w 4

# مكتوبة بحرف كبير وفاصل شرطة سفلية
python main.py phrase -w 5 -s _ --capitalize

# حالة بديلة (إنتروبيا عالية)
python main.py phrase -w 4 -s . --alternate
# الإخراج: aPpLe.bAnAnA.cHeRrY.dAtE

# حروف كبيرة مع فاصل شرطة (إنتروبيا عالية)
python main.py phrase -w 4 -s . --uppercase
# الإخراج: APPLE-BANANA-CHERRY-DATE

# نسخة ليتسبيك (استبدال ذكي بنسبة 50٪)
python main.py leet -w 4 -s -
# الإخراج: 4PPl3.8@N@[email protected]

# عبارة مرور ذات سمة (باستخدام 'animals.txt')
python main.py phrase -w 4 --capitalize --wordlist data/wordlists/animals.txt
# الإخراج: Tiger-Falcon-Shark-Wolf
# 5 أجزاء كل منها 5 أحرف
python main.py license --segments 5 --segment-length 5

# 4 أجزاء كل منها 8 أحرف
python main.py license --segments 4 --segment-length 8
# سر JWT لـ HS256
python main.py jwt --bits 256

# مفتاح API بتنسيق Base64
python main.py base64 -b 32 --url-safe

# رمز UUID (v4 عشوائي)
python main.py uuid --upper

# UUID v7 (قائم على الوقت، قابل للفرز)
python main.py uuid --ver 7
# أو اختصار
python main.py uuid --v7

# UUID قصير (مشفر بـ Base58، ~22 حرفًا)
python main.py uuid --short

# إنشاء UUID v7 باستخدام الاختصار
python main.py u --v7

# إنشاء 10 UUID v4 قصيرة
python main.py uuid --v4 --short -n 10

# تحويل صوتي ناتو
python main.py phonetic --text "PassForge"
# الإخراج: Papa-Alpha-Sierra-Sierra-Foxtrot-Oscar-Romeo-Golf-Echo
# تحليل كلمة مرور موجودة
python main.py analyze "p@ssword123"

# التسجيل في السجل
python main.py --log random -l 16

# عرض آخر 10 إدخالات في السجل (افتراضي)
python main.py history

# عرض جميع إدخالات السجل (يتم فك تشفيرها فورًا)
python main.py history --all

# عرض السجل مع تنقيح كلمات المرور
python main.py history --redact

# تصدير السجل (بالتنقيح افتراضيًا)
python main.py history --export backup.json

# تصدير السجل (نص عادي - يتطلب الحذر)
python main.py history --export secrets.csv --no-redact

# إخراج JSON للبرمجة النصية
python main.py --json jwt --bits 256
