 knightswd/nopacscan
يفحص وحدات تحكم مجال Active Directory بحثًا عن CVE-2021-42287 وCVE-2021-42278 من خلال الاستعلام عن DNS لجميع وحدات التحكم بالمجال وتحليل هياكل PAC لنوع 0x10، مما يحسّن دقة الاكتشاف مقارنةً بأساليب LDAP/SAMR.

NoPacScan هو ماسح ضوئي لثغرات CVE-2021-42287/CVE-2021-42278، وهو يفحص عددًا أكبر من وحدات تحكم المجال مقارنةً بالنصوص البرمجية الأصلية، كما أنه أكثر دقة منها. يقوم بالفحص عبر البحث في DNS عن _msdcs.aaa.com، وهذا أفضل من LDAP وSAMR، وسيقوم تلقائيًا بفحص جميع وحدات تحكم المجال التي يعثر عليها. إذا استخدمت LDAP أو SAMR، فقد تفوتك بعض وحدات تحكم المجال التي تمت إزالتها من وحدة تحكم المجال الأساسية. لمزيد من الدقة، يقوم بفحص حزمة PAC حيث يكون النوع مساويًا لـ 0x10، وهو الموضع الرئيسي للتصحيح من Microsoft لهذه الثغرة.
ماسح ثغرات Nopac، مقارنةً بالماسحات الأخرى، يمكنه فحص عدد أكبر من وحدات تحكم المجال بدقة أعلى. يحصل على جميع وحدات تحكم المجال عبر الاستعلام عن DNS لـ _msdcs.aaa.com (مقارنةً بالنصوص الأخرى التي تستخدم LDAP أو بروتوكول SAMR، يمكن للاستعلام عبر DNS العثور على وحدات التحكم التي خرجت من المجال ولكنها لم تُلغَ من DNS). ثم يقوم تلقائيًا بفحص جميع وحدات تحكم المجال التي تم العثور عليها. تعتمد طريقة فحص الثغرة بشكل أساسي على الحصول على ملف PAC المفكوك تشفيره والبحث عما إذا كان يحتوي على بنية من النوع 0x10 (الموضع الرئيسي للتصحيح من Microsoft).
Python3.5+impacket
usage: NopacScan.py [-h] [-debug] [-hashes LMHASH:NTHASH] [-dc-ip ip address] [-dns-ip dns ip address] [-dns-port dns port] credentials

positional arguments:
  credentials           domain/username[:password]

optional arguments:
  -h, --help            show this help message and exit
  -debug                Turn DEBUG output ON

authentication:
  -hashes LMHASH:NTHASH
                        NTLM hashes, format is LMHASH:NTHASH
  -dc-ip ip address     IP Address of the domain controller.
  -dns-ip dns ip address
                        Dns search Ip(default is DC-IP)
  -dns-port dns port    Dns search port (default is 53) scan with
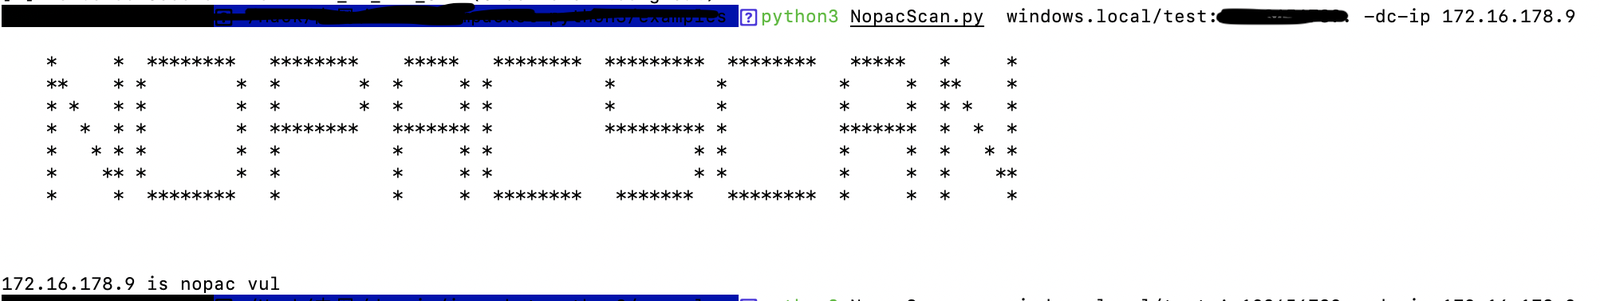
python3 NopacScan.py windows.local/test:aaaa -dc-ip 172.16.178.9
قم بالفحص باستخدام عنوان dc-ip (مع عنوان وحدة تحكم المجال هذا، سيجد المزيد من وحدات تحكم المجال عبر البحث في DNS وسيقوم تلقائيًا بفحص وحدات تحكم المجال الأخرى)، إذا كان لديك عنوان DNS، يمكنك إضافته باستخدام -dns-ip.
عند تمرير عنوان وحدة تحكم المجال عبر dc-ip، سيتم افتراضيًا إجراء استعلام DNS عبر خادم DNS الخاص بوحدة التحكم، وسيتم فحص جميع وحدات تحكم المجال التي تم العثور عليها تلقائيًا.