
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
stealth_call — # مكتبة استدعاءات نظام غير مباشرة لنظام ويندوز x64 (رأس فقط) بدون CRT، بدون IAT، حماية VEH ضد نقاط التوقف، تجاوز AMSI/ETW، ذاكرة W^X، استدعاءات ديناميكية لكل استدعاء. | Kitploit
أدوات/GitHubGitHub/kitsune-de/stealth_call
أدوات دفاعيةالاستغلالتحليل البرمجيات الخبيثةالفريق الأحمرتطوير الحمولاتمكافحة الروبوتات
GitHubkitsune-de/stealth_call

stealth_call

# مكتبة استدعاءات نظام غير مباشرة لنظام ويندوز x64 (رأس فقط) بدون CRT، بدون IAT، حماية VEH ضد نقاط التوقف، تجاوز AMSI/ETW، ذاكرة W^X، استدعاءات ديناميكية لكل استدعاء.

عرض المستودع
646منذ 5 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

stealth_call


ما هذا؟

مكتبة برأس واحد فقط (Header-only) لنظام Windows x64 تتيح لك استدعاء أي استدعاء نظام (NT syscall) دون لمس استيرادات ntdll، ودون ترك نصوص برمجية في ملفك الثنائي، ودون العلامات الحمراء المعتادة التي تجعل أنظمة EDR تفقد صوابها.

لا CRT. لا STL. لا IAT. يُترجم المشروع بأكمله إلى حوالي 19KB مع صفر تبعيات DLL حرفيًا.

صُممت لتجنب المزالق الشائعة في مكتبات استدعاءات النظام الموجودة — نصوص عادية، ثوابت تجزئة معروفة، استدعاء نظام مباشر من ذاكرة غير تابعة لـ ntdll، استيرادات IAT التي تصرخ "أنا أفعل شيئًا غريبًا"، مؤشر SEC_NO_CHANGE، تضخم CRT. لا شيء من ذلك هنا.


الميزات

محرك استدعاءات النظام

  • استدعاءات نظام غير مباشرة — تقفز الـ stubs إلى أداة syscall; ret الخاصة بـ ntdll نفسها، لذا يكون RIP دائمًا داخل ntdll عند تنفيذ تعليمة syscall
  • توليد stub لكل استدعاء — كل استدعاء فردي يبني stub جديدًا بتعليمات عشوائية، وتخطيط عشوائي، ورقم استدعاء نظام مشفر بـ XOR. لا يُعاد استخدام أي شيء
  • فرض W^X — صفحات Scratch تنتقل من RW → RX → RW. لا يتم تخصيص RWX أبدًا، نقطة
  • تُمسح الـ stubs فورًا بعد كل استدعاء
  • تُستخرج استدعاءات النظام من تعيين قسم \KnownDlls\ntdll.dll (بدون وصول لنظام الملفات، غير مرئي لـ ProcMon)
  • يتم حل 977 استدعاء نظام على نظام Win11 نموذجي

مكافحة نقاط التوقف

  • نهج قائم على VEH — إذا وضع مصحح أخطاء 0xCC على الدالة المستهدفة، يستعيد معالج الاستثناء البايت الأصلي بصمت، وينفذ التعليمات تحت خطوة واحدة (single-step)، ثم يعيد نقطة التوقف. لا يعلم مصحح الأخطاء أبدًا أنه تم تجاوزه. صفر نافذة زمنية
  • يعمل على أي دالة في أي DLL، وليس فقط ntdll

التهرب

  • تجاوز AMSI — يرقّع AmsiScanBuffer لإرجاع S_OK
  • تجاوز ETW — يرقّع EtwEventWrite لإرجاع SUCCESS
  • كل الترقيع يتم عبر استدعاءات نظام مباشرة، وليس عبر VirtualProtect
  • نصوص مشفرة بـ XOR في كل مكان — أسماء DLLs، المسارات، كل شيء. تُفك تشفيرها على المكدس، وتُمسح بعد الاستخدام
  • خوارزمية تجزئة مخصصة (ليست FNV-1a، وليست CRC32 — لا تواقيع YARA معروفة)
  • مسح PEB لجميع عمليات حل الوحدات/الدوال — لا GetModuleHandle، لا GetProcAddress

جودة الكود

  • رأس واحد فقط، ضع مجلد stealth/ في مشروعك وانطلق
  • آمن للخيوط عبر صفحات Scratch لكل خيط + أقفال دوران (spinlocks)
  • تنظيف كامل عند الإيقاف — تُحرر صفحات Scratch، تُصفّر الخرائط، يُزال VEH
  • كشف الخطافات لـ trampolines الشائعة في EDR (jmp rel32، jmp [rip]، mov rax + jmp rax)

كيف يعمل

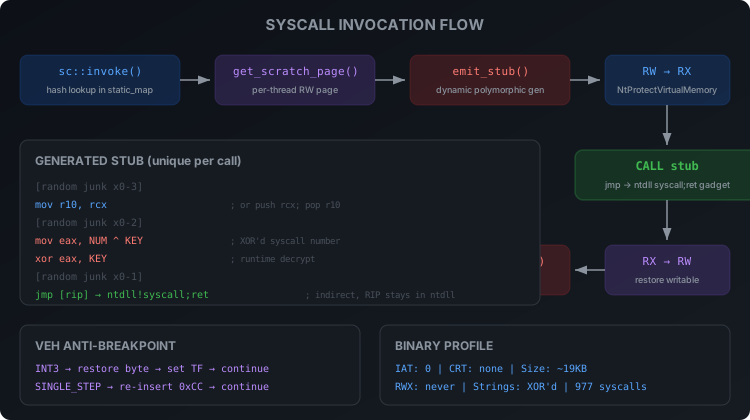
flow

مسار استدعاء النظام

  1. تفتح initialize() ملف ntdll عبر قسم \KnownDlls، وتحلل تصديرات PE، وتلتقط كل رقم استدعاء نظام
  2. تفحص .text في ntdll بحثًا عن أداة syscall; ret — من هنا سيتم تنفيذ تعليمة syscall الفعلية
  3. عند استدعاء sc::invoke():
    • تبحث عن إدخال استدعاء النظام بالتجزئة
    • تلتقط صفحة Scratch الخاصة بالخيط المستدعي (أو تخصص واحدة، للقراءة/الكتابة فقط)
    • يبني emit_stub() stub متعدد الأشكال فريدًا — تعليمات عشوائية قبل/بعد، رقم استدعاء نظام مشفر بـ XOR بمفتاح خاص بكل استدعاء، قفزة غير مباشرة إلى أداة ntdll
    • تقلب الصفحة من RW → RX
    • تستدعي عبر الـ stub
    • تقلب من RX → RW
    • تصفّر بايتات الـ stub

لا توجد ذاكرة RWX في أي لحظة. لا يتم تنفيذ تعليمة syscall خارج ntdll في أي لحظة. لا تُخزن أرقام استدعاءات النظام كنص عادي في أي لحظة.

VEH Trampoline

تستدعي tramp::invoke() مع الدالة المستهدفة. إذا لم توجد نقطة توقف — تعمل الدالة بشكل طبيعي بدون أي حمل إضافي. إذا وضع مصحح أخطاء 0xCC:

  1. يحدث استثناء INT3
  2. يتحقق معالج VEH لدينا مما إذا كان العنوان في جدولنا (بحث بالتجزئة، وليس مسحًا خطيًا)
  3. يستعيد البايت الأصلي من نسخة نظيفة قُرئت من القرص
  4. يضبط علم الفخ (Trap Flag)
  5. يستمر التنفيذ — تعمل التعليمات الحقيقية
  6. يحدث استثناء الخطوة الواحدة
  7. يعيد المعالج وضع 0xCC

قائمة نقاط التوقف في مصحح الأخطاء ما زالت تعرضها كنشطة. نقطة التوقف فقط لا تُفعَّل أبدًا على استدعاءاتنا.


البناء

root@kitploit:~
cmake -B build -A x64
cmake --build build --config Release

يتطلب MSVC (VS 2019+) و CMake 3.15+. الناتج حوالي 19KB بدون أي استيرادات.


الاستخدام

استدعاءات النظام

root@kitploit:~
#include "stealth/syscall.hpp"

stealth::sc::initialize();

PVOID base = nullptr;
SIZE_T size = 0x1000;
NTSTATUS status = stealth::sc::invoke<NTSTATUS>(
    HASH("NtAllocateVirtualMemory"),
    NtCurrentProcess(), &base, (ULONG_PTR)0, &size,
    (ULONG)(MEM_COMMIT | MEM_RESERVE), (ULONG)PAGE_READWRITE
);

مكافحة نقاط التوقف

root@kitploit:~
#include "stealth/trampoline.hpp"

// يعمل حتى لو كان لدى x64dbg نقطة توقف على MessageBoxA
int ret = stealth::tramp::invoke<int>(
    HASH_CI("user32.dll"), HASH("MessageBoxA"),
    (HWND)nullptr, (LPCSTR)"hello", (LPCSTR)"title", (UINT)MB_OK
);

AMSI / ETW

root@kitploit:~
#include "stealth/bypass.hpp"

stealth::bypass::patch_etw();
stealth::bypass::patch_amsi();

التنظيف

root@kitploit:~
stealth::tramp::shutdown();
stealth::sc::shutdown();

هيكل المشروع

root@kitploit:~
stealth/
  common.hpp      — عمليات الذاكرة، قفل الدوران، static_map، PRNG، مخرجات التصحيح
  hash.hpp        — تجزئة مخصصة في وقت الترجمة
  xorstr.hpp      — تشفير نصوص XOR في وقت الترجمة
  peb.hpp         — مسح PEB، محلل تصديرات PE، كشف الخطافات
  syscall.hpp     — محرك استدعاءات النظام غير المباشر، مولّد الـ stub، W^X، مكافحة التفريغ
  trampoline.hpp  — مكافحة نقاط التوقف القائمة على VEH
  bypass.hpp      — ترقيع AMSI + ETW

الترخيص

MIT — افعل ما تشاء به.

تنزيل الأداة