
 kennbroorg/poorskeme
استخبارات المصادر المفتوحة - تصور البيانات - سلسلة الكتل - الوعي - الاحتيال


OSINT - تصور البيانات - بلوكشين - الوعي - الاحتيال

اذهب إلى هذا الموقع وانقر على زر التحميل أو اذهب إلى قسم الإصدارات. قم بتنزيل ملف ZIP المسمى poorSKeme.zip
قم بفك الضغط، وقم بتثبيت المتطلبات، ثم قم بتشغيله.
unzip poorSKeme.zip
cd poorSKeme
pip install -r requirements.txt
python3 poorSKeme --help
$$$$$$$\                                       $$$$$$\  $$\   $$\
$$  __$$\                                     $$  __$$\ $$ | $$  |
$$ |  $$ | $$$$$$\   $$$$$$\   $$$$$$\        $$ /  \__|$$ |$$  / $$$$$$\  $$$$$$\$$$$\   $$$$$$\
$$$$$$$  |$$  __$$\ $$  __$$\ $$  __$$\       \$$$$$$\  $$$$$  / $$  __$$\ $$  _$$  _$$\ $$  __$$\
$$  ____/ $$ /  $$ |$$ /  $$ |$$ |  \__|       \____$$\ $$  $$<  $$$$$$$$ |$$ / $$ / $$ |$$$$$$$$ |
$$ |      $$ |  $$ |$$ |  $$ |$$ |            $$\   $$ |$$ |\$$\ $$   ____|$$ | $$ | $$ |$$   ____|
$$ |      \$$$$$$  |\$$$$$$  |$$ |            \$$$$$$  |$$ | \$$\\$$$$$$$\ $$ | $$ | $$ |\$$$$$$$\
\__|       \______/  \______/ \__|             \______/ \__|  \__|\_______|\__| \__| \__| \_______|

usage: poorSKeme.py [-h] [-bc {bsc,eth}] [-ct CONTRACT] [-bf BLOCK_FROM] [-bt BLOCK_TO] [-c CHUNK] [-f FILE] [-w]

Contract analyzer

optional arguments:
  -h, --help            show this help message and exit

Get and process data:
  -bc {bsc,eth}, --blockchain {bsc,eth}
                        Select Blockchain (bsc, eth)
  -ct CONTRACT, --contract CONTRACT
                        address of contract
  -bf BLOCK_FROM, --block-from BLOCK_FROM
                        Block start
  -bt BLOCK_TO, --block-to BLOCK_TO
                        Block end
  -c CHUNK, --chunk CHUNK
                        Chunks of blocks

Process data from JSON file:
  -f FILE, --file FILE  JSON file of recolected data

Start WebServer visualization data:
  -w, --web             WEB for data visaulization

            Examples
            --------

            # Extract TRXs of contract from block to block (Ethereum Network)
            python3 poorSKeme.py -bc eth -ct 0xb547027A4CCD46EC98199Fa88AAEDF5aA981Db26 -bt 6496413        # To collect

            # Extract TRXs of contract from block to block (Binance Smart Chain)
            python3 poorSKeme.py -bc bsc -ct 0xe878BccA052579C9061566Cec154B783Fc5b9fF1 -bt 15552901       # To collect

            # Data Visualization of processed contract information (Binance Smart Chain)
            python3 poorSKeme.py -bc bsc -f contract-0xe878BccA052579C9061566Cec154B783Fc5b9fF1.db -w  # To visualice data
إذا استخدمت معلمة الويب، فإن المنفذ هو 4200. الرابط الكامل هو http://127.0.0.1:4200.
احصل على API المجانية من https://etherscan.io/apis (إيثريوم) ومن https://bscscan.com/apis (سلسلة بينانس الذكية) قم بتحميلها في ملف API.yaml مع استبدال XXX بمفتاح API المقابل
لجمع البيانات من العقد 0xe878BccA052579C9061566Cec154B783Fc5b9fF1 (إيثريوم هي البلوكشين الافتراضية)
python3 poorSKeme.py -ct 0xb547027A4CCD46EC98199Fa88AAEDF5aA981Db26
لكن هذا قد يستغرق وقتًا طويلاً، لذا يمكنك تمرير معلمتي الكتلة من وإلى
python3 poorSKeme.py -bc bsc -ct 0xe878BccA052579C9061566Cec154B783Fc5b9fF1 -bf 14040726 -bt 15552901
أو فقط الكتلة إلى
python3 poorSKeme.py -bc bsc -ct 0xe878BccA052579C9061566Cec154B783Fc5b9fF1 -bt 15552901
لاحظ المعلمة -bc التي تشير إلى شبكة البلوكشين (سلسلة بينانس الذكية في هذه الحالة)
سينتج عن ذلك ملف باسم contract-bsc-[CONTRACT].json، في مثالنا سيسمى contract-bsc-0xe878BccA052579C9061566Cec154B783Fc5b9fF1.json
بعد الحصول على ملف البيانات يمكنك معالجة المعلومات وتصورها عن طريق تشغيل
python3 poorSKeme.py -f ./contract-bsc-0xe878BccA052579C9061566Cec154B783Fc5b9fF1.db -w
سيقوم الأمر أعلاه بتشغيل خدمتين، API داخلي على المنفذ 5000 والتصور على المنفذ 4200. فقط افتح المتصفح وأدخل العنوان http://127.0.0.1:4200

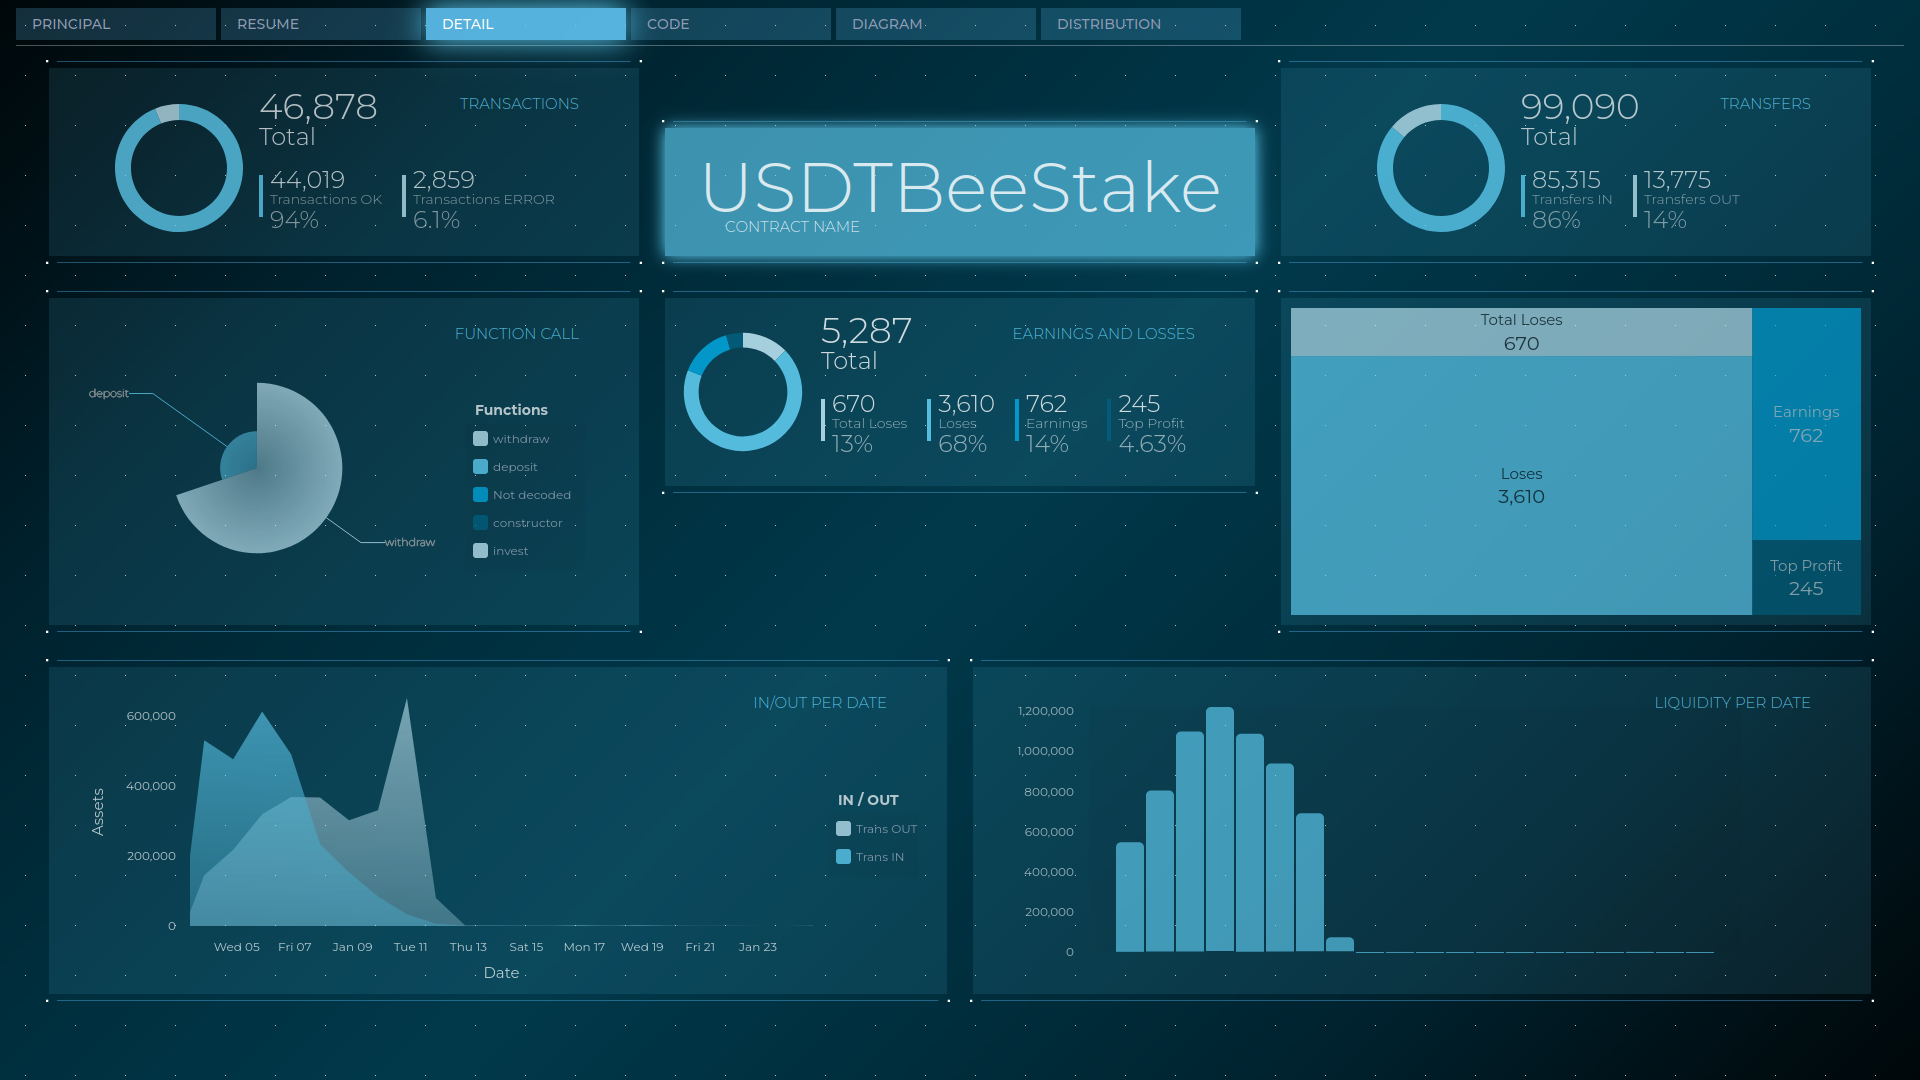
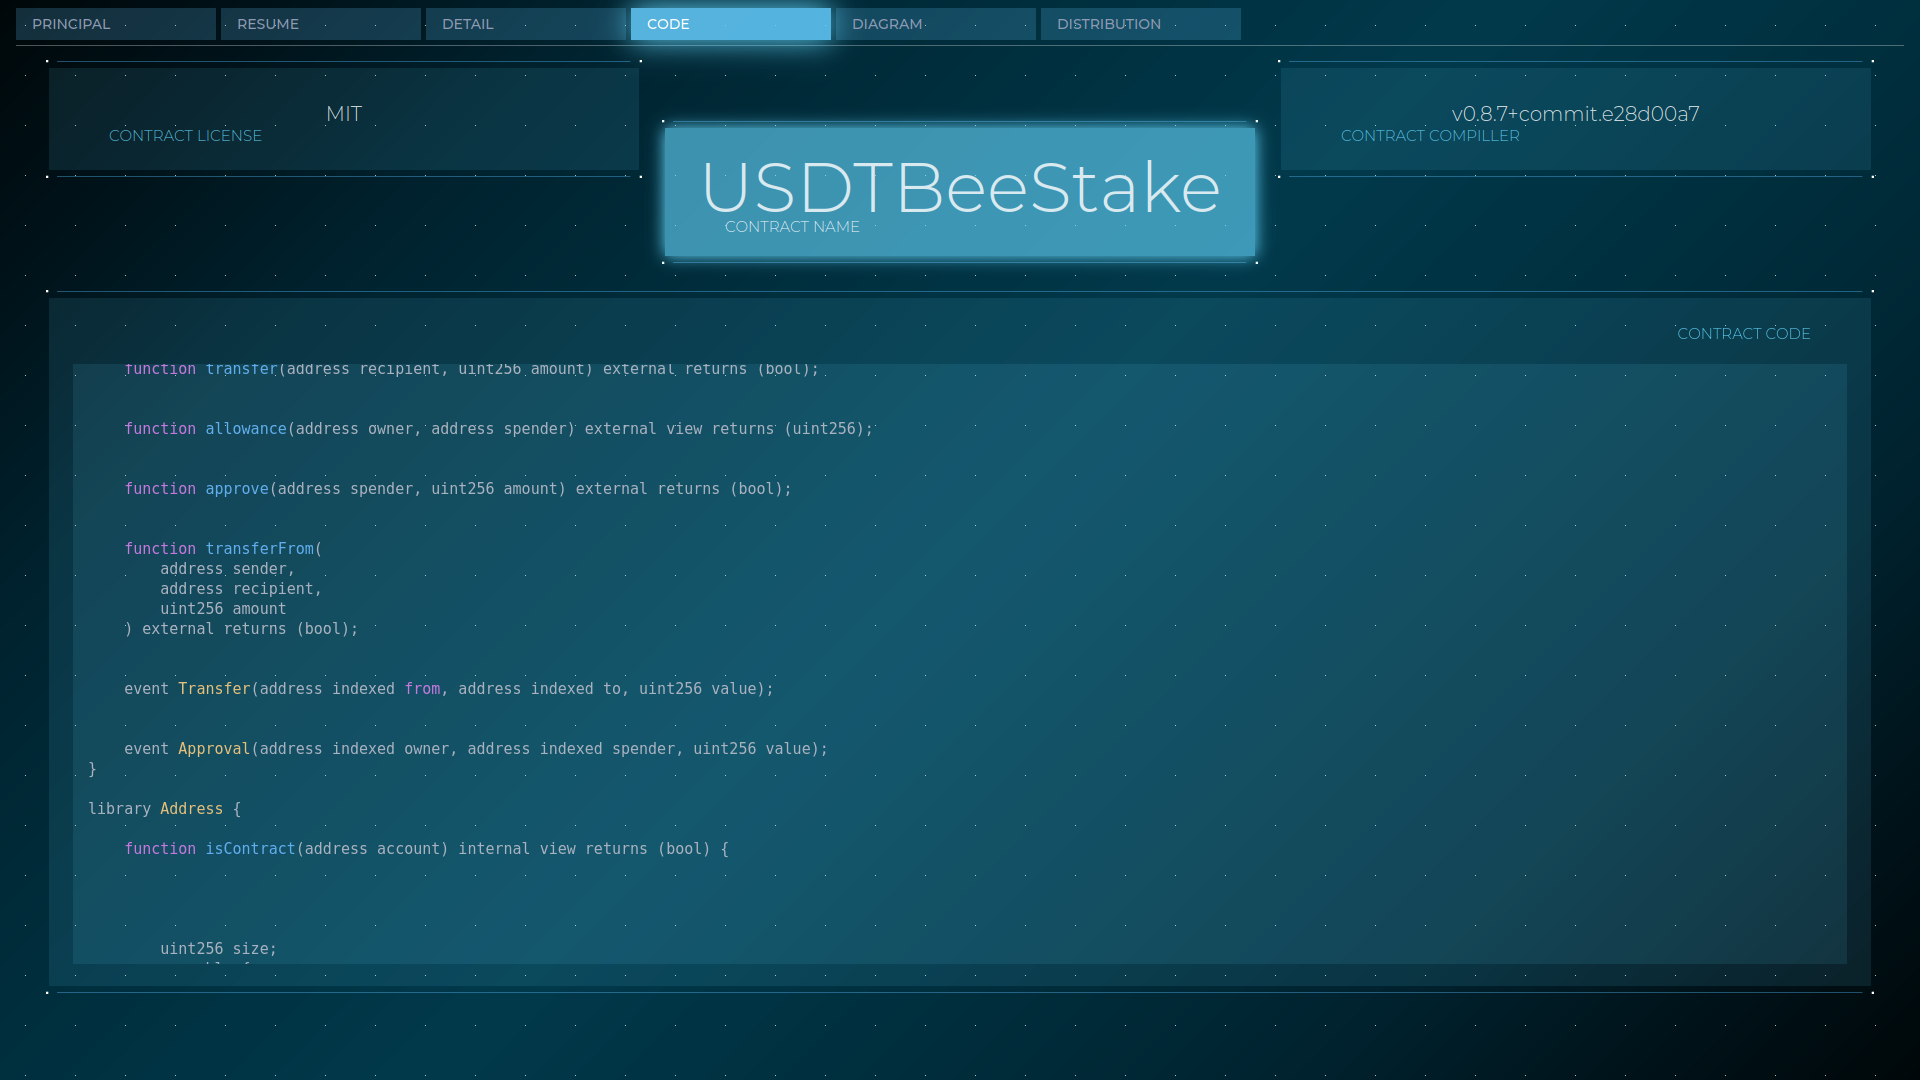

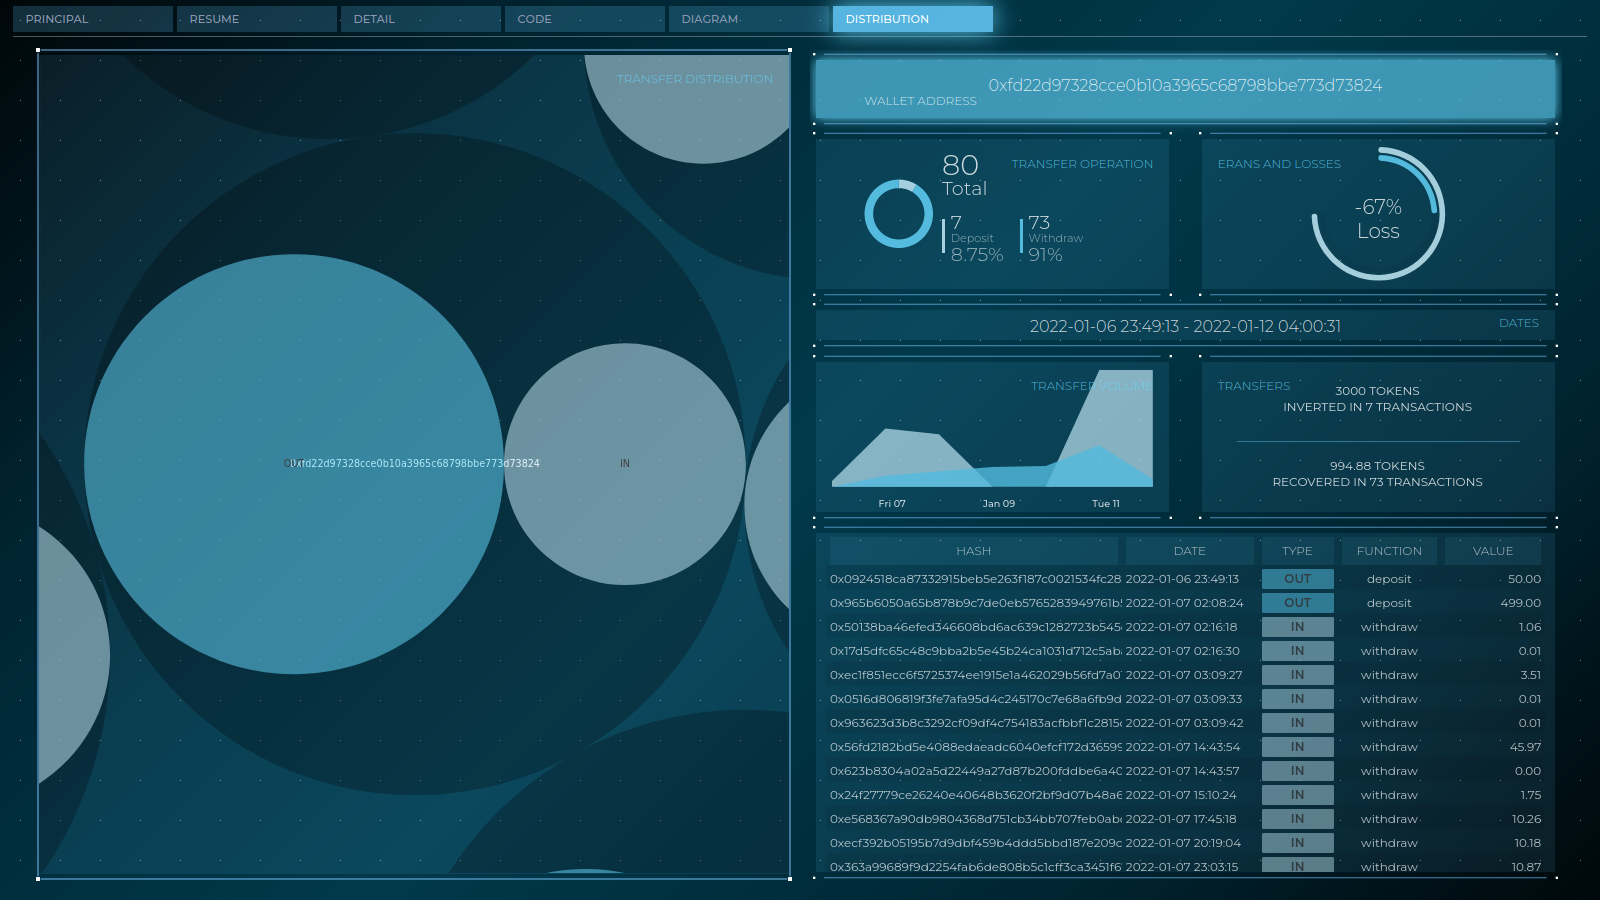
هذا مشروع صغير، بدأ في منتصف مارس 2022، لذا قد يحتوي على أخطاء. مع مرور الوقت، ومن خلال الملاحظات، سينمو المشروع وسيتم إصلاح الأخطاء، لكنه مشروع شخصي والوقت المخصص له غير محدد.
هذا مشروع صغير، بدأ في منتصف مارس 2022، لذا قد يحتوي على أخطاء. مع مرور الوقت، ومن خلال الملاحظات، سينمو المشروع وسيتم إصلاح الأخطاء، لكنه مشروع شخصي والوقت المخصص له غير محدد.
هذا مشروع صغير، بدأ في منتصف مارس 2022، لذا قد يحتوي على أخطاء. مع مرور الوقت، ومن خلال الملاحظات، سينمو المشروع وسيتم إصلاح الأخطاء، لكنه مشروع شخصي والوقت المخصص له غير محدد.
لقد نشرت إخلاء المسؤولية ثلاث مرات، ربما ستقرأه مرة واحدة
...
آخر نقطتين في خارطة الطريق تخضعان للكثير من البحث، لكن لا شيء مستحيل.






