 karol-broda/snitch
طريقة أجمل لفحص اتصالات الشبكة

بديل أسهل لـ ss / netstat مصمم للبشر. افحص اتصالات الشبكة عبر واجهة TUI نظيفة أو جداول منسّقة.
brew install snitch
شكرًا لـ @bevanjkay على إضافة snitch إلى homebrew-core
go install github.com/karol-broda/snitch@latest
nix-env -iA nixpkgs.snitch
شكرًا لـ @DieracDelta على إضافة snitch إلى nixpkgs
# try it
nix run github:karol-broda/snitch

# install to profile
nix profile install github:karol-broda/snitch

# or add to flake inputs
{
  inputs.snitch.url = "github:karol-broda/snitch";
}
# then use: inputs.snitch.packages.${system}.default
أضف snitch إلى مدخلات flake لديك واستورد وحدة home-manager:
{
  inputs = {
    nixpkgs.url = "github:NixOS/nixpkgs/nixos-unstable";
    home-manager.url = "github:nix-community/home-manager";
    snitch.url = "github:karol-broda/snitch";
  };

  outputs = { nixpkgs, home-manager, snitch, ... }: {
    homeConfigurations."user" = home-manager.lib.homeManagerConfiguration {
      pkgs = nixpkgs.legacyPackages.x86_64-linux;
      modules = [
        snitch.homeManagerModules.default
        {
          programs.snitch = {
            enable = true;
            # optional: use the flake's package instead of nixpkgs
            # package = snitch.packages.x86_64-linux.default;
            settings = {
              defaults = {
                theme = "catppuccin-mocha";
                interval = "2s";
                resolve = true;
              };
            };
          };
        }
      ];
    };
  };
}
السمات المتاحة: ansi, catppuccin-mocha, catppuccin-macchiato, catppuccin-frappe, catppuccin-latte, gruvbox-dark, gruvbox-light, dracula, nord, tokyo-night, tokyo-night-storm, tokyo-night-light, solarized-dark, solarized-light, one-dark, mono
# with yay
yay -S snitch-bin

# with paru
paru -S snitch-bin
curl -sSL https://raw.githubusercontent.com/karol-broda/snitch/master/install.sh | sh
يتم التثبيت إلى ~/.local/bin إذا كان متاحًا، وإلا إلى /usr/local/bin. يمكنك التجاوز باستخدام:
curl -sSL https://raw.githubusercontent.com/karol-broda/snitch/master/install.sh | INSTALL_DIR=~/bin sh
macos: يقوم سكربت التثبيت تلقائيًا بإزالة خاصية العزل (
com.apple.quarantine) من الملف الثنائي للسماح بتشغيله دون تحذيرات Gatekeeper. لتعطيل هذا السلوك، اضبطKEEP_QUARANTINE=1.
صور OCI مُجهزة مسبقًا متاحة من سجل حاويات GitHub:
# pull from ghcr.io
docker pull ghcr.io/karol-broda/snitch:latest          # alpine (default)
docker pull ghcr.io/karol-broda/snitch:latest-alpine   # alpine (~17MB)
docker pull ghcr.io/karol-broda/snitch:latest-scratch  # minimal, binary only (~9MB)
docker pull ghcr.io/karol-broda/snitch:latest-debian   # debian trixie
docker pull ghcr.io/karol-broda/snitch:latest-ubuntu   # ubuntu 24.04

# or use a specific version
docker pull ghcr.io/karol-broda/snitch:0.2.0-alpine
بدلاً من ذلك، يمكنك البناء محليًا عبر nix flake:
nix build github:karol-broda/snitch#snitch-alpine
docker load < result
تشغيل الحاوية:
# basic usage - sees host sockets but not process names
docker run --rm --net=host snitch:latest ls

# full info - includes PID, process name, user
docker run --rm --net=host --pid=host --cap-add=SYS_PTRACE snitch:latest ls
| الخيار | الغرض |
|---|---|
--net=host | مشاركة مساحة أسماء الشبكة الخاصة بالمضيف (مطلوب لرؤية اتصالات المضيف) |
--pid=host | مشاركة مساحة أسماء العمليات PID الخاصة بالمضيف (مطلوب لمعلومات العمليات) |
--cap-add=SYS_PTRACE | قراءة تفاصيل العمليات من /proc/<pid> |
ملاحظة:
CAP_NET_ADMINوCAP_NET_RAWغير مطلوبتين. يقرأ snitch من/proc/net/*وهو لا يحتاج إلى صلاحيات شبكة خاصة.
حمّلها من الإصدارات:
snitch_<version>_linux_<arch>.tar.gz أو .deb/.rpm/.apksnitch_<version>_darwin_<arch>.tar.gztar xzf snitch_*.tar.gz
sudo mv snitch /usr/local/bin/
macos: إذا تم حظر التشغيل برسالة "cannot be opened because the developer cannot be verified"، نفّذ:
xattr -d com.apple.quarantine /usr/local/bin/snitch
snitch              # launch interactive tui
snitch -l           # tui showing only listening sockets
snitch ls           # print styled table and exit
snitch ls -l        # listening sockets only
snitch ls -t -e     # tcp established connections
snitch ls -p        # plain output (parsable)
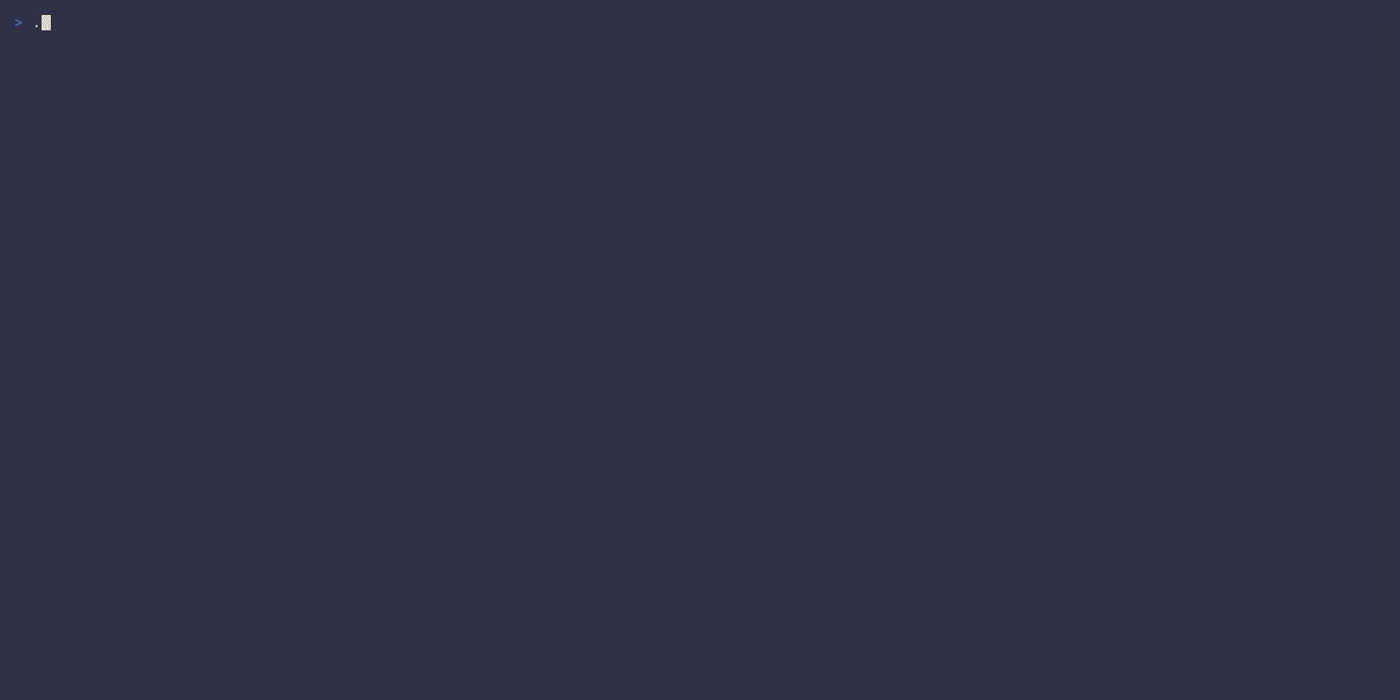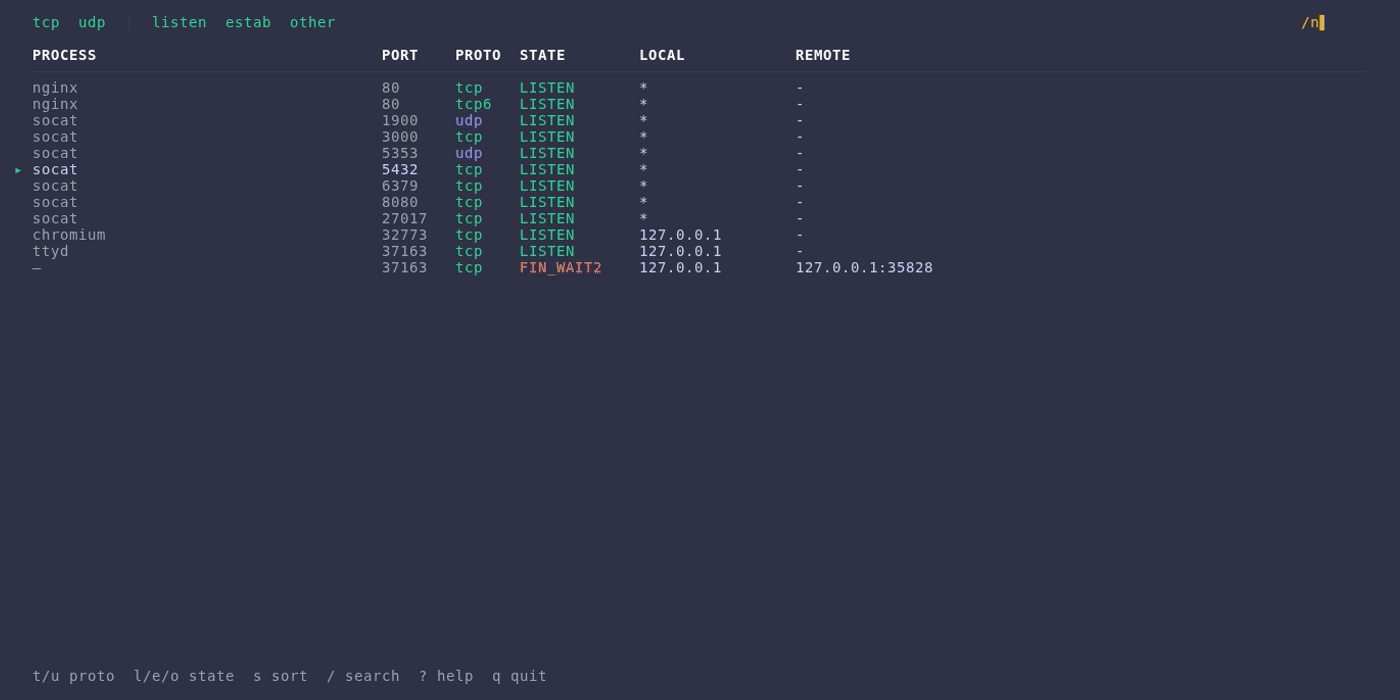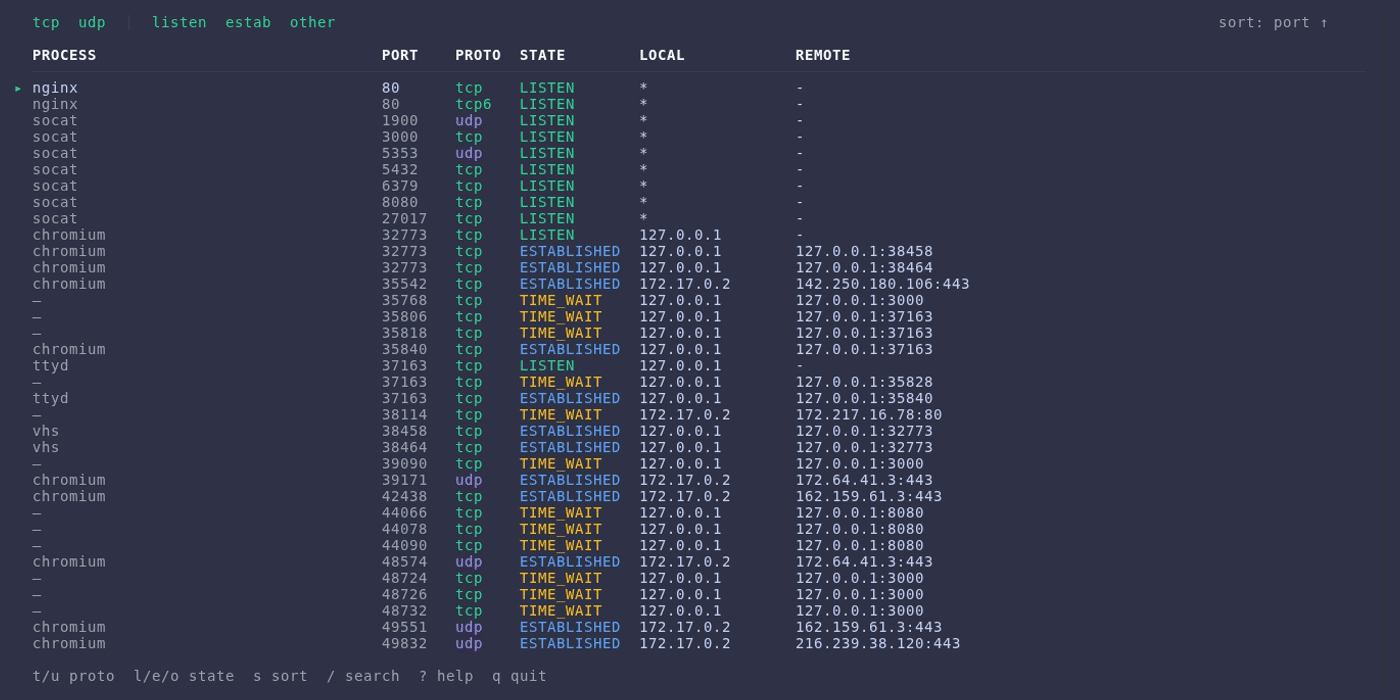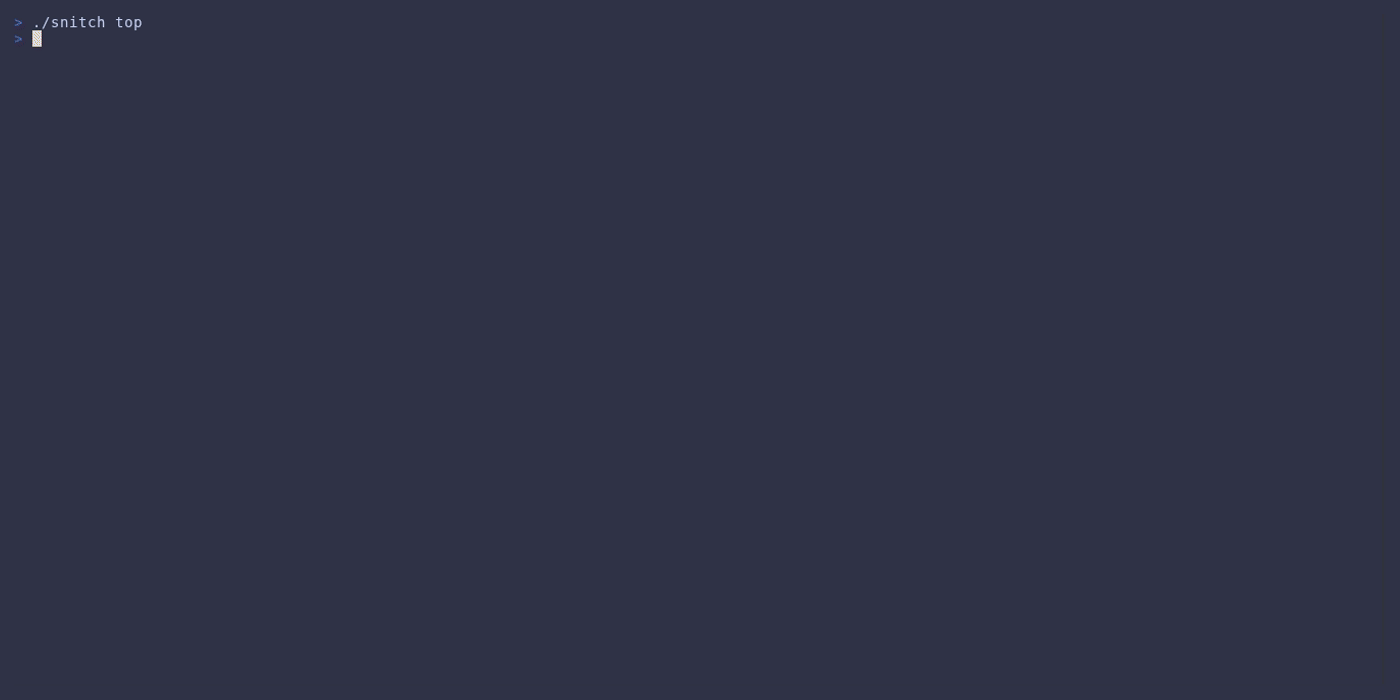
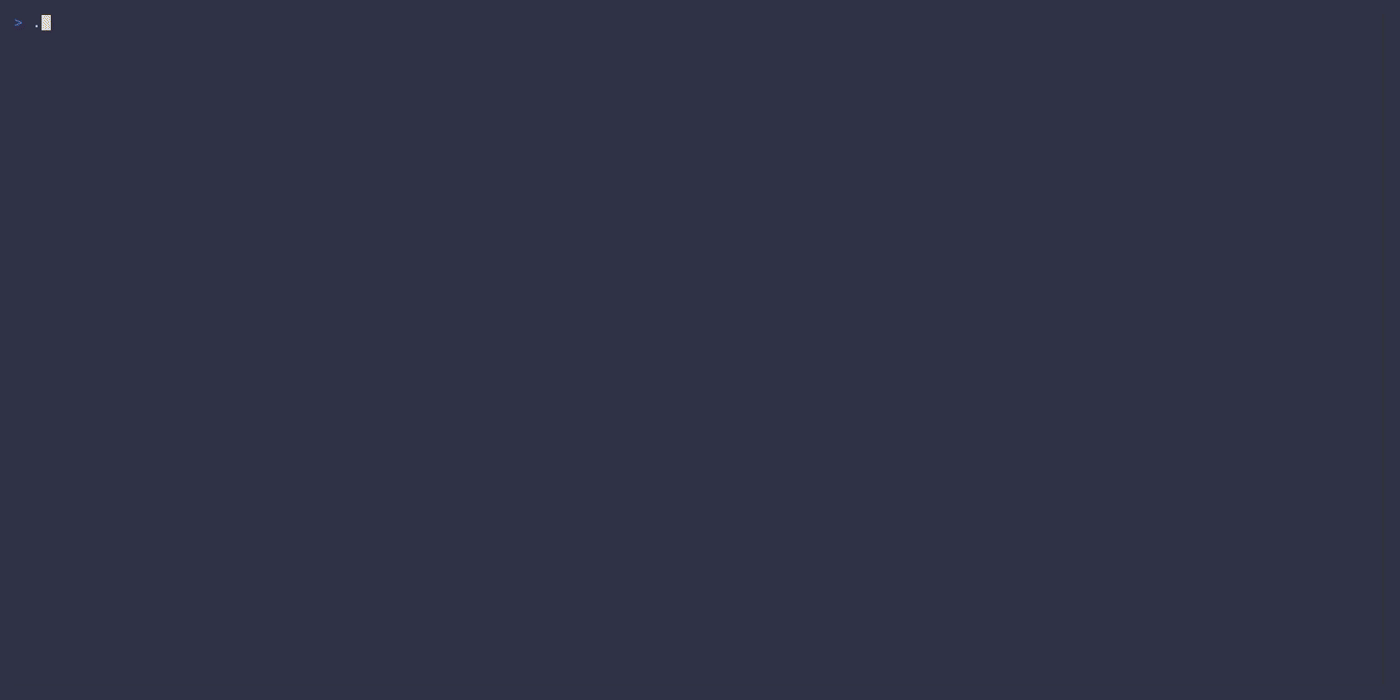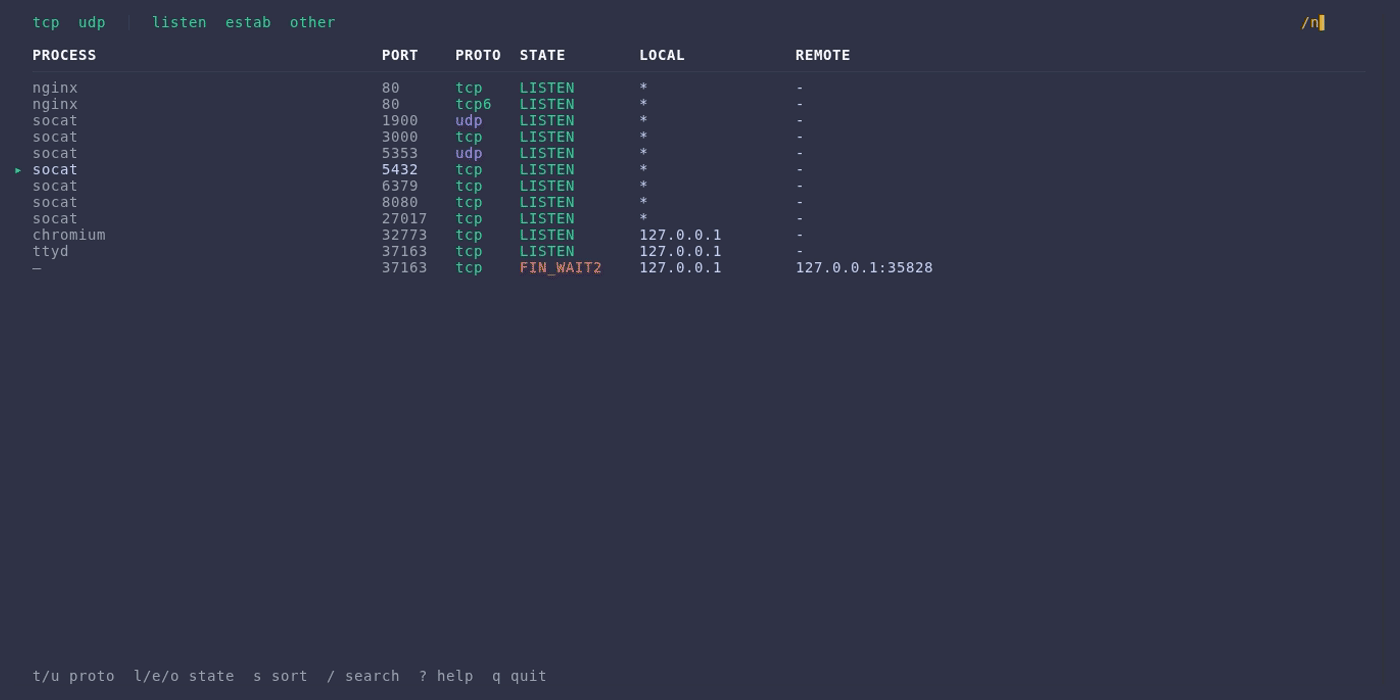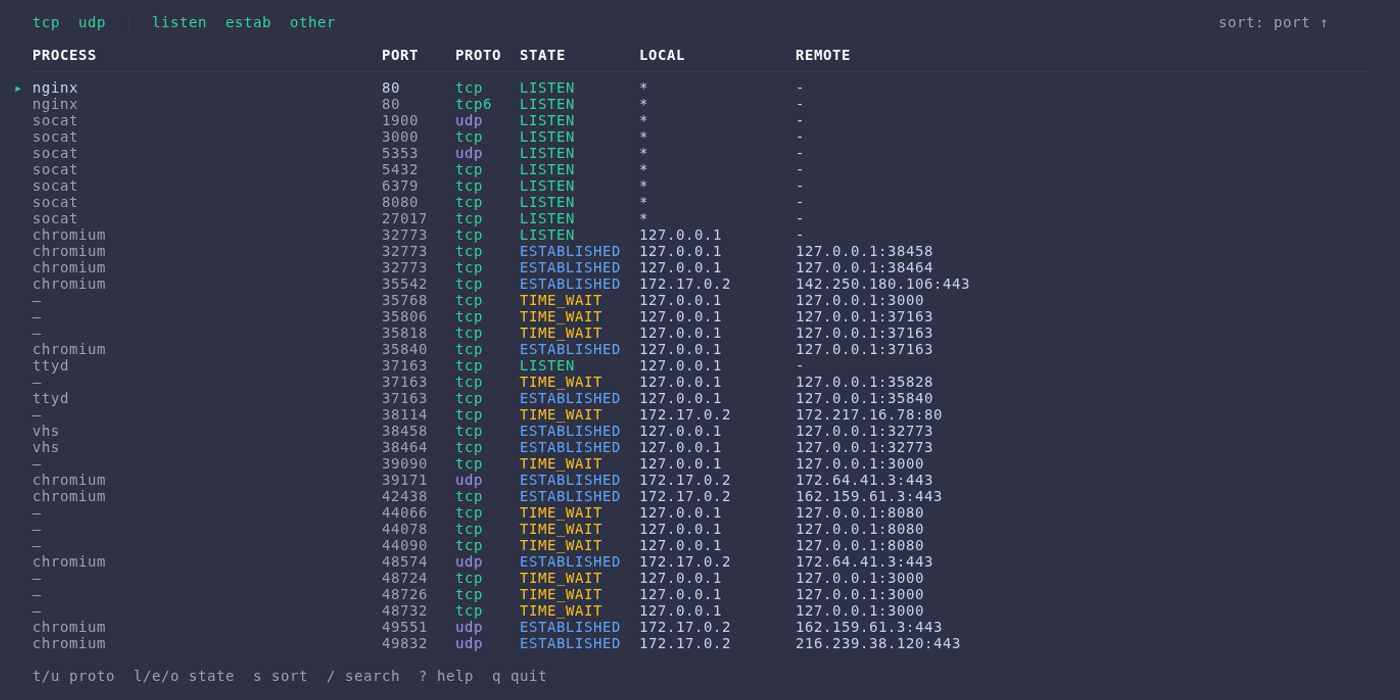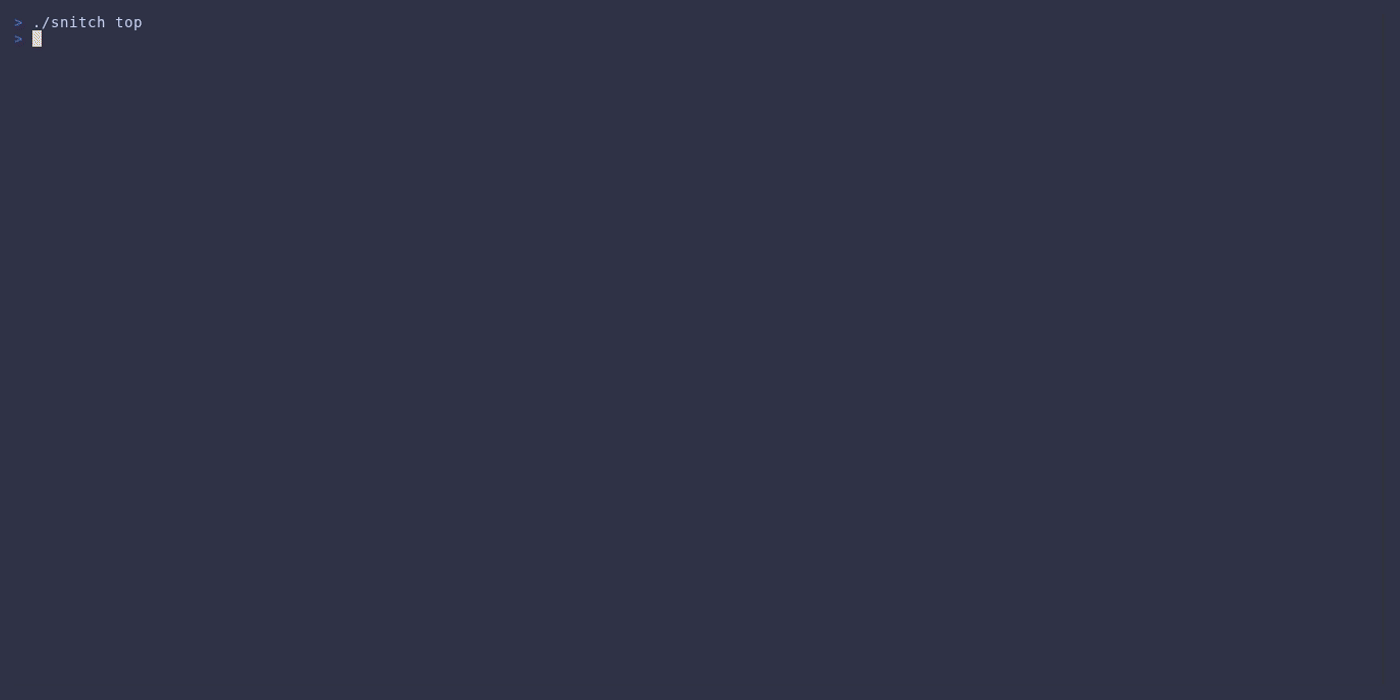
snitch / snitch topواجهة TUI تفاعلية مع قائمة اتصالات يتم تحديثها مباشرة.
snitch                  # all connections
snitch -l               # listening only
snitch -t               # tcp only
snitch -e               # established only
snitch -i 2s            # 2 second refresh interval
اختصارات لوحة المفاتيح:
j/k, ↑/↓      navigate
g/G           top/bottom
t/u           toggle tcp/udp
l/e/o         toggle listen/established/other
s/S           cycle sort / reverse
w             watch/monitor process (highlight)
W             clear all watched
K             kill process (with confirmation)
/             search
enter         connection details
?             help
q             quit
snitch lsإخراج جدول لمرة واحدة. يستخدم أداة pager تلقائيًا إذا تجاوز الإخراج ارتفاع الطرفية.
snitch ls               # styled table (default)
snitch ls -l            # listening only
snitch ls -t -l         # tcp listeners
snitch ls -e            # established only
snitch ls -p            # plain/parsable output
snitch ls -o json       # json output
snitch ls -o csv        # csv output
snitch ls -n            # numeric (no dns resolution)
snitch ls --no-headers  # omit headers
snitch jsonإخراج بصيغة JSON لاستخدامه في السكربتات.
snitch json
snitch json -l
snitch watchبث إطارات JSON على فترات زمنية.
snitch watch -i 1s | jq '.count'
snitch watch -l -i 500ms
snitch upgradeالتحقق من التحديثات والتحديث في نفس الموقع.
snitch upgrade              # check for updates
snitch upgrade --yes        # upgrade automatically
snitch upgrade -v 0.1.7     # install specific version
خيارات الاختصار تعمل على جميع الأوامر:
-t, --tcp           tcp only
-u, --udp           udp only
-l, --listen        listening sockets
-e, --established   established connections
-4, --ipv4          ipv4 only
-6, --ipv6          ipv6 only
خيارات تحليل أسماء DNS وأسماء الخدمات:
--resolve-addrs     resolve ip addresses to hostnames (default: true)
--resolve-ports     resolve port numbers to service names
--no-cache          disable dns caching (force fresh lookups)
يتم تنفيذ عمليات بحث DNS بالتوازي وتخزينها مؤقتًا لتحسين الأداء. استخدم --no-cache لتجاوز التخزين المؤقت لأغراض التصحيح أو عندما تتغير العناوين بشكل متكرر.
لتصفية أكثر تحديدًا، استخدم صيغة key=value مع أمر ls:
snitch ls proto=tcp state=listen
snitch ls pid=1234
snitch ls proc=nginx
snitch ls lport=443
snitch ls contains=google
جدول منسّق (الافتراضي):
