
Ladon ماسح اختراق ضخم للشبكات الداخلية، مع إضافات لـ PowerShell وCobalt Strike، وتحميل في الذاكرة، وفحص بدون ملفات. يتضمن فحص المنافذ، والتعرف على الخدمات، واكتشاف أصول الشبكة، وتدقيق كلمات المرور، واكتشاف الثغرات عالية الخطورة، واستغلال الثغرات، وقراءة كلمات المرور، بالإضافة إلى GetShell بنقرة واحدة، ويدعم الفحص الجماعي لشرائح الشبكة A/B/C وكذلك الفحص عبر شرائح الشبكة المتعددة، ويدعم فحص قوائم عناوين URL والمضيفين وأسماء النطاقات وغيرها. اكتشاف أصول الشبكة عبر 32 بروتوكولًا (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) أو أساليب للحصول بسرعة على عناوين IP للمضيفات النشطة في الشبكة المستهدفة، وأسماء الحواسيب، ومجموعات العمل، والموارد المشتركة، وعناوين بطاقات الشبكة، وإصدارات أنظمة التشغيل، والمواقع الإلكترونية، والنطاقات الفرعية، والبرمجيات الوسيطة، والخدمات المفتوحة، والموجّهات، والمبدّلات، وقواعد البيانات، والطابعات وغيرها. وحدات عديدة لاكتشاف الثغرات عالية الخطورة مثل MS17010 وZimbra وExchange.
 k8gege/ladon




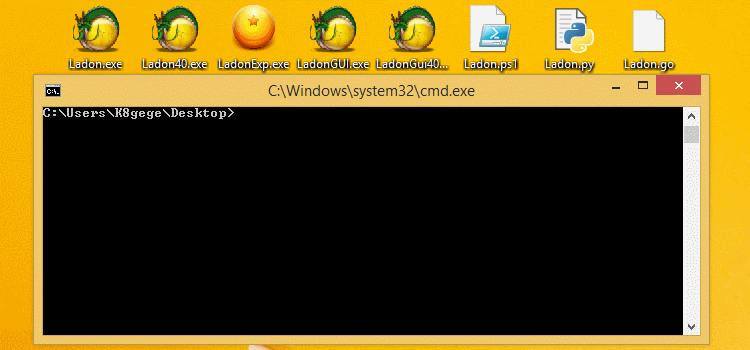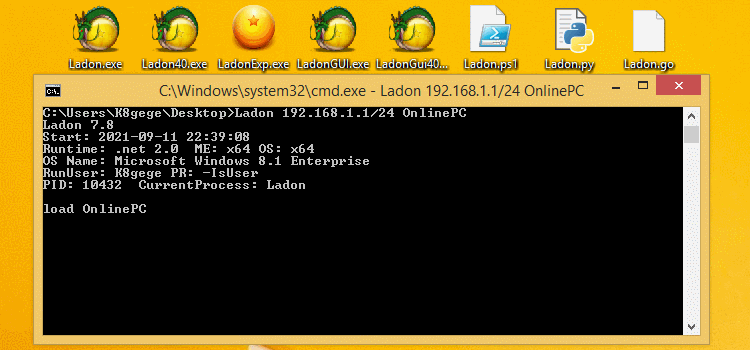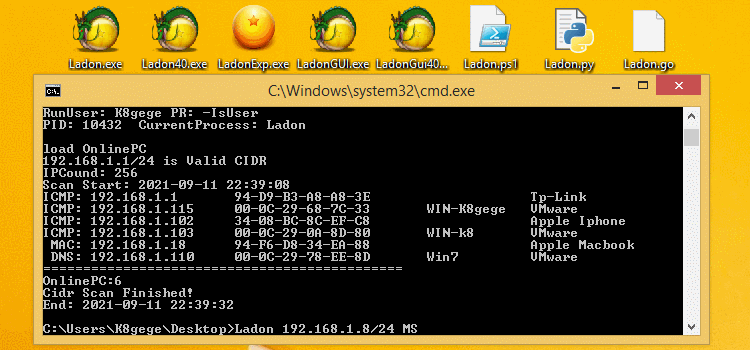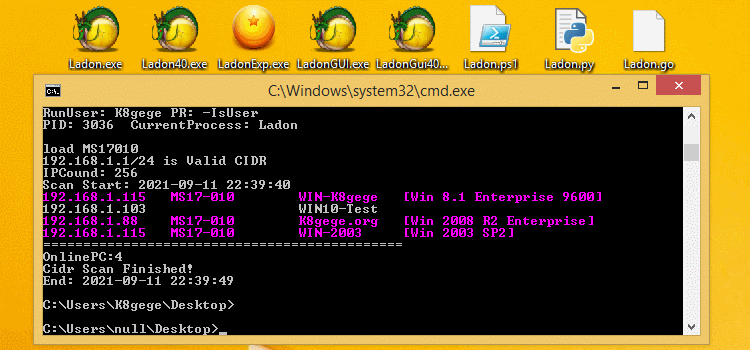
Ladon هو ماسح اختراق للشبكات الداخلية الكبيرة\اختراق النطاقات\أداة الحركة الجانبية، وحدة PowerShell، إضافة Cobalt Strike، تحميل في الذاكرة، فحص بدون ملفات. يتضمن فحص المنافذ، التعرف على الخدمات، استكشاف أصول الشبكة، تدقيق كلمات المرور، كشف الثغرات عالية الخطورة، استغلال الثغرات، قراءة كلمات المرور، والحصول على شل (GetShell) بنقرة واحدة، ويدعم الفحص الجماعي للقطاعات A/B/C وكذلك الفحص عبر القطاعات، ويدعم فحص قوائم URL والمضيفات والنطاقات. الإصدار 12.2 مدمج به 262 وحدة وظيفية، وحدة استكشاف أصول الشبكة بأكثر من 30 بروتوكولًا (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) وطرق سريعة للحصول على معلومات مثل عناوين IP للمضيفات النشطة في الشبكة المستهدفة، أسماء الحواسيب، مجموعات العمل، الموارد المشتركة، عناوين بطاقة الشبكة، إصدار نظام التشغيل، المواقع، النطاقات الفرعية، الوسائط الوسيطة، الخدمات المفتوحة، أجهزة التوجيه، المحولات، قواعد البيانات، الطابعات، وغيرها. كشف الثغرات عالية الخطورة 16+ تشمل Cisco وZimbra وExchange وDrayTek وMS17010 وSMBGhost وWeblogic وActiveMQ وTomcat وسلسلة Struts2 وPrinter وغيرها، تدقيق كلمات المرور 25+ تشمل قواعد البيانات (Mysql وOracle وMSSQL) وFTP وSSH وVNC وWindows (LDAP وSMB/IPC وNBT وWMI وSmbHash وWmiHash وWinrm) وBasicAuth وTomcat وWeblogic وRar وغيرها، تنفيذ الأوامر عن بُعد يتضمن (smbexec/wmiexe/psexec/atexec/sshexec/webshell)، وحدة التعرف على بصمات الويب تتعرف على 135+ (تطبيقات الويب، الوسائط الوسيطة، أنواع السكربتات، أنواع الصفحات) وغيرها، رفع الصلاحيات المحلية 21+ تتضمن SweetPotato\BadPotato\EfsPotato\BypassUAC، وإضافات POC قابلة للتخصيص بدرجة عالية تدعم تجميعات .NET و DLL (C#/Delphi/VC) وإضافات مكتوبة بلغات مثل PowerShell، وتدعم استدعاء أي برامج أو أوامر خارجية بكميات كبيرة عبر تهيئة INI، كما يمكن لمولّد EXP توليد ثغرات POC/EXP بضغطة واحدة لتوسيع قدرات الفحص بسرعة. يدعم Ladon التحميل في الذاكرة عبر إضافة Cobalt Strike، والفحص بدون ملفات للحركة الجانبية السريعة داخل الشبكة الداخلية.
https://github.com/k8gege/Ladon/releases https://k8gege.org/Download
### استخدام بسيط

على الرغم من أن Ladon غني بالوظائف ومتنوع، إلا أن استخدامه بسيط جدًا، ويمكن لأي شخص إتقانه بسهولة<br>
يكفي معامل واحد أو معاملان لاستخدام 90% من الوظائف، والوحدة الواحدة تعادل أداة جديدة

### بيئة التشغيل

#### Windows

يمكن استخدام Ladon على أنظمة Windows المثبت عليها .net 2.0 أو إصدار أحدث (يتضمن النظام .net مدمجًا بعد Win7)<br>
مثل Cmd وPowerShell وCmd للتحكم عن بُعد وWebShell وغيرها، بالإضافة إلى التحميل في الذاكرة عبر Cobalt Strike<br>
يتوافق Ladon.ps1 تمامًا مع PowerShell على Win7-Win11/2025، ويمكن تحميله عن بُعد بغض النظر عن الإصدار لتنفيذ اختراق بدون ملفات<br>

#### LadonGo على جميع المنصات يدعم Linux وMac وArm وMIPS
جميع المنصات: Linux وMacOS وWindows وأجهزة الراوتر وأجهزة الشبكة وغيرها من أنظمة التشغيل<br>
https://github.com/k8gege/LadonGo

### ظروف عصيبة

العمليات الفعلية لا تسير بسلاسة دائمًا، فبعض الشبكات الداخلية تكون بطيئة جدًا بعد إعادة التوجيه أو يتعذر إعادة توجيهها، ولا يبقى سوى رفع الأداة إلى الهدف<br>
بعض أحصنة طروادة قد تحتاج نصف يوم لرفع برنامج بحجم 2-3 ميجابايت، أو قد يتعذر رفعها إطلاقًا، ناهيك عن عشرات الميجابايتات لبرامج PY<br>
تم تطوير Ladon بلغة C#، وحجم البرنامج صغير جدًا حوالي 500K، فحتى لو كان الحصان ضعيفًا يمكنه رفع برنامج بحجم 500K على الأقل<br>
وإذا لم ينجح ذلك أيضًا، يمكن التحميل في الذاكرة عن بُعد عبر PowerShell، وهذه ميزة لا يمكن للبرامج الكبيرة المترجمة بـ PY أو GO مجاراتها

### الهدف

خدمة متكاملة، نوفر للمستخدمين أداة فحص بسيطة وسهلة الاستخدام وغنية بالوظائف ومرنة للغاية

### المميزات

حركة مرور فحص صغيرة<br>
حجم البرنامج صغير<br>
وظائف غنية وقوية<br>
برنامج بسيط وسهل الاستخدام<br>
الإضافات تدعم لغات متعددة<br>
متعدد المنصات (Win/Kali/Ubuntu) وغيرها<br>
يدعم استخدامه كإضافة داخل Cobalt Strike<br>
يدعم الاختراق بدون ملفات عبر PowerShell<br>
مولّد Exp يمكنه إنشاء Poc بنقرة واحدة<br>
إصدارات متعددة تناسب مختلف البيئات<br>

### وظائف معاملات البرنامج

1  يدعم فحص عنوان IP محدد<br>
2  يدعم فحص نطاق محدد<br>
3  يدعم فحص اسم مضيف محدد<br>
4  يدعم فحص قطاع C محدد (ip/24)<br>
5  يدعم فحص قطاع B محدد (ip/16)<br>
6  يدعم فحص قطاع A محدد (ip/8)<br>
7  يدعم فحص عنوان URL محدد<br>
8  يدعم فحص IP بشكل مجمّع (ip.txt)<br>
9  يدعم فحص قطاعات C بشكل مجمّع (ip24.txt)<br>
10 يدعم فحص قطاعات C بشكل مجمّع (ipc.txt)<br>
11 يدعم فحص قطاعات B بشكل مجمّع (ip16.txt)<br>
12 يدعم فحص عناوين URL بشكل مجمّع (url.txt)<br>
13 يدعم فحص النطاقات بشكل مجمّع (domain.txt)<br>
14 يدعم فحص أسماء المضيفين بشكل مجمّع (host.txt)<br>
15 يدعم فحص قطاعات الدول بشكل مجمّع (cidr.txt)<br>
16 يدعم قوائم السلاسل النصية بشكل مجمّع (str.txt)<br>
17 يدعم قائمة حسابات وكلمات مرور المضيفين (check.txt)<br>
18 يدعم قائمة المستخدمين وكلمات المرور (userpass.txt)<br>
19 يدعم فحص نطاق محدد من قطاعات C<br>
20 يدعم تحميل DLL مخصص عبر المعاملات (C# فقط)<br>
21 يدعم تحميل EXE مخصص عبر المعاملات (C# فقط)<br>
22 يدعم تحميل ملف إعدادات INI مخصص عبر المعاملات<br>
23 يدعم تحميل PowerShell مخصص عبر المعاملات<br>
24 يدعم البرامج المخصصة (أوامر النظام أو برامج الطرف الثالث، أي برامج أو نصوص مطورة بأي لغة)<br>
25 الإضافات (تدعم لغات متعددة C#/Delphi/Golang/Python/VC/PowerShell)<br>
26 يدعم Cobalt Strike (فحص الشبكة الداخلية للهدف عبر سطر أوامر beacon أو فحص أهداف الشبكة الخارجية عبر خادم القفز)<br>
27 يدعم فحص IP بصيغة CIDR، مثل 100.64.0.0/10، 192.168.1.1/20 وغيرها<br>
28 يدعم تكوين INI تخمين كلمات مرور البرامج المخصصة<br>

### دليل الاستخدام المختصر

الوثيقة الكاملة لدليل الاستخدام المختصر لـ Ladon: http://k8gege.org/Ladon <br>
وثيقة وظائف وحدات Excel: http://k8gege.org/Ladon/wiki.xlsx <br>
يدعم التحميل في الذاكرة عبر Cmd وCobalt Strike وPowerShell وغيرها<br>
إصدارات Windows: .Net وCobalt Strike وPowerShell<br>
إصدارات جميع الأنظمة: GO (جميع المنصات) وPython (جميع المنصات نظريًا)<br>
PS: Study مناسب للتعلم والاستخدام محليًا، وللوظائف الكاملة استخدم CMD

### فحص BypassEDR

سرعة الفحص الافتراضية سريعة جدًا، لكن بعض دفاعات WAF أو EDR قوية جدًا<br>
حتى مع ضبط بضعة خيوط، قد يتوقف الفحص بعد حوالي 20 دقيقة<br>
يحاكي bypassEDR الوصول البشري لتجاوز استراتيجيات كشف السرعة<br>

سرعة الفحص أبطأ، فلا يستخدمه المتهورون الباحثون عن السرعة<br>```Bash
Ladon 10.1.2.8/24 MS17010 bypassEDR
وحدات تخمين كلمات المرور لا تدعم حاليًا معلمة bypassEDR
مثال: فحص ما إذا كان الجزء 10.1.2 من الهدف يحتوي على ثغرة MS17010
خيط واحد:```Bash
Ladon 10.1.2.8/24 MS17010 t=1
80 مؤشر ترابط:```Bash
Ladon noping 10.1.2.8/24 MS17010 t=80
عند الحماية عالية الشدة، اضبط خيوط الفحص على مستوى أقل، وF تعني الخيط المفرد
```Bash
Ladon 10.1.2.8/24 MS17010 f=1
### 002 فحص بروكسي Socks5
مثال: استخدام 8 خيوط لفحص القطاع 10.1.2 من الهدف بحثًا عن وجود ثغرة MS17010<br>```Bash
Ladon noping 10.1.2.8/24 MS17010 t=8
التفاصيل: http://k8gege.org/Ladon/proxy.html

