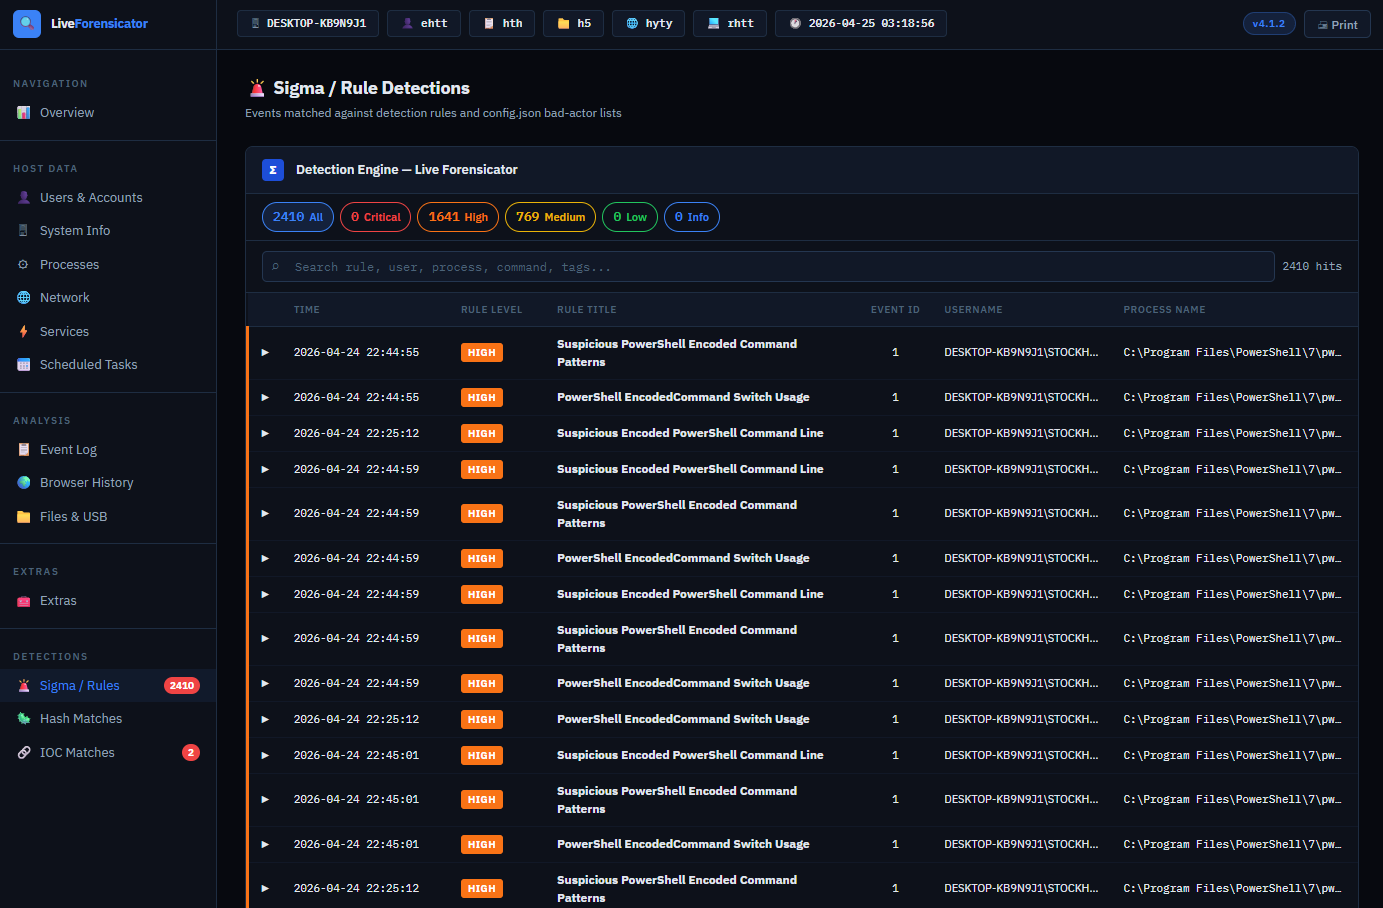
محرك اكتشاف يغطي القشرة العكسية (reverse shells) وسجل النظام (SIP) وحارس البوابة (Gatekeeper) والعبث بـ kext وخطف PATH وتنفيذ الملفات المحذوفة وتزوير طوابع الوقت في الملفات الاعتمادية والمزيد
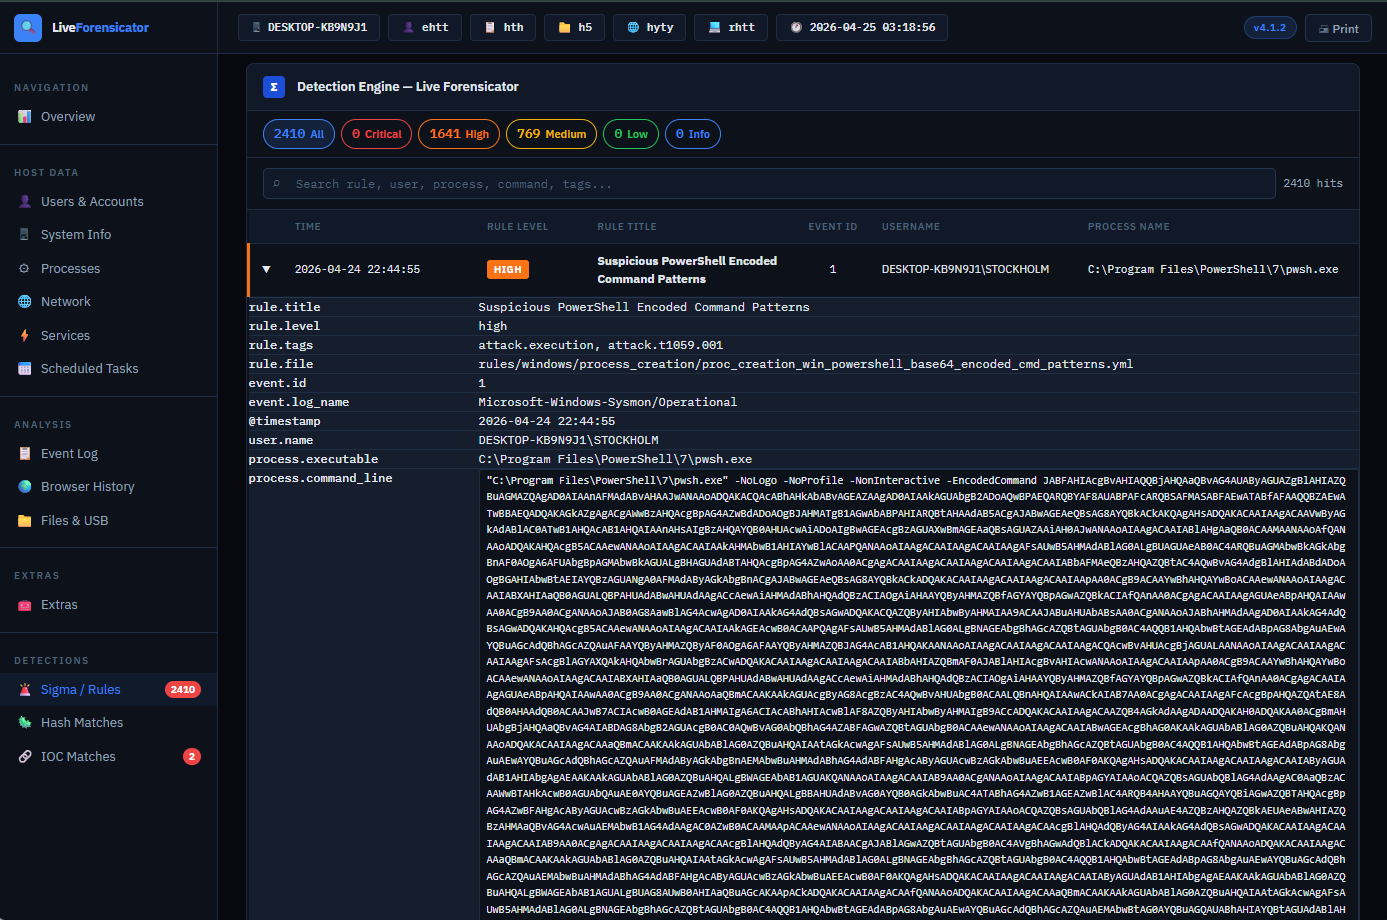
محرك قواعد سيغما بجهد أفضل من قواعد SigmaHQ المجتمعية الحقيقية، يُقيَّم على السجل الموحّد (unified log)
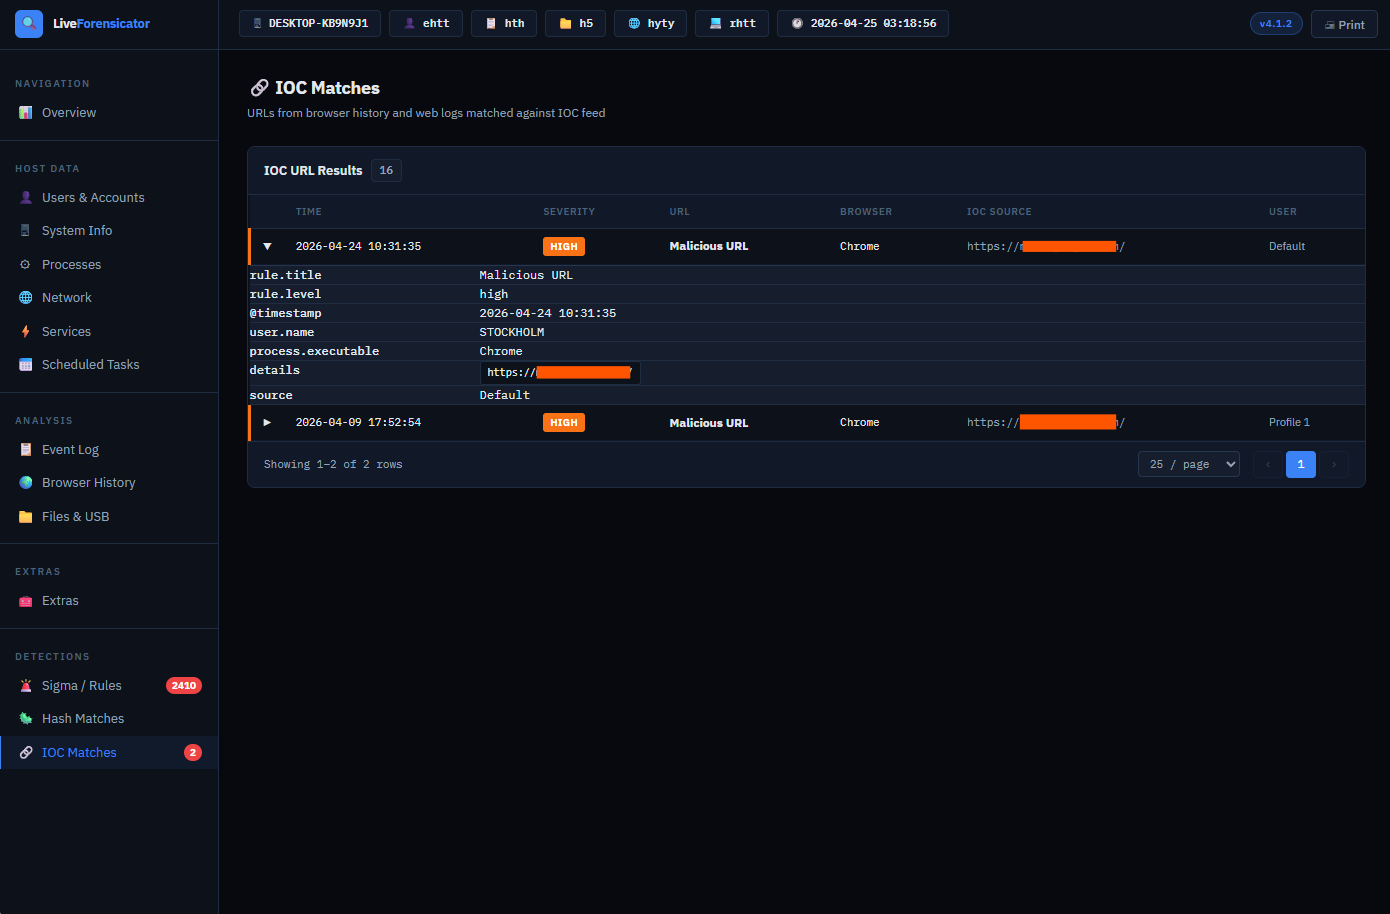
مطابقة تجزئات البرمجيات الخبيثة ومطابقة مؤشرات الاختراق في سجل المتصفح، مع خلاصات abuse.ch/URLhaus ذاتية التحديث
فحوصات سلامة FileVault وSIP وGatekeeper وTCC وحجم النظام الموقَّع (Signed System Volume)
التحقق من توقيع الشيفرة البرمجية للتطبيقات
تشفير اختياري للبيانات المجمَّعة (AES)
أرشيف التحقيق + مخرجات JSON منظمة لـ Forensicator Enterprise
⚠️ ملاحظة: يقيّد ماك أو إس تتبع إنشاء العمليات الفعلي عبر إطار عمل Endpoint Security Framework، ولا يمكن لسكربت بسيط الوصول إليه — لذلك تكون تغطية سيغما هنا أضيق من ويندوز/لينكس. راجع README الخاص بماك أو إس للتفاصيل.
🐧 لينكس (Bash)
سكربتات Bash متوافقة مع جميع التوزيعات، دون اعتماديات خارجية غير أصلية
محرك اكتشاف يغطي القشرة العكسية وتزوير طوابع الوقت وخطف PATH وتنفيذ الملفات المحذوفة وسلامة الحزم والمزيد
محرك قواعد سيغما مستمد من قواعد SigmaHQ المجتمعية الحقيقية، يُقيَّم على auditd وjournald عند توفّرهما
⚠️ ملاحظة: صُمّمت سكربتات لينكس لتجنّب الأدوات غير الأصلية (مثل net-tools) لتحقيق أقصى درجات التوافق. تعتمد تغطية سيغما على ما إذا كان auditd مُهيَّأ مسبقًا على الجهاز المستهدف — راجع README الخاص بلينكس.
🔍 الميزات الرئيسية
جمع شامل للأدلة الجنائية عبر المنصات
اكتشاف النشاط المشبوه والشذوذ على كل منصة
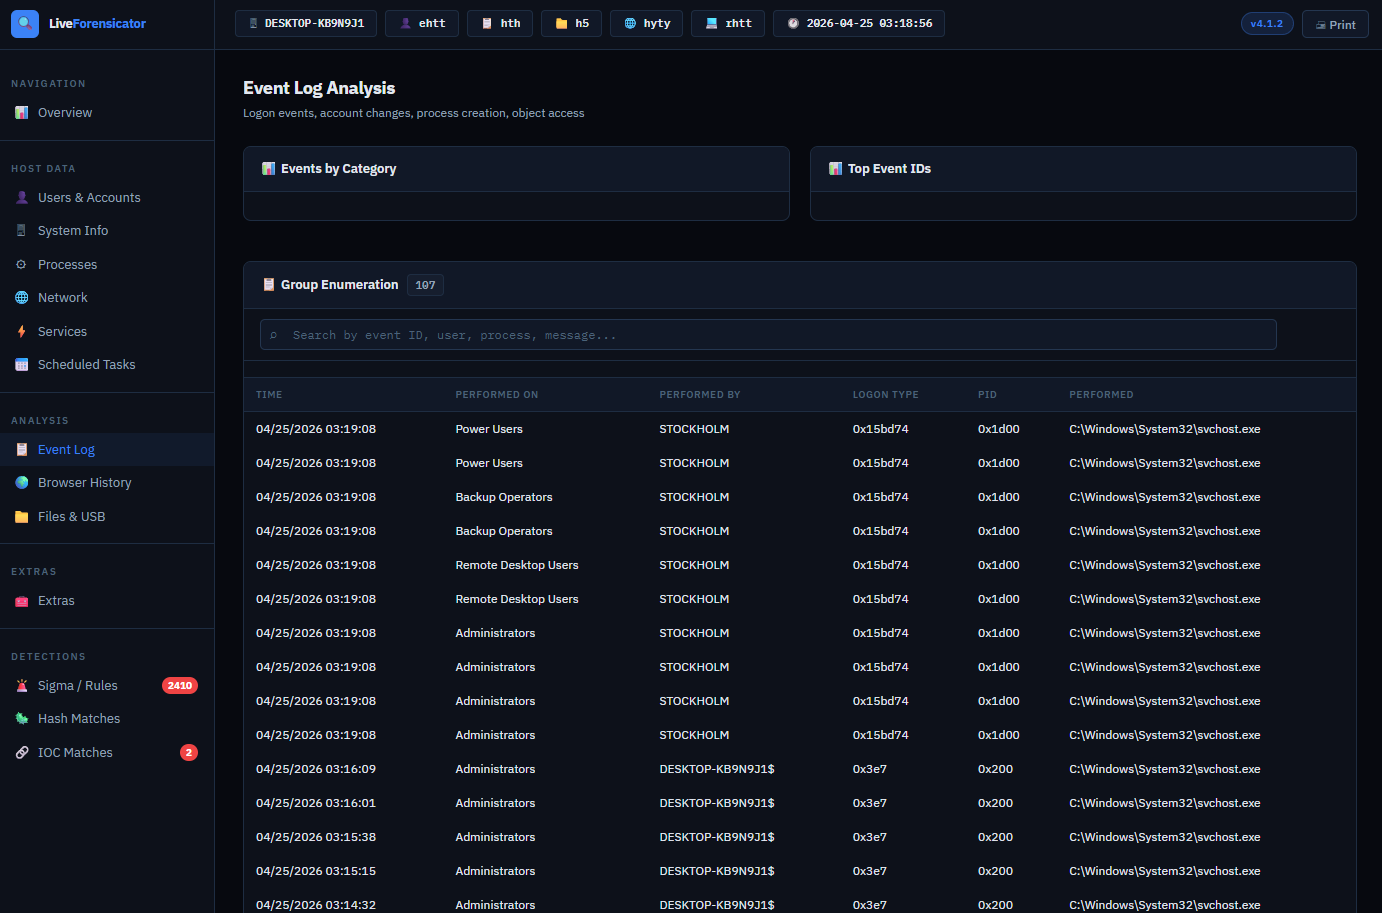
تحليل سجلات الأحداث (ويندوز)
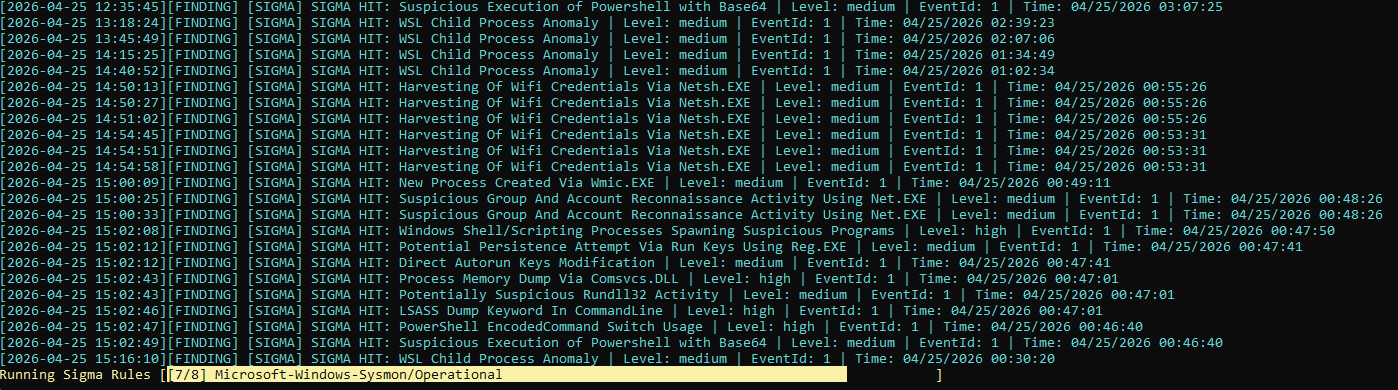
تكامل قواعد سيغما على المنصات الثلاث — تختلف التغطية ومصدر البيانات حسب نظام التشغيل؛ راجع قسم كل منصة أدناه وملف README الخاص بها
تشفير اختياري للبيانات المجمَّعة (ويندوز ولينكس وماك أو إس)
Detection Insight مع ربط MITRE
Forensicator AI — أحكام ذكاء اصطناعي اختيارية لكل نتيجة اكتشاف من نموذج لغوي محلي (Ollama) أو تجاري (ويندوز حاليًا؛ منصات أخرى قيد التخطيط)
📊 المخرجات
ينشئ فورينسيكاتور:
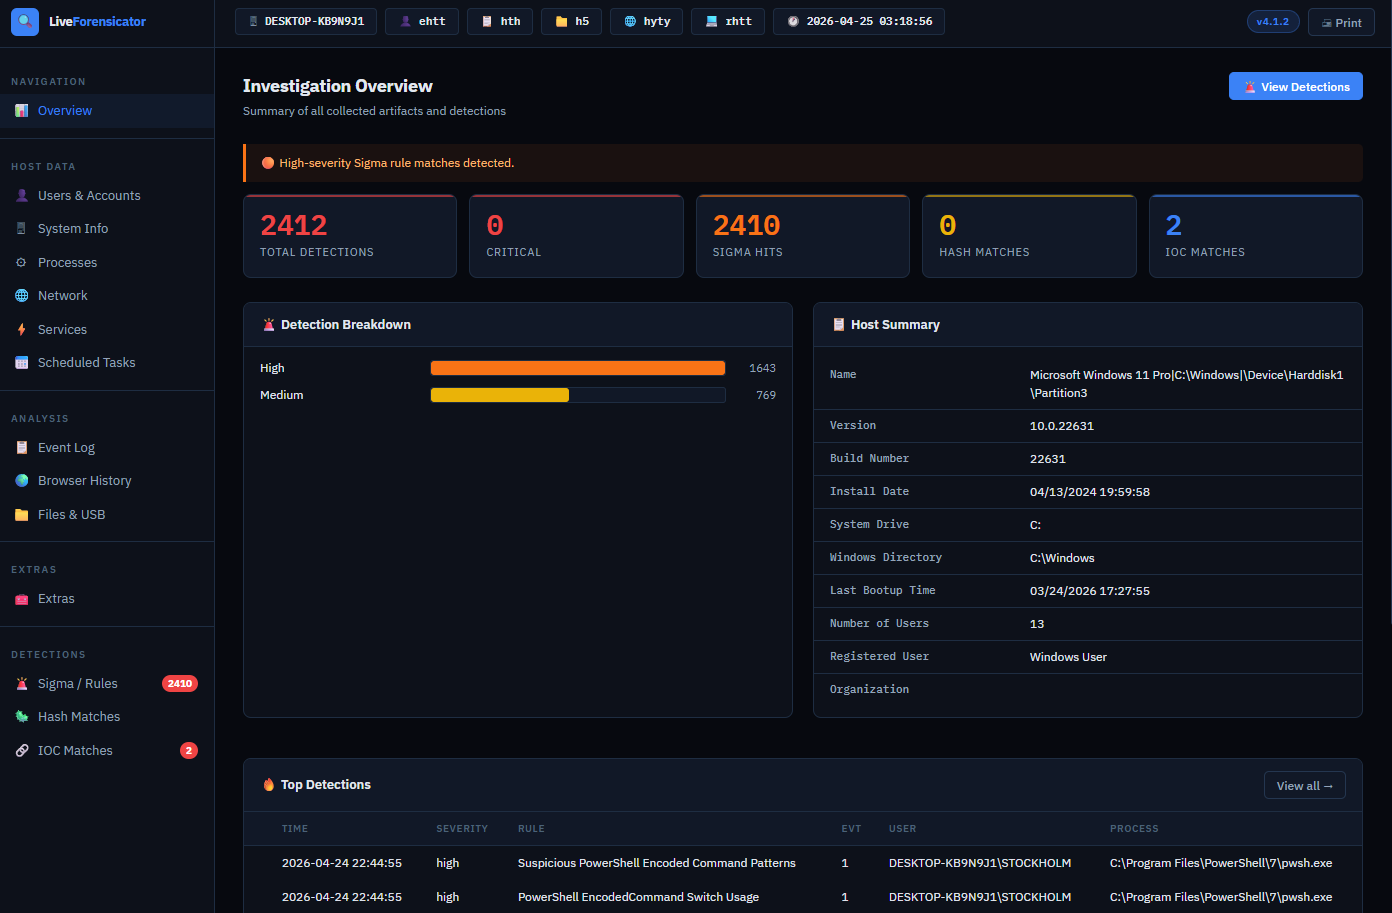
تقرير HTML نظيف ومنظم
نتائج مفهرسة لسهولة التنقل
أدلة مستخرجة تُخزَّن محليًا
رؤية اكتشافية لكل نتيجة
إحصائيات النشاط المشبوه مع قواعد سيغما
وهذا يتيح الانتقال السريع من جمع البيانات ← التحقيق ← اتخاذ القرار.
⚠️ ملاحظات مهمة
شغِّل السكربتات بصلاحيات مرتفعة/مُميَّزة للحصول على أفضل النتائج
قد يؤدي النشاط إلى إطلاق تنبيهات IDS/IPS — وهذا سلوك متوقَّع
قد يتم تحديث استخبارات التهديدات الخارجية (التجزئات ومؤشرات الاختراق) أثناء التنفيذ
يمكن تخصيص الإعدادات عبر config.json
🔐 سلامة الأدلة وتشفيرها
يدعم فورينسيكاتور التشفير الاختياري للأدلة المجمَّعة باستخدام AES.
وهذا مفيد عندما:
يجب نقل الأدلة بشكل آمن
توجد مخاوف تتعلق بسلسلة الحيازة (Chain of Custody)
يجب الحفاظ على السلامة القانونية للأدلة
⚠️ متاح على ويندوز ولينكس وماك أو إس
⚠️ غير متوافق مع الإصدارات السابقة لإصدار v4.1.1
🤖 Forensicator AI
معطَّل افتراضيًا. عند تفعيله، تُرسَل كل نتيجة اكتشاف إلى نموذج لغوي محلي أو تجاري فور جمعها، ويتم الحصول على حكم حقيقي بلغة بسيطة يُعرض مباشرة في تلميح التقرير.
إعداد سريع (نموذج لغوي محلي عبر Ollama)، متاح حاليًا على ويندوز:
تُفضّل واجهة برمجية تجارية بدلاً من ذلك (OpenAI أو Anthropic أو Azure OpenAI أو أي نقطة نهاية متوافقة مع OpenAI)؟ اضبط provider وفقًا لذلك وأضف api_key الخاص بك.

 johnng007/live-forensicator